Qué es el catálogo KEV y qué indica
El Known Exploited Vulnerabilities Catalog (KEV) es un catálogo que mantiene la Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos (CISA). Reúne vulnerabilidades que han sido explotadas en el mundo real y ofrece una señal útil para orientar la gestión de vulnerabilidades. CISA lo describe como una fuente de vulnerabilidades explotadas y recomienda usarlo como dato de entrada para priorizar la gestión.
La inclusión indica que existe evidencia fiable de explotación, pero no confirma que un activo propio esté afectado ni que CISA observe ataques en ese momento. Para evaluar el riesgo de una instalación hay que identificar el producto y la versión desplegados y comprobar las condiciones de afectación y las instrucciones del proveedor.
CISA señala cuatro criterios de inclusión: que la vulnerabilidad tenga un identificador CVE, evidencia fiable de explotación activa, una acción clara de remediación o mitigación y que represente un riesgo significativo para los sistemas de información del Gobierno estadounidense. La lista no equivale a un inventario de los equipos de cada organización.
El catálogo está disponible en CSV y JSON, y su página permite suscribirse a alertas de nuevas incorporaciones. Para comparar sus entradas con el entorno propio, hace falta un inventario actualizado de productos y versiones; el catálogo no sustituye el descubrimiento de activos ni la comprobación de cada instalación.
KEV y CVSS: dos señales distintas
CVSS es un sistema para describir características de una vulnerabilidad y producir una puntuación numérica que refleja su severidad. Esa puntuación puede traducirse en categorías cualitativas como baja, media, alta o crítica, para apoyar la evaluación y la priorización.
La puntuación base de CVSS no indica explotación real. CISA explica que esta puntuación no tiene en cuenta si una vulnerabilidad se utiliza efectivamente para atacar sistemas. Por eso, una calificación alta no demuestra que haya ataques en curso, y una calificación menor no invalida la señal de explotación conocida que representa una entrada KEV.
KEV y CVSS responden a preguntas diferentes: KEV aporta información sobre explotación conocida, mientras CVSS expresa severidad según las características de la vulnerabilidad. Interpretarlas juntas ayuda a evitar decisiones basadas en una única medida, pero ninguna de ellas confirma por sí sola si un equipo concreto es vulnerable o está expuesto.
Al ordenar el trabajo, considera también qué activos están afectados, su exposición, el impacto potencial y las obligaciones aplicables. La prioridad depende del contexto: una puntuación aislada o la presencia en el catálogo no reemplazan la evaluación del entorno ni la consulta de las instrucciones del proveedor.
BOD 26-04 y el alcance de las obligaciones
BOD 26-04 establece requisitos de gestión de vulnerabilidades para las agencias civiles federales del poder ejecutivo de Estados Unidos, conocidas como FCEB. CISA indica que la directiva se aplica solo a esas agencias y anima a las demás organizaciones a adoptar una gestión basada en el riesgo y a priorizar la corrección de vulnerabilidades incluidas en KEV. Esa recomendación no convierte automáticamente los requisitos federales en obligaciones para empresas privadas.
La directiva anterior BOD 22-01 está revocada y fue sustituida por BOD 26-04. Por ello, no conviene presentar el texto archivado de BOD 22-01 como marco vigente. Si una organización está sujeta a BOD 26-04, debe consultar la directiva y su guía de implementación actuales para determinar las acciones que corresponden a cada activo.
El esquema JSON de KEV distingue dateAdded, fecha en que se incorporó la vulnerabilidad; requiredAction, acción requerida para abordarla; y dueDate, fecha límite de esa acción. Estos campos ayudan a leer una entrada, pero la fecha de incorporación no indica cuándo comenzó un ataque ni demuestra que haya ocurrido un incidente en una instalación propia.
La guía de BOD 26-04 explica que las agencias determinan la exposición de sus activos y que los plazos dependen de la información disponible y de la evaluación aplicable al activo. No traslades un plazo federal a todos los sistemas o a organizaciones fuera del ámbito de la directiva. Revisa también contratos, normas y políticas que sí sean aplicables a tu entorno.
Cómo integrar KEV en un proceso de gestión
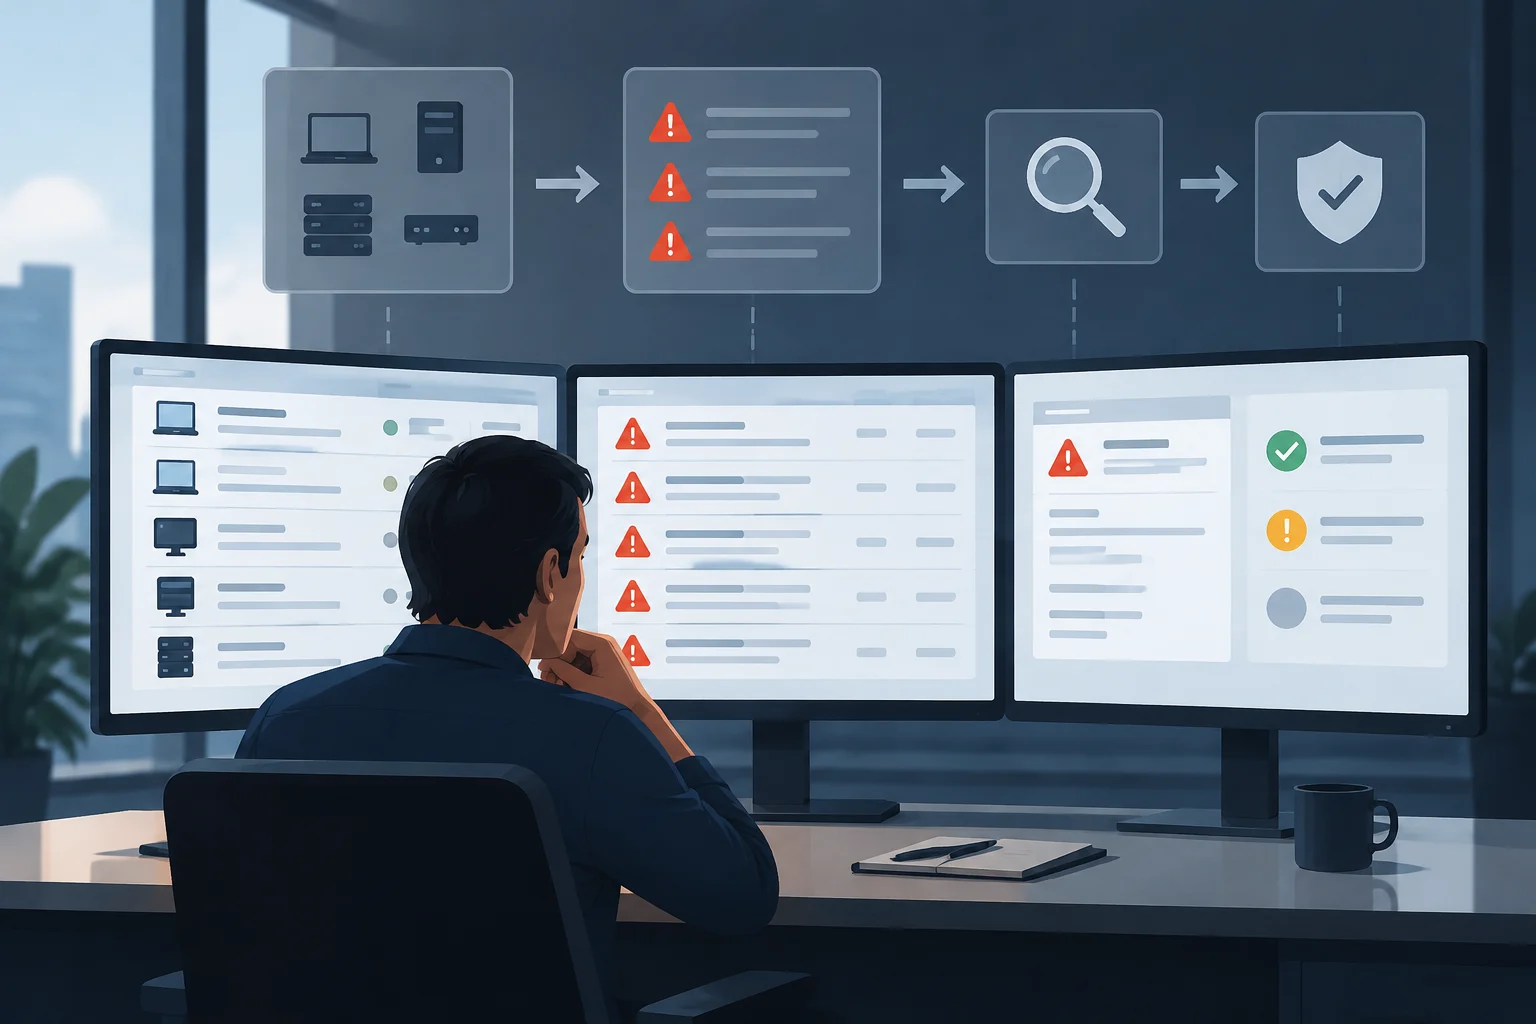
Empieza por mantener un inventario fiable de activos, productos y versiones. Después, compara esos datos con las entradas KEV y revisa la acción requerida y las instrucciones del proveedor. Valida cada coincidencia: encontrar el nombre de un producto no basta para concluir que una instalación concreta está afectada.
Una secuencia práctica es identificar producto y versión, comprobar si la vulnerabilidad y sus condiciones corresponden al activo, consultar las medidas indicadas y priorizar la actuación según exposición e impacto. Tras aplicar una actualización o mitigación, registra qué se hizo y verifica el resultado en los activos revisados.
Las herramientas automatizadas pueden ayudar a cruzar identificadores CVE con inventarios, pero conservan la necesidad de comprobar producto, versión y condiciones de afectación. Una coincidencia automática requiere validación: registra el activo evaluado, la medida aplicada y cómo se verificó. Mantén diferenciadas las tareas completadas, las excepciones justificadas y las cuestiones pendientes.
CISA recomienda contar con información actualizada del inventario de activos para identificar qué productos y vulnerabilidades KEV afectan directamente a una organización. Un registro claro facilita el seguimiento y evita dar por corregidos equipos que no se han revisado.
Cuando no se puede actualizar o el producto no tiene soporte
Si no puedes aplicar una actualización, consulta las instrucciones concretas del proveedor y las reglas aplicables a tu organización. No des por sentado que una mitigación es equivalente a un parche: una medida puede reducir la exposición sin corregir la vulnerabilidad. Distingue actualización, mitigación y retirada y deja constancia del riesgo que permanece y de quién debe decidir los pasos siguientes.
Para las agencias sujetas a BOD 26-04, la guía contempla retirar de la red un activo cuando no pueden completarse las acciones requeridas dentro del plazo aplicable. Es una condición de ese marco federal, no una instrucción universal para desconectar cualquier equipo de una empresa privada. La respuesta debe considerar la continuidad del servicio y las obligaciones y responsabilidades del entorno.
CISA advierte que no presupone que todos los productos heredados que siguen funcionando estén completamente actualizados ni que todos los productos al final de su vida útil hayan sido retirados. Por eso, el inventario debería incluir también hardware y software sin soporte, para determinar qué activos podrían verse afectados por vulnerabilidades KEV.
Cuando las medidas urgentes puedan afectar sistemas críticos, coordina la respuesta con los responsables técnicos y operativos. En el ámbito de BOD 26-04, la guía federal contempla la evaluación del activo y la planificación de las acciones; fuera de ese ámbito, las decisiones deben ajustarse a las políticas y obligaciones propias de la organización.
Cómo interpretar una entrada y reconocer los límites de KEV
Una entrada KEV informa de explotación conocida según la evidencia que CISA considera fiable, pero no es un indicador en tiempo real de que CISA esté observando ataques en ese instante. La guía de implementación señala expresamente que añadir una vulnerabilidad no implica necesariamente observación actual de explotación. Además, una vulnerabilidad antigua puede incorporarse si reúne los criterios.
La ausencia de una vulnerabilidad en KEV tampoco demuestra que un producto sea seguro. Para incorporarla se requiere un CVE, evidencia fiable de explotación y una acción clara de remediación o mitigación, además de los criterios de riesgo descritos por CISA. KEV es una señal relevante, no una lista exhaustiva de todos los defectos que requieren atención.
Según el esquema, una entrada puede incluir proveedor o proyecto, producto, identificador CVE, nombre y descripción, fecha de incorporación, acción requerida y vencimiento. También puede contener notas e información sobre uso conocido en campañas de ransomware. Lee los campos junto con las instrucciones del proveedor para identificar versiones afectadas y medidas pertinentes.
Una inclusión no determina por sí sola si tus sistemas fueron comprometidos ni qué activos están expuestos. Para responder a esas preguntas hacen falta datos del entorno y, cuando corresponda, una evaluación técnica. Usa KEV para orientar la atención, sin confundir la señal de explotación con una confirmación de impacto local.