Tre modelli di distribuzione, non tre garanzie
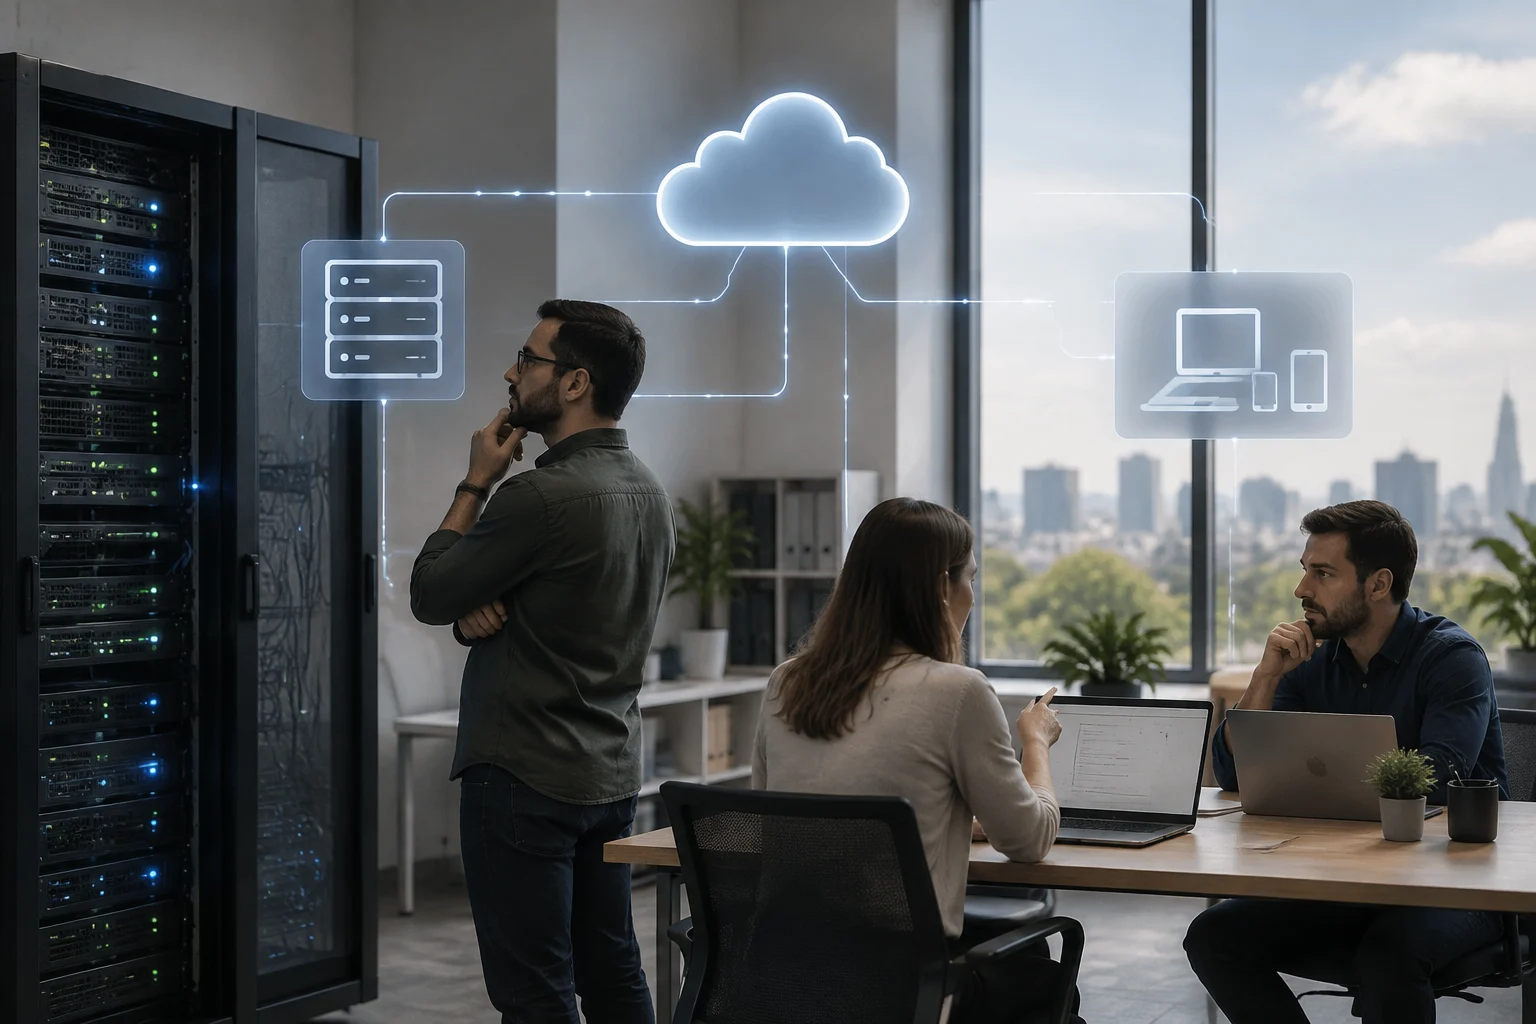
Il software può essere classificato in base al luogo e alle modalità di esecuzione: locale, cloud o ibrido. Il software locale funziona sui dispositivi o sui server dell’organizzazione; i servizi cloud utilizzano le risorse di un provider e sono accessibili tramite Internet; un ambiente ibrido combina risorse locali e servizi cloud. Queste categorie descrivono modelli di implementazione, non le funzioni dei singoli programmi.
Nel cloud, il provider gestisce l’infrastruttura fisica e alcuni componenti del servizio; questo non significa che amministri automaticamente autorizzazioni, configurazione o obblighi del cliente. La ripartizione delle responsabilità dipende dal prodotto e dal contratto. AWS, per esempio, descrive un modello di responsabilità condivisa: protegge la propria infrastruttura, mentre il cliente resta responsabile dei dati caricati e della configurazione degli accessi. Perciò, «locale» non significa controllo assoluto e «cloud» non garantisce sicurezza o continuità.
Google Cloud include le distribuzioni ibride tra gli scenari contemplati dalle sue raccomandazioni architetturali. Il suo framework raccomanda anche di documentare l’architettura e di privilegiare progetti semplici e componenti disaccoppiati. Valuta l’architettura specifica e le responsabilità associate, non soltanto l’etichetta dell’offerta.
Accesso, lavoro offline e ripristino
Il primo criterio pratico è cosa succede quando Internet non funziona. In un servizio accessibile esclusivamente online, un’interruzione della connessione può impedire l’accesso o ritardare la comunicazione con il servizio remoto. Verifica ogni flusso di lavoro per individuare quali dati e operazioni richiedono una connessione; CISA osserva che i servizi cloud vengono utilizzati tramite Internet.
La continuità dipende anche da quali dati sono stati salvati, con quale frequenza e da come vengono ripristinati. Una copia sullo stesso dispositivo può andare persa insieme all’originale in caso di guasto, furto o incidente che colpisca entrambi. CISA raccomanda la regola 3-2-1: conservare tre copie dei dati importanti, su due tipi di supporto, con una copia fuori sede. La separazione fisica o logica aiuta a limitare i guasti comuni, ma un backup è utile solo se può essere ripristinato.
CISA raccomanda di conservare offline e cifrare i backup importanti, oltre a verificarne periodicamente integrità e disponibilità in uno scenario di ripristino. Una prova periodica di ripristino permette di verificare concretamente se i dati salvati possono essere recuperati.
Dati, privacy e responsabilità
La posizione dei dati è una questione architetturale e, talvolta, di conformità. Un servizio cloud può consentire di scegliere le regioni in cui archiviare i dati, ma la disponibilità dell’opzione e dei servizi distribuibili varia da una regione all’altra. AWS dichiara che i clienti possono selezionare le regioni in cui conservare i contenuti e che non tutti i servizi sono disponibili ovunque. Per un’organizzazione con requisiti geografici o normativi, la scelta deve considerare dove vengono elaborati backup, registri e integrazioni, non solo dove si trova il database principale.
Nel cloud è essenziale suddividere le responsabilità. AWS descrive un modello in cui il provider protegge l’infrastruttura globale, mentre il cliente resta responsabile dei dati caricati e della configurazione degli accessi a servizi e risorse. Tra le misure raccomandate da AWS figurano la protezione delle credenziali, l’assegnazione di autorizzazioni in base ai ruoli e l’uso dell’autenticazione a più fattori. L’infrastruttura gestita non sostituisce la gestione delle identità, né le decisioni del cliente su classificazione, conservazione e accesso.
Un’installazione locale non elimina gli obblighi di privacy o sicurezza: spostare il server in ufficio non risolve chi può visualizzare i dati, come vengono cifrati o come si gestiscono gli incidenti. La guida AWS sulla privacy in Argentina spiega che i clienti mantengono il controllo dei contenuti e devono adottare misure aggiuntive secondo le proprie esigenze; descrive inoltre la scelta delle regioni e controlli come la cifratura e la gestione degli accessi. Le norme applicabili dipendono dal Paese, dal settore, dai dati e dal contratto. La giurisdizione va verificata caso per caso, ricorrendo a una consulenza adeguata quando necessario.
Manutenzione, aggiornamenti e integrazioni
CISA raccomanda di aggiornare software e sistemi operativi con regolarità e tempestività, dando priorità ai server esposti a Internet. Prima di scegliere una modalità, verifica chi è responsabile degli aggiornamenti e quale supporto offre il provider.
CISA indica che trasferire determinati sistemi a provider gestiti può ridurre, senza eliminare, le attività di manutenzione per le organizzazioni piccole e medie. L’agenzia raccomanda anche di mantenere aggiornati software e sistemi operativi. Meno gestione interna non significa nessuna gestione.
In un ambiente ibrido, le connessioni tra sistemi introducono ulteriori dipendenze: sincronizzazione, autenticazione, versioni delle interfacce e disponibilità della rete. Il framework architetturale di Google Cloud raccomanda di documentare l’architettura e di privilegiare progetti semplici e componenti disaccoppiati, che possono essere aggiornati o gestiti con maggiore indipendenza. In pratica, è utile chiedere un inventario delle integrazioni e chiarire cosa succede se una di esse smette di funzionare. Conta anche come vengono esportati i dati e quali formati supporta il provider: non dare per scontato che un backup equivalga a una migrazione utilizzabile.
Costo totale: oltre la licenza o l’abbonamento
Un confronto economico utile considera il periodo di utilizzo previsto, non solo il prezzo iniziale. Chiedi stime basate su ipotesi comparabili e verifica come ciascun provider presenta prezzi e condizioni. Il framework Well-Architected di Google Cloud include l’ottimizzazione dei costi tra le aree di progettazione, insieme ad affidabilità, sicurezza, operazioni e prestazioni. È un riferimento per strutturare una valutazione, non una tariffa né una garanzia di risparmio.
Il framework Well-Architected di Google Cloud comprende l’ottimizzazione dei costi tra le aree di progettazione, insieme ad affidabilità, sicurezza, operazioni e prestazioni. Usalo come riferimento per organizzare la valutazione, non come tariffa o promessa di risparmio.
Chiedi una stima basata su ipotesi comparabili, come il numero di utenti e il volume dei dati. Domanda al provider quali condizioni economiche si applicano e quali opzioni sono previste per esportare i dati o terminare il servizio. Confronta le offerte con gli stessi criteri prima di scegliere.
Quale modello si adatta meglio a ciascuna esigenza
Non esiste una modalità migliore in assoluto. Un team che lavora in luoghi con connettività instabile può dare priorità a funzioni locali verificate e a backup indipendenti; un’organizzazione distribuita che necessita di accesso condiviso può valutare servizi remoti, dopo aver esaminato dipendenze dalla rete, autorizzazioni e ripristino. Verifica quali funzioni offre ogni soluzione e quali responsabilità spettano al cliente.
La matrice seguente è un punto di partenza qualitativo e non predice le prestazioni di un prodotto specifico. Verifica per ogni applicazione le funzioni offline, i controlli, le regioni, gli aggiornamenti e le condizioni di servizio pertinenti, quindi prova i processi critici prima di affidare dati o dispositivi al servizio.
| Esigenza principale | Cosa verificare per prima cosa | Domanda da porre al provider |
|---|---|---|
| Lavoro con Internet instabile | Funzioni offline e sincronizzazione successiva | Quali operazioni e dati restano disponibili durante un’interruzione? |
| Collaborazione tra sedi | Accesso per ruoli, disponibilità e ripristino | Come si revocano gli accessi e si ripristinano il servizio o i dati? |
| Requisiti sulla posizione dei dati | Regioni di archiviazione, elaborazione e backup | In quali regioni vengono archiviati ed elaborati i dati di questa offerta? |
| Capacità limitata di gestione interna | Attività che restano al cliente e portata del supporto | Chi applica gli aggiornamenti e gestisce identità, integrazioni e backup? |
| Necessità di migrare in futuro | Esportazione, formati, dipendenze e costi di uscita | Quali dati si possono esportare e con quali costi e tempistiche? |
Lista di controllo prima di stipulare un contratto o migrare
Una decisione solida parte dall’inventario di applicazioni e dati e dalla definizione di ciò che deve continuare a funzionare durante un’interruzione. Per ogni processo critico, descrivi utenti, dispositivi, dipendenze da Internet, integrazioni e obiettivi di ripristino. Se l’organizzazione tratta dati personali, finanziari o regolamentati, aggiungi gli obblighi applicabili e verifica che la regione scelta e il servizio specifico li soddisfino; una pagina generale sulla conformità del provider non sostituisce la valutazione del caso concreto.
Prima di firmare, confronta la proposta tecnica e commerciale con domande precise. Chiedi al provider di distinguere le proprie responsabilità da quelle del cliente, descrivere le opzioni di backup e ripristino, precisare come vengono controllati gli account e spiegare le modifiche di versione. Per un sistema locale, individua responsabili e risorse necessari per manutenzione e ripristino; per il cloud, esamina le condizioni di accesso, esportazione e cessazione; per l’ibrido, documenta da quali altri componenti dipende ciascun elemento.
Una lista sintetica aiuta a non ridurre il confronto al canone mensile o alla posizione del server:
- Continuità: quali funzioni critiche operano offline e come si ripristina il servizio?
- Backup: esistono copie separate e cifrate, verificate con prove periodiche di ripristino?
- Accessi: chi gestisce autorizzazioni, autenticazione a più fattori e revoca degli account?
- Operatività: chi applica gli aggiornamenti, controlla le integrazioni e risponde agli incidenti?
- Dati e uscita: dove vengono elaborati, come si esportano e quali condizioni si applicano alla cessazione?
- Costi: quali voci ricorrenti, variabili, di supporto e migrazione non sono incluse nella tariffa base?
Poi confronta due o tre offerte usando lo stesso periodo, volume e livello di servizio. Una prova limitata può mostrare se lavoro offline, ripristino e integrazioni funzionano come richiesto, purché includa criteri concordati e dati adeguati. La scelta deve essere proporzionata alle capacità effettive del team e all’impatto di un’interruzione: il modello migliore è quello che l’organizzazione può governare, mantenere e ripristinare, non quello che promette di eliminare ogni responsabilità.