Nessuna novità normativa comprovata: la scadenza è già iniziata
Secondo la pagina della Commissione europea dedicata agli obblighi di segnalazione, l’obbligo previsto dal Regolamento sulla ciberresilienza (CRA, secondo l’acronimo inglese) si applica ai fabbricanti dall’11 settembre 2026. La data è rilevante, ma la documentazione ricevuta non dimostra che sia stata annunciata ora una modifica legislativa o una nuova regola. È quindi più corretto considerare il tema una guida all’applicazione che una notizia su una modifica recente. Commissione europea: obblighi di segnalazione.
L’obbligo riguarda due casi: vulnerabilità sfruttate attivamente e incidenti gravi che incidono sulla sicurezza di un prodotto con elementi digitali. Non equivale all’obbligo di segnalare ogni difetto, avviso o vulnerabilità individuati durante lo sviluppo. La soglia è importante: i fabbricanti devono definire un processo di classificazione e risposta prima di ricevere una segnalazione urgente. Regolamento (UE) 2024/2847, testo pubblicato nella Gazzetta ufficiale.
La data successiva di applicazione generale del regolamento non va confusa con questo avvio specifico. La Commissione indica che gli obblighi di segnalazione dei fabbricanti sono iniziati a settembre 2026, mentre il regolamento prevede date diverse per altri obblighi e soggetti. L’applicazione va verificata in base all’articolo pertinente e non dedotta da un’unica data generale.
Cosa va segnalato e cosa resta escluso
Il primo caso è una vulnerabilità sfruttata attivamente. La semplice esistenza di un difetto, anche se potrebbe avere conseguenze per la sicurezza, non dimostra di per sé che il criterio sia soddisfatto. Il secondo caso riguarda gli incidenti gravi che incidono sulla sicurezza del prodotto. La Commissione presenta entrambe le categorie come oggetto dell’obbligo di segnalazione dei fabbricanti. Commissione europea: obblighi di segnalazione.
La distinzione aiuta a separare la segnalazione normativa dalla gestione ordinaria delle vulnerabilità. Un fabbricante deve affrontare e correggere i problemi di sicurezza durante il ciclo di vita del prodotto, ma l’obbligo di segnalazione descritto qui si attiva nei casi specifici previsti dal CRA. Se non è chiaro se un caso concreto raggiunga la soglia, una guida secondaria non sostituisce il testo giuridico né una valutazione legale dell’incidente.
Secondo la sintesi della Commissione, il CRA si applica ai prodotti con elementi digitali messi a disposizione sul mercato dell’Unione. Non è una norma limitata agli apparecchi domestici connessi: l’ambito comprende anche software e componenti, sebbene la classificazione di un prodotto specifico debba essere verificata rispetto al testo integrale e alle relative esclusioni. Commissione europea: sintesi del testo legislativo.
Le scadenze dipendono dal momento in cui si viene a conoscenza del caso
La sequenza inizia quando il fabbricante viene a conoscenza di una vulnerabilità sfruttata attivamente o di un incidente grave. La Commissione stabilisce un preavviso entro un massimo di 24 ore e una segnalazione completa entro un massimo di 72 ore. Questi termini non decorrono dalla pubblicazione di una patch né dal momento in cui un terzo scopre il problema, se il fabbricante non ne è ancora a conoscenza, secondo il criterio iniziale riassunto dalla Commissione. Commissione europea: obblighi di segnalazione.
In seguito è richiesta una relazione finale, ma il riferimento temporale cambia a seconda del caso. Per le vulnerabilità sfruttate attivamente, il limite è di 14 giorni da quando è disponibile una misura correttiva. Per gli incidenti gravi, il termine è di un mese dalla segnalazione delle 72 ore. Non è opportuno ricondurre i due casi a un unico calendario: la natura del caso determina il calcolo della fase finale.
| Fase | Termine indicato dalla Commissione | Riferimento temporale |
|---|---|---|
| Preavviso | 24 ore | Da quando il fabbricante viene a conoscenza del caso |
| Segnalazione completa | 72 ore | Da quando il fabbricante viene a conoscenza del caso |
| Relazione finale: vulnerabilità sfruttata | 14 giorni | Da quando è disponibile una misura correttiva |
| Relazione finale: incidente grave | Un mese | Dalla segnalazione delle 72 ore |
I termini e i relativi punti di partenza provengono dalla sintesi della Commissione europea; per un caso reale occorre consultare l’articolo 14 del regolamento e le istruzioni operative vigenti. Regolamento (UE) 2024/2847.
Chi segnala e perché la piattaforma è importante
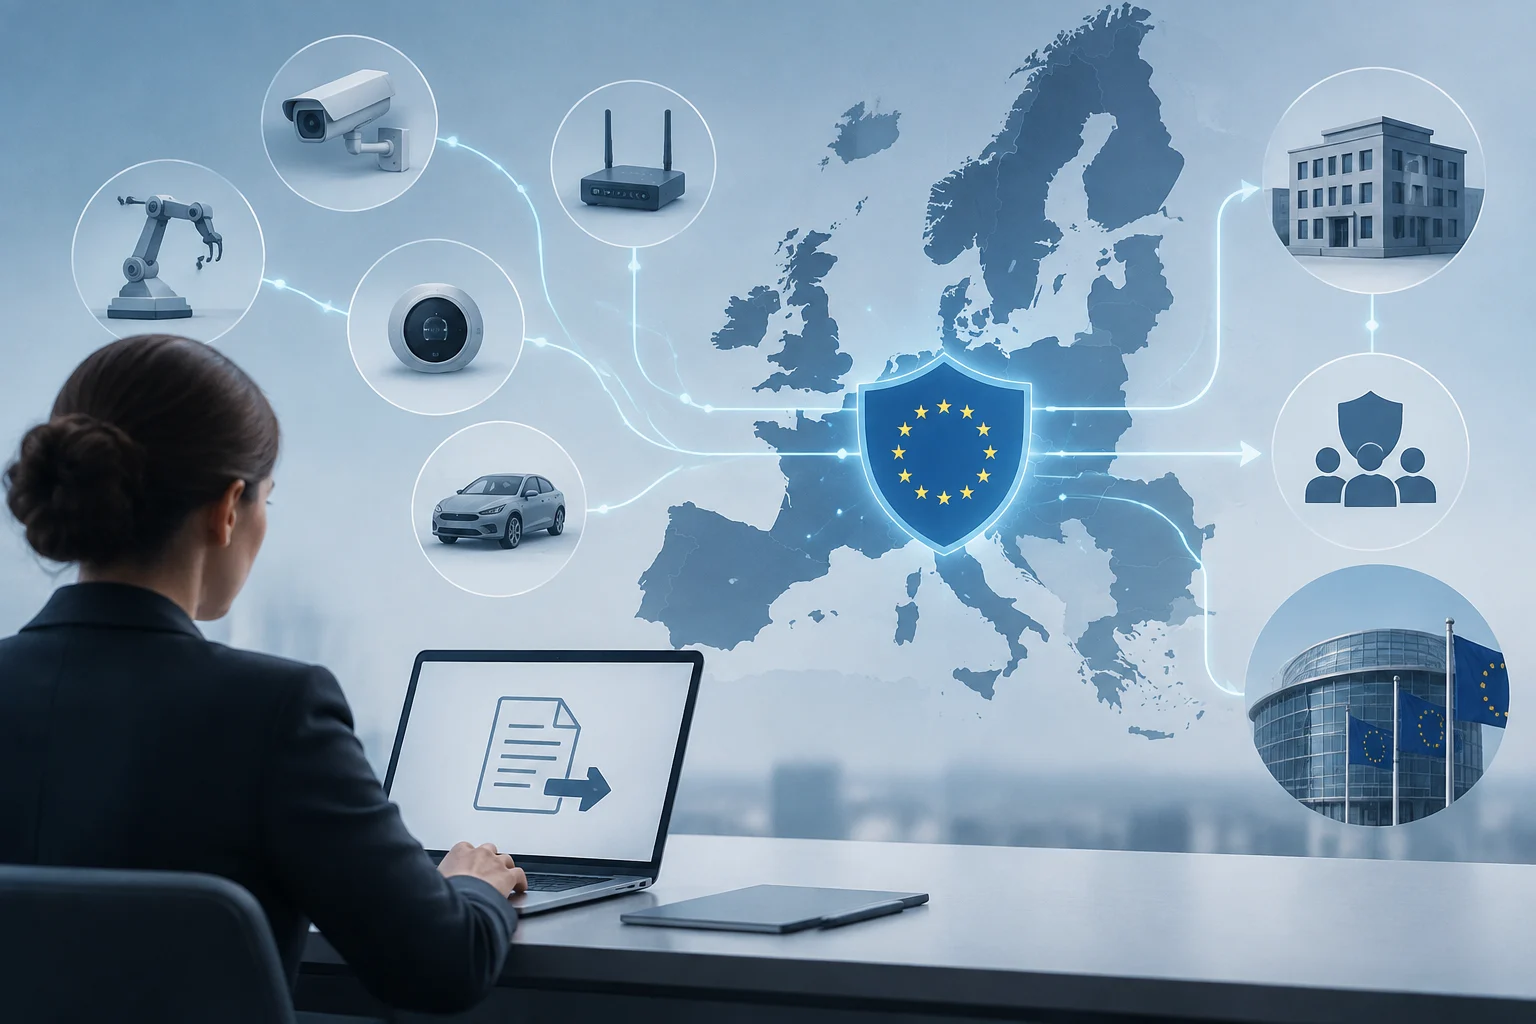
Il soggetto obbligato è il fabbricante. La Commissione afferma che la segnalazione viene effettuata una sola volta tramite la piattaforma unica di segnalazione del CRA ed è diretta al CSIRT designato come coordinatore nello Stato membro in cui il fabbricante ha la sede principale. Le informazioni sono inoltre messe a disposizione dell’ENISA, secondo il meccanismo descritto dalla Commissione. Commissione europea: obblighi di segnalazione.
L’ENISA mantiene una pagina specifica dedicata alla Single Reporting Platform (SRP) e pubblica materiali informativi relativi alla registrazione e all’invio delle segnalazioni. La documentazione aiuta a comprendere il canale, ma l’esistenza di una pagina o di istruzioni per l’uso non dimostra di per sé che tutte le funzionalità siano sempre disponibili a tutti gli utenti. La disponibilità operativa va verificata sulla piattaforma stessa e nelle istruzioni ufficiali vigenti. ENISA: Single Reporting Platform.
Per i team di prodotto e sicurezza, la conseguenza pratica è organizzativa: occorre poter rilevare un caso, inoltrarlo ai responsabili, registrare quando se ne è venuti a conoscenza e decidere rapidamente se rientra in una delle categorie soggette a segnalazione. Non si tratta di un ulteriore elenco di requisiti testuali, ma di un’inferenza operativa derivante da termini che iniziano quando si viene a conoscenza del caso. È opportuno assegnare responsabilità e preparare il coordinamento tra sicurezza, prodotto, assistenza e consulenza legale.
I responsabili del software open source hanno un calendario diverso
La Commissione indica che gli open-source software stewards sono soggetti agli obblighi di segnalazione correlati dall’11 dicembre 2027, in base all’articolo 24(3) e al calendario dell’articolo 71(2). Questa data è diversa dall’avvio degli obblighi per i fabbricanti, iniziati a settembre 2026. Commissione europea: obblighi di segnalazione.
Non si deve presumere che chiunque contribuisca a un progetto open source sia automaticamente uno steward, né che il calendario dei fabbricanti si applichi senza modifiche a ogni progetto comunitario. La qualificazione dipende dalle definizioni e dalle condizioni del regolamento. La sintesi ufficiale aiuta a individuare la questione, ma il testo pubblicato nella Gazzetta ufficiale è il riferimento normativo per determinare l’ambito in una situazione concreta. Regolamento (UE) 2024/2847.
Per le organizzazioni che sviluppano o mantengono software open source, il passo prudente è identificare chi svolge la funzione pertinente e verificare se l’attività è svolta alle condizioni previste dal CRA. La data futura lascia tempo per preparare i processi, ma non consente di anticipare una classificazione giuridica senza esaminare l’attività concreta.
Cosa verificare prima di considerare un caso soggetto a segnalazione
Le informazioni ufficiali consentono di stabilire calendario, categorie generali e canale di segnalazione. Da sole, però, non risolvono tutte le sfumature tecniche di una specifica vulnerabilità o di un incidente. Per una decisione documentata, il team responsabile può iniziare con queste verifiche:
- Identificare il prodotto e il responsabile: verificare se si tratta di un prodotto con elementi digitali che rientra nell’ambito del regolamento e chi opera come fabbricante.
- Determinare il caso: distinguere una vulnerabilità sfruttata attivamente da un incidente grave e documentare gli indizi disponibili.
- Registrare il momento della conoscenza: conservare la cronologia necessaria per applicare i termini dal punto di partenza indicato.
- Consultare la procedura ufficiale: esaminare l’articolo 14 e le informazioni SRP aggiornate, facendo risalire il caso quando la classificazione non è chiara.
Il regolamento non trasforma ogni difetto in una segnalazione automatica, ma è altrettanto sconsigliabile aspettare la conclusione dell’indagine prima di iniziare a valutare i termini. La finestra di 24 ore rende importante disporre di un processo di valutazione tempestiva. È un’implicazione pratica dei tempi legali, non una misurazione dei tempi impiegati dalle aziende né un’affermazione circa l’obbligatorietà legale di un’ulteriore procedura interna.