Was ist ein Sicherheitsupdate und wie unterscheidet es sich von einem Patch
Ein Sicherheitsupdate ist eine Softwareänderung, die darauf abzielt, eine Schwachstelle zu beheben oder das Risiko ihrer Ausnutzung zu verringern. Es kann das Betriebssystem, eine Anwendung, einen Browser, einen Treiber oder das Firmware ändern. Es bedeutet nicht unbedingt die Installation einer völlig neuen Version: Oft genügt es, bestimmte Komponenten zu ersetzen oder anzupassen. INCIBE empfiehlt, Systeme und Anwendungen aktuell zu halten, da beide Sicherheitsfehler enthalten können.
In der Microsoft-Terminologie ist ein Sicherheitsupdate ein weit verbreitetes Korrektur für eine konkrete Produkt-Schwachstelle. Im allgemeinen Sprachgebrauch bezieht sich Patch in der Regel auf diese Korrektur oder das Paket, das sie enthält. Die Begriffe werden nicht immer gleich zwischen Herstellern angewendet; es lohnt sich, auf den Zweck und die Beschreibung jeder Veröffentlichung zu achten, nicht nur auf den Namen auf dem Bildschirm.
Ein Funktionsupdate hingegen fügt Fähigkeiten oder Produktänderungen hinzu, die nicht unbedingt eine Schwachstelle beheben. Einige Veröffentlichungen kombinieren Sicherheitskorrekturen und andere Änderungen, daher beschreiben die Kategorien Ziele, nicht unbedingt separate Pakete. Eine Version zu haben, die der Hersteller noch unterstützt, bedeutet nicht, dass es die neueste Version ist: Entscheidend ist, dass sie weiterhin die relevanten Korrekturen erhält.
Update-Typen: Sicherheit, Funktionen und kumulative Pakete
Labels dienen dazu, vorherzusagen, was sich ändert, erlauben aber allein nicht, Größe, Dringlichkeit oder Umfang eines Downloads abzuleiten. Microsoft unterscheidet unter anderem Sicherheitsupdates von kritischen Nicht-Sicherheitsupdates und Definitionsupdates, die Datenbanken erweitern, die zur Erkennung von Elementen wie Malware verwendet werden.
| Typ | Hauptziel | Was es ändern kann | Häufigkeit |
|---|---|---|---|
| Sicherheit | Beheben einer Produkt-Schwachstelle | Verwundbarer Code und verwandte Komponenten | Wenn der Hersteller eine Korrektur veröffentlicht; der Kalender hängt vom Produkt ab |
| Funktionen | Hinzufügen oder Ändern von Fähigkeiten | Produktfunktionen und -komponenten | Gemäß dem Versionszyklus des Herstellers |
| Definition | Erweiterung von Erkennungsdaten | Definitionsdatenbanken eines Sicherheitsprodukts | Kann häufig sein |
| Kumulativ | Lieferung mehrerer Korrekturen in einem Paket | Im Set enthaltene Komponenten | Hängt vom System und Veröffentlichungskanal ab |
Die Tabelle fasst Kategorien und Ziele zusammen, nicht eine universelle Kalenderleitlinie. Kumulativ beschreibt, wie Korrekturen gruppiert oder geliefert werden, nicht eine Garantie, dass jedes Paket nur Sicherheit enthält. Um zu entscheiden, ob eine bestimmte Veröffentlichung installiert werden soll, prüfen Sie die Herstellerhinweise, die betroffenen Produkte und Versionen und ob ein Neustart des Geräts erforderlich ist.
In der Praxis kann eine Update-Benachrichtigung mehr als einen Änderungstyp enthalten. Der Heimanwender profitiert in der Regel davon, die automatische Installation aktiv zu lassen, wenn möglich; Wer Geräte verwaltet, muss identifizieren, welche Systeme und Anwendungen jedes Tool abdeckt. Das Aktualisieren des Betriebssystems aktualisiert nicht automatisch die gesamte installierte Software: Drittanbieter-Anwendungen können über ihren eigenen Mechanismus verfügen.
Von der Schwachstelle zum Patch: Was CVE bedeutet
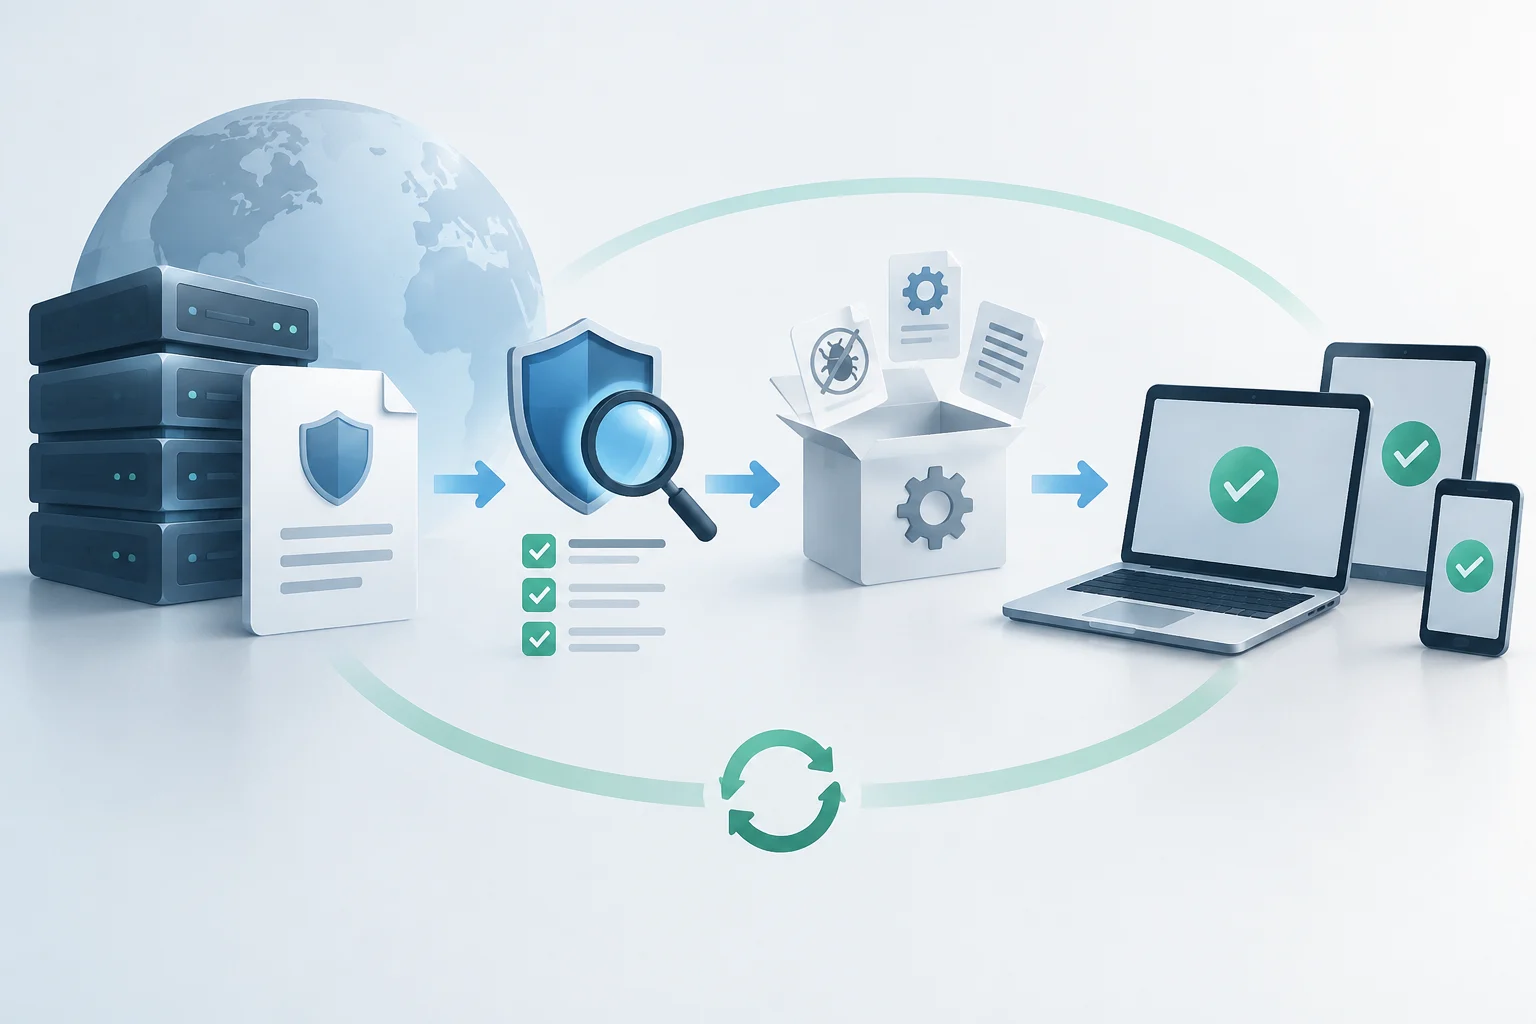
Der Zyklus beginnt in der Regel, wenn eine Schwachstelle entdeckt, dem Hersteller mitgeteilt oder von einem Sicherheitsteam untersucht wird. Der Anbieter analysiert den Fehler, bestimmt, welche Produkte und Versionen betroffen sind, bereitet eine Korrektur vor und veröffentlicht Informationen, um zu entscheiden, wer sie installieren sollte. Nicht alle Schwachstellen werden gleichzeitig offengelegt oder behoben, und es gibt keinen einzigen Kalender, der auf alle Anbieter anwendbar ist.
CVE ist ein Bezeichner, der verwendet wird, um konsistent auf offengelegte Schwachstellen zu verweisen. Ein CVE-Bezeichner ist nicht der Patch und bescheinigt nicht, dass ein Gerät behoben ist: Die Installation hängt davon ab, dass der Hersteller eine Lösung für das konkrete Produkt und die konkrete Version veröffentlicht, und dass das Gerät sie erhält und anwendet. Die Sicherheitsinformationen des Anbieters sind in der Regel erforderlich, um den Bezeichner mit den betroffenen Versionen und der verfügbaren Korrektur in Verbindung zu setzen.
Wenn eine Warnung erscheint, prüfen Sie den genauen Produktnamen, seine Version und die offiziellen Anweisungen. Eine Schwachstelle kann nur bestimmte Versionen oder Konfigurationen betreffen. Wenn der Hinweis eine vorübergehende Minderung angibt, kann diese die Exposition verringern, aber sie sollte nicht mit der Installation einer endgültigen Korrektur verwechselt werden.
Verteilung und Verifizierung: Wie man weiß, dass das Paket authentisch ist
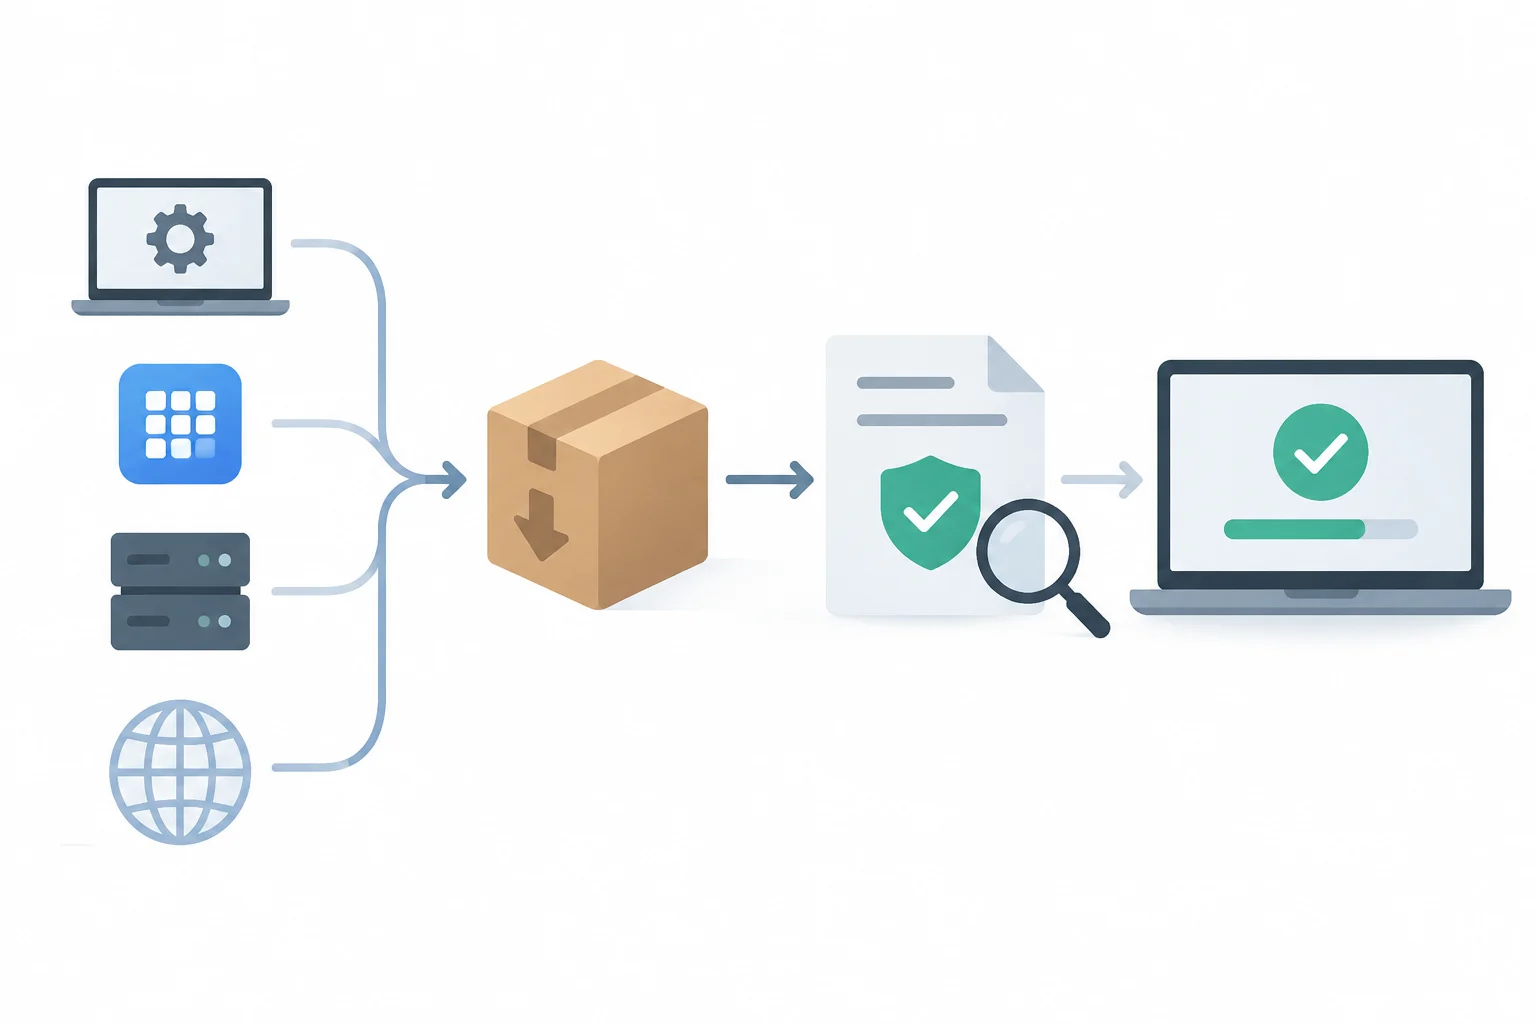
Hersteller verteilen Updates über verschiedene Kanäle: integrierte Systemwerkzeuge, App-Stores, Verwaltungsdienste oder offizielle Downloads. Der Kanal kann je nach Plattform, Gerät und Region variieren. Die praktische Empfehlung ist, die Suche über die Geräteeinstellungen oder die Anwendung zu starten oder die offizielle Website des Herstellers aufzusuchen, anstatt unerwartete Links per Nachricht zu folgen.
Integrität ist die Garantie, dass die empfangene Software dem erwarteten Artefakt entspricht und nicht verändert wurde. Verteilungssysteme können sich auf digitale Signaturen und andere kryptografische Prüfungen stützen; eine Signatur ermöglicht die Validierung des zugehörigen Ursprungs und dass der signierte Inhalt seit der Signierung nicht geändert wurde. Eine isolierte Prüfsumme beweist keine Authentizität: Damit der Vergleich nützlich ist, muss auch der Referenzwert von einer vertrauenswürdigen Quelle stammen. OWASP warnt vor dem Risiko, Updates oder Artefakte als vertrauenswürdig zu behandeln, ohne ihre Integrität zu überprüfen.
Wenn eine Prüfung fehlschlägt, kann der Installer das Paket ablehnen oder die Installation stoppen. Deaktivieren Sie diesen Schutz nicht, um das Update zu erzwingen. Versuchen Sie es erneut über den offiziellen Kanal, stellen Sie sicher, dass das Gerät eine Verbindung und genügend Speicherplatz hat, und konsultieren Sie die Support-Anweisungen. In verwalteten Geräten informieren Sie die zuständige Abteilung: Ein wiederholter Fehler kann auf Probleme bei Verteilung, Konfiguration, Speicherung oder Kompatibilität zurückzuführen sein und lässt nicht allein darauf schließen, dass ein Angriff stattgefunden hat.
Apple dokumentiert Sicherheitsmaßnahmen für das Betriebssystem und Updates; OWASP behandelt seinerseits Integritätsfehler als Software- und Datenrisiko. Es sind komplementäre Perspektiven: Die Authentifizierung des Pakets schützt den Installationspfad, ersetzt aber nicht die Produktunterstützung, eine sichere Konfiguration oder die Kontrolle von Drittanbieter-Anwendungen und -komponenten.
Ende der Unterstützung: Warum der Lebenszyklus wichtig ist
Wenn ein Hersteller die Unterstützung für ein Produkt oder eine Version beendet, kann er aufhören, Sicherheitskorrekturen für diese Umgebung zu veröffentlichen. Das Gerät kann weiter funktionieren, aber nachträglich entdeckte Schwachstellen erhalten möglicherweise keine Lösung. INCIBE rät davon ab, alte Software zu verwenden, die keine Sicherheitsupdates mehr erhält.
Das praktische Risiko hängt davon ab, um welche Software es sich handelt, wie sie verwendet wird, welche Informationen sie verarbeitet und ob sie externen Netzwerken oder Dateien ausgesetzt ist. Daher bedeutet Ende der Nutzungsdauer nicht unbedingt, dass das Gerät nicht mehr startet; es bedeutet, dass der Benutzer nicht mehr davon ausgehen sollte, dass der Anbieter neue Probleme behebt. Die fortgesetzte Verwendung eines nicht unterstützten Produkts erhöht die Exposition gegenüber bekannten oder zukünftigen Fehlern, auch wenn das konkrete Risiko nicht in einer universellen Zahl zusammengefasst werden kann.
Wenn eine sekundäre Anwendung keine Unterstützung mehr erhält, erwägen Sie, sie durch eine gewartete Alternative zu ersetzen und die Daten sorgfältig zu migrieren. Wenn es sich um das Hauptsystem handelt und Sie es nicht sofort ändern können, begrenzen Sie seine Exposition, vermeiden Sie sensible Aufgaben und planen Sie einen Übergang. Diese Maßnahmen verringern die Angriffsfläche, machen aber ein nicht unterstütztes Produkt nicht zu einem aktualisierten.
Praktische Prüfungen unter Windows, Android und iOS
Die zuverlässigste Art, den Status zu überprüfen, besteht darin, den Update-Bereich des Systems selbst zu öffnen und zu prüfen, ob eine ausstehende Installation, eine aktuelle Version oder ein Fehler gemeldet wird. Der Name und die Position der Menüs können je nach Version, Hersteller und Konfiguration variieren; verlassen Sie sich nicht auf veraltete Anweisungen, die einen anderen Bildschirm beschreiben.
- Windows: Öffnen Sie Einstellungen und prüfen Sie Windows Update. Prüfen Sie, ob ausstehende Updates vorhanden sind und ob das System einen Neustart anfordert. In Arbeitsgeräten kann die Organisation den Installationskalender oder -kanal verwalten.
- Android: Öffnen Sie Einstellungen und suchen Sie den Bereich für Systemupdates. Prüfen Sie auch die App-Updates im offiziellen Store. Die Verfügbarkeit kann vom Hersteller, Modell und der Region abhängen.
- iPhone oder iPad: Öffnen Sie Einstellungen, gehen Sie zu Allgemein und prüfen Sie Softwareupdate. Anwendungen werden separat über ihren Vertriebskanal aktualisiert.
Die manuelle Überprüfung beschränkt sich nicht auf das Drücken von „Suchen“. Stellen Sie sicher, dass der Download abgeschlossen ist, die Installation nicht aussteht und kein Fehler auftritt, der Eingriff erfordert. Wenn ein Neustart angefordert wird, speichern Sie die Arbeit und folgen Sie der Anweisung. In einigen Unternehmenskonfigurationen gibt es spezielle Methoden, wie Windows-Sicherheitsupdates, die Microsoft für kompatible und verwaltete Geräte dokumentiert; sie sollten nicht für alle Geräte als verfügbar angenommen werden.
Um eine vernünftige Routine beizubehalten, aktivieren Sie automatische Updates, wenn das Gerät es zulässt, überprüfen Sie regelmäßig Anwendungen, die separat aktualisiert werden, und stellen Sie sicher, dass der Hersteller noch Unterstützung anbietet. Wenn Sie eine Warnung mit einem dringenden Link erhalten, verwenden Sie diesen Link nicht zum Installieren: Öffnen Sie die Einstellungen oder den offiziellen Kanal selbst. Eine Nachricht, die „ausstehendes Update“ sagt, beweist nicht, dass die Warnung authentisch ist.