Qué es una actualización de seguridad y en qué se diferencia de un parche
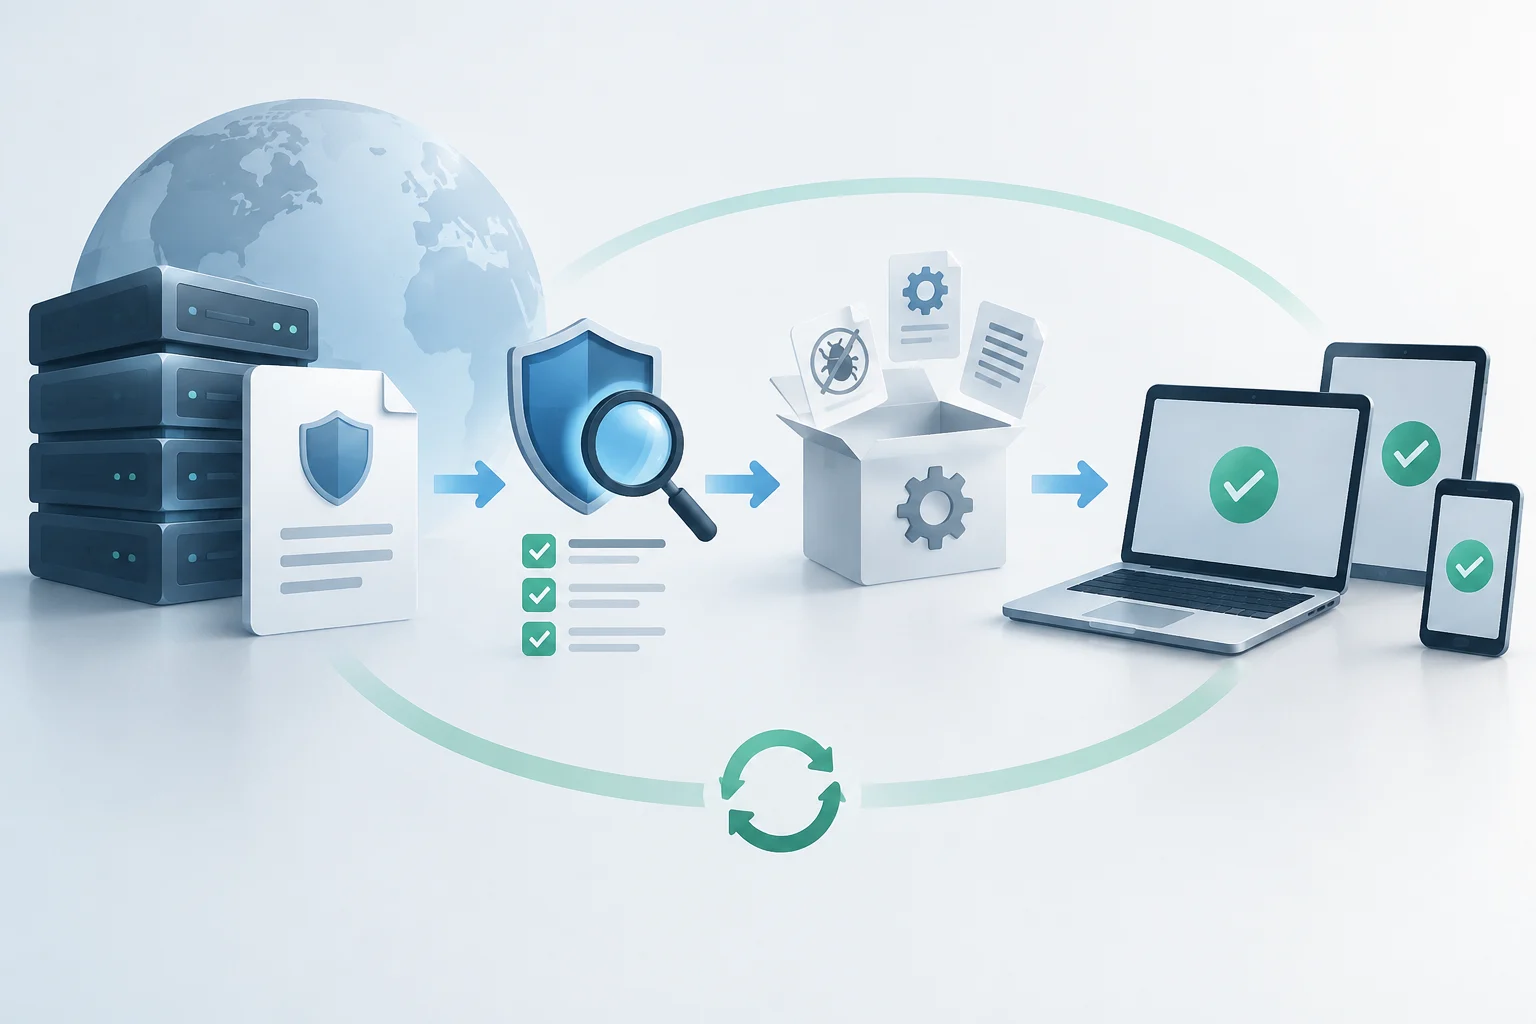
Una actualización de seguridad es un cambio de software destinado a corregir una vulnerabilidad o reducir el riesgo de que pueda explotarse. Puede modificar el sistema operativo, una aplicación, un navegador, un controlador o el firmware. No implica necesariamente instalar una versión completamente nueva: a menudo basta con reemplazar o ajustar componentes concretos. INCIBE recomienda mantener actualizados los sistemas y las aplicaciones, porque ambos pueden contener fallos de seguridad.
En la terminología de Microsoft, una actualización de seguridad es una corrección distribuida ampliamente para una vulnerabilidad concreta de un producto. En el uso habitual, parche suele referirse a esa corrección o al paquete que la incorpora. Los términos no siempre se aplican igual entre fabricantes; conviene atender al propósito y a la descripción de cada publicación, no solo al nombre que aparece en pantalla.
Una actualización de funciones, en cambio, incorpora capacidades o cambios de producto que no tienen por qué resolver una vulnerabilidad. Algunas publicaciones reúnen correcciones de seguridad y otros cambios, por lo que las categorías describen objetivos, no necesariamente paquetes separados. Tener una versión que el fabricante todavía mantiene tampoco significa que sea la versión más nueva: lo decisivo es que siga recibiendo las correcciones pertinentes.
Tipos de actualización: seguridad, funciones y paquetes acumulativos
Las etiquetas sirven para anticipar qué cambia, pero no permiten deducir por sí solas el tamaño, la urgencia o el alcance de una descarga. Microsoft distingue, entre otros términos, las actualizaciones de seguridad de las actualizaciones críticas no relacionadas con la seguridad y de las actualizaciones de definición, que amplían bases utilizadas para reconocer elementos como software malicioso.
| Tipo | Objetivo principal | Qué puede modificar | Frecuencia |
|---|---|---|---|
| Seguridad | Corregir una vulnerabilidad de un producto | Código vulnerable y componentes relacionados | Cuando el fabricante publica una corrección; el calendario depende del producto |
| Funciones | Añadir o cambiar capacidades | Funciones y componentes del producto | Según el ciclo de versiones del fabricante |
| Definición | Ampliar datos de detección | Bases de definiciones de un producto de seguridad | Puede ser frecuente |
| Acumulativa | Entregar varias correcciones en un paquete | Componentes incluidos en el conjunto | Depende del sistema y del canal de publicación |
La tabla resume categorías y objetivos, no una pauta universal de calendario. Acumulativa describe cómo se agrupan o entregan correcciones, no una garantía de que todo paquete contenga solo seguridad. Para decidir si instalar una publicación concreta, revisa el aviso del fabricante, los productos y versiones afectados y si hace falta reiniciar el dispositivo.
En la práctica, una notificación de actualización puede incluir más de un tipo de cambio. El usuario doméstico suele beneficiarse de dejar activa la instalación automática cuando sea posible; quien administra equipos debe identificar qué sistemas y aplicaciones cubre cada herramienta. Actualizar el sistema operativo no actualiza automáticamente todo el software instalado: las aplicaciones de terceros pueden tener su propio mecanismo.
De la vulnerabilidad al parche: qué significa CVE
El ciclo suele comenzar cuando una vulnerabilidad es descubierta, comunicada al fabricante o investigada por un equipo de seguridad. El proveedor analiza el defecto, determina qué productos y versiones están afectados, prepara una corrección y publica información para ayudar a decidir quién debe instalarla. No todas las vulnerabilidades se divulgan o corrigen al mismo tiempo, y no hay un calendario único aplicable a todos los proveedores.
CVE es un identificador empleado para referirse de forma consistente a vulnerabilidades divulgadas. Un identificador CVE no es el parche ni certifica que un equipo esté corregido: la instalación depende de que el fabricante publique una solución para el producto y la versión concretos, y de que el dispositivo la reciba y aplique. La información de seguridad del proveedor suele ser necesaria para relacionar el identificador con las versiones afectadas y la corrección disponible.
Cuando aparece una alerta, comprueba el nombre exacto del producto, su versión y las instrucciones oficiales. Una vulnerabilidad puede afectar solo a ciertas versiones o configuraciones. Si el aviso indica una mitigación temporal, esta puede reducir exposición, pero no debe confundirse con la instalación de una corrección definitiva.
Distribución y verificación: cómo saber que el paquete es auténtico
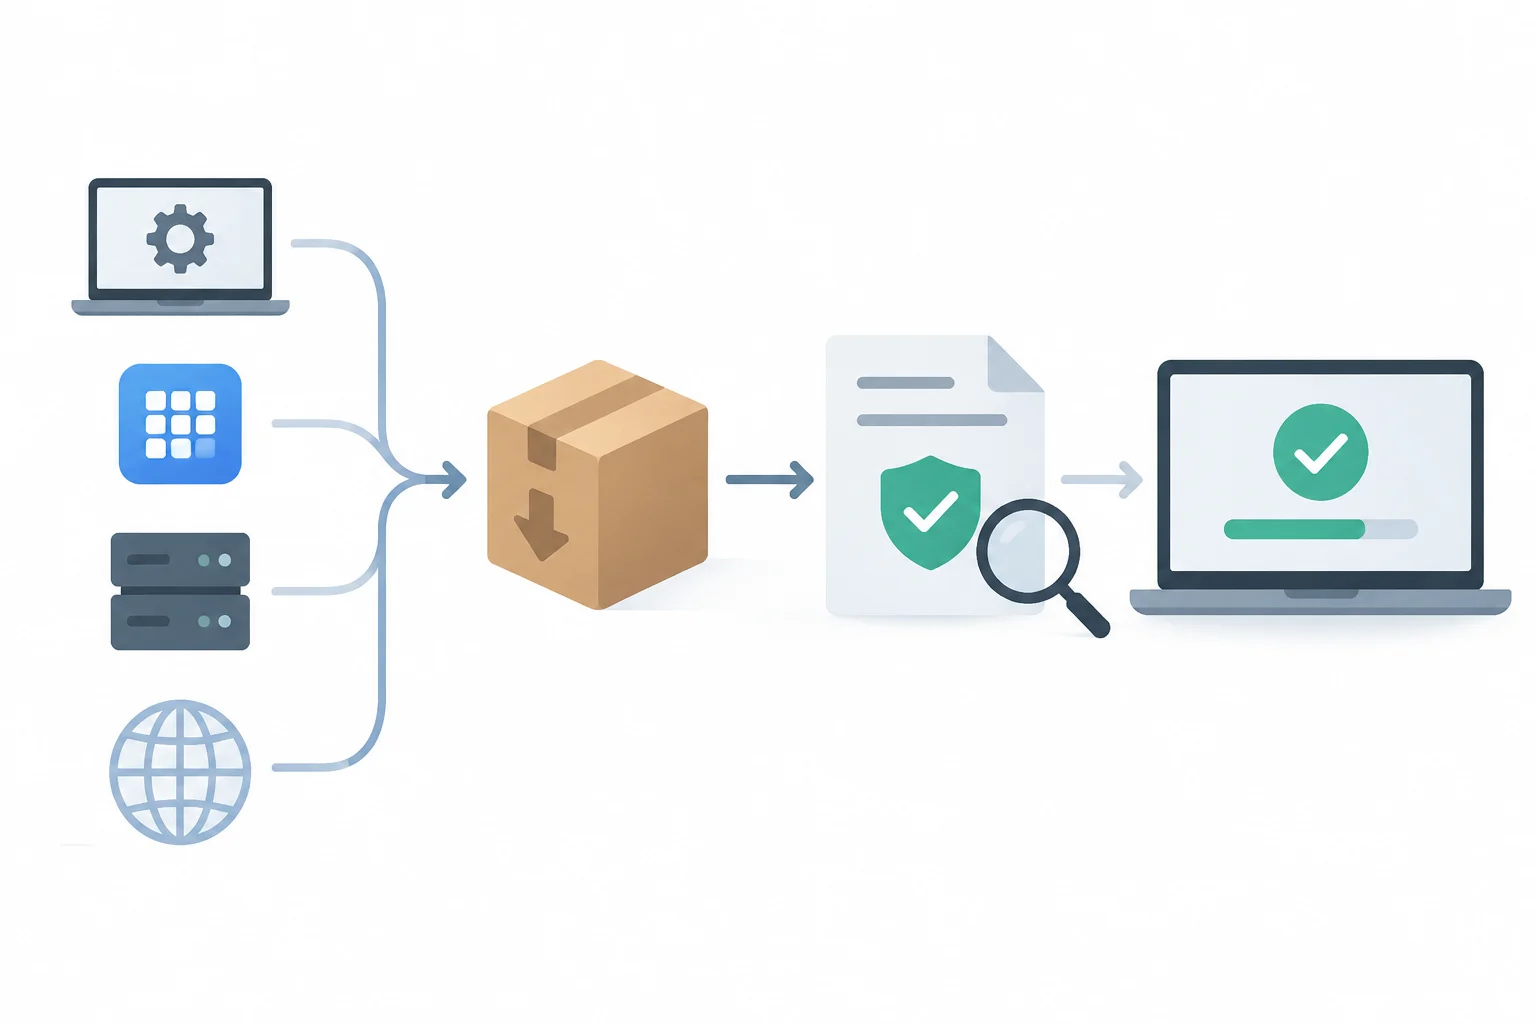
Los fabricantes distribuyen actualizaciones mediante canales distintos: herramientas integradas del sistema, tiendas de aplicaciones, servicios de administración o descargas oficiales. El canal puede variar por plataforma, dispositivo y región. La recomendación práctica es iniciar la búsqueda desde la configuración del dispositivo o la aplicación, o acudir al sitio oficial del fabricante, en lugar de seguir enlaces inesperados recibidos por mensaje.
La integridad es la garantía de que el software recibido corresponde al artefacto esperado y no ha sido alterado. Los sistemas de distribución pueden apoyarse en firmas digitales y otras comprobaciones criptográficas; una firma permite validar el origen asociado y que el contenido firmado no cambió desde que se firmó. Una suma de comprobación aislada no demuestra autenticidad: para que la comparación sirva, el valor de referencia también debe proceder de una fuente confiable. OWASP advierte del riesgo de tratar como confiables actualizaciones o artefactos sin verificar su integridad.
Si una comprobación falla, el instalador puede rechazar el paquete o detener la instalación. No desactives esa protección para forzar la actualización. Reintenta desde el canal oficial, verifica que el dispositivo tenga conexión y espacio suficiente y consulta las instrucciones de soporte. En equipos administrados, informa al área responsable: un fallo repetido puede deberse a problemas de distribución, configuración, almacenamiento o compatibilidad, y no permite concluir por sí solo que haya existido un ataque.
Apple documenta medidas de seguridad para el sistema operativo y las actualizaciones; OWASP, por su parte, aborda los fallos de integridad como un riesgo de software y datos. Son perspectivas complementarias: la autenticación del paquete protege la ruta de instalación, pero no sustituye el soporte del producto, una configuración segura ni el control de aplicaciones y componentes de terceros.
Fin del soporte: por qué importa el ciclo de vida
Cuando un fabricante termina el soporte de un producto o versión, puede dejar de publicar correcciones de seguridad para ese entorno. El dispositivo puede seguir funcionando, pero las vulnerabilidades que se descubran después quizá no reciban una solución. INCIBE aconseja evitar software antiguo que ya no disponga de actualizaciones de seguridad.
El riesgo práctico depende de qué software sea, cómo se use, qué información maneje y si está expuesto a redes o archivos externos. Por eso, fin de vida útil no significa necesariamente que el equipo deje de encenderse; significa que el usuario ya no debe presuponer que el proveedor corregirá nuevos problemas. Seguir usando un producto sin soporte aumenta la exposición frente a fallos conocidos o futuros, aunque el riesgo concreto no pueda resumirse en una cifra universal.
Si una aplicación secundaria deja de recibir soporte, considera reemplazarla por una alternativa mantenida y migra los datos con cuidado. Si se trata del sistema principal y no puedes cambiarlo de inmediato, limita su exposición, evita tareas sensibles y planifica una transición. Estas medidas reducen superficie de riesgo, pero no convierten un producto sin soporte en uno actualizado.
Comprobaciones prácticas en Windows, Android e iOS
La forma más fiable de revisar el estado es abrir la sección de actualización del propio sistema y comprobar si informa de una instalación pendiente, una versión actual o un error. El nombre y la ubicación de los menús pueden variar según versión, fabricante y configuración; evita depender de instrucciones antiguas que describan una pantalla distinta.
- Windows: abre Configuración y consulta Windows Update. Revisa si hay actualizaciones pendientes y si el sistema solicita reiniciar. En equipos del trabajo, la organización puede administrar el calendario o el canal de instalación.
- Android: abre Ajustes y busca la sección de actualización del sistema. Comprueba también las actualizaciones de aplicaciones en la tienda oficial. La disponibilidad puede depender del fabricante, el modelo y la región.
- iPhone o iPad: abre Ajustes, entra en General y consulta Actualización de software. Las aplicaciones se actualizan por separado desde su canal de distribución.
La revisión manual no se limita a pulsar «buscar». Comprueba que la descarga terminó, que la instalación no quedó pendiente y que no aparece un error que requiera intervención. Si se pide reiniciar, guarda el trabajo y sigue la indicación. En algunas configuraciones empresariales hay métodos especiales, como las actualizaciones de seguridad de Windows que Microsoft documenta para dispositivos compatibles y administrados; no deben asumirse disponibles para todos los equipos.
Para mantener una rutina razonable, activa las actualizaciones automáticas cuando el dispositivo lo permita, revisa periódicamente las aplicaciones que actualizan por separado y confirma que el fabricante aún ofrece soporte. Si recibes un aviso con un enlace urgente, no uses ese enlace para instalar nada: abre la configuración o el canal oficial por tu cuenta. Un mensaje que dice «actualización pendiente» no demuestra que el aviso sea auténtico.