Qué es un parche de seguridad
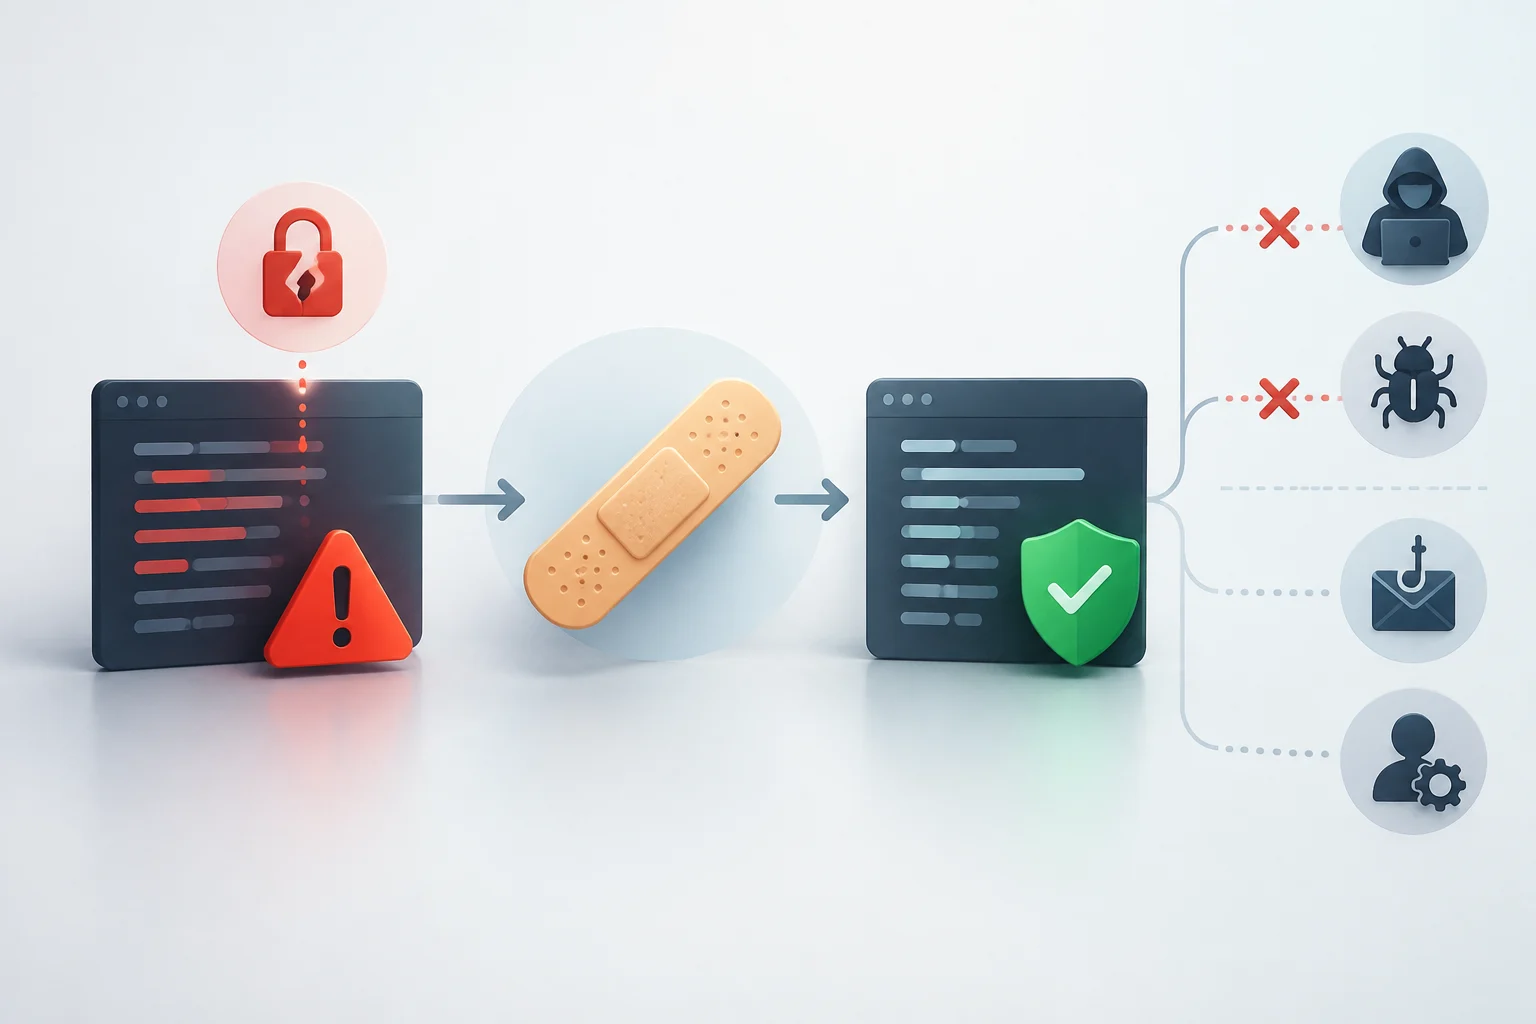
Un parche de seguridad es una modificación de software destinada a corregir una o más vulnerabilidades: fallos que pueden afectar la seguridad de un programa o producto. Puede aplicarse a un sistema operativo, una aplicación, una biblioteca utilizada por otros programas o el firmware de un dispositivo. Su cometido es corregir el software afectado, no ofrecer una defensa general frente a cualquier problema.
La palabra parche sugiere una corrección localizada, pero no implica que el cambio sea siempre pequeño ni que se distribuya como archivo independiente. El proveedor puede publicarlo como una actualización específica, incorporarlo a un paquete acumulativo o incluirlo en una nueva versión. Para entender qué hace, importa su propósito y el software al que se dirige, no solo el nombre del paquete.
Una vulnerabilidad puede estar presente antes de que alguien la detecte o la explote. Cuando el proveedor prepara una corrección, el parche puede reducir el riesgo asociado a ese fallo una vez instalado en una versión afectada. Si el producto ha dejado de recibir soporte, en cambio, quizá no haya una corrección oficial para una vulnerabilidad posterior.
Del fallo a la corrección instalada
El proceso comienza cuando se identifica un fallo y se determina qué software puede estar afectado. El proveedor prepara un cambio y distribuye la solución mediante una actualización o una nueva versión. El parche se dirige al software y las versiones indicados; no se debe asumir que una corrección destinada a una edición también se aplica a otra por compartir marca o nombre.
La corrección puede llegar mediante el mecanismo de actualización integrado en el programa, una tienda de aplicaciones o un paquete descargado del sitio del proveedor. Algunos productos permiten instalar actualizaciones automáticamente; otros requieren la intervención del usuario o de un administrador. CISA aconseja obtenerlas desde sitios confiables y no seguir enlaces inesperados que prometan una actualización.
En una organización, la instalación en muchos equipos exige coordinar el cambio. Cyberzaintza recomienda mantener un inventario de equipos y aplicaciones, revisar las vulnerabilidades, valorar el riesgo y probar el parche antes de aplicarlo de forma general. Una prueba en un grupo limitado puede ayudar a detectar efectos imprevistos antes de extender el despliegue.
Después de instalarlo, hay que comprobar que el cambio se aplicó a los activos previstos y reevaluarlos. Cyberzaintza incluye esa revisión posterior como parte de un plan de actualización. En un dispositivo personal, resulta práctico revisar el estado de actualización del sistema y atender las indicaciones del proveedor, como reiniciar cuando el proceso lo requiera.
Parche, actualización de seguridad y actualización de funciones
Los tres términos están relacionados, aunque no designan siempre categorías excluyentes. Parche de seguridad suele describir una corrección dirigida a una vulnerabilidad; actualización de seguridad puede referirse al paquete que entrega una o varias de esas correcciones. El uso concreto de las etiquetas depende del proveedor, así que conviene leer qué incluye la actualización y a qué versiones se aplica.
Una actualización de funciones se orienta a añadir o cambiar capacidades del producto. No obstante, un paquete de funciones puede incorporar también correcciones de seguridad o de errores. Del mismo modo, una corrección de seguridad puede distribuirse dentro de una actualización más amplia, y no necesariamente como un archivo separado.
| Término | Propósito habitual | Alcance que conviene comprobar |
|---|---|---|
| Parche de seguridad | Corregir una o más vulnerabilidades | Software y versiones afectados |
| Actualización de seguridad | Distribuir correcciones de seguridad | Correcciones incluidas y versiones correspondientes |
| Actualización de funciones | Añadir o modificar capacidades | Cambios funcionales y otras correcciones incluidas |
La tabla resume usos habituales, no una clasificación universal. Un proveedor puede combinar varios tipos de cambio en la misma descarga; para una actualización concreta, su descripción es más informativa que el nombre aislado.
Ejemplos en sistemas, aplicaciones y bibliotecas
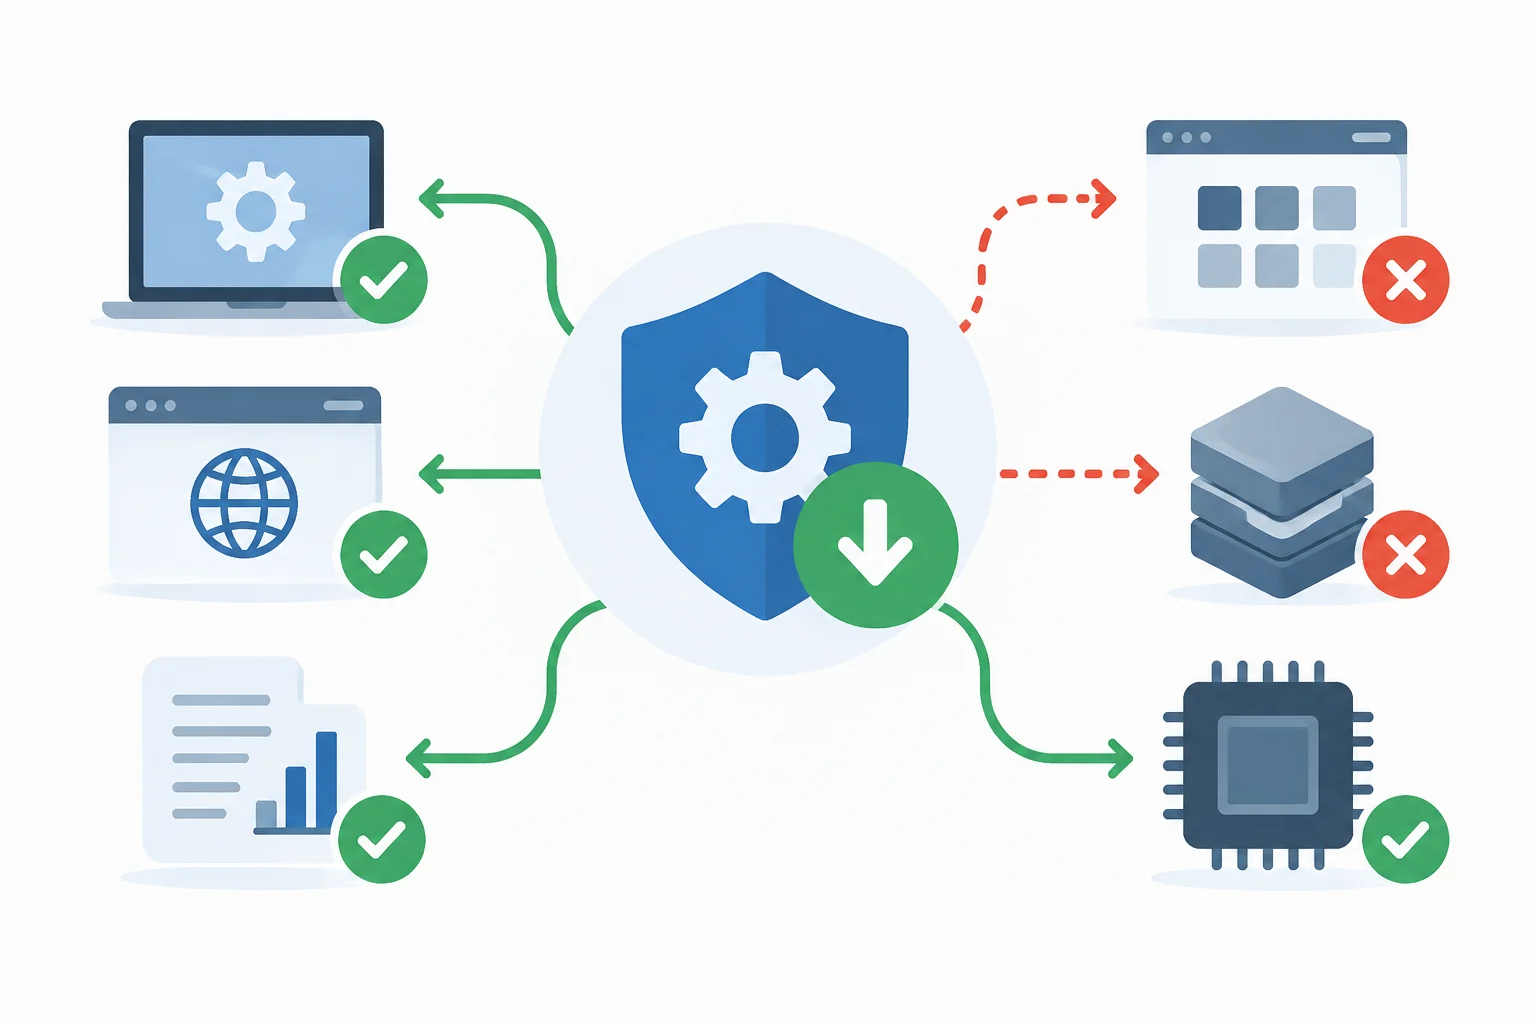
Los parches pueden afectar a sistemas operativos, navegadores, aplicaciones de oficina, software a medida, bibliotecas de terceros y firmware. Cyberzaintza destaca que mantenerlos actualizados forma parte del cuidado de los sistemas y sus componentes. Por eso, actualizar el sistema operativo no necesariamente corrige un fallo que esté en otra aplicación o en una biblioteca utilizada por ella.
Un ejemplo documentado es el boletín MS17-010 de Microsoft, publicado el 14 de marzo de 2017. La actualización abordó vulnerabilidades de Windows relacionadas con SMBv1; Microsoft indicó que la corrección modificaba la manera en que el protocolo procesaba ciertas solicitudes. La vulnerabilidad más grave podía permitir ejecución remota de código en sistemas afectados. El caso ilustra el alcance específico de un parche: resolver problemas identificados en el software señalado.
En desarrollo de software, NuGet ofrece una API para consultar información sobre vulnerabilidades conocidas de paquetes. Sus datos pueden incluir la gravedad, una dirección web con más información y los rangos de versiones vulnerables. La documentación presenta esta información como un recurso que el cliente NuGet puede descargar y usar en escenarios como la comprobación de paquetes durante la restauración.
En un móvil, un aviso puede referirse al sistema operativo o a una aplicación; en un ordenador, a un navegador, un componente del sistema o un programa instalado; en un dispositivo de red, al firmware. Identificar el software afectado permite interpretar mejor la actualización y evitar pensar que un único parche cubre todos los componentes del dispositivo.
Qué no garantiza un parche
Un parche aborda las vulnerabilidades que busca corregir; no implica que otros problemas del producto también queden resueltos. Las actualizaciones pueden incluir cambios adicionales, pero su contenido depende de cada caso. Por eso, la corrección tiene un alcance definido: saber qué vulnerabilidad y qué versiones cubre ayuda a entender qué riesgo se reduce.
La instalación puede tener efectos operativos. IBM describe la gestión de parches como un equilibrio entre las necesidades de seguridad y las de funcionamiento, y explica que las organizaciones priorizan, prueban y despliegan cambios teniendo en cuenta posibles interrupciones. En una empresa, ese proceso permite planificar el despliegue; en un dispositivo personal, conviene seguir las instrucciones del proveedor y usar su mecanismo oficial de actualización.
También puede aparecer una vulnerabilidad para la que todavía no exista un parche, o un producto puede no estar incluido en la corrección publicada. Las guías de Cyberzaintza e IBM recomiendan revisar los activos y las versiones afectadas, y comprobar el resultado de la instalación. Que una actualización esté instalada no demuestra por sí solo que haya resuelto cualquier otro fallo del mismo equipo.
Soporte, prioridades y decisiones prácticas
La disponibilidad de parches depende del soporte del producto. Cuando el proveedor deja de mantener un programa, puede dejar de emitir actualizaciones; continuar usando software sin soporte expone el sistema a vulnerabilidades y puede provocar problemas de compatibilidad o rendimiento. CISA recomienda retirar los productos que han llegado al fin de su vida útil.
Para el uso personal, CISA aconseja activar las actualizaciones automáticas cuando estén disponibles, recurrir a sitios confiables y evitar software fuera de soporte. Si un producto ya no recibe actualizaciones, la recomendación de la agencia es retirarlo. Conviene tener presente que las pautas concretas de transición dependen del producto y de las alternativas que ofrezca su proveedor.
En una organización, una gestión ordenada comprende inventariar equipos y aplicaciones, conocer su ciclo de soporte, priorizar vulnerabilidades y revisar el resultado del despliegue. No todos los parches tienen la misma urgencia: IBM señala que los equipos pueden priorizar las correcciones críticas y considerar los efectos operativos. La decisión práctica consiste en atender los cambios relevantes sin perder de vista los sistemas afectados ni el estado de la instalación.
La idea central es sencilla: un parche corrige una debilidad concreta, en un producto y unas versiones determinados. Mantener el software actualizado ayuda a recibir las correcciones que publica el proveedor, pero no reemplaza el soporte vigente ni convierte una sola instalación en protección completa frente a cualquier amenaza.