Cos'è un patch di sicurezza
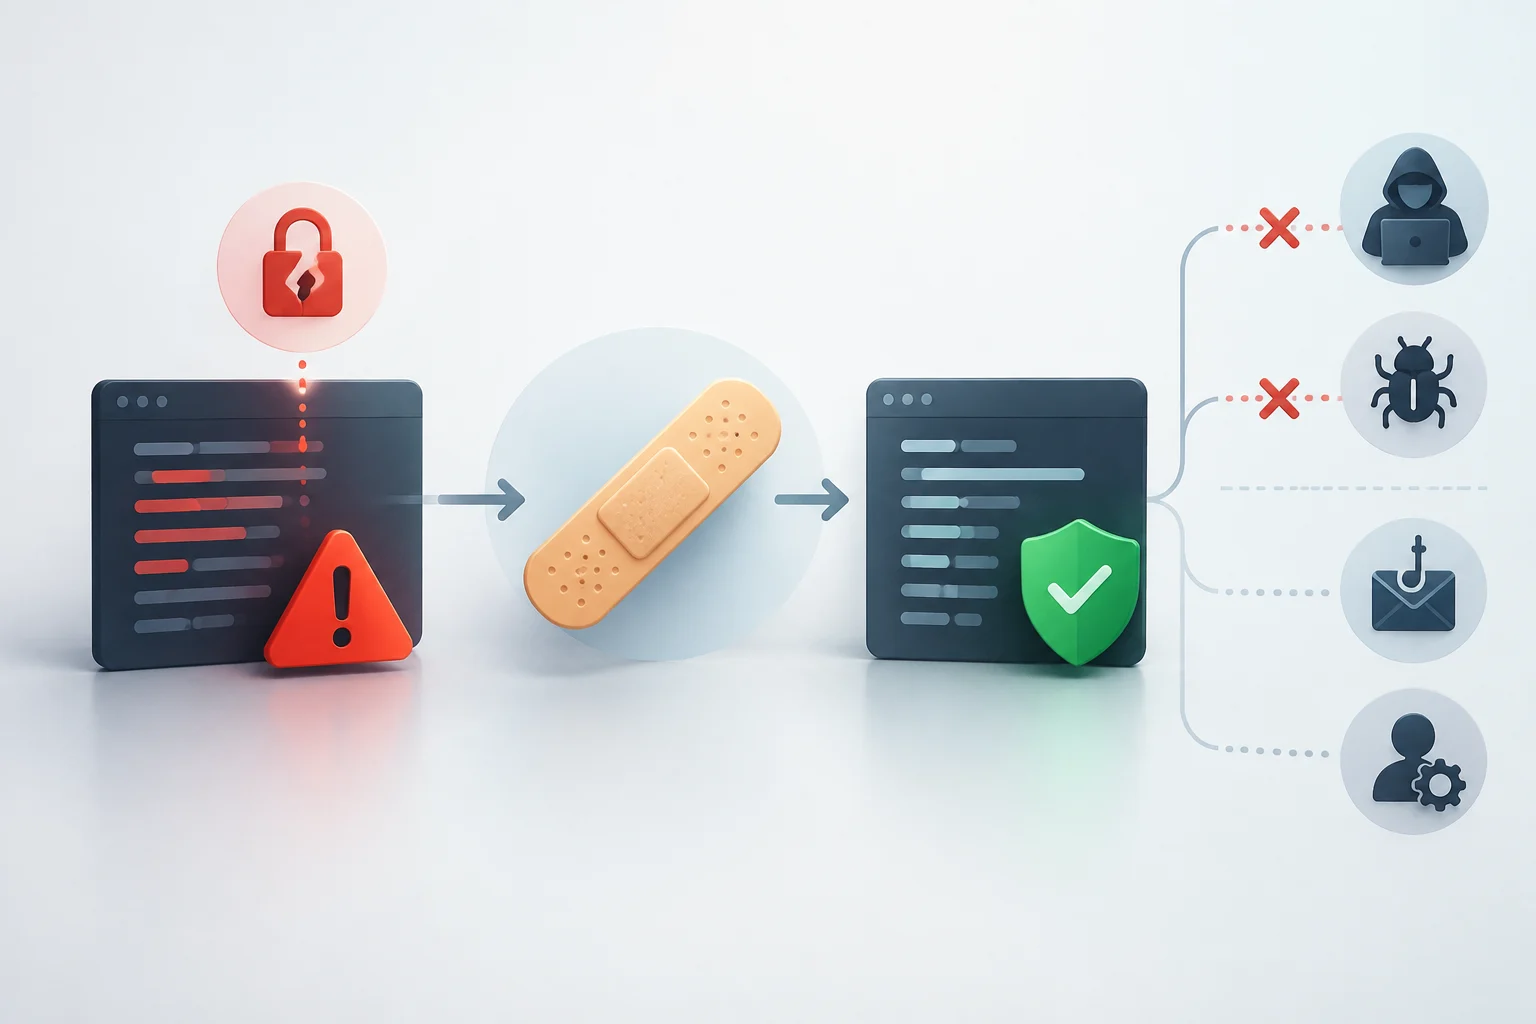
Un patch di sicurezza è una modifica del software destinata a correggere una o più vulnerabilità: difetti che possono compromettere la sicurezza di un programma o di un prodotto. Può essere applicato a un sistema operativo, a un'applicazione, a una libreria utilizzata da altri programmi o al firmware di un dispositivo. Il suo scopo è correggere il software interessato, non offrire una difesa generale contro qualsiasi problema.
La parola patch suggerisce una correzione localizzata, ma non implica che la modifica sia sempre piccola né che venga distribuita come file indipendente. Il fornitore può pubblicarla come aggiornamento specifico, incorporarla in un pacchetto cumulativo o includerla in una nuova versione. Per capire cosa fa, conta la sua finalità e il software a cui si rivolge, non solo il nome del pacchetto.
Una vulnerabilità può essere presente prima che qualcuno la rilevi o la sfrutti. Quando il fornitore prepara una correzione, il patch può ridurre il rischio associato a quel difetto una volta installato su una versione interessata. Se il prodotto ha smesso di ricevere supporto, invece, potrebbe non esserci una correzione ufficiale per una vulnerabilità successiva.
Dal difetto alla correzione installata
Il processo inizia quando viene identificato un difetto e si determina quale software potrebbe essere interessato. Il fornitore prepara una modifica e distribuisce la soluzione tramite un aggiornamento o una nuova versione. Il patch si rivolge al software e alle versioni indicate; non si deve dare per scontato che una correzione destinata a un'edizione si applichi anche a un'altra per il solo fatto di condividere marca o nome.
La correzione può arrivare tramite il meccanismo di aggiornamento integrato nel programma o come pacchetto scaricato dal sito del fornitore. Alcuni prodotti consentono di installare gli aggiornamenti automaticamente; altri richiedono l'intervento dell'utente o di un amministratore. CISA consiglia di ottenerli da siti affidabili e di non seguire link inaspettati che promettono un aggiornamento.
In un'organizzazione, l'installazione su molti dispositivi richiede di coordinare la modifica. Cyberzaintza raccomanda di mantenere un inventario di dispositivi e applicazioni, di rivedere le vulnerabilità, di valutare il rischio e di testare il patch prima di applicarlo in modo generale. Un test su un gruppo limitato può aiutare a rilevare effetti imprevisti prima di estendere il deployment.
Dopo l'installazione, è necessario verificare che la modifica sia stata applicata agli asset previsti e rivalutarli. Cyberzaintza include questa revisione successiva come parte di un piano di aggiornamento. Su un dispositivo personale, è pratico controllare lo stato degli aggiornamenti del sistema e seguire le indicazioni del fornitore, come riavviare quando il processo lo richiede.
Patch, aggiornamento di sicurezza e aggiornamento delle funzionalità
I tre termini sono correlati, sebbene non designino sempre categorie esclusive. Patch di sicurezza descrive solitamente una correzione mirata a una vulnerabilità; aggiornamento di sicurezza può riferirsi al pacchetto che consegna una o più di queste correzioni. L'uso specifico delle etichette dipende dal fornitore, quindi è opportuno leggere cosa include l'aggiornamento e a quali versioni si applica.
Un aggiornamento delle funzionalità è orientato ad aggiungere o modificare le capacità del prodotto. Tuttavia, un pacchetto di funzionalità può incorporare anche correzioni di sicurezza o di errori. Allo stesso modo, una correzione di sicurezza può essere distribuita all'interno di un aggiornamento più ampio, e non necessariamente come file separato.
| Termine | Scopo abituale | Portata da verificare |
|---|---|---|
| Patch di sicurezza | Correggere una o più vulnerabilità | Software e versioni interessate |
| Aggiornamento di sicurezza | Distribuire correzioni di sicurezza | Correzioni incluse e versioni corrispondenti |
| Aggiornamento delle funzionalità | Aggiungere o modificare capacità | Modifiche funzionali e altre correzioni incluse |
La tabella riassume usi abituali, non una classificazione universale. Un fornitore può combinare diversi tipi di modifica nello stesso download; per un aggiornamento specifico, la sua descrizione è più informativa del nome isolato.
Esempi in sistemi, applicazioni e librerie
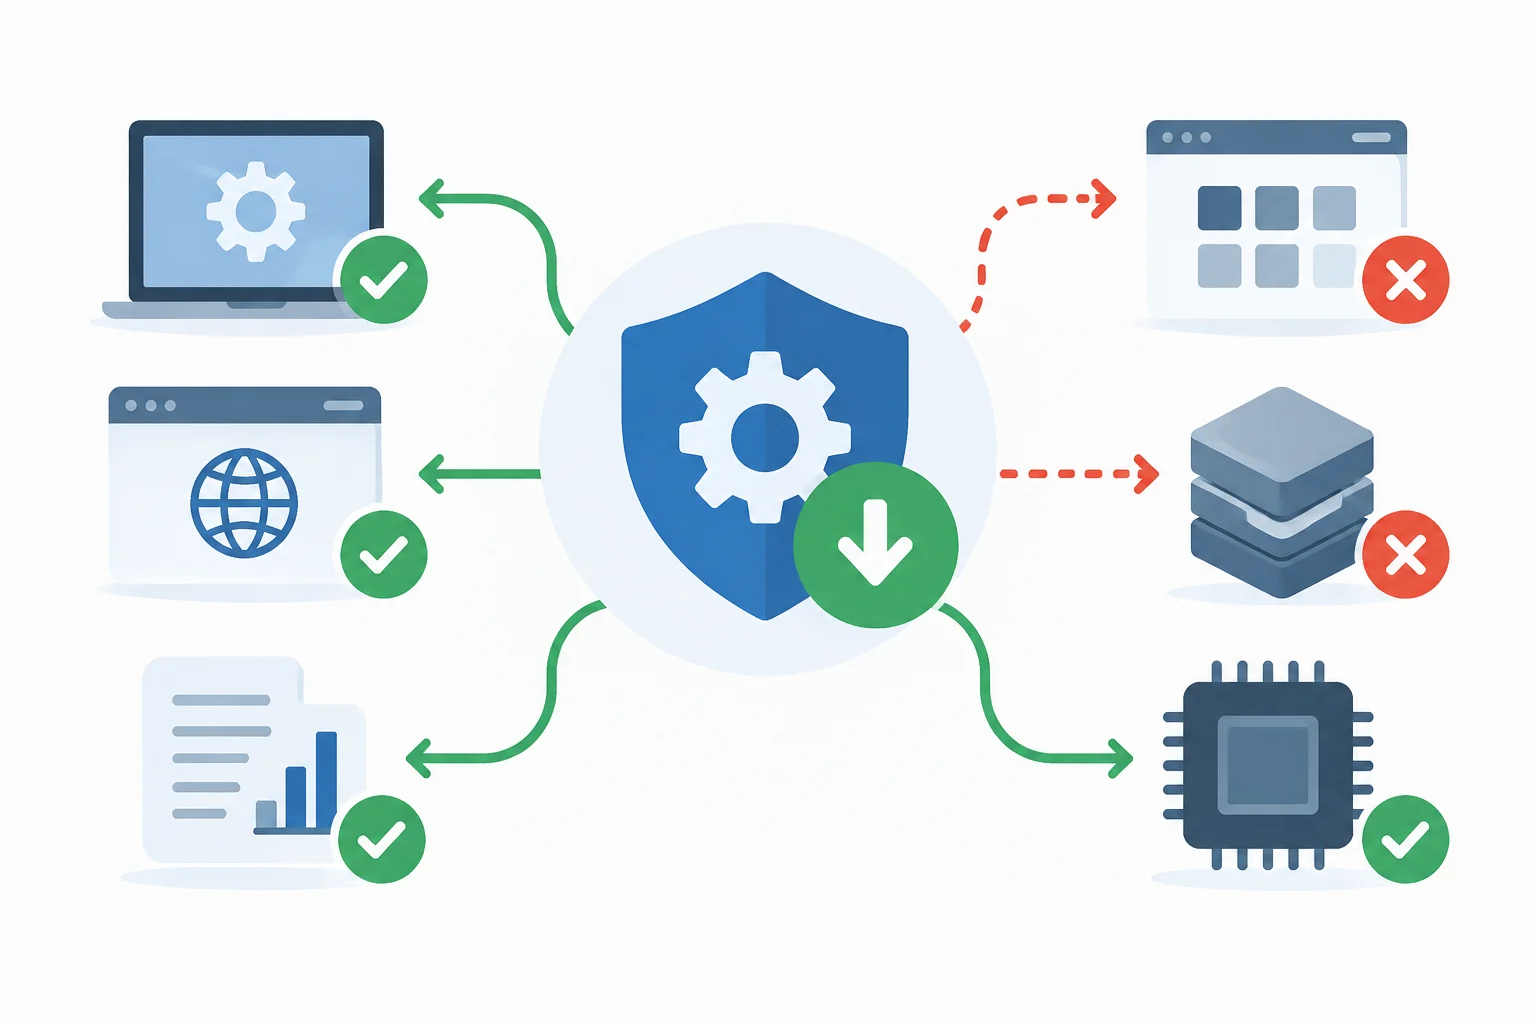
I patch possono interessare sistemi operativi, browser, applicazioni d'ufficio, software su misura, librerie di terze parti e firmware. Cyberzaintza sottolinea che mantenerli aggiornati fa parte della cura dei sistemi e dei loro componenti. Per questo, aggiornare il sistema operativo non corregge necessariamente un difetto che si trova in un'altra applicazione o in una libreria utilizzata da essa.
Un esempio documentato è il bollettino MS17-010 di Microsoft, pubblicato il 14 marzo 2017. L'aggiornamento ha affrontato vulnerabilità di Windows legate a SMBv1; Microsoft ha indicato che la correzione modificava il modo in cui il protocollo elaborava determinate richieste. La vulnerabilità più grave poteva consentire l'esecuzione remota di codice sui sistemi interessati. Il caso illustra la portata specifica di un patch: risolvere problemi identificati nel software indicato.
Nello sviluppo software, NuGet offre un'API per consultare informazioni sulle vulnerabilità note dei pacchetti. I suoi dati possono includere la gravità, un indirizzo web con ulteriori informazioni e gli intervalli di versioni vulnerabili. La documentazione presenta queste informazioni come una risorsa che il client NuGet può scaricare e utilizzare in scenari come la verifica dei pacchetti durante il ripristino.
Su uno smartphone, un avviso può riferirsi al sistema operativo o a un'applicazione; su un computer, a un browser, a un componente del sistema o a un programma installato; su un dispositivo di rete, al firmware. Identificare il software interessato consente di interpretare meglio l'aggiornamento ed evitare di pensare che un unico patch copra tutti i componenti del dispositivo.
Cosa non garantisce un patch
Un patch affronta le vulnerabilità che cerca di correggere; non implica che altri problemi del prodotto vengano risolti. Gli aggiornamenti possono includere modifiche aggiuntive, ma il loro contenuto dipende da ogni caso. Per questo, la correzione ha una portata definita: sapere quale vulnerabilità e quali versioni copre aiuta a capire quale rischio viene ridotto.
L'installazione può avere effetti operativi. IBM descrive la gestione dei patch come un equilibrio tra le esigenze di sicurezza e quelle di funzionamento, e spiega che le organizzazioni priorizzano, testano e distribuiscono le modifiche tenendo conto di possibili interruzioni. In un'azienda, questo processo consente di pianificare il deployment; su un dispositivo personale, è opportuno seguire le istruzioni del fornitore e utilizzare il suo meccanismo ufficiale di aggiornamento.
Può anche comparire una vulnerabilità per la quale non esiste ancora un patch, o un prodotto potrebbe non essere incluso nella correzione pubblicata. Le guide di Cyberzaintza e IBM raccomandano di rivedere gli asset e le versioni interessate, e di verificare il risultato dell'installazione. Che un aggiornamento sia installato non dimostra da solo che abbia risolto qualsiasi altro difetto dello stesso dispositivo.
Supporto, priorità e decisioni pratiche
La disponibilità dei patch dipende dal supporto del prodotto. Quando il fornitore smette di mantenere un programma, può smettere di emettere aggiornamenti; continuare a utilizzare software senza supporto espone il sistema a vulnerabilità e può causare problemi di compatibilità o prestazioni. CISA raccomanda di rimuovere i prodotti che hanno raggiunto la fine della loro vita utile.
Per l'uso personale, CISA consiglia di attivare gli aggiornamenti automatici quando disponibili, di ricorrere a siti affidabili e di evitare software fuori supporto. Se un prodotto non riceve più aggiornamenti, la raccomandazione dell'agenzia è di rimuoverlo. È opportuno tenere presente che le linee guida specifiche di transizione dipendono dal prodotto e dalle alternative offerte dal suo fornitore.
In un'organizzazione, una gestione ordinata comprende l'inventario di dispositivi e applicazioni, la conoscenza del loro ciclo di supporto, la priorizzazione delle vulnerabilità e la revisione del risultato del deployment. Non tutti i patch hanno la stessa urgenza: IBM segnala che i team possono priorizzare le correzioni critiche e considerare gli effetti operativi. La decisione pratica consiste nell'attenzione ai cambiamenti rilevanti senza perdere di vista i sistemi interessati né lo stato dell'installazione.
L'idea centrale è semplice: un patch corregge una debolezza specifica, in un prodotto e in determinate versioni. Mantenere il software aggiornato aiuta a ricevere le correzioni pubblicate dal fornitore, ma non sostituisce il supporto vigente né trasforma una singola installazione in una protezione completa contro qualsiasi minaccia.