La differenza tra installare e verificare
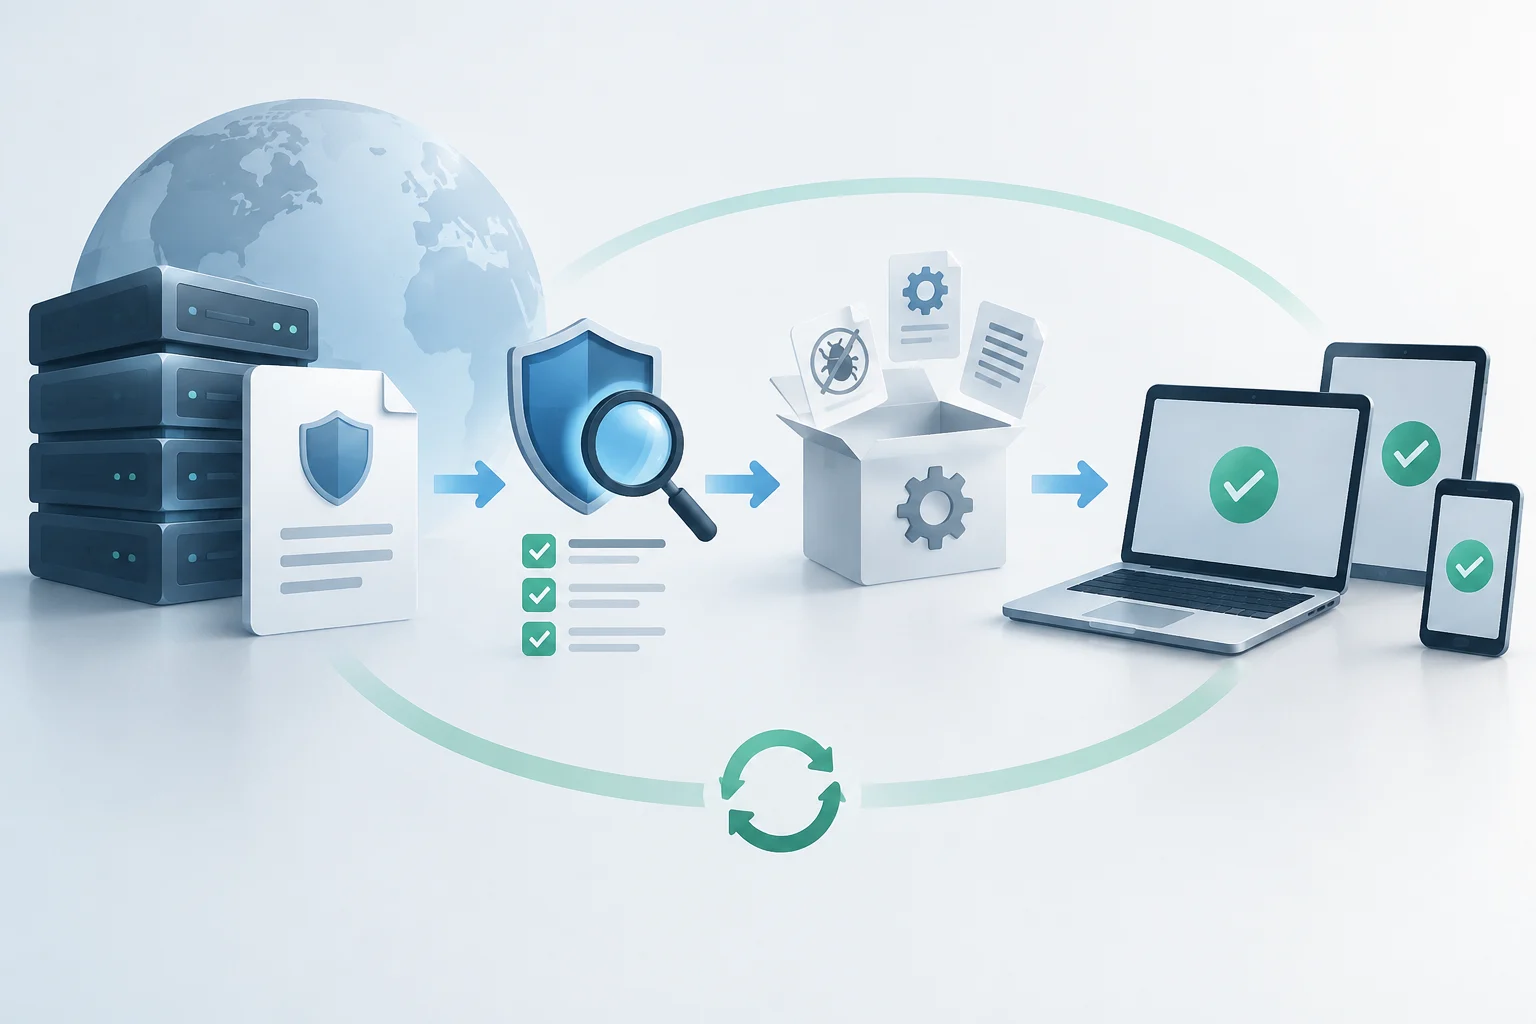
Installare un aggiornamento non garantisce automaticamente che il sistema sia protetto. La verifica dell’autenticità è il passaggio fondamentale che distingue una patch legittima da un errore di download o da un tentativo di contraffazione. Molti utenti pensano che il processo sia andato a buon fine quando il sistema operativo mostra un messaggio di successo, ma quel messaggio non convalida l’integrità dei file né la validità della firma digitale che li accompagna.
Questa guida si concentra sullo stato effettivo della protezione, non soltanto sull’azione di aggiornare. La convalida tecnica permette di confermare che le patch critiche siano state applicate correttamente e che non restino vulnerabilità note in sospeso. Per gli utenti domestici e i professionisti che gestiscono autonomamente i propri dispositivi, questa distinzione è essenziale per evitare false rassicurazioni sulla sicurezza.
Il messaggio di successo del sistema operativo indica che l’installazione è terminata, ma non certifica che il contenuto sia integro. L’integrità dipende dal fatto che i file non siano stati modificati durante il trasferimento o l’archiviazione. Senza una verifica esplicita, un componente critico potrebbe non essere stato applicato correttamente, lasciando una vulnerabilità latente che non è visibile nell’interfaccia utente.
Windows 11: stato e firme digitali
In Windows 11, l’app Sicurezza di Windows è il punto di partenza per controllare lo stato degli aggiornamenti. Dalla sezione “Sicurezza del dispositivo” si accede a informazioni dettagliate sull’avvio protetto e sullo stato dei certificati. Da aprile 2026, l’app mostra indicatori colorati — verde, giallo o rosso — che segnalano se il dispositivo ha ricevuto gli aggiornamenti necessari dei certificati di avvio protetto, in scadenza nel 2026.
Per convalidare la firma digitale delle patch installate si possono usare strumenti da riga di comando. Il comando signtool verify controlla la catena di certificati di un file specifico. Microsoft non offre un’interfaccia grafica diretta per convalidare ogni singola patch di Windows Update, ma l’integrità del sistema viene verificata attraverso lo stato di Avvio protetto e l’integrità dei file di sistema. Se una patch non riesce, il sistema la contrassegna come in sospeso o non riuscita e occorre indagare immediatamente.
Il meccanismo di avvio protetto è una barriera fondamentale che impedisce l’esecuzione di codice non firmato durante l’avvio. La catena di fiducia parte dal firmware e arriva al sistema operativo, assicurando che ogni fase sia convalidata dal produttore. Se i certificati di avvio protetto non sono aggiornati, il sistema può visualizzare avvisi o, in casi estremi, rifiutarsi di avviarsi: un motivo in più per mantenere aggiornati questi componenti.
Android: Google Play System Updates
Sui dispositivi Android, la verifica avviene tramite la funzione Google Play System Updates. Consente di consultare la versione corrente del sistema Google Play e di controllare se sono in attesa aggiornamenti di sicurezza. La procedura è semplice: da Impostazioni > Sicurezza e privacy > Sistema e aggiornamenti, è possibile avviare la ricerca di nuove versioni. Se è disponibile un aggiornamento, il sistema lo scarica e lo installa; spesso è necessario riavviare il dispositivo per completare il processo.
È importante distinguere la versione di Android dall’aggiornamento di sicurezza Android. La prima indica il livello della piattaforma, mentre il secondo riporta la data dell’ultima patch di sicurezza applicata. Entrambi i dati sono visibili nella sezione “Informazioni sul telefono”. Se la data dell’aggiornamento di sicurezza è lontana, il dispositivo potrebbe essere esposto a vulnerabilità note, a prescindere dalla versione di Android installata.
La separazione tra versione della piattaforma e patch di sicurezza consente ai produttori di distribuire correzioni critiche senza aggiornare l’intera interfaccia utente. La data della patch è l’indicatore più affidabile della protezione attuale del dispositivo. Un dispositivo con una versione recente di Android ma una vecchia patch di sicurezza resta vulnerabile agli exploit corretti nelle versioni precedenti della piattaforma.
Segnali di allarme e contraffazione
Individuare un aggiornamento non riuscito o un tentativo di contraffazione richiede attenzione ai dettagli. Gli aggiornamenti non riusciti lasciano di solito traccia nella cronologia di Windows Update o nei registri eventi di Android. In Windows, se una patch critica non si installa, il sistema la indica come “In sospeso” o “Errore”. In Android, se Google Play System Updates non completa l’installazione, la causa può essere la mancanza di spazio o un errore di rete.
I tentativi di contraffazione degli aggiornamenti sono rari, ma possibili. La convalida della firma digitale è l’unico modo per confermare che il codice provenga dal produttore legittimo. In Windows, i file dei driver e delle patch devono essere firmati da Microsoft. In Android, gli aggiornamenti di sistema sono firmati da Google o dal produttore del dispositivo. Qualsiasi discrepanza nella firma va considerata un segnale di allarme critico.
Errori d’installazione ricorrenti possono indicare un conflitto software o un problema hardware sottostante. L’analisi dei registri aiuta a distinguere un guasto di rete temporaneo da un problema strutturale del sistema. Ignorare questi errori può causare un accumulo di vulnerabilità senza patch e aumentare il rischio di sfruttamento da parte di soggetti malintenzionati.
Strumenti diagnostici avanzati
Per gli utenti avanzati, gli strumenti da riga di comando offrono un livello di dettaglio superiore. In Windows, il comando wmic qfe list elenca tutti gli aggiornamenti di sicurezza installati, mostrando l’ID KB e la data di installazione. È utile per verificare se una specifica patch è stata applicata correttamente. In Android, il comando adb shell getprop permette di ottenere informazioni dettagliate sulla versione del sistema e sulle patch di sicurezza applicate.
Questi strumenti consentono di verificare la cronologia degli aggiornamenti e individuare schemi ricorrenti di errore. Se una patch viene installata e poi rimossa, o se si ripete un ciclo di errori, la diagnostica avanzata aiuta a individuare la causa principale. Negli ambienti aziendali, strumenti come Ivanti o IBM MaaS360 permettono di gestire e verificare lo stato degli aggiornamenti su flotte di dispositivi, assicurando che tutte le apparecchiature rispettino le politiche di sicurezza.
La possibilità di estrarre dati grezzi dal sistema consente una verifica indipendente dei rapporti grafici. La tracciabilità di ogni patch è essenziale per rispettare requisiti di sicurezza rigorosi. In ambito aziendale, automatizzare questi controlli con script o strumenti di gestione delle flotte riduce il carico operativo e minimizza il rischio di errore umano.
Una routine mensile di verifica
Mantenere la sicurezza dei dispositivi richiede una routine costante. La verifica mensile dovrebbe includere il controllo dello stato degli aggiornamenti in Windows Update e Google Play System Updates. In Windows, consulta la “Cronologia degli aggiornamenti” per confermare che siano installate le patch critiche del mese precedente. In Android, controlla la data dell’ultimo aggiornamento di sicurezza nella sezione “Informazioni sul telefono”.
È inoltre consigliabile controllare lo stato di Avvio protetto in Windows e l’integrità dei servizi Google Play in Android. Se si rileva un’anomalia, come una patch in sospeso o un errore di firma, occorre intervenire immediatamente. Questa routine protegge dalle vulnerabilità note e contribuisce a mantenere il sistema operativo stabile e con prestazioni ottimali.
La costanza nella verifica è importante quanto l’installazione delle patch. La disciplina operativa impedisce che si accumuli debito tecnico nella sicurezza del dispositivo. Stabilendo un calendario fisso per questi controlli, l’utente assicura che il dispositivo sia sempre allineato alle difese più recenti disponibili e riduce la potenziale superficie di attacco.