Der Unterschied zwischen Installieren und Überprüfen
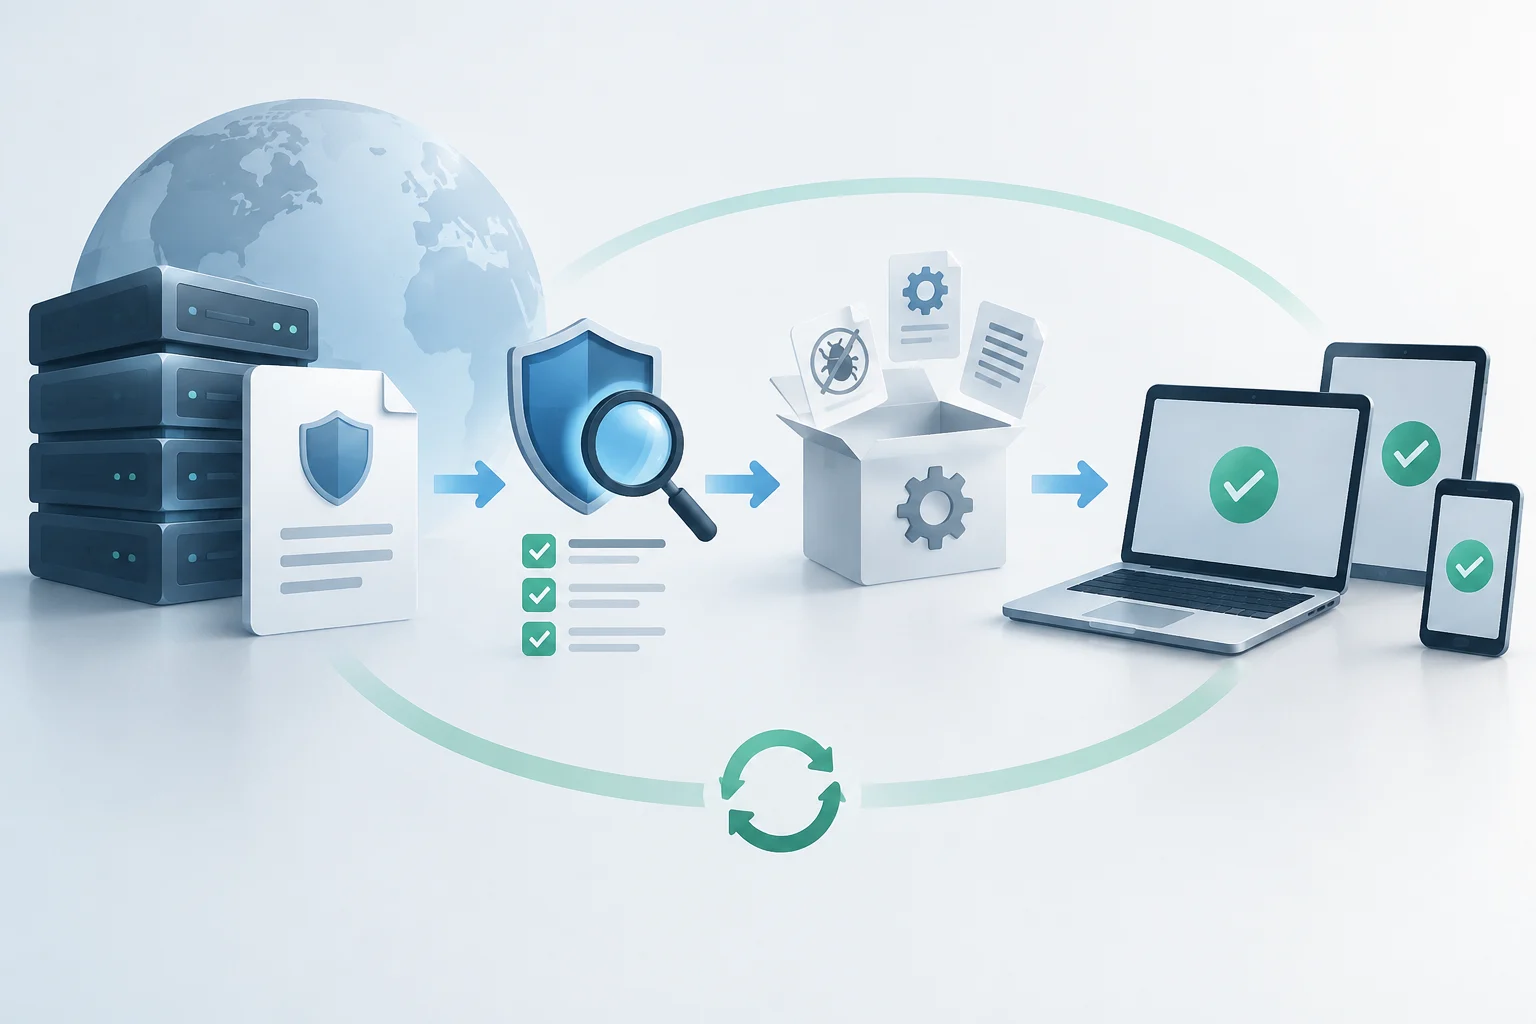
Die Installation eines Updates garantiert nicht automatisch, dass ein System geschützt ist. Die Echtheitsprüfung ist der entscheidende Schritt, um einen legitimen Patch von einem Downloadfehler oder einem Täuschungsversuch zu unterscheiden. Viele Nutzer nehmen an, dass alles korrekt abgelaufen ist, wenn das Betriebssystem eine Erfolgsmeldung anzeigt. Diese Meldung bestätigt jedoch weder die Integrität der Dateien noch die Gültigkeit der zugehörigen digitalen Signatur.
Dieser Leitfaden konzentriert sich auf den tatsächlichen Schutzstatus und nicht nur auf den Vorgang des Aktualisierens. Die technische Überprüfung hilft zu bestätigen, dass wichtige Patches korrekt angewendet wurden und keine bekannten Schwachstellen offenbleiben. Für Privatanwender und Fachleute, die ihre eigenen Geräte verwalten, ist diese Unterscheidung wesentlich, um falsche Sicherheitsgewissheit zu vermeiden.
Die Erfolgsmeldung des Betriebssystems zeigt an, dass die Installation abgeschlossen wurde, bescheinigt aber nicht die Unversehrtheit der Inhalte. Die Integrität hängt davon ab, dass Dateien während der Übertragung und Speicherung nicht verändert wurden. Ohne eine ausdrückliche Prüfung besteht das Risiko, dass eine wichtige Komponente nicht korrekt angewendet wurde und eine verborgene Sicherheitslücke zurückbleibt, die in der Benutzeroberfläche nicht erkennbar ist.
Windows 11: Status und digitale Signaturen
In Windows 11 ist die App Windows-Sicherheit der erste Anlaufpunkt, um den Update-Status zu prüfen. Im Abschnitt „Gerätesicherheit“ finden sich detaillierte Informationen zu Secure Boot und zum Zertifikatsstatus. Seit April 2026 zeigt die App farbige Kennzeichnungen — grün, gelb oder rot — an, die angeben, ob das Gerät die erforderlichen Secure-Boot-Zertifikatsupdates erhalten hat; diese Zertifikate laufen 2026 ab.
Zur Überprüfung der digitalen Signatur installierter Patches können Kommandozeilenwerkzeuge verwendet werden. Der Befehl signtool verify prüft die Zertifikatskette einer bestimmten Datei. Microsoft bietet zwar keine direkte grafische Oberfläche zur Prüfung jedes einzelnen Windows-Update-Patches, doch die Systemintegrität wird anhand des Secure-Boot-Status und der Integrität der Systemdateien überprüft. Schlägt ein Patch fehl, kennzeichnet das System ihn als ausstehend oder fehlerhaft. Das sollte sofort untersucht werden.
Secure Boot ist eine grundlegende Barriere, die verhindert, dass unsignierter Code während des Startvorgangs ausgeführt wird. Die Vertrauenskette reicht von der Firmware bis zum Betriebssystem und stellt sicher, dass jede Stufe vom Hersteller geprüft wurde. Sind Secure-Boot-Zertifikate nicht aktuell, kann das System Warnungen anzeigen oder in extremen Fällen den Start verweigern. Das unterstreicht, wie wichtig es ist, diese Komponenten aktuell zu halten.
Android: Google Play System Updates
Auf Android-Geräten erfolgt die Prüfung über die Funktion Google Play System Updates. Damit lässt sich die aktuelle Version des Google-Play-Systems anzeigen und feststellen, ob Sicherheitsupdates ausstehen. Der Ablauf ist einfach: Unter Einstellungen > Sicherheit und Datenschutz > System und Updates kann eine Suche nach neuen Versionen gestartet werden. Ist ein Update verfügbar, lädt das System es herunter und installiert es. Häufig ist ein Neustart erforderlich, um den Vorgang abzuschließen.
Wichtig ist die Unterscheidung zwischen der Android-Version und dem Android-Sicherheitsupdate. Die Android-Version bezeichnet den Stand der Plattform, während das Sicherheitsupdate das Datum des zuletzt installierten Sicherheitspatches angibt. Beide Informationen sind unter „Über das Telefon“ sichtbar. Liegt das Datum des Sicherheitsupdates länger zurück, kann das Gerät bekannten Schwachstellen ausgesetzt sein — unabhängig von der installierten Android-Version.
Durch die Trennung von Plattformversion und Sicherheitspatch können Hersteller wichtige Korrekturen veröffentlichen, ohne die gesamte Benutzeroberfläche zu aktualisieren. Das Patch-Datum ist der zuverlässigste Indikator für den aktuellen Schutz eines Geräts. Ein Gerät mit aktueller Android-Version, aber altem Sicherheitspatch, bleibt anfällig für Exploits, die in früheren Plattformversionen bereits behoben wurden.
Warnsignale und Täuschungsversuche
Um ein fehlgeschlagenes Update oder einen Täuschungsversuch zu erkennen, ist Aufmerksamkeit für Details erforderlich. Fehlgeschlagene Updates hinterlassen normalerweise Spuren im Windows-Updateverlauf oder in den Android-Ereignisprotokollen. Wird ein wichtiger Patch unter Windows nicht installiert, erscheint er als „Ausstehend“ oder „Fehler“. Kann Google Play System Updates die Installation unter Android nicht abschließen, kann fehlender Speicherplatz oder ein Netzwerkfehler die Ursache sein.
Täuschungsversuche bei Updates sind selten, aber möglich. Die Prüfung der digitalen Signatur ist die einzige Möglichkeit, zu bestätigen, dass der Code vom legitimen Hersteller stammt. Unter Windows müssen Treiber- und Patchdateien von Microsoft signiert sein. Unter Android werden Systemupdates von Google oder dem Gerätehersteller signiert. Jede Abweichung bei der Signatur sollte als kritisches Warnsignal behandelt werden.
Wiederkehrende Installationsfehler können auf einen Softwarekonflikt oder ein zugrunde liegendes Hardwareproblem hinweisen. Die Protokollanalyse hilft, einen vorübergehenden Netzwerkausfall von einem strukturellen Systemproblem zu unterscheiden. Werden solche Fehler ignoriert, können sich ungepatchte Schwachstellen ansammeln, wodurch das Risiko steigt, dass böswillige Akteure sie ausnutzen.
Erweiterte Diagnosewerkzeuge
Für fortgeschrittene Nutzer bieten Kommandozeilenwerkzeuge ein höheres Maß an Detail. Unter Windows listet der Befehl wmic qfe list alle installierten Sicherheitsupdates samt KB-ID und Installationsdatum auf. Damit lässt sich prüfen, ob ein bestimmter Patch korrekt angewendet wurde. Unter Android kann der Befehl adb shell getprop detaillierte Informationen zur Systemversion und zu installierten Sicherheitspatches abrufen.
Mit diesen Werkzeugen lässt sich der Updateverlauf prüfen und nach wiederkehrenden Fehlermustern suchen. Wird ein Patch installiert und anschließend wieder entfernt oder wiederholt sich eine Fehlerfolge, kann die erweiterte Diagnose helfen, die Ursache zu ermitteln. In Unternehmen ermöglichen Werkzeuge wie Ivanti oder IBM MaaS360, den Update-Status ganzer Geräteflotten zu verwalten und zu überprüfen, damit alle Geräte die Sicherheitsrichtlinien erfüllen.
Das Auslesen von Rohdaten aus dem System ermöglicht eine unabhängige Überprüfung grafischer Berichte. Die Nachverfolgbarkeit jedes Patches ist entscheidend, um strenge Sicherheitsanforderungen zu erfüllen. In Unternehmen verringert die Automatisierung solcher Prüfungen mithilfe von Skripten oder Flottenmanagementwerkzeugen den Betriebsaufwand und das Risiko menschlicher Fehler.
Eine monatliche Prüfroutine
Die Gerätesicherheit muss regelmäßig überprüft werden. Die monatliche Kontrolle sollte eine Prüfung des Update-Status in Windows Update und Google Play System Updates umfassen. Unter Windows sollte im „Updateverlauf“ kontrolliert werden, ob die wichtigen Patches des Vormonats installiert sind. Unter Android ist das Datum des letzten Sicherheitsupdates unter „Über das Telefon“ zu prüfen.
Außerdem empfiehlt es sich, den Secure-Boot-Status unter Windows und die Integrität der Google-Play-Dienste unter Android zu prüfen. Wird eine Unregelmäßigkeit festgestellt, etwa ein ausstehender Patch oder ein Signaturfehler, sollte sofort gehandelt werden. Diese Routine schützt nicht nur vor bekannten Schwachstellen, sondern trägt auch dazu bei, dass das Betriebssystem möglichst stabil und leistungsfähig läuft.
Regelmäßigkeit bei der Überprüfung ist ebenso wichtig wie die Installation der Patches. Operative Disziplin verhindert, dass sich technische Sicherheitsschulden auf dem Gerät anhäufen. Ein fester Zeitplan für diese Kontrollen hilft Nutzern, ihre Geräte stets an den neuesten verfügbaren Schutzmaßnahmen auszurichten und die potenzielle Angriffsfläche zu verringern.