La diferencia entre instalar y verificar
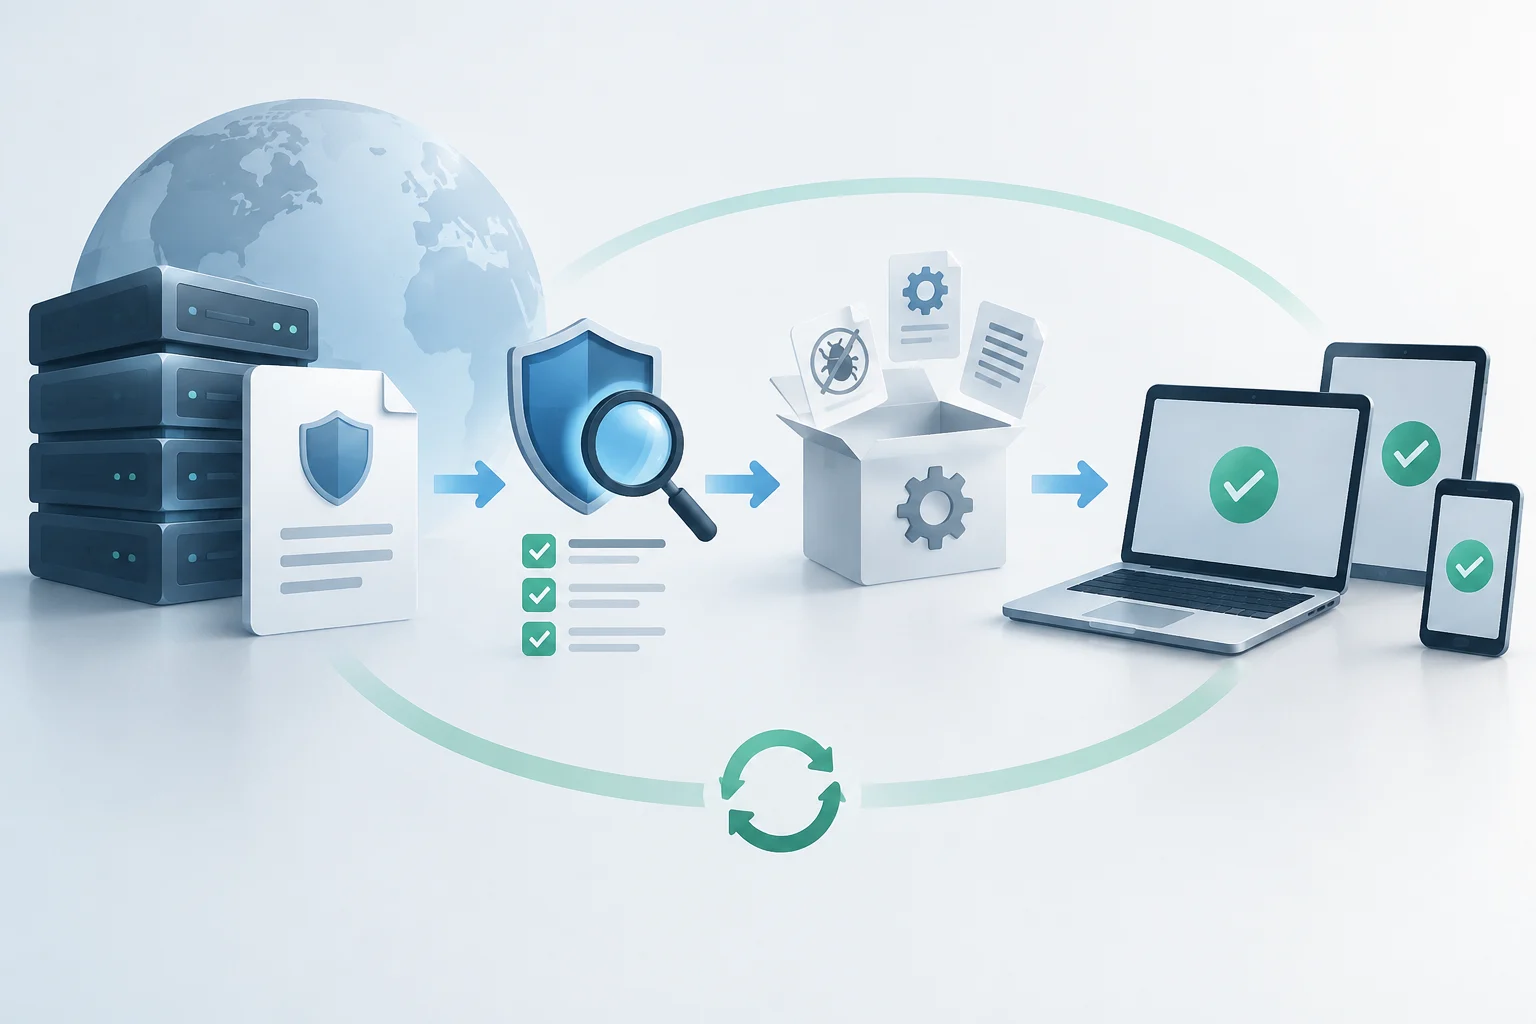
Instalar una actualización no garantiza automáticamente que el sistema esté protegido. La verificación de la autenticidad es el paso crítico que separa un parche legítimo de un error de descarga o un intento de suplantación. Muchos usuarios asumen que, si el sistema operativo muestra un mensaje de éxito, el proceso ha sido correcto, pero esto no valida la integridad de los archivos ni la validez de la firma digital que los respalda.
Esta guía se centra en el estado real de la protección, no solo en la acción de actualizar. La validación técnica permite confirmar que los parches críticos han sido aplicados correctamente y que no existen vulnerabilidades conocidas pendientes. Para el usuario doméstico o profesional que gestiona sus propios dispositivos, esta distinción es fundamental para evitar falsos positivos de seguridad.
El mensaje de éxito del sistema operativo es una indicación de que el proceso de instalación ha concluido, pero no certifica que el contenido sea íntegro. La integridad depende de que los archivos no hayan sido alterados durante la transferencia o el almacenamiento. Sin una verificación explícita, el usuario queda expuesto a la posibilidad de que un componente crítico no se haya aplicado correctamente, dejando una brecha de seguridad latente que no es visible en la interfaz de usuario.
Windows 11: Estado y firmas digitales
En Windows 11, la aplicación de Seguridad de Windows es el punto de partida para comprobar el estado de las actualizaciones. Desde la sección de 'Seguridad del dispositivo', se puede acceder a información detallada sobre el arranque seguro y el estado de los certificados. A partir de abril de 2026, esta aplicación muestra distintivos de color (verde, amarillo o rojo) que indican si el dispositivo ha recibido las actualizaciones necesarias de los certificados de arranque seguro, que vencen en 2026.
Para validar la firma digital de los parches instalados, es posible utilizar herramientas de línea de comandos. El comando signtool verify permite comprobar la cadena de certificados de un archivo específico. Aunque Microsoft no proporciona una interfaz gráfica directa para validar cada parche individual de Windows Update, la integridad del sistema se verifica a través del estado del Arranque seguro y la integridad de los archivos del sistema. Si un parche falla, el sistema lo marca como pendiente o error, lo que debe investigarse inmediatamente.
El mecanismo de arranque seguro es una barrera fundamental que impide la ejecución de código no firmado durante el proceso de inicio. La cadena de confianza se establece desde el firmware hasta el sistema operativo, asegurando que cada etapa esté validada por el fabricante. Si los certificados de arranque seguro están desactualizados, el sistema puede mostrar advertencias o, en casos extremos, negarse a iniciar, lo que subraya la importancia de mantener estos componentes al día.
Android: Google Play System Updates
En dispositivos Android, la verificación se realiza a través de la aplicación Google Play System Updates. Esta herramienta permite consultar la versión actual del sistema de Google Play y comprobar si hay actualizaciones de seguridad pendientes. El proceso es directo: desde Ajustes > Seguridad y privacidad > Sistema y actualizaciones, se puede forzar la búsqueda de nuevas versiones. Si hay una actualización disponible, el sistema la descarga e instala, requiriendo a menudo un reinicio para completar el proceso.
Es importante distinguir entre la versión de Android y la actualización de seguridad de Android. La primera se refiere al nivel de la plataforma, mientras que la segunda indica la fecha del último parche de seguridad aplicado. En la sección 'Información del teléfono', ambos datos son visibles. Si la fecha de la actualización de seguridad es antigua, el dispositivo podría estar expuesto a vulnerabilidades conocidas, independientemente de la versión de Android instalada.
La separación entre la versión de la plataforma y el parche de seguridad permite a los fabricantes liberar correcciones críticas sin necesidad de actualizar toda la interfaz de usuario. La fecha del parche es el indicador más fiable de la protección actual del dispositivo. Un dispositivo con una versión de Android reciente pero con un parche de seguridad antiguo sigue siendo vulnerable a exploits que han sido corregidos en versiones anteriores de la plataforma.
Señales de alerta y suplantación
Identificar una actualización fallida o un intento de suplantación requiere atención a los detalles. Las actualizaciones fallidas suelen dejar rastro en el historial de Windows Update o en los registros de eventos de Android. En Windows, si un parche crítico no se instala, el sistema lo mostrará como 'Pendiente' o 'Error'. En Android, si la aplicación Google Play System Updates no puede completar la instalación, es posible que se deba a falta de espacio o a un error de red.
Los intentos de suplantación de identidad en actualizaciones son raros pero posibles. La validación de la firma digital es la única forma de confirmar que el código proviene del fabricante legítimo. En Windows, los archivos de controlador y parches deben estar firmados por Microsoft. En Android, las actualizaciones del sistema están firmadas por Google o el fabricante del dispositivo. Cualquier discrepancia en la firma debe tratarse como una señal de alerta crítica.
Un error de instalación recurrente puede indicar un conflicto de software o un problema de hardware subyacente. El análisis de los registros permite distinguir entre un fallo temporal de red y un problema estructural en el sistema. Ignorar estos errores puede llevar a una acumulación de vulnerabilidades no parcheadas, aumentando el riesgo de explotación por parte de actores maliciosos.
Herramientas de diagnóstico avanzadas
Para usuarios avanzados, las herramientas de línea de comandos ofrecen un nivel de detalle superior. En Windows, el comando wmic qfe list permite listar todas las actualizaciones de seguridad instaladas, mostrando su ID de KB y fecha de instalación. Esto es útil para verificar si un parche específico ha sido aplicado correctamente. En Android, el comando adb shell getprop puede utilizarse para obtener información detallada sobre la versión del sistema y los parches de seguridad aplicados.
Estas herramientas permiten auditar el historial de actualizaciones y detectar patrones de fallo recurrentes. Si un parche se instala y luego se desinstala, o si hay un ciclo de errores, el diagnóstico avanzado ayuda a identificar la causa raíz. Además, en entornos corporativos, herramientas como Ivanti o IBM MaaS360 permiten gestionar y verificar el estado de las actualizaciones en flotas de dispositivos, asegurando que todos los equipos cumplan con las políticas de seguridad.
La capacidad de extraer datos crudos del sistema permite una verificación independiente de los informes gráficos. La trazabilidad de cada parche es esencial para cumplir con normativas de seguridad estrictas. En entornos empresariales, la automatización de estas comprobaciones mediante scripts o herramientas de gestión de flotas reduce la carga operativa y minimiza el riesgo de error humano.
Rutina mensual de verificación
Mantener la seguridad del dispositivo requiere una rutina constante. La verificación mensual debe incluir la comprobación del estado de las actualizaciones en Windows Update y Google Play System Updates. En Windows, revisa la sección de 'Historial de actualizaciones' para confirmar que los parches críticos del último mes están instalados. En Android, verifica la fecha de la última actualización de seguridad en 'Información del teléfono'.
Además, es recomendable revisar el estado del arranque seguro en Windows y la integridad de los servicios de Google Play en Android. Si se detecta cualquier anomalía, como un parche pendiente o un error de firma, se debe actuar de inmediato. Esta rutina no solo protege contra vulnerabilidades conocidas, sino que también asegura que el sistema operativo funcione con la máxima estabilidad y rendimiento.
La consistencia en la verificación es tan importante como la instalación de los parches. La disciplina operativa previene la acumulación de deuda técnica en la seguridad del dispositivo. Al establecer un calendario fijo para estas comprobaciones, el usuario asegura que su dispositivo esté siempre alineado con las últimas defensas disponibles, reduciendo la superficie de ataque potencial.