Cos'è un aggiornamento di sicurezza e in cosa si differenzia da una patch
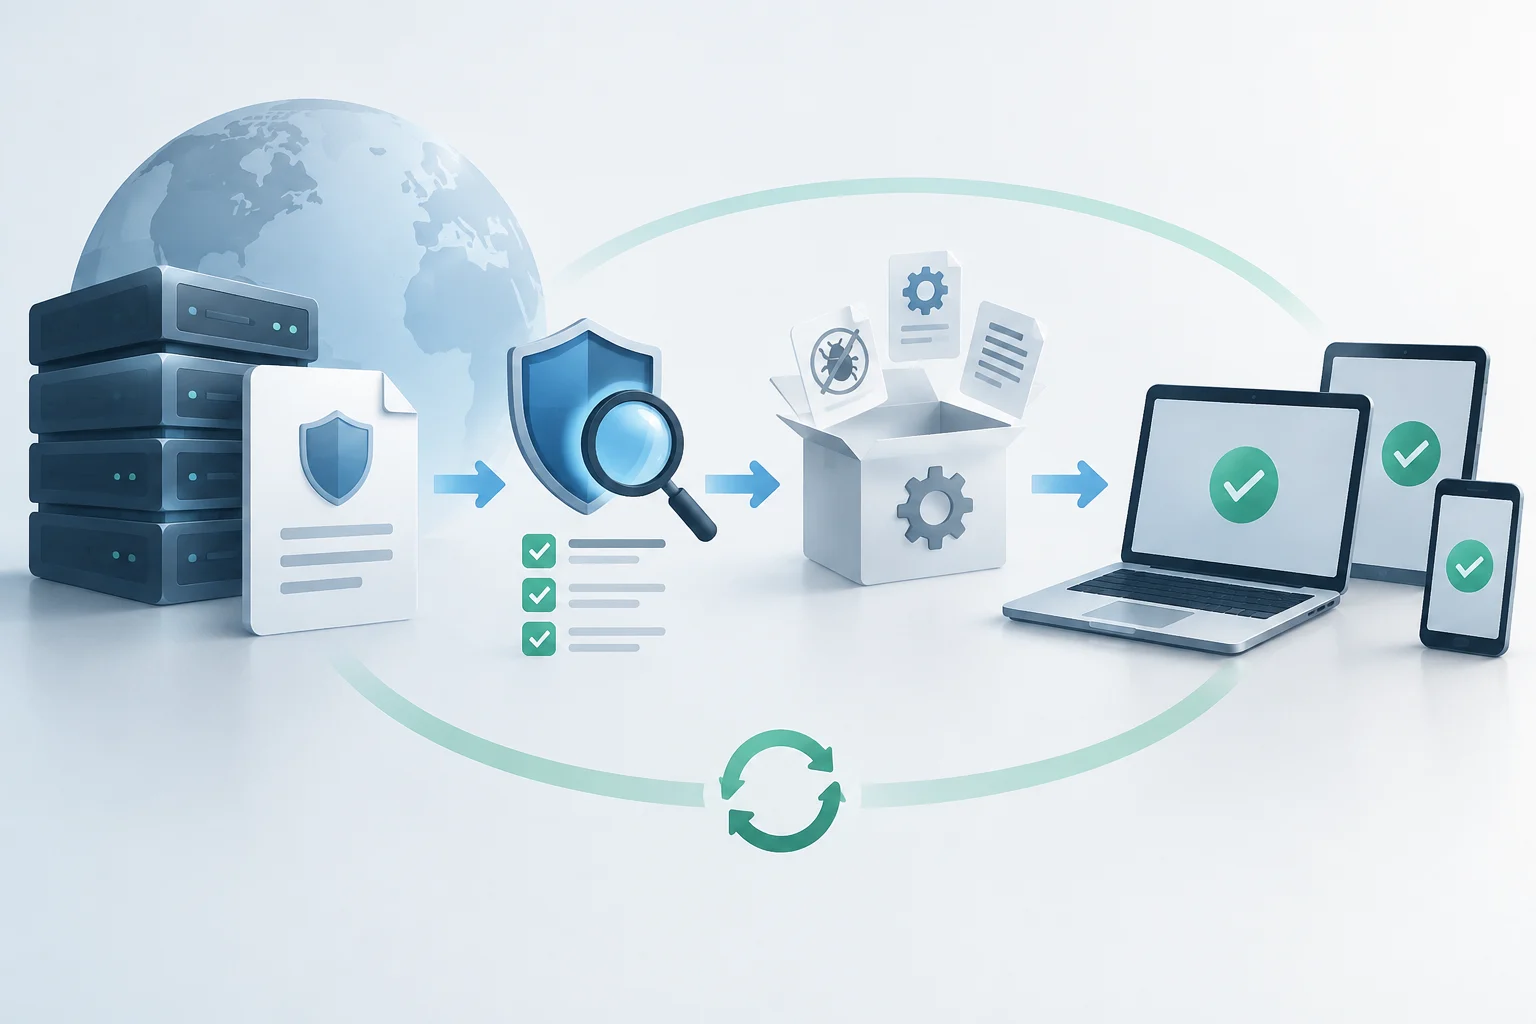
Un aggiornamento di sicurezza è una modifica del software destinata a correggere una vulnerabilità o a ridurre il rischio che venga sfruttata. Può modificare il sistema operativo, un'applicazione, un browser, un driver o il firmware. Non implica necessariamente l'installazione di una versione completamente nuova: spesso basta sostituire o regolare componenti specifici. L'INCIBE raccomanda di mantenere aggiornati i sistemi e le applicazioni, poiché entrambi possono contenere difetti di sicurezza.
Nella terminologia di Microsoft, un aggiornamento di sicurezza è una correzione distribuita ampiamente per una vulnerabilità specifica di un prodotto. Nell'uso comune, patch si riferisce di solito a quella correzione o al pacchetto che la incorpora. I termini non vengono sempre applicati allo stesso modo tra i produttori; è opportuno prestare attenzione allo scopo e alla descrizione di ogni pubblicazione, non solo al nome visualizzato a schermo.
Un aggiornamento delle funzionalità, al contrario, incorpora capacità o modifiche al prodotto che non risolvono necessariamente una vulnerabilità. Alcune pubblicazioni riuniscono correzioni di sicurezza e altre modifiche, per cui le categorie descrivono obiettivi, non necessariamente pacchetti separati. Avere una versione che il produttore ancora supporta non significa che sia la versione più recente: il decisivo è che continui a ricevere le correzioni pertinenti.
Tipi di aggiornamento: sicurezza, funzionalità e pacchetti cumulativi
Le etichette servono per anticipare cosa cambia, ma non permettono da sole di dedurre la dimensione, l'urgenza o la portata di un download. Microsoft distingue, tra altri termini, gli aggiornamenti di sicurezza dagli aggiornamenti critici non relativi alla sicurezza e dagli aggiornamenti di definizione, che ampliano le basi utilizzate per riconoscere elementi come il software malevolo.
| Tipo | Obiettivo principale | Cosa può modificare | Frequenza |
|---|---|---|---|
| Sicurezza | Correggere una vulnerabilità di un prodotto | Codice vulnerabile e componenti correlati | Quando il produttore pubblica una correzione; il calendario dipende dal prodotto |
| Funzionalità | Aggiungere o modificare capacità | Funzionalità e componenti del prodotto | Secondo il ciclo di versioni del produttore |
| Definizione | Ampliare i dati di rilevamento | Basi di definizioni di un prodotto di sicurezza | Può essere frequente |
| Cumulativa | Consegnare più correzioni in un pacchetto | Componenti inclusi nell'insieme | Dipende dal sistema e dal canale di pubblicazione |
La tabella riassume categorie e obiettivi, non una linea guida universale di calendario. Cumulativa descrive come vengono raggruppate o consegnate le correzioni, non una garanzia che ogni pacchetto contenga solo sicurezza. Per decidere se installare una pubblicazione specifica, rivedi l'avviso del produttore, i prodotti e le versioni interessati e se è necessario riavviare il dispositivo.
Nella pratica, una notifica di aggiornamento può includere più di un tipo di modifica. L'utente domestico trae generalmente vantaggio dal lasciare attiva l'installazione automatica quando possibile; chi amministra dispositivi deve identificare quali sistemi e applicazioni copre ogni strumento. Aggiornare il sistema operativo non aggiorna automaticamente tutto il software installato: le applicazioni di terze parti possono avere il proprio meccanismo.
Dalla vulnerabilità alla patch: cosa significa CVE
Il ciclo di solito inizia quando una vulnerabilità viene scoperta, comunicata al produttore o indagata da un team di sicurezza. Il fornitore analizza il difetto, determina quali prodotti e versioni sono interessati, prepara una correzione e pubblica informazioni per aiutare a decidere chi deve installarla. Non tutte le vulnerabilità vengono divulgate o corrette allo stesso tempo, e non esiste un calendario unico applicabile a tutti i fornitori.
CVE è un identificatore utilizzato per riferirsi in modo coerente alle vulnerabilità divulgate. Un identificatore CVE non è la patch né certifica che un dispositivo sia corretto: l'installazione dipende dal fatto che il produttore pubblichi una soluzione per il prodotto e la versione specifici, e che il dispositivo la riceva e la applichi. Le informazioni di sicurezza del fornitore sono di solito necessarie per collegare l'identificatore alle versioni interessate e alla correzione disponibile.
Quando appare un'allerta, verifica il nome esatto del prodotto, la sua versione e le istruzioni ufficiali. Una vulnerabilità può interessare solo determinate versioni o configurazioni. Se l'avviso indica una mitigazione temporanea, questa può ridurre l'esposizione, ma non deve essere confusa con l'installazione di una correzione definitiva.
Distribuzione e verifica: come sapere che il pacchetto è autentico
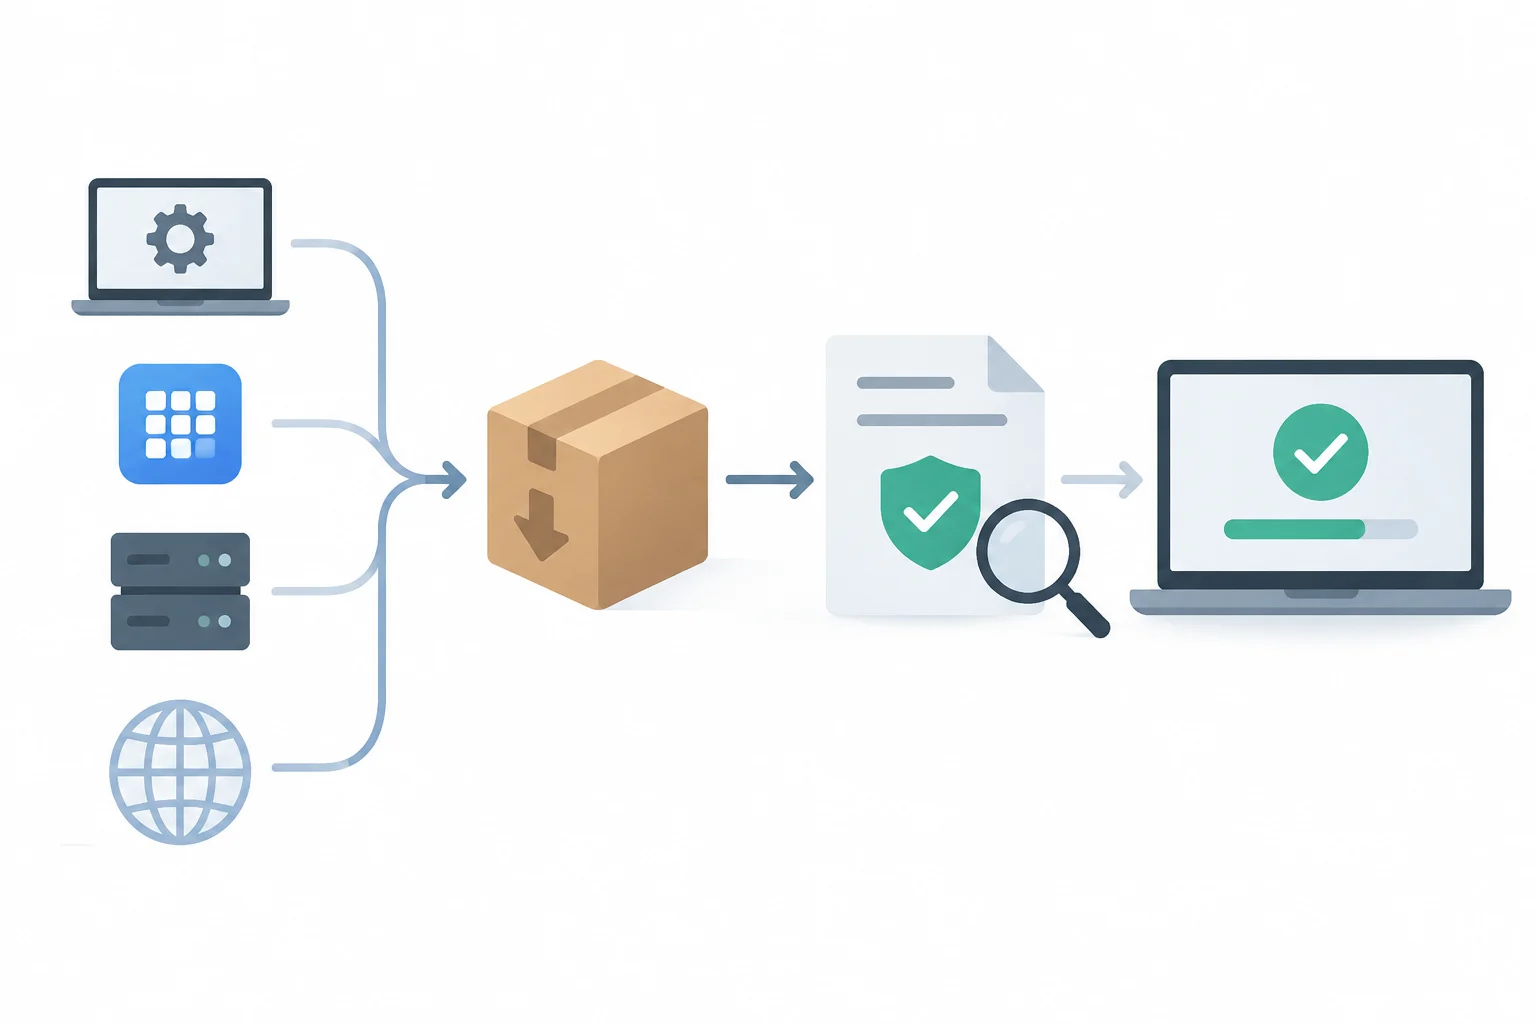
I produttori distribuiscono aggiornamenti tramite canali diversi: strumenti integrati del sistema, store di applicazioni, servizi di amministrazione o download ufficiali. Il canale può variare per piattaforma, dispositivo e regione. Il consiglio pratico è iniziare la ricerca dalle impostazioni del dispositivo o dell'applicazione, o recarsi sul sito ufficiale del produttore, anziché seguire link inaspettati ricevuti per messaggio.
L'integrità è la garanzia che il software ricevuto corrisponda all'artefatto atteso e non sia stato alterato. I sistemi di distribuzione possono basarsi su firme digitali e altre verifiche crittografiche; una firma consente di validare l'origine associata e che il contenuto firmato non sia cambiato da quando è stato firmato. Una checksum isolata non dimostra l'autenticità: perché il confronto sia utile, il valore di riferimento deve anche provenire da una fonte affidabile. OWASP avverte del rischio di trattare come affidabili aggiornamenti o artefatti senza verificarne l'integrità.
Se una verifica fallisce, l'installatore può rifiutare il pacchetto o interrompere l'installazione. Non disattivare quella protezione per forzare l'aggiornamento. Riprova dal canale ufficiale, verifica che il dispositivo abbia connessione e spazio sufficiente e consulta le istruzioni di supporto. Nei dispositivi amministrati, informa l'area responsabile: un fallimento ripetuto può essere dovuto a problemi di distribuzione, configurazione, archiviazione o compatibilità, e non permette da solo di concludere che ci sia stato un attacco.
Apple documenta le misure di sicurezza per il sistema operativo e gli aggiornamenti; OWASP, dal canto suo, affronta i fallimenti di integrità come un rischio di software e dati. Sono prospettive complementari: l'autenticazione del pacchetto protegge il percorso di installazione, ma non sostituisce il supporto del prodotto, una configurazione sicura né il controllo delle applicazioni e dei componenti di terze parti.
Fine del supporto: perché il ciclo di vita conta
Quando un produttore termina il supporto di un prodotto o versione, può smettere di pubblicare correzioni di sicurezza per quell'ambiente. Il dispositivo può continuare a funzionare, ma le vulnerabilità scoperte in seguito potrebbero non ricevere una soluzione. L'INCIBE consiglia di evitare software obsoleto che non disponga più di aggiornamenti di sicurezza.
Il rischio pratico dipende da quale software sia, come venga usato, quali informazioni gestisca e se sia esposto a reti o file esterni. Per questo, fine vita utile non significa necessariamente che il dispositivo smetta di accendersi; significa che l'utente non deve più presupporre che il fornitore correggerà nuovi problemi. Continuare a usare un prodotto senza supporto aumenta l'esposizione a difetti noti o futuri, anche se il rischio specifico non può essere riassunto in una cifra universale.
Se un'applicazione secondaria smette di ricevere supporto, considera di sostituirla con un'alternativa mantenuta e migra i dati con cura. Se si tratta del sistema principale e non puoi cambiarlo immediatamente, limita la sua esposizione, evita attività sensibili e pianifica una transizione. Queste misure riducono la superficie di rischio, ma non trasformano un prodotto senza supporto in uno aggiornato.
Verifiche pratiche su Windows, Android e iOS
Il modo più affidabile per controllare lo stato è aprire la sezione di aggiornamento del sistema stesso e verificare se segnala un'installazione pendente, una versione aggiornata o un errore. Il nome e la posizione dei menu possono variare a seconda della versione, del produttore e della configurazione; evita di fare affidamento su istruzioni datate che descrivano uno schermo diverso.
- Windows: apri Impostazioni e consulta Windows Update. Verifica se ci sono aggiornamenti pendenti e se il sistema richiede un riavvio. Nei dispositivi di lavoro, l'organizzazione può gestire il calendario o il canale di installazione.
- Android: apri Impostazioni e cerca la sezione di aggiornamento del sistema. Controlla anche gli aggiornamenti delle applicazioni nello store ufficiale. La disponibilità può dipendere dal produttore, dal modello e dalla regione.
- iPhone o iPad: apri Impostazioni, entra in Generali e consulta Aggiornamento software. Le applicazioni vengono aggiornate separatamente dal loro canale di distribuzione.
La verifica manuale non si limita a premere «cerca». Assicurati che il download sia terminato, che l'installazione non sia pendente e che non compaia un errore che richieda intervento. Se viene richiesto un riavvio, salva il lavoro e segui l'indicazione. In alcune configurazioni aziendali ci sono metodi speciali, come gli aggiornamenti di sicurezza di Windows che Microsoft documenta per dispositivi compatibili e amministrati; non devono essere assunti disponibili per tutti i dispositivi.
Per mantenere una routine ragionevole, attiva gli aggiornamenti automatici quando il dispositivo lo consente, rivedi periodicamente le applicazioni che si aggiornano separatamente e conferma che il produttore offra ancora supporto. Se ricevi un avviso con un link urgente, non usare quel link per installare nulla: apri le impostazioni o il canale ufficiale da solo. Un messaggio che dice «aggiornamento pendente» non dimostra che l'avviso sia autentico.