O que é uma atualização de segurança e em que se diferencia de um patch
Uma atualização de segurança é uma alteração de software destinada a corrigir uma vulnerabilidade ou reduzir o risco de que ela seja explorada. Pode modificar o sistema operacional, uma aplicação, um navegador, um controlador ou o firmware. Não implica necessariamente instalar uma versão completamente nova: muitas vezes basta substituir ou ajustar componentes concretos. O INCIBE recomenda manter os sistemas e as aplicações atualizados, pois ambos podem conter falhas de segurança.
Na terminologia da Microsoft, uma atualização de segurança é uma correção distribuída amplamente para uma vulnerabilidade concreta de um produto. No uso habitual, patch geralmente se refere a essa correção ou ao pacote que a incorpora. Os termos nem sempre são aplicados da mesma forma entre fabricantes; convém prestar atenção ao propósito e à descrição de cada publicação, não apenas ao nome que aparece na tela.
Uma atualização de funções, por outro lado, incorpora capacidades ou mudanças de produto que não necessariamente resolvem uma vulnerabilidade. Algumas publicações reúnem correções de segurança e outras mudanças, de modo que as categorias descrevem objetivos, não necessariamente pacotes separados. Ter uma versão que o fabricante ainda mantém não significa que seja a versão mais nova: o decisivo é que continue a receber as correções pertinentes.
Tipos de atualização: segurança, funções e pacotes cumulativos
As etiquetas servem para antecipar o que muda, mas não permitem por si só deduzir o tamanho, a urgência ou o alcance de um download. A Microsoft distingue, entre outros termos, as atualizações de segurança das atualizações críticas não relacionadas à segurança e das atualizações de definição, que ampliam bases utilizadas para reconhecer elementos como software malicioso.
| Tipo | Objetivo principal | O que pode modificar | Frequência |
|---|---|---|---|
| Segurança | Corrigir uma vulnerabilidade de um produto | Código vulnerável e componentes relacionados | Quando o fabricante publica uma correção; o calendário depende do produto |
| Funções | Adicionar ou mudar capacidades | Funções e componentes do produto | Segundo o ciclo de versões do fabricante |
| Definição | Ampliar dados de deteção | Bases de definições de um produto de segurança | Pode ser frequente |
| Cumulativa | Entregar várias correções em um pacote | Componentes incluídos no conjunto | Depende do sistema e do canal de publicação |
A tabela resume categorias e objetivos, não uma diretriz universal de calendário. Cumulativa descreve como as correções são agrupadas ou entregues, não uma garantia de que todo pacote contenha apenas segurança. Para decidir se instalar uma publicação concreta, revise o aviso do fabricante, os produtos e versões afetados e se é necessário reiniciar o dispositivo.
Na prática, uma notificação de atualização pode incluir mais de um tipo de mudança. O usuário doméstico geralmente se beneficia de deixar ativa a instalação automática quando possível; quem administra equipamentos deve identificar quais sistemas e aplicações cada ferramenta cobre. Atualizar o sistema operacional não atualiza automaticamente todo o software instalado: as aplicações de terceiros podem ter seu próprio mecanismo.
Da vulnerabilidade ao patch: o que significa CVE
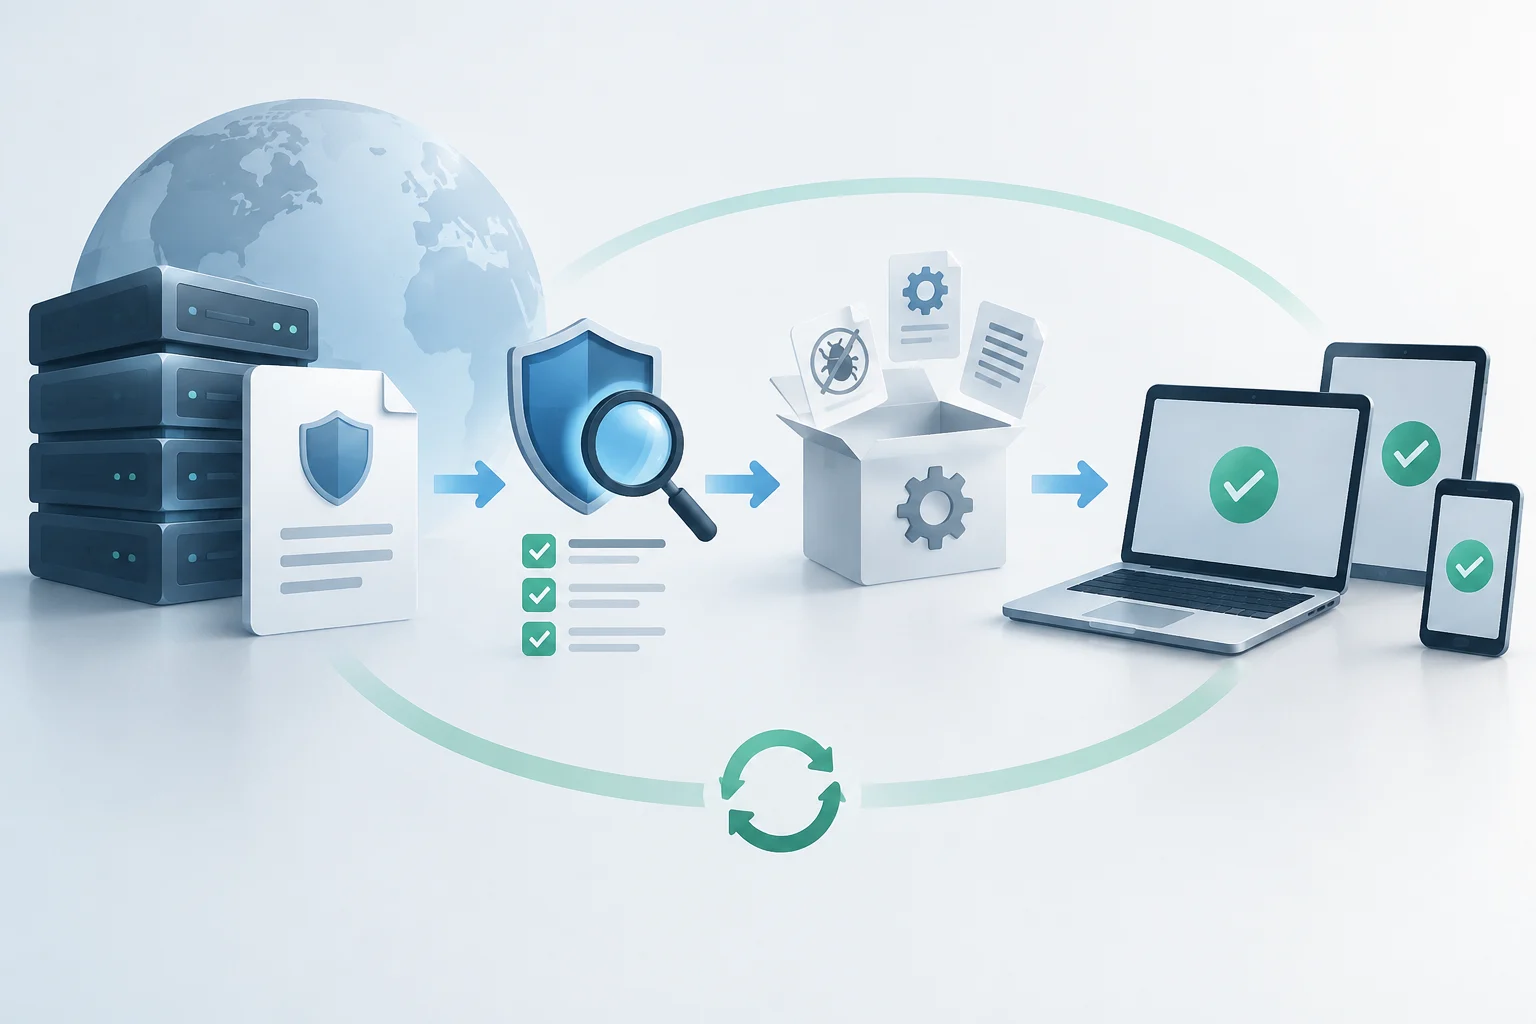
O ciclo geralmente começa quando uma vulnerabilidade é descoberta, comunicada ao fabricante ou investigada por uma equipe de segurança. O provedor analisa o defeito, determina quais produtos e versões estão afetados, prepara uma correção e publica informações para ajudar a decidir quem deve instalá-la. Nem todas as vulnerabilidades são divulgadas ou corrigidas ao mesmo tempo, e não há um calendário único aplicável a todos os provedores.
CVE é um identificador utilizado para se referir de forma consistente a vulnerabilidades divulgadas. Um identificador CVE não é o patch nem certifica que um equipamento está corrigido: a instalação depende de que o fabricante publique uma solução para o produto e a versão concretos, e de que o dispositivo a receba e aplique. As informações de segurança do provedor geralmente são necessárias para relacionar o identificador com as versões afetadas e a correção disponível.
Quando aparece um alerta, verifique o nome exato do produto, sua versão e as instruções oficiais. Uma vulnerabilidade pode afetar apenas certas versões ou configurações. Se o aviso indica uma mitigação temporária, esta pode reduzir a exposição, mas não deve ser confundida com a instalação de uma correção definitiva.
Distribuição e verificação: como saber que o pacote é autêntico
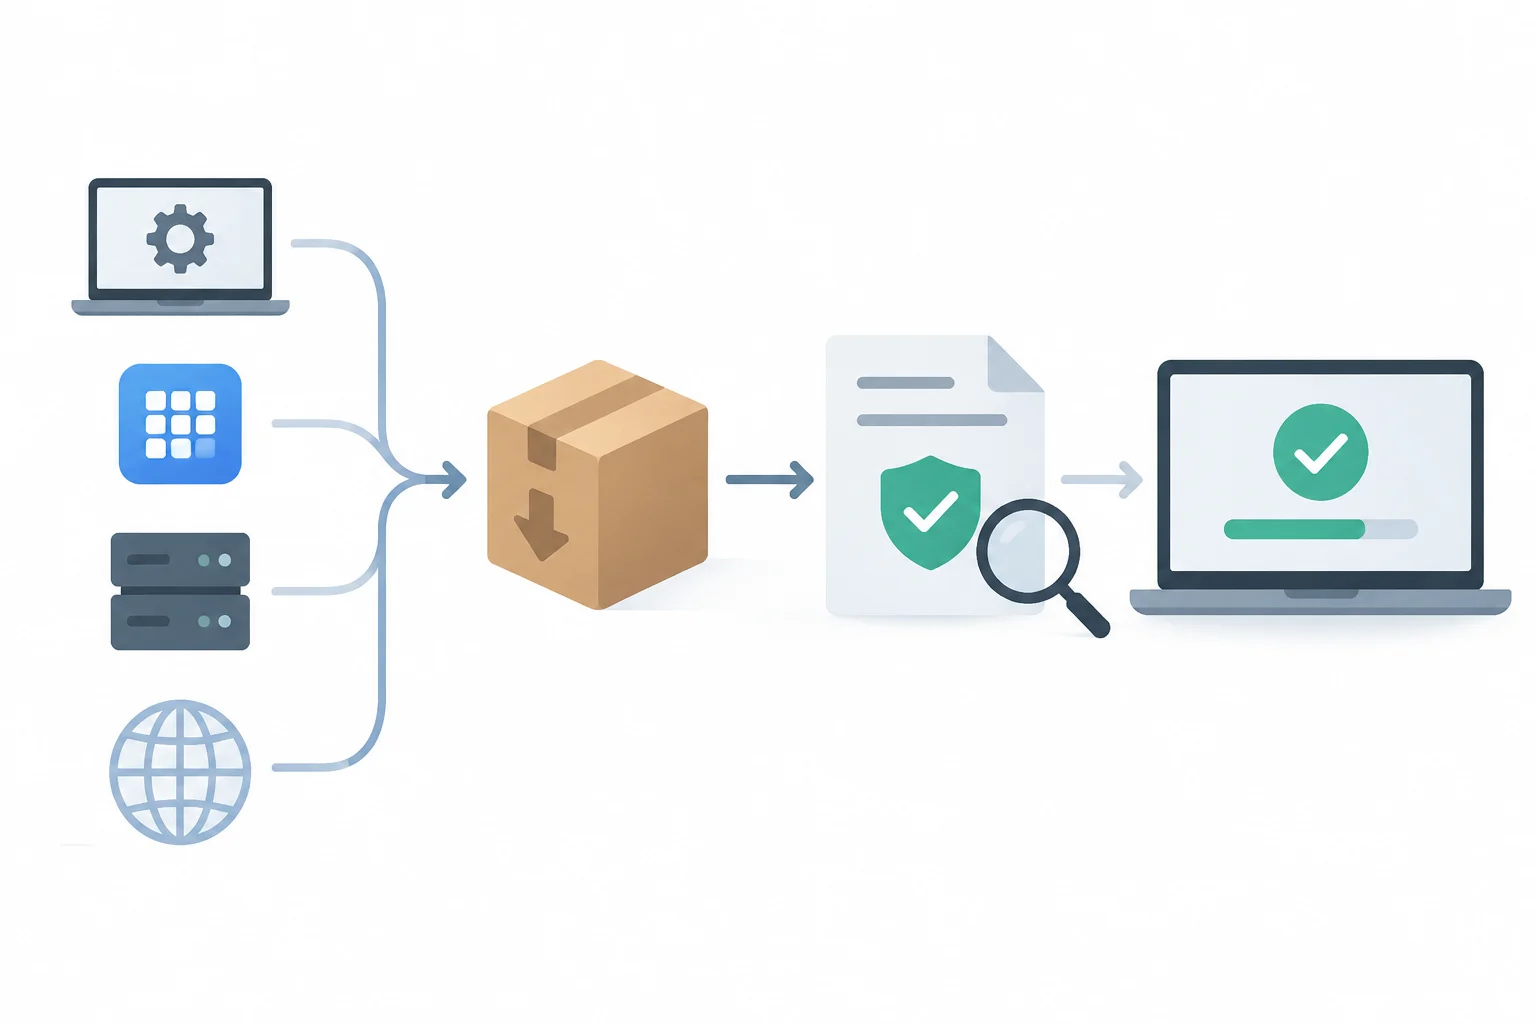
Os fabricantes distribuem atualizações por canais distintos: ferramentas integradas do sistema, lojas de aplicações, serviços de administração ou downloads oficiais. O canal pode variar por plataforma, dispositivo e região. A recomendação prática é iniciar a busca a partir da configuração do dispositivo ou da aplicação, ou recorrer ao site oficial do fabricante, em vez de seguir links inesperados recebidos por mensagem.
A integridade é a garantia de que o software recebido corresponde ao artefato esperado e não foi alterado. Os sistemas de distribuição podem apoiar-se em assinaturas digitais e outras verificações criptográficas; uma assinatura permite validar a origem associada e que o conteúdo assinado não mudou desde que foi assinado. Uma soma de verificação isolada não demonstra autenticidade: para que a comparação sirva, o valor de referência também deve proceder de uma fonte confiável. O OWASP alerta para o risco de tratar como confiáveis atualizações ou artefatos sem verificar sua integridade.
Se uma verificação falhar, o instalador pode rejeitar o pacote ou interromper a instalação. Não desative essa proteção para forçar a atualização. Tente novamente pelo canal oficial, verifique se o dispositivo tem conexão e espaço suficiente e consulte as instruções de suporte. Em equipamentos administrados, informe a área responsável: uma falha repetida pode dever-se a problemas de distribuição, configuração, armazenamento ou compatibilidade, e não permite concluir por si só que houve um ataque.
A Apple documenta medidas de segurança para o sistema operacional e as atualizações; o OWASP, por sua vez, aborda as falhas de integridade como um risco de software e dados. São perspectivas complementares: a autenticação do pacote protege a rota de instalação, mas não substitui o suporte do produto, uma configuração segura nem o controle de aplicações e componentes de terceiros.
Fim do suporte: por que o ciclo de vida importa
Quando um fabricante termina o suporte de um produto ou versão, pode deixar de publicar correções de segurança para esse ambiente. O dispositivo pode continuar funcionando, mas as vulnerabilidades que forem descobertas depois talvez não recebam uma solução. O INCIBE aconselha evitar software antigo que já não disponha de atualizações de segurança.
O risco prático depende de qual software seja, como seja usado, que informações maneje e se esteja exposto a redes ou arquivos externos. Por isso, fim de vida útil não significa necessariamente que o equipamento deixe de ligar; significa que o usuário já não deve presumir que o provedor corrigirá novos problemas. Continuar a usar um produto sem suporte aumenta a exposição frente a falhas conhecidas ou futuras, embora o risco concreto não possa ser resumido em uma cifra universal.
Se uma aplicação secundária deixar de receber suporte, considere substituí-la por uma alternativa mantida e migre os dados com cuidado. Se for o sistema principal e você não puder trocá-lo imediatamente, limite sua exposição, evite tarefas sensíveis e planeje uma transição. Essas medidas reduzem a superfície de risco, mas não transformam um produto sem suporte em um atualizado.
Verificações práticas no Windows, Android e iOS
A forma mais confiável de revisar o estado é abrir a seção de atualização do próprio sistema e verificar se informa uma instalação pendente, uma versão atual ou um erro. O nome e a localização dos menus podem variar conforme a versão, o fabricante e a configuração; evite depender de instruções antigas que descrevam uma tela distinta.
- Windows: abra Configurações e consulte o Windows Update. Verifique se há atualizações pendentes e se o sistema solicita reiniciar. Em equipamentos de trabalho, a organização pode administrar o calendário ou o canal de instalação.
- Android: abra Configurações e procure a seção de atualização do sistema. Verifique também as atualizações de aplicações na loja oficial. A disponibilidade pode depender do fabricante, do modelo e da região.
- iPhone ou iPad: abra Ajustes, entre em Geral e consulte Atualização de software. As aplicações são atualizadas separadamente a partir de seu canal de distribuição.
A revisão manual não se limita a pressionar «buscar». Verifique se o download terminou, se a instalação não ficou pendente e se não aparece um erro que requer intervenção. Se for pedido reiniciar, salve o trabalho e siga a indicação. Em algumas configurações empresariais há métodos especiais, como as atualizações de segurança do Windows que a Microsoft documenta para dispositivos compatíveis e administrados; não devem ser assumidas disponíveis para todos os equipamentos.
Para manter uma rotina razoável, ative as atualizações automáticas quando o dispositivo permitir, revise periodicamente as aplicações que atualizam separadamente e confirme que o fabricante ainda oferece suporte. Se receber um aviso com um link urgente, não use esse link para instalar nada: abra a configuração ou o canal oficial por sua conta. Uma mensagem que diz «atualização pendente» não demonstra que o aviso seja autêntico.