Qu'est-ce qu'une mise à jour de sécurité et en quoi elle diffère d'un correctif
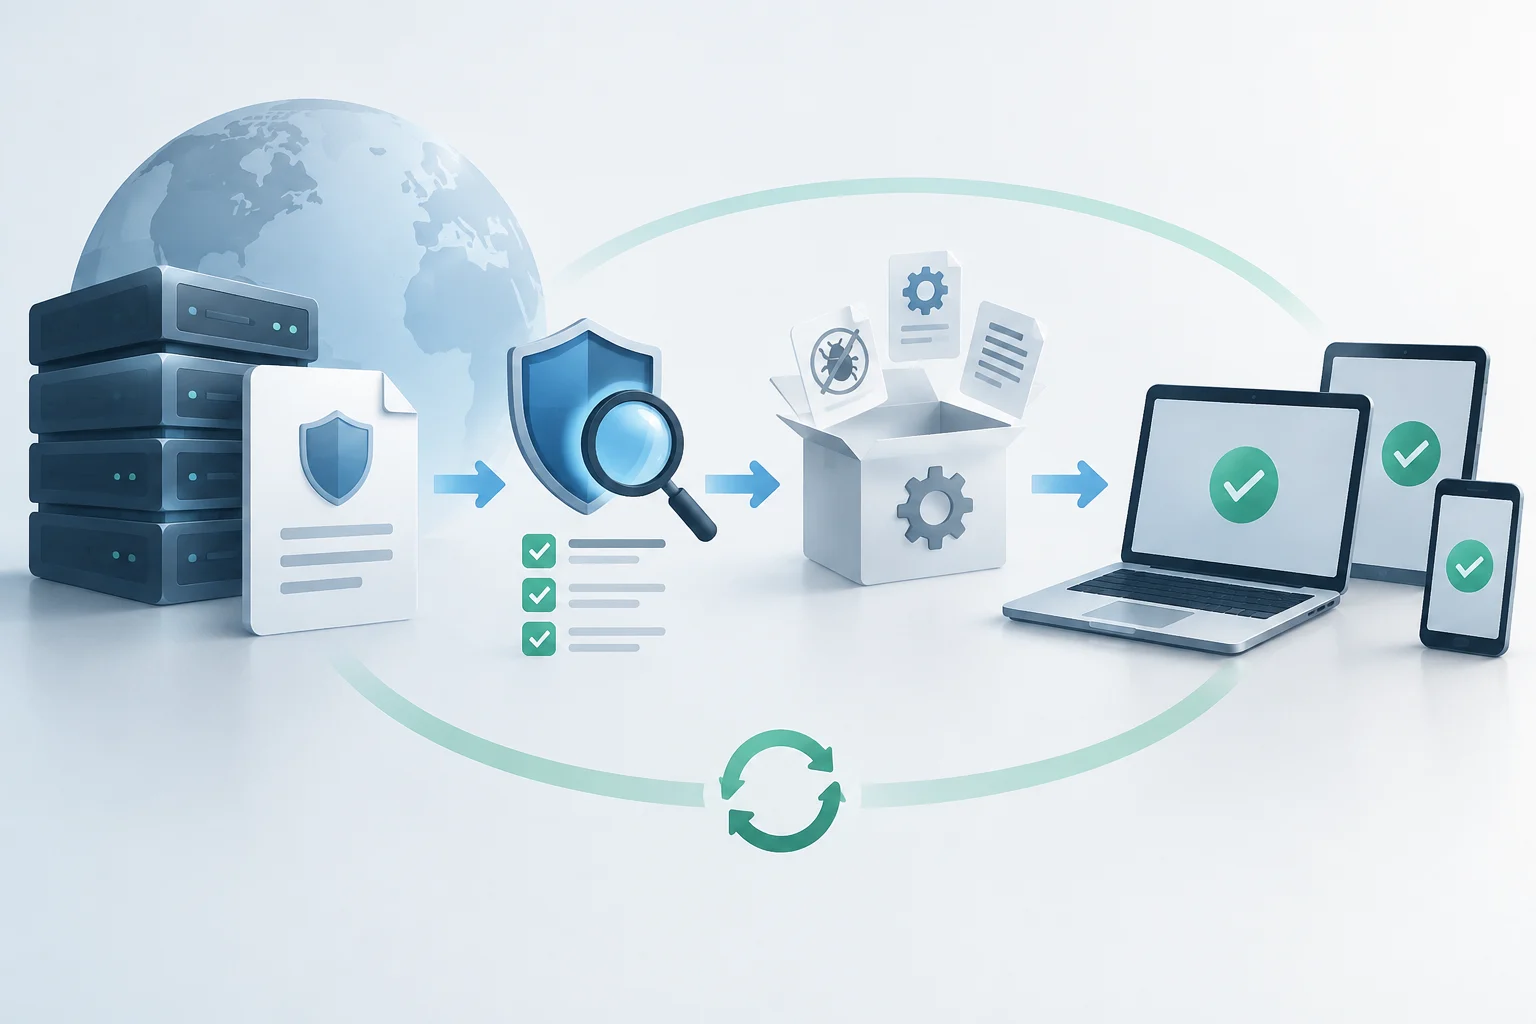
Une mise à jour de sécurité est un changement logiciel destiné à corriger une vulnérabilité ou à réduire le risque qu'elle soit exploitée. Elle peut modifier le système d'exploitation, une application, un navigateur, un pilote ou le micrologiciel. Cela n'implique pas nécessairement l'installation d'une version entièrement nouvelle : il suffit souvent de remplacer ou d'ajuster des composants spécifiques. L'INCIBE recommande de maintenir les systèmes et les applications à jour, car les deux peuvent contenir des failles de sécurité.
Dans la terminologie de Microsoft, une mise à jour de sécurité est une correction largement distribuée pour une vulnérabilité spécifique d'un produit. Dans l'usage courant, patch désigne généralement cette correction ou le paquet qui l'inclut. Les termes ne sont pas toujours appliqués de la même manière entre les fabricants ; il convient de prêter attention à l'objectif et à la description de chaque publication, et non seulement au nom affiché à l'écran.
Une mise à jour de fonctionnalités, en revanche, incorpore des capacités ou des changements de produit qui ne résolvent pas nécessairement une vulnérabilité. Certaines publications regroupent des corrections de sécurité et d'autres changements, de sorte que les catégories décrivent des objectifs, et non nécessairement des paquets séparés. Avoir une version que le fabricant maintient encore ne signifie pas que c'est la version la plus récente : l'essentiel est qu'elle continue de recevoir les corrections pertinentes.
Types de mise à jour : sécurité, fonctionnalités et paquets cumulatifs
Les étiquettes servent à anticiper ce qui change, mais ne permettent pas à elles seules de déduire la taille, l'urgence ou la portée d'un téléchargement. Microsoft distingue, entre autres termes, les mises à jour de sécurité des mises à jour critiques non liées à la sécurité et des mises à jour de définition, qui étendent les bases utilisées pour reconnaître des éléments comme les logiciels malveillants.
| Type | Objectif principal | Ce qu'elle peut modifier | Fréquence |
|---|---|---|---|
| Sécurité | Corriger une vulnérabilité d'un produit | Code vulnérable et composants associés | Lorsque le fabricant publie une correction ; le calendrier dépend du produit |
| Fonctionnalités | Ajouter ou modifier des capacités | Fonctionnalités et composants du produit | Selon le cycle de versions du fabricant |
| Définition | Étendre les données de détection | Bases de définitions d'un produit de sécurité | Peut être fréquente |
| Cumulative | Livrer plusieurs corrections dans un paquet | Composants inclus dans l'ensemble | Dépend du système et du canal de publication |
Le tableau résume les catégories et les objectifs, et non une directive universelle de calendrier. Cumulative décrit comment les corrections sont regroupées ou livrées, et non une garantie que tout paquet ne contient que de la sécurité. Pour décider d'installer une publication spécifique, examinez l'avertissement du fabricant, les produits et versions affectés et s'il faut redémarrer l'appareil.
En pratique, une notification de mise à jour peut inclure plus d'un type de changement. L'utilisateur domestique bénéficie généralement de laisser l'installation automatique active lorsque c'est possible ; celui qui gère des équipements doit identifier quels systèmes et applications chaque outil couvre. Mettre à jour le système d'exploitation ne met pas automatiquement à jour tout le logiciel installé : les applications tierces peuvent avoir leur propre mécanisme.
De la vulnérabilité au correctif : ce que signifie CVE
Le cycle commence généralement lorsqu'une vulnérabilité est découverte, communiquée au fabricant ou investiguée par une équipe de sécurité. Le fournisseur analyse le défaut, détermine quels produits et versions sont affectés, prépare une correction et publie des informations pour aider à décider qui doit l'installer. Toutes les vulnérabilités ne sont pas divulguées ou corrigées en même temps, et il n'y a pas de calendrier unique applicable à tous les fournisseurs.
CVE est un identifiant utilisé pour faire référence de manière cohérente aux vulnérabilités divulguées. Un identifiant CVE n'est pas le correctif ni ne certifie qu'un équipement est corrigé : l'installation dépend de la publication d'une solution par le fabricant pour le produit et la version spécifiques, et de la réception et de l'application par l'appareil. Les informations de sécurité du fournisseur sont généralement nécessaires pour relier l'identifiant aux versions affectées et à la correction disponible.
Lorsqu'une alerte apparaît, vérifiez le nom exact du produit, sa version et les instructions officielles. Une vulnérabilité peut n'affecter que certaines versions ou configurations. Si l'avertissement indique une mitigation temporaire, celle-ci peut réduire l'exposition, mais ne doit pas être confondue avec l'installation d'une correction définitive.
Distribution et vérification : comment savoir que le paquet est authentique
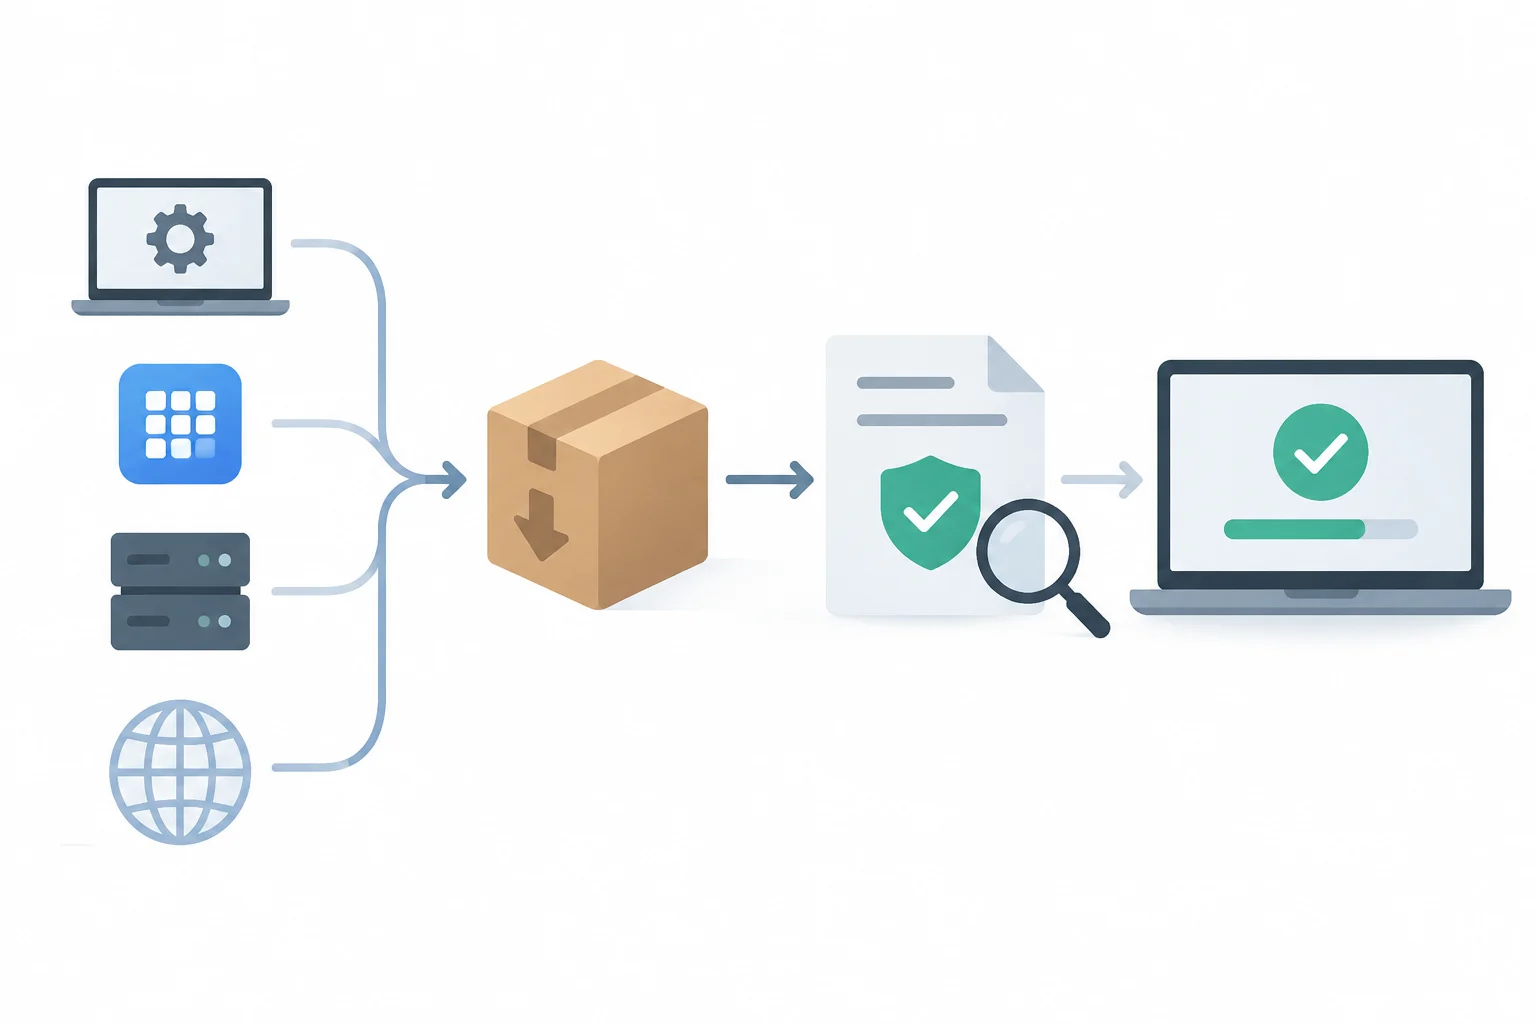
Les fabricants distribuent les mises à jour par des canaux différents : outils intégrés du système, boutiques d'applications, services d'administration ou téléchargements officiels. Le canal peut varier selon la plateforme, l'appareil et la région. La recommandation pratique est de commencer la recherche depuis les paramètres de l'appareil ou de l'application, ou de consulter le site officiel du fabricant, plutôt que de suivre des liens inattendus reçus par message.
L'intégrité est la garantie que le logiciel reçu correspond à l'artefact attendu et n'a pas été altéré. Les systèmes de distribution peuvent s'appuyer sur des signatures numériques et d'autres vérifications cryptographiques ; une signature permet de valider l'origine associée et que le contenu signé n'a pas changé depuis sa signature. Une somme de contrôle isolée ne démontre pas l'authenticité : pour que la comparaison soit utile, la valeur de référence doit également provenir d'une source fiable. L'OWASP avertit du risque de traiter comme fiables des mises à jour ou des artefacts sans vérifier leur intégrité.
Si une vérification échoue, l'installateur peut rejeter le paquet ou arrêter l'installation. N'activez pas cette protection pour forcer la mise à jour. Réessayez depuis le canal officiel, vérifiez que l'appareil a une connexion et suffisamment d'espace, et consultez les instructions d'assistance. Sur les équipements gérés, informez le service responsable : un échec répété peut être dû à des problèmes de distribution, de configuration, de stockage ou de compatibilité, et ne permet pas de conclure à lui seul qu'une attaque a eu lieu.
Apple documente les mesures de sécurité pour le système d'exploitation et les mises à jour ; l'OWASP, de son côté, aborde les défaillances d'intégrité comme un risque logiciel et de données. Ce sont des perspectives complémentaires : l'authentification du paquet protège le chemin d'installation, mais ne remplace pas le support du produit, une configuration sécurisée ni le contrôle des applications et composants tiers.
Fin de support : pourquoi le cycle de vie compte
Lorsqu'un fabricant met fin au support d'un produit ou d'une version, il peut cesser de publier des correctifs de sécurité pour cet environnement. L'appareil peut continuer à fonctionner, mais les vulnérabilités découvertes ensuite ne recevront peut-être pas de solution. L'INCIBE conseille d'éviter les logiciels anciens qui ne disposent plus de mises à jour de sécurité.
Le risque pratique dépend du logiciel concerné, de son utilisation, des informations qu'il gère et de son exposition aux réseaux ou fichiers externes. Ainsi, la fin de vie ne signifie pas nécessairement que l'équipement cesse de s'allumer ; cela signifie que l'utilisateur ne doit plus supposer que le fournisseur corrigera les nouveaux problèmes. Continuer à utiliser un produit non supporté augmente l'exposition aux défauts connus ou futurs, bien que le risque spécifique ne puisse pas se résumer à un chiffre universel.
Si une application secondaire cesse de recevoir du support, envisagez de la remplacer par une alternative maintenue et migrez les données avec précaution. S'il s'agit du système principal et que vous ne pouvez pas le changer immédiatement, limitez son exposition, évitez les tâches sensibles et planifiez une transition. Ces mesures réduisent la surface de risque, mais ne transforment pas un produit non supporté en un produit à jour.
Vérifications pratiques sous Windows, Android et iOS
La manière la plus fiable de vérifier l'état est d'ouvrir la section de mise à jour du système lui-même et de voir s'il signale une installation en attente, une version à jour ou une erreur. Le nom et l'emplacement des menus peuvent varier selon la version, le fabricant et la configuration ; évitez de vous fier à des instructions obsolètes qui décrivent un écran différent.
- Windows : ouvrez Paramètres et consultez Windows Update. Vérifiez s'il y a des mises à jour en attente et si le système demande un redémarrage. Sur les équipements de travail, l'organisation peut gérer le calendrier ou le canal d'installation.
- Android : ouvrez Paramètres et cherchez la section de mise à jour du système. Vérifiez également les mises à jour des applications dans la boutique officielle. La disponibilité peut dépendre du fabricant, du modèle et de la région.
- iPhone ou iPad : ouvrez Réglages, allez dans Général et consultez Mise à jour logicielle. Les applications sont mises à jour séparément depuis leur canal de distribution.
La vérification manuelle ne se limite pas à appuyer sur « vérifier ». Assurez-vous que le téléchargement s'est terminé, que l'installation n'est pas en attente et qu'aucune erreur ne nécessite d'intervention. Si un redémarrage est demandé, enregistrez le travail et suivez l'indication. Dans certaines configurations d'entreprise, il existe des méthodes spéciales, comme les mises à jour de sécurité Windows que Microsoft documente pour les appareils compatibles et gérés ; elles ne doivent pas être supposées disponibles pour tous les équipements.
Pour maintenir une routine raisonnable, activez les mises à jour automatiques lorsque l'appareil le permet, examinez périodiquement les applications qui se mettent à jour séparément et confirmez que le fabricant offre encore un support. Si vous recevez un avertissement avec un lien urgent, n'utilisez pas ce lien pour installer quoi que ce soit : ouvrez les paramètres ou le canal officiel vous-même. Un message indiquant « mise à jour en attente » ne prouve pas que l'avertissement est authentique.