O que é um patch de segurança
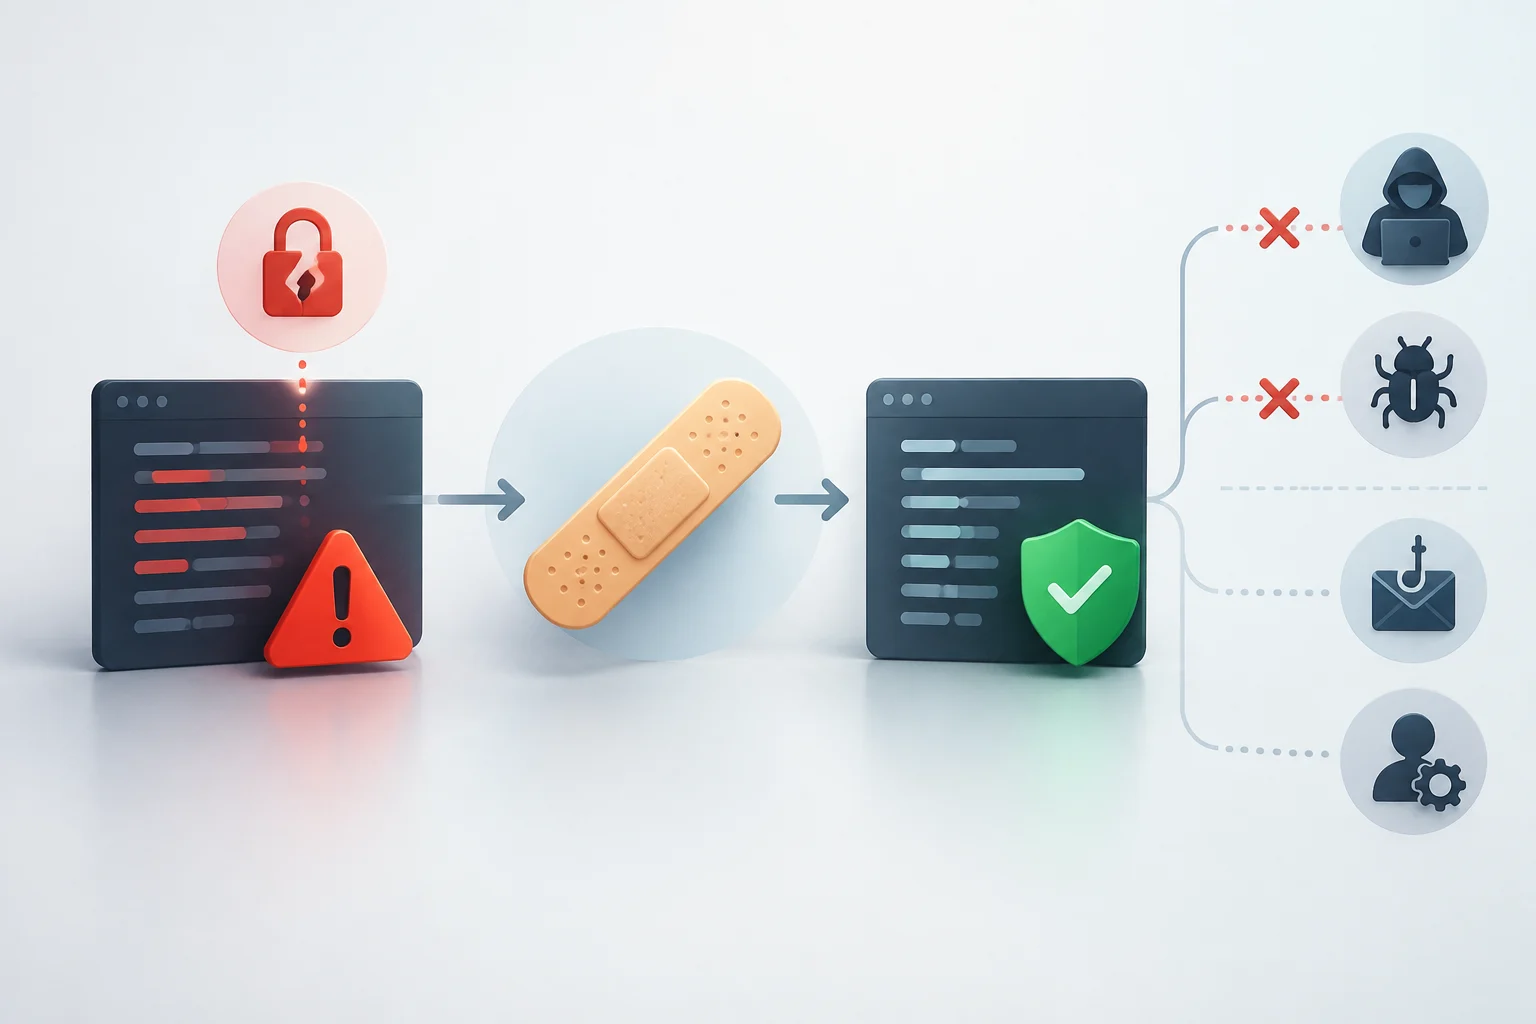
Um patch de segurança é uma modificação de software destinada a corrigir uma ou mais vulnerabilidades: falhas que podem afetar a segurança de um programa ou produto. Pode ser aplicado a um sistema operacional, uma aplicação, uma biblioteca utilizada por outros programas ou o firmware de um dispositivo. Seu objetivo é corrigir o software afetado, não oferecer uma defesa geral contra qualquer problema.
A palavra patch sugere uma correção localizada, mas não implica que a mudança seja sempre pequena nem que seja distribuída como arquivo independente. O fornecedor pode publicá-la como uma atualização específica, incorporá-la a um pacote cumulativo ou incluí-la em uma nova versão. Para entender o que faz, importa seu propósito e o software ao qual se destina, não apenas o nome do pacote.
Uma vulnerabilidade pode estar presente antes de alguém a detectar ou explorar. Quando o fornecedor prepara uma correção, o patch pode reduzir o risco associado àquela falha uma vez instalado em uma versão afetada. Se o produto deixou de receber suporte, por outro lado, talvez não haja uma correção oficial para uma vulnerabilidade posterior.
Da falha à correção instalada
O processo começa quando se identifica uma falha e se determina qual software pode estar afetado. O fornecedor prepara uma mudança e distribui a solução por meio de uma atualização ou uma nova versão. O patch se destina ao software e às versões indicadas; não se deve assumir que uma correção destinada a uma edição também se aplica a outra por compartilharem marca ou nome.
A correção pode chegar por meio do mecanismo de atualização integrado ao programa ou de um pacote baixado do site do fornecedor. Alguns produtos permitem instalar atualizações automaticamente; outros requerem a intervenção do usuário ou de um administrador. A CISA aconselha obtê-las de sites confiáveis e não seguir links inesperados que prometam uma atualização.
Em uma organização, a instalação em muitos equipamentos exige coordenar a mudança. A Cyberzaintza recomenda manter um inventário de equipamentos e aplicativos, revisar as vulnerabilidades, avaliar o risco e testar o patch antes de aplicá-lo de forma geral. Um teste em um grupo limitado pode ajudar a detectar efeitos imprevistos antes de estender o despliegue.
Depois de instalá-lo, é preciso verificar se a mudança foi aplicada aos ativos previstos e reavaliá-los. A Cyberzaintza inclui essa revisão posterior como parte de um plano de atualização. Em um dispositivo pessoal, é prático revisar o estado de atualização do sistema e atender às indicações do fornecedor, como reiniciar quando o processo o exigir.
Patch, atualização de segurança e atualização de recursos
Os três termos estão relacionados, embora não designem sempre categorias exclusivas. Patch de segurança geralmente descreve uma correção dirigida a uma vulnerabilidade; atualização de segurança pode referir-se ao pacote que entrega uma ou várias dessas correções. O uso concreto das etiquetas depende do fornecedor, por isso convém ler o que a atualização inclui e a quais versões se aplica.
Uma atualização de recursos visa adicionar ou alterar capacidades do produto. No entanto, um pacote de recursos pode incorporar também correções de segurança ou de erros. Da mesma forma, uma correção de segurança pode ser distribuída dentro de uma atualização mais ampla, e não necessariamente como um arquivo separado.
| Termo | Propósito habitual | Escopo a verificar |
|---|---|---|
| Patch de segurança | Corrigir uma ou mais vulnerabilidades | Software e versões afetados |
| Atualização de segurança | Distribuir correções de segurança | Correções incluídas e versões correspondentes |
| Atualização de recursos | Adicionar ou modificar capacidades | Mudanças funcionais e outras correções incluídas |
A tabela resume usos habituais, não uma classificação universal. Um fornecedor pode combinar vários tipos de mudança no mesmo download; para uma atualização concreta, sua descrição é mais informativa que o nome isolado.
Exemplos em sistemas, aplicativos e bibliotecas
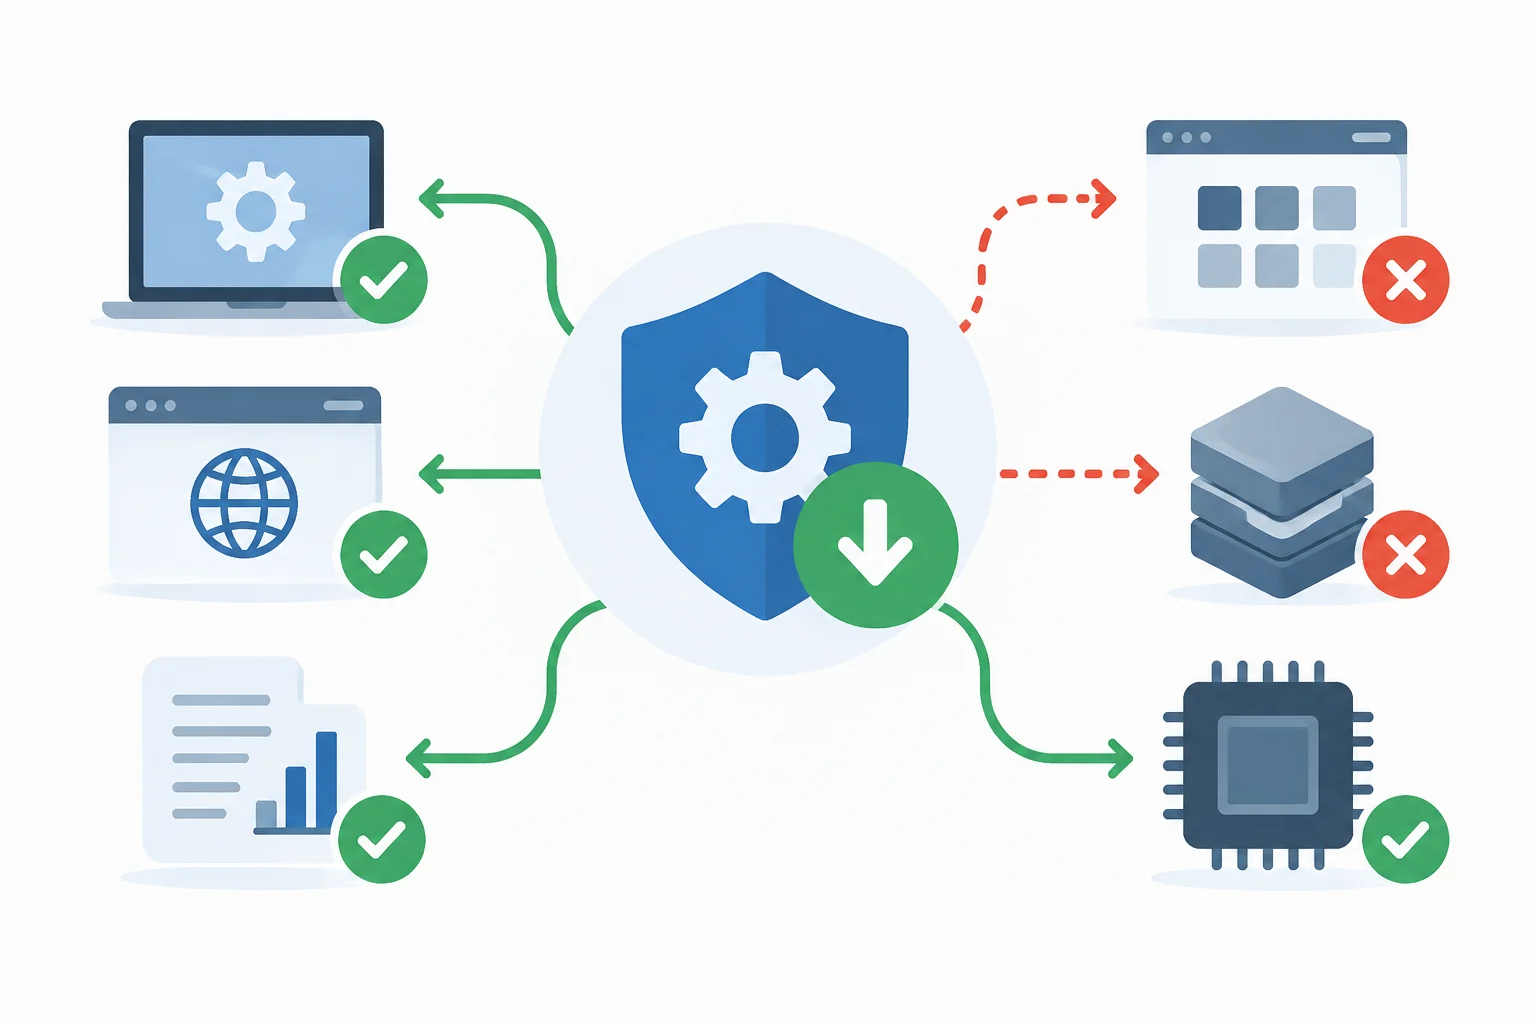
Os patches podem afetar sistemas operacionais, navegadores, aplicativos de escritório, software sob medida, bibliotecas de terceiros e firmware. A Cyberzaintza destaca que mantê-los atualizados faz parte do cuidado dos sistemas e seus componentes. Por isso, atualizar o sistema operacional não necessariamente corrige uma falha que esteja em outra aplicação ou em uma biblioteca utilizada por ela.
Um exemplo documentado é o boletim MS17-010 da Microsoft, publicado em 14 de março de 2017. A atualização abordou vulnerabilidades do Windows relacionadas ao SMBv1; a Microsoft indicou que a correção modificava a maneira como o protocolo processava certas solicitações. A vulnerabilidade mais grave podia permitir execução remota de código em sistemas afetados. O caso ilustra o escopo específico de um patch: resolver problemas identificados no software indicado.
No desenvolvimento de software, o NuGet oferece uma API para consultar informações sobre vulnerabilidades conhecidas de pacotes. Seus dados podem incluir a gravidade, um endereço web com mais informações e os intervalos de versões vulneráveis. A documentação apresenta essas informações como um recurso que o cliente NuGet pode baixar e usar em cenários como a verificação de pacotes durante a restauração.
Em um celular, um aviso pode referir-se ao sistema operacional ou a um aplicativo; em um computador, a um navegador, um componente do sistema ou um programa instalado; em um dispositivo de rede, ao firmware. Identificar o software afetado permite interpretar melhor a atualização e evitar pensar que um único patch cobre todos os componentes do dispositivo.
O que um patch não garante
Um patch aborda as vulnerabilidades que busca corrigir; não implica que outros problemas do produto também fiquem resolvidos. As atualizações podem incluir mudanças adicionais, mas seu conteúdo depende de cada caso. Por isso, a correção tem um escopo definido: saber qual vulnerabilidade e quais versões cobre ajuda a entender qual risco é reduzido.
A instalação pode ter efeitos operacionais. A IBM descreve a gestão de patches como um equilíbrio entre as necessidades de segurança e as de funcionamento, e explica que as organizações priorizam, testam e implantam mudanças considerando possíveis interrupções. Em uma empresa, esse processo permite planejar o despliegue; em um dispositivo pessoal, convém seguir as instruções do fornecedor e usar seu mecanismo oficial de atualização.
Também pode surgir uma vulnerabilidade para a qual ainda não exista um patch, ou um produto pode não estar incluído na correção publicada. Os guias da Cyberzaintza e da IBM recomendam revisar os ativos e as versões afetadas, e verificar o resultado da instalação. Que uma atualização esteja instalada não demonstra por si só que tenha resolvido qualquer outra falha do mesmo equipamento.
Suporte, prioridades e decisões práticas
A disponibilidade de patches depende do suporte do produto. Quando o fornecedor deixa de manter um programa, pode deixar de emitir atualizações; continuar usando software sem suporte expõe o sistema a vulnerabilidades e pode provocar problemas de compatibilidade ou desempenho. A CISA recomenda retirar os produtos que chegaram ao fim de sua vida útil.
Para o uso pessoal, a CISA aconselha ativar as atualizações automáticas quando disponíveis, recorrer a sites confiáveis e evitar software fora de suporte. Se um produto já não recebe atualizações, a recomendação da agência é retirá-lo. Convém ter em mente que as diretrizes concretas de transição dependem do produto e das alternativas que seu fornecedor ofereça.
Em uma organização, uma gestão ordenada compreende inventariar equipamentos e aplicativos, conhecer seu ciclo de suporte, priorizar vulnerabilidades e revisar o resultado do despliegue. Nem todos os patches têm a mesma urgência: a IBM aponta que as equipes podem priorizar as correções críticas e considerar os efeitos operativos. A decisão prática consiste em atender às mudanças relevantes sem perder de vista os sistemas afetados nem o estado da instalação.
A ideia central é simples: um patch corrige uma fraqueza concreta, em um produto e em versões determinadas. Manter o software atualizado ajuda a receber as correções que o fornecedor publica, mas não substitui o suporte vigente nem converte uma única instalação em proteção completa contra qualquer ameaça.