No hay una novedad concreta que permita hacer una afirmación general
Que una aplicación incorpore inteligencia artificial no permite concluir, por sí solo, qué datos recoge, dónde los procesa o cuánto tiempo los conserva. Esas respuestas dependen de la aplicación, sus ajustes, el sistema operativo y las condiciones que publique su proveedor. Sin identificar una app concreta y una versión determinada, no hay base para atribuir a todas las aplicaciones con IA el mismo tratamiento de información.
Por eso, esta guía no anuncia un cambio reciente ni presenta una lista de aplicaciones como si sus prácticas fueran equivalentes. El objetivo es más acotado y práctico: mostrar qué documentación puede consultar una persona antes de instalar una app o continuar utilizándola, cómo ajustar algunos accesos desde el móvil y dónde están los límites de esas comprobaciones. Una ficha de tienda es un punto de partida, no una auditoría independiente.
Empieza por la ficha de la tienda, pero lee sus declaraciones con cuidado
En Google Play, abre la ficha de la aplicación y busca el apartado de seguridad de los datos, además de la descripción y el nombre del desarrollador. La ficha puede aportar información declarada por el proveedor sobre la recopilación y el uso de datos; no demuestra por sí misma qué ocurre en cada interacción ni permite verificar técnicamente todas las afirmaciones. Conviene comprobar que se está viendo la ficha de la app correcta y que el desarrollador coincide con el proveedor esperado.
En el App Store, Apple presenta información de privacidad proporcionada por quienes publican las aplicaciones. Su documentación explica cómo consultar esas etiquetas y señala que el usuario puede usar controles de privacidad del dispositivo para gestionar accesos. La información de la tienda describe declaraciones del desarrollador dentro de un formato establecido; no equivale a una inspección exhaustiva del servicio. Si una función de IA depende de servicios externos, la ficha por sí sola puede no aclarar qué contenido se envía a esos servicios ni en qué condiciones.
Los permisos del sistema son controles de acceso, no una explicación completa del uso
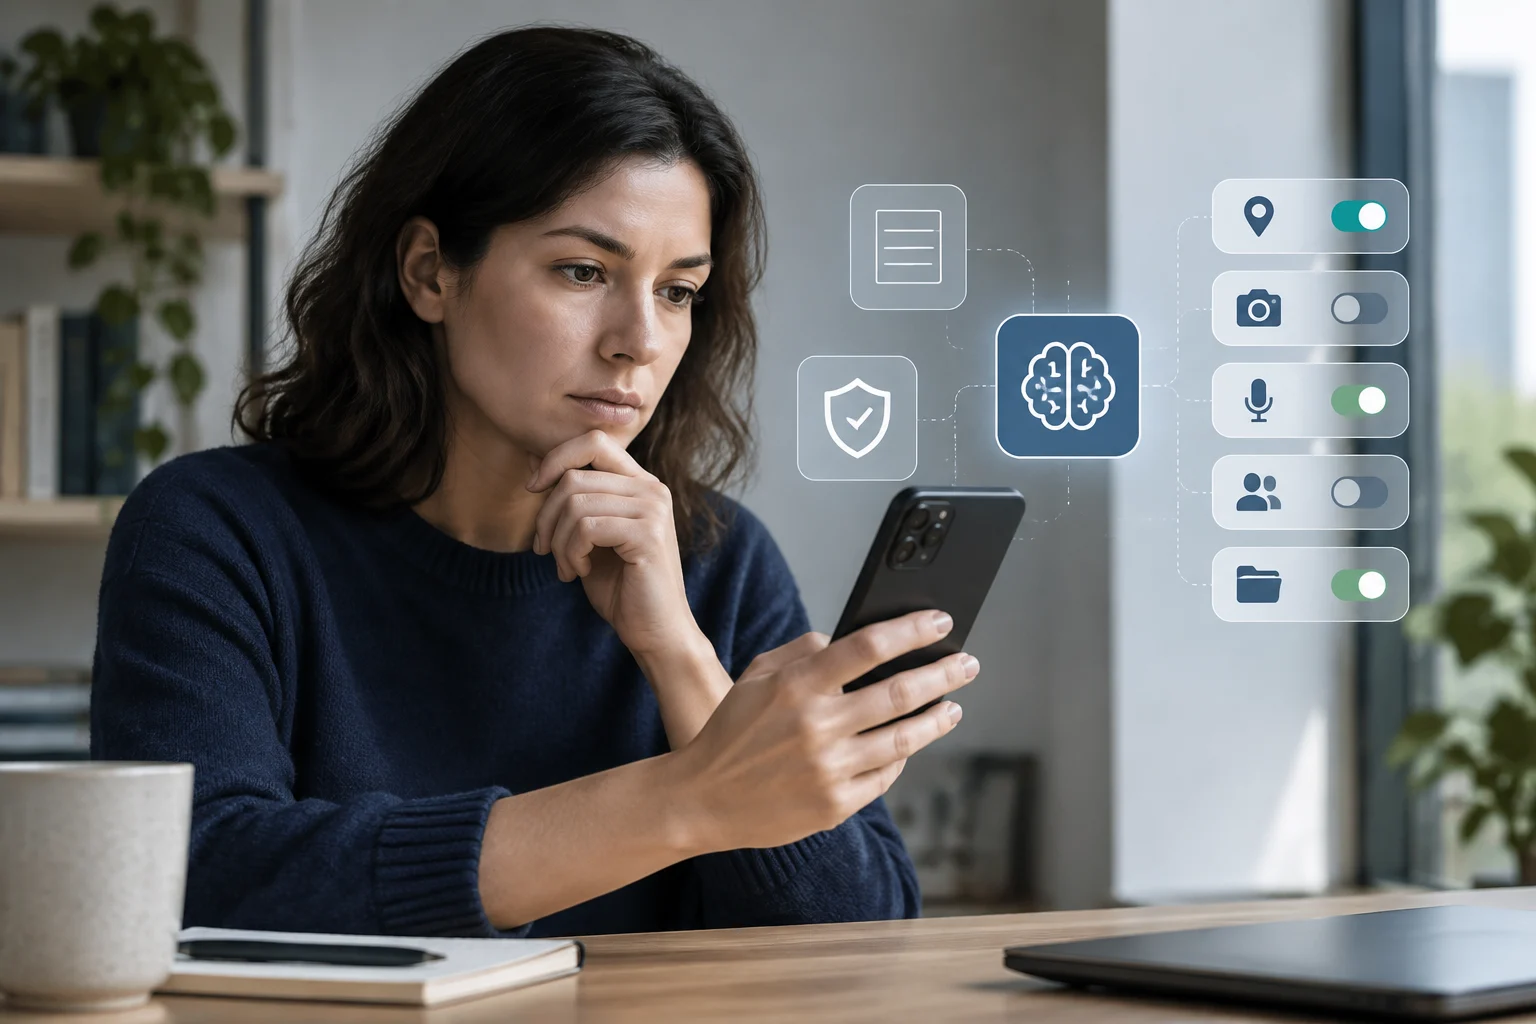
Una vez instalada la aplicación, revisa sus permisos en los ajustes del sistema. En iPhone, la documentación de Apple explica cómo controlar desde Ajustes el acceso de las apps a información y funciones disponibles, como la ubicación, las fotos, el micrófono o la cámara. Los nombres y las rutas concretas pueden variar según la versión de iOS; busca la sección de privacidad o la ficha individual de la app si los menús no coinciden.
En Android también se pueden gestionar permisos desde los ajustes del dispositivo. La guía oficial de Android recomienda conceder solo los accesos necesarios y revisar qué solicita cada app. Un permiso denegado puede limitar una función —por ejemplo, adjuntar una imagen si no hay acceso a las fotos—, pero no permite deducir todo el tratamiento de los datos que el usuario ya ha compartido voluntariamente dentro de la aplicación. Permiso del sistema y uso del contenido dentro del servicio son cuestiones relacionadas, pero distintas.
Lee la política para entender datos, fines y opciones disponibles
La política de privacidad y las condiciones del servicio pueden explicar categorías de datos, finalidades, proveedores que participan en el procesamiento, plazos de conservación y mecanismos para ejercer derechos o solicitar el borrado. Busca esos temas con atención y verifica que el documento corresponda a la app y al país o región aplicables. Si el texto distingue entre datos necesarios para operar y datos usados para personalización, publicidad o mejora de modelos, anota esa diferencia en lugar de tratar toda recopilación como una sola categoría.
Para una función basada en IA, comprueba si la documentación habla del texto, las imágenes, el audio u otros archivos enviados; si esos datos se usan para prestar la función o también para otros propósitos; y qué opciones ofrece para limitar o eliminar información. No des por hecho que una opción de borrado en la app elimina todos los registros del proveedor o de terceros: la documentación puede fijar excepciones, plazos o condiciones. Si no encuentras una respuesta clara, esa ausencia es un límite de lo que puedes verificar, no una prueba de que los datos se recopilen o se usen de una manera determinada.
Contrasta varias fuentes y separa lo comprobable de lo inferido
Una revisión razonable combina fuentes que cumplen funciones distintas: la ficha de la tienda, la política del proveedor y los controles del sistema operativo. Las páginas de soporte de Apple describen las etiquetas de privacidad y los ajustes de acceso; la documentación de Android ofrece recomendaciones de seguridad para quienes desarrollan aplicaciones. Ninguna de esas páginas generales confirma las prácticas actuales de una app específica. Para ello hace falta consultar la documentación propia de esa aplicación y, si el asunto es importante, pedir una aclaración a su proveedor.
Antes de decidir, puedes ordenar la comprobación así:
- Identidad: confirma el nombre de la aplicación y quién la publica.
- Declaraciones: revisa los apartados de privacidad de la tienda y la fecha o versión de la política, si aparece.
- Accesos: compara los permisos concedidos con las funciones que realmente necesitas.
- Tratamiento: busca qué datos se procesan, con qué fines, durante cuánto tiempo y qué opciones de control o borrado se describen.
- Dudas: registra qué información no está explicada y evita convertir una inferencia en un hecho.
Qué puedes decidir antes de instalar o seguir usando una app
Una comprobación previa puede ayudar a detectar solicitudes de acceso que no parecen necesarias para el uso previsto, localizar información sobre datos y encontrar controles disponibles. Si una app solicita cámara, micrófono, contactos o ubicación, valora si esa función requiere realmente el acceso y si el sistema permite concederlo solo cuando se usa. También puedes decidir no proporcionar contenido sensible si no comprendes las condiciones aplicables al servicio de IA.
Lo que no puedes establecer únicamente con una ficha de tienda o una lista de permisos es si cada declaración se cumple en todos los casos, cómo se comporta cada proveedor externo o qué tratamiento recibirá una conversación concreta. Para responder a eso hacen falta pruebas y documentación específicas que aquí no están disponibles. La conclusión prudente es verificar lo que cada fuente sí declara, ajustar los accesos que controlas y dejar explícito lo que sigue sin confirmarse. Sin una aplicación identificada, no es posible emitir una evaluación de privacidad particular ni afirmar que haya ocurrido una novedad general.