Não há uma novidade concreta que permita fazer uma afirmação geral
O facto de uma aplicação incorporar inteligência artificial não permite, por si só, concluir que dados recolhe, onde os processa ou durante quanto tempo os conserva. As respostas dependem da aplicação, das suas definições, do sistema operativo e das condições publicadas pelo fornecedor. Sem identificar uma aplicação específica e uma determinada versão, não há fundamento para atribuir o mesmo tratamento de informação a todas as aplicações com IA.
Por isso, este guia não anuncia uma alteração recente nem apresenta uma lista de aplicações como se as respetivas práticas fossem equivalentes. O objetivo é mais limitado e prático: mostrar que documentação pode consultar antes de instalar uma aplicação ou continuar a utilizá-la, como ajustar alguns acessos no telemóvel e quais são os limites dessas verificações. A ficha de uma loja é um ponto de partida, não uma auditoria independente.
Comece pela ficha da loja, mas leia as declarações com atenção
No Google Play, abra a ficha da aplicação e procure a secção Segurança dos dados, além da descrição e do nome do programador. A ficha pode apresentar informações declaradas pelo fornecedor sobre a recolha e a utilização de dados; por si só, não prova o que acontece em cada interação nem permite verificar tecnicamente todas as afirmações. Confirme que está a consultar a ficha da aplicação correta e que o programador corresponde ao fornecedor esperado.
Na App Store, a Apple apresenta informações de privacidade fornecidas por quem publica as aplicações. A documentação explica como consultar estas etiquetas e indica que o utilizador pode usar os controlos de privacidade do dispositivo para gerir acessos. As informações da loja descrevem declarações dos programadores num formato estabelecido; não equivalem a uma inspeção exaustiva do serviço. Se uma funcionalidade de IA depender de serviços externos, a ficha, por si só, pode não esclarecer que conteúdo é enviado para esses serviços nem em que condições.
As permissões do sistema controlam o acesso, mas não explicam por completo a utilização dos dados
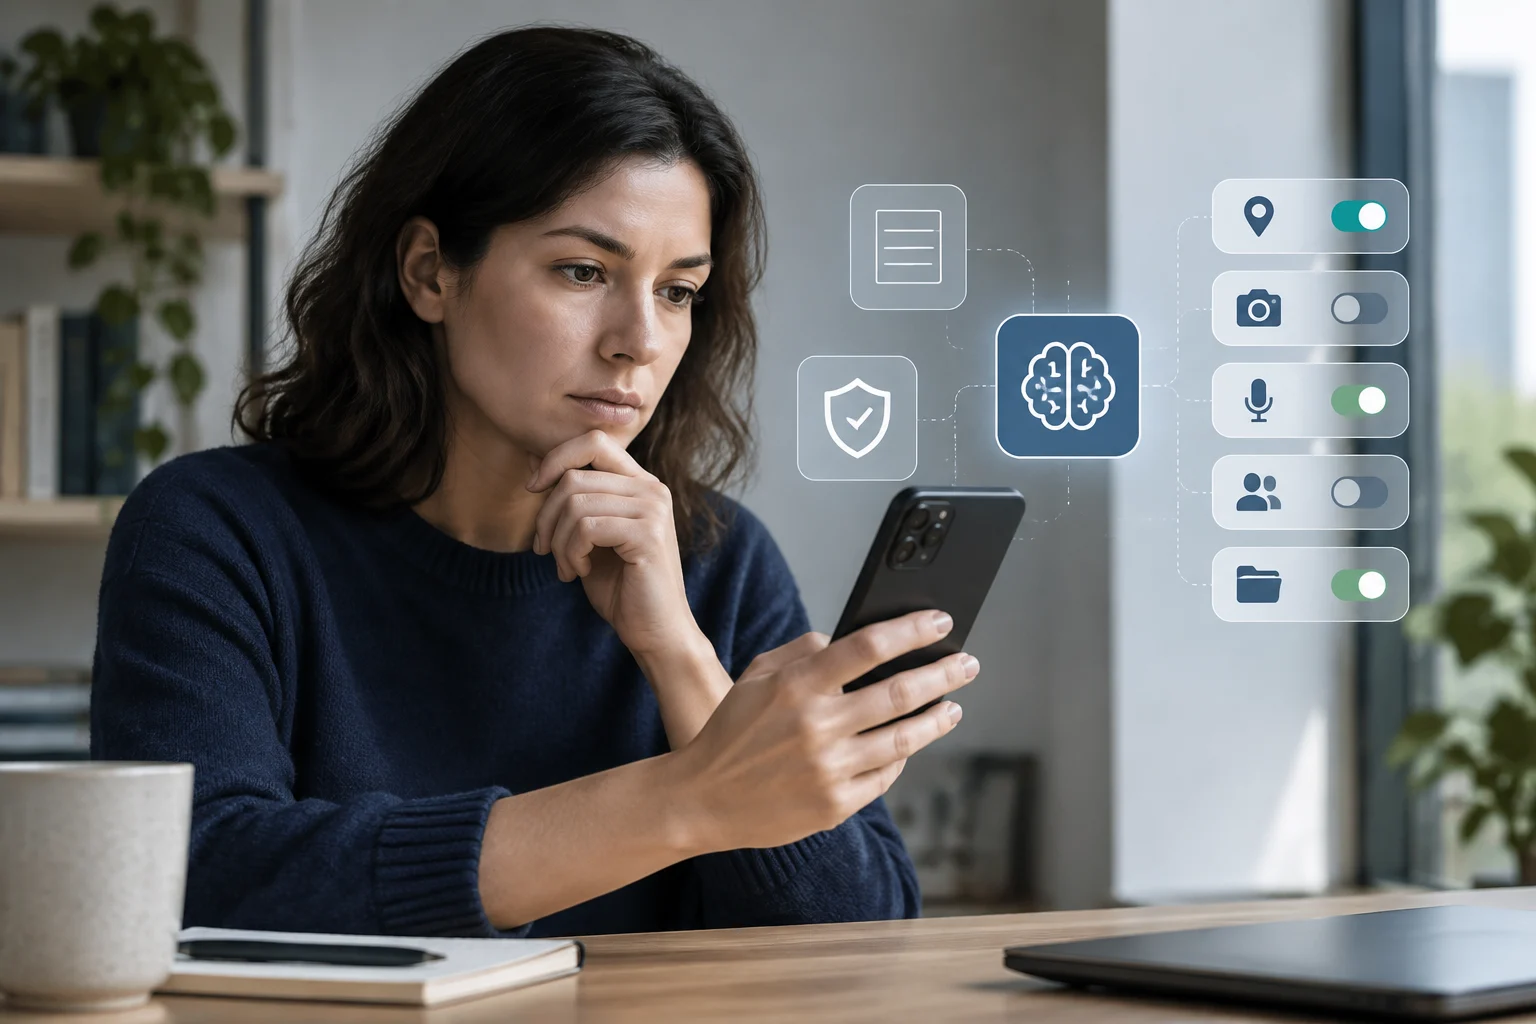
Depois de instalar a aplicação, reveja as respetivas permissões nas definições do sistema. No iPhone, a documentação da Apple explica como controlar, em Definições, o acesso das apps a informações e funcionalidades disponíveis, como a localização, as fotografias, o microfone ou a câmara. Os nomes e os percursos exatos podem variar consoante a versão do iOS; se os menus forem diferentes, procure a secção de privacidade ou a página individual da app.
O Android também permite gerir permissões nas definições do dispositivo. O guia oficial do Android recomenda conceder apenas os acessos necessários e verificar o que cada aplicação solicita. Negar uma permissão pode limitar uma funcionalidade — por exemplo, anexar uma imagem se não houver acesso às fotografias —, mas não permite deduzir todo o tratamento dos dados que o utilizador já decidiu partilhar voluntariamente dentro da aplicação. Permissão do sistema e utilização dos conteúdos dentro do serviço são questões relacionadas, mas distintas.
Leia a política para compreender os dados, as finalidades e as opções disponíveis
A política de privacidade e os termos do serviço podem explicar categorias de dados, finalidades, fornecedores envolvidos no processamento, períodos de conservação e formas de exercer direitos ou solicitar o apagamento. Procure estes temas com atenção e confirme que o documento se aplica à aplicação e ao país ou região em causa. Se o texto distinguir os dados necessários ao funcionamento dos dados utilizados para personalização, publicidade ou melhoria dos modelos, registe essa diferença em vez de tratar toda a recolha como uma única categoria.
No caso de uma funcionalidade baseada em IA, verifique se a documentação se refere a texto, imagens, áudio ou outros ficheiros enviados; se esses dados são usados para disponibilizar a funcionalidade ou também para outros fins; e que opções existem para limitar ou eliminar informações. Não parta do princípio de que uma opção de apagamento na aplicação elimina todos os registos do fornecedor ou de terceiros: a documentação pode definir exceções, prazos ou condições. Se não encontrar uma resposta clara, essa ausência limita o que consegue verificar; não prova que os dados sejam recolhidos ou utilizados de uma determinada forma.
Compare várias fontes e separe o que é verificável do que é inferido
Uma análise razoável combina fontes com funções diferentes: a ficha da loja, a política do fornecedor e os controlos do sistema operativo. As páginas de suporte da Apple descrevem as etiquetas de privacidade e as definições de acesso; a documentação do Android apresenta recomendações de segurança para quem desenvolve aplicações. Nenhuma destas páginas gerais confirma as práticas atuais de uma aplicação específica. Para isso, é necessário consultar a documentação própria da aplicação e, se o assunto for importante, pedir esclarecimentos ao fornecedor.
Antes de decidir, pode organizar a verificação da seguinte forma:
- Identidade: confirme o nome da aplicação e quem a publica.
- Declarações: reveja as secções de privacidade da loja e a data ou versão da política, se estiver indicada.
- Acessos: compare as permissões concedidas com as funcionalidades de que realmente precisa.
- Tratamento: procure que dados são processados, para que fins e durante quanto tempo, bem como as opções de controlo ou apagamento descritas.
- Dúvidas: registe a informação que não é explicada e evite transformar uma inferência num facto.
O que pode decidir antes de instalar ou continuar a utilizar uma aplicação
Uma verificação prévia pode ajudar a detetar pedidos de acesso que não parecem necessários para a utilização prevista, a localizar informações sobre dados e a encontrar controlos disponíveis. Se uma aplicação solicitar a câmara, o microfone, os contactos ou a localização, avalie se a funcionalidade precisa realmente desse acesso e se o sistema permite concedê-lo apenas durante a utilização. Também pode optar por não fornecer conteúdo sensível se não compreender as condições aplicáveis ao serviço de IA.
Uma ficha de loja ou uma lista de permissões, por si só, não permite determinar se todas as declarações são cumpridas em todos os casos, como se comporta cada fornecedor externo ou que tratamento receberá uma conversa específica. Para responder a essas questões, seriam necessárias provas e documentação específicas que não estão disponíveis aqui. A conclusão prudente é verificar o que cada fonte declara efetivamente, ajustar os acessos que controla e explicitar o que continua por confirmar. Sem uma aplicação identificada, não é possível emitir uma avaliação de privacidade específica nem afirmar que ocorreu uma novidade geral.