Rien ne permet de présenter cela comme une nouveauté récente
La documentation réunie permet d’expliquer ce que sont les Content Credentials et leur lien avec C2PA, mais elle n’atteste ni d’une annonce récente d’Adobe concernant Firefly ni d’un changement daté de cet outil. Cet article ne présente donc pas une mise à jour produit comme une actualité. Il aborde plutôt une question pratique pour les personnes qui créent ou reçoivent des images : que peut-on savoir — et ne pas savoir — à partir des informations de provenance associées à un fichier ?
La source Adobe disponible est un tutoriel sur les Content Credentials dans Photoshop, et non une page consacrée aux fonctionnalités ou une annonce spécifique à Firefly. Elle permet de replacer les Content Credentials dans l’écosystème d’outils Adobe, mais ne suffit pas à établir quelles options exactes Firefly propose aujourd’hui, si elles sont activées par défaut, ni quelles données chaque exportation comprend. Il ne faut pas transposer à Firefly les instructions d’un autre produit sans documentation propre à cet outil.
Que sont les Content Credentials ?
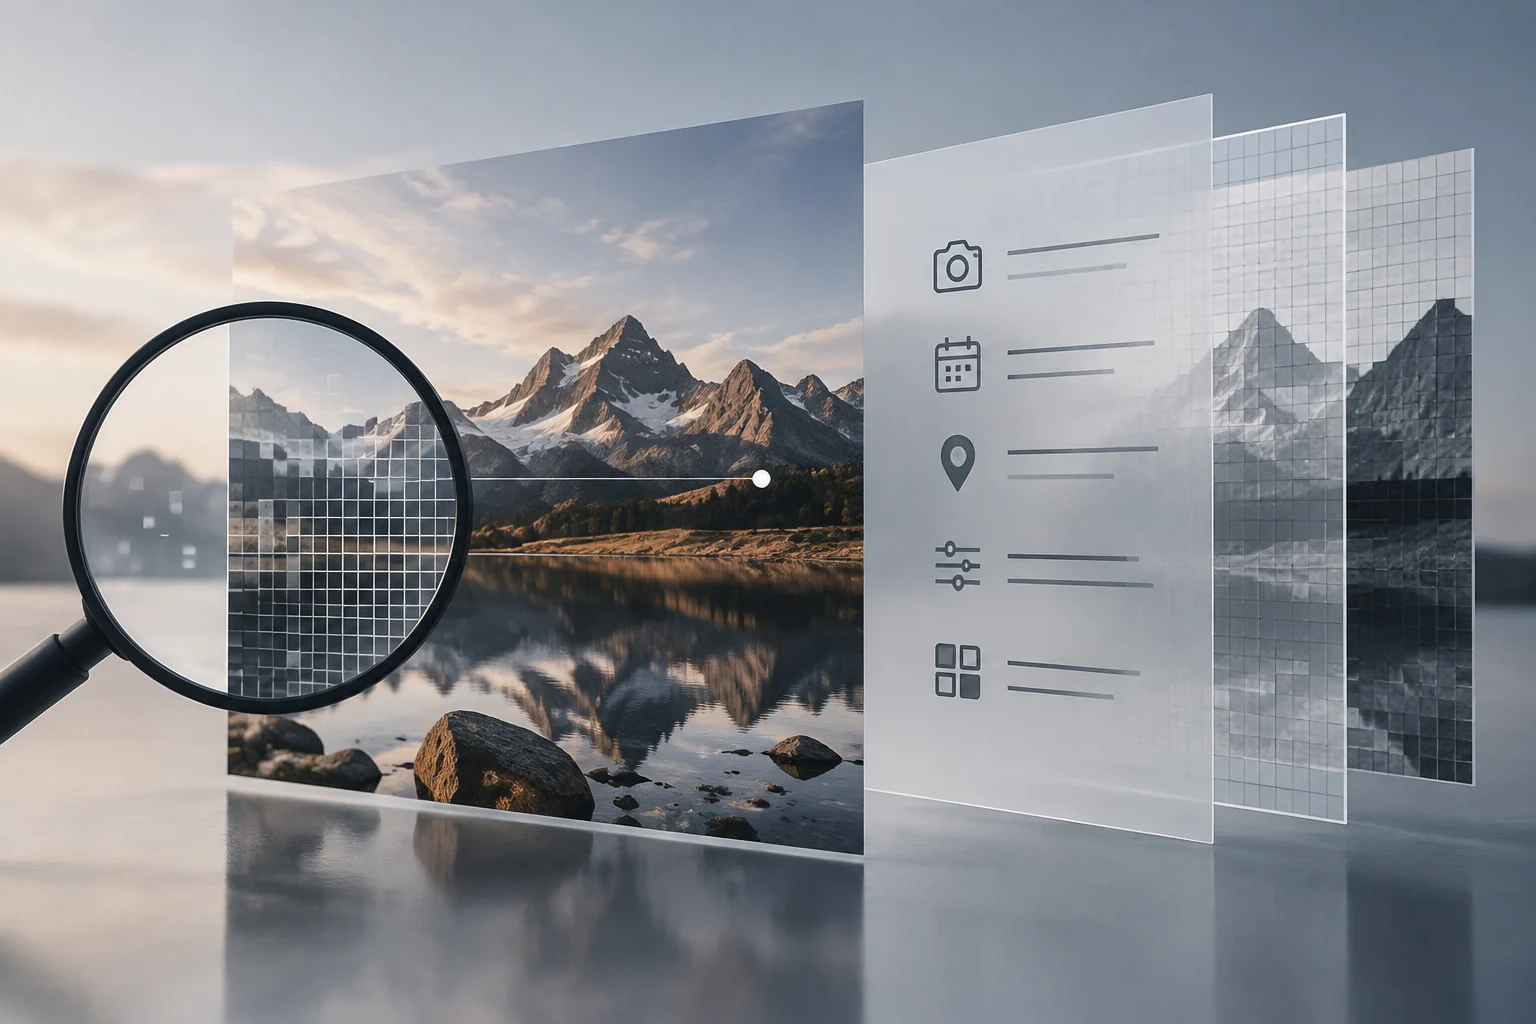
C2PA est une norme technique qui permet d’enregistrer des informations de provenance associées à des contenus numériques. Sa spécification prévoit des données structurées — appelées assertions — qui peuvent décrire certains aspects du contenu et de son historique de création ou de traitement. En termes simples, les Content Credentials peuvent apporter des éléments de contexte sur l’origine déclarée d’un fichier et sur les opérations enregistrées pendant son traitement ; elles ne constituent pas une évaluation automatique de la véracité de ce que montre l’image.
Un credential peut contenir des informations sur les opérations, les outils ou les composants intégrés à un processus de retouche, en fonction de ce que le système qui le génère enregistre. La spécification prévoit des manifestes et des mécanismes permettant de les associer au contenu, ainsi que des données intégrées ou stockées à l’extérieur du fichier. La présence d’un credential indique qu’il existe des informations de provenance vérifiables ; elle ne garantit ni que le contenu reflète la réalité ni que l’historique soit exhaustif.
Ce que C2PA permet de vérifier
La spécification C2PA décrit comment associer des manifestes à des actifs numériques et valider certaines relations entre ces données et le fichier. Si un credential est disponible et peut être validé, un lecteur compatible peut afficher les informations enregistrées et communiquer le résultat de la vérification. C’est un moyen technique de consulter des déclarations de provenance, et non une certification universelle du sens ou de l’exactitude de l’image.
Cette distinction est importante : une signature valide peut étayer l’idée que certaines données n’ont pas été modifiées depuis leur signature, mais elle ne prouve pas à elle seule que les déclarations sont vraies. Elle ne permet pas non plus de déterminer si une scène a été capturée de manière trompeuse ou si une retouche est acceptable dans un contexte donné. La documentation explicative de C2PA présente la provenance comme une information utile à l’utilisateur, et non comme un substitut au jugement éditorial ou à d’autres vérifications.
L’historique dépend du fichier et des outils
Un credential ne peut décrire que ce que le processus de travail a enregistré et ce qui reste accessible dans le fichier ou au moyen de mécanismes de récupération compatibles. La spécification prévoit des données intégrées comme des informations stockées à l’extérieur ; il est donc inexact de supposer que chaque image conserve un credential visible dans chaque copie ou sur toutes les plateformes. Une exportation, une conversion ou un service traitant le fichier peut affecter les métadonnées ou leur disponibilité. Les sources consultées ne précisent pas ce qui se passe pour chaque parcours d’exportation de Firefly.
Pour vérifier un cas concret, mieux vaut travailler à partir du fichier original et consulter, si possible, un outil compatible avec C2PA. Il faut ensuite lire les déclarations du credential, vérifier l’état indiqué par le vérificateur et distinguer ces informations d’autres indices, comme les métadonnées EXIF ou les filigranes. L’absence de credentials visibles ne prouve pas qu’aucune IA n’a été utilisée : ils peuvent ne jamais avoir été ajoutés, ne pas être récupérables ou avoir été perdus au cours du traitement.
Limites et précautions lors du partage d’images
Les Content Credentials ne sont ni un filigrane visible ni un détecteur infaillible d’images générées. Les informations de provenance doivent accompagner le contenu ou pouvoir être récupérées au moyen d’un mécanisme pris en charge. Si la copie qui circule ne contient plus ces données, la personne qui la reçoit peut ne pas avoir accès à l’historique. Un fichier peut également conserver un credential qui ne décrit qu’une partie de son parcours, puisque le système enregistre des opérations précises, et pas nécessairement tout ce qui s’est produit avant ou après.
Un outil tiers consulté décrit la reconstruction d’une image à partir de ses pixels comme une méthode permettant de retirer les métadonnées du fichier. Cette explication illustre une possibilité technique, mais ne permet pas de conclure que toute retouche ou plateforme supprime les credentials, ni que toute image peut être nettoyée de la même manière. Par ailleurs, retirer des métadonnées n’efface pas les informations visuelles contenues dans les pixels eux-mêmes. Pour les décisions sensibles, la provenance doit être considérée comme un indice parmi plusieurs, avec le contexte, la source et une vérification indépendante du contenu.
Ce qu’un créateur ou un destinataire peut conclure
La conclusion la plus solide reste limitée : C2PA offre un cadre technique pour associer des informations de provenance aux médias numériques, et les Content Credentials peuvent aider à examiner les déclarations enregistrées au sujet d’un fichier. La documentation Adobe consultée traite de ces credentials dans Photoshop, mais n’atteste aucune nouveauté propre à Firefly. Rien ne permet ici d’affirmer quelles métadonnées contient une image précise générée avec Firefly, ni ce qu’une plateforme donnée conserve lorsqu’elle la reçoit.
Pour exploiter ces informations avec discernement, cette courte liste peut être utile : vérifier le fichier original, consulter le credential avec un lecteur compatible, examiner ce qu’il affirme réellement et confirmer séparément toute information importante concernant l’image. Si le credential manque, cela ne suffit pas à déterminer l’origine ; s’il est présent, cela ne prouve pas à lui seul que l’image est authentique. C’est un outil de transparence potentiel, dont la valeur dépend de la qualité des déclarations, de leur conservation et d’une interprétation prudente.