Nessuna notizia confermata; una decisione da esaminare
La documentazione esaminata non consente di sostenere un annuncio recente relativo a un nuovo strumento o a un cambiamento specifico nell’automazione dei processi mediante intelligenza artificiale. Le fonti consultate offrono definizioni, quadri generali e pagine istituzionali, ma non attestano un fatto di cronaca specifico che sia al tempo stesso nuovo e verificato in modo indipendente. Per questo, l’articolo non presenta come notizia ciò che le prove disponibili non dimostrano. È invece una guida per valutare i sistemi prima di affidare loro attività o decisioni.
La domanda utile non è soltanto se una soluzione incorpora l’IA, ma quale azione esegue senza intervento e quali conseguenze può avere. Classificare messaggi, estrarre campi da documenti e suggerire una risposta sono attività diverse dall’approvare un pagamento, respingere una richiesta o stabilire la priorità di una persona. Etichette commerciali simili possono indicare livelli di autonomia e impatto molto diversi. Esaminare queste differenze aiuta a chiarire che cosa viene davvero delegato, anziché affidarsi a una categoria di prodotto o a un’affermazione generale sull’intelligenza artificiale.
Descrivere il flusso prima di valutare la tecnologia
In generale, l’automazione indica l’esecuzione di attività tramite sistemi con un minore intervento umano; l’automazione intelligente può combinare automazione e capacità di IA. Queste definizioni generali aiutano a organizzare la discussione, ma non dimostrano che uno strumento specifico comprenda un intero processo o possa prendere decisioni affidabili in qualsiasi contesto. La documentazione esplicativa di IBM e AWS è utile come riferimento concettuale, non come verifica indipendente delle prestazioni di un prodotto. Una descrizione generale della tecnologia non prova che una determinata implementazione sia accurata, adatta o affidabile nelle condizioni reali di un’organizzazione.
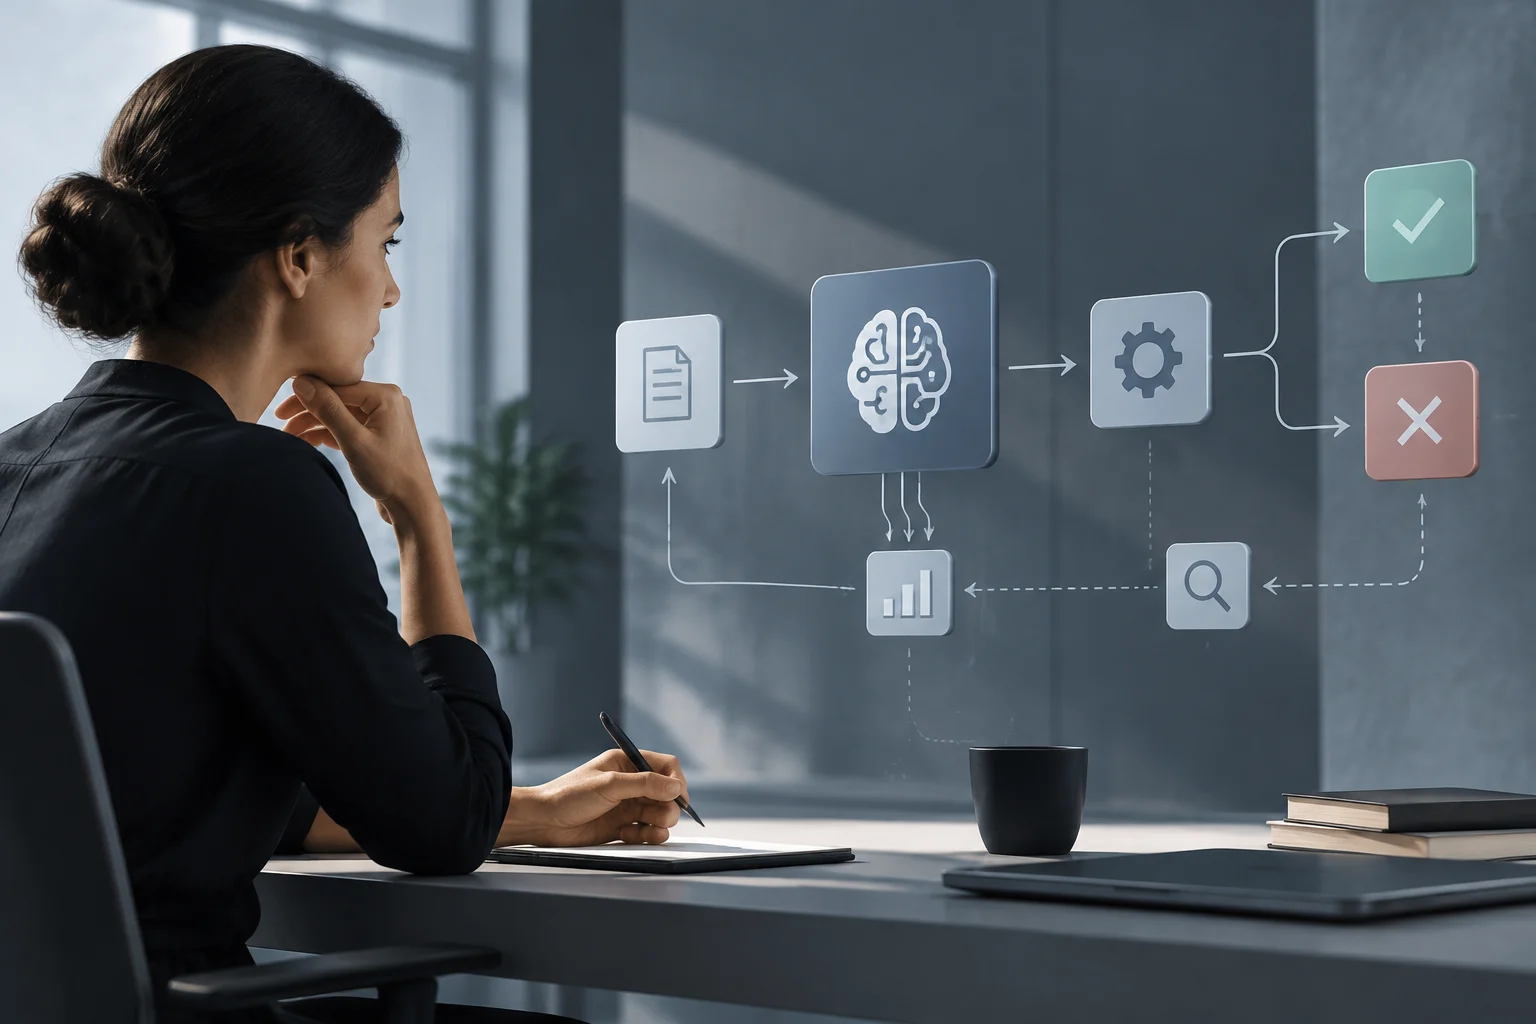
Tracciate un’operazione dall’inizio alla fine: quali dati entrano, quale sistema li trasforma, quale risultato produce e chi lo convalida. Distinguete tra raccomandazione, preparazione di un’azione ed esecuzione effettiva. Annotate poi le eccezioni: dati incompleti, casi insoliti, disaccordo tra fonti o mancata risposta. Chiarite come vengono indirizzati questi casi, chi li riceve e che cosa accade al flusso mentre restano irrisolti. Se nessuno sa spiegare come si gestisce un’eccezione o come si ripristina il processo, la descrizione operativa non è ancora sufficiente per valutare se la delega sia appropriata.
L’impatto determina i controlli necessari
Non tutti gli errori hanno lo stesso costo. Una classificazione sbagliata che un dipendente corregge prima di inviare una risposta non equivale a una decisione che limita l’accesso a un servizio o incide su una persona senza revisione. La legge dell’Unione europea sull’IA stabilisce un quadro basato sul rischio per determinati usi dei sistemi di IA; ciò non significa che ogni automazione con IA abbia gli stessi obblighi. La classificazione dipende dall’uso e dalle circostanze pertinenti, non soltanto dal nome del prodotto. La stessa tecnologia può quindi richiedere garanzie diverse a seconda dello scopo e del contesto d’impiego.
Per valutare l’impatto, chiedete chi potrebbe subire un danno, se il risultato è reversibile e quanto tempo potrebbe servire per rilevare un problema. Considerate anche la scala: un tasso di errore modesto può diventare importante se il sistema elabora molte operazioni o se la revisione è superficiale. La supervisione deve essere proporzionata al danno potenziale: per attività a basso impatto possono bastare controlli a campione; per decisioni sensibili servono procedure chiare di revisione, correzione ed escalation. Sono criteri di valutazione, non l’affermazione che una particolare configurazione rispetti la normativa applicabile. L’analisi dovrebbe considerare le conseguenze per le persone interessate, non soltanto la capacità tecnica del sistema di completare il compito.
Supervisione effettiva, registri e possibilità di intervenire
L’espressione «supervisione umana» va resa concreta. Verificate se una persona può fermare un’azione prima che produca effetti, modificarla, annullarla e inoltrare un caso a qualcuno che abbia l’autorità di risolverlo. Un’approvazione automatica predefinita, con poco tempo o informazioni insufficienti, può ridurre il controllo a una formalità. È importante anche che chi effettua la revisione conosca i limiti del sistema e possa contestarne il risultato, invece di limitarsi a confermarlo. Intervenire deve essere possibile nella pratica, anche quando il carico di lavoro è elevato o un caso esce dagli schemi abituali.
Chiedete esempi di ciò che il sistema registra: dati pertinenti in ingresso, versione o configurazione utilizzata, risultato, intervento umano ed esito finale. Verificate chi può consultare i registri, per quanto tempo vengono conservati e come si indagano gli incidenti. Non tutti i flussi richiedono la memorizzazione di ogni dato, e conservare più informazioni può generare altri rischi; finalità e periodi di conservazione devono essere definiti. Registri utili dovrebbero consentire di ricostruire una decisione senza trasformare la raccolta dei dati in un obiettivo a sé stante. Dovrebbero inoltre aiutare a imparare dagli errori nel rispetto dei limiti stabiliti per il processo.
Verificare le promesse del fornitore
Una descrizione commerciale può spiegare la funzione prevista, ma non basta a dimostrare come si comporterà un sistema nelle condizioni reali di un’organizzazione. Richiedete documentazione sui limiti noti, le dipendenze, la gestione degli errori e i meccanismi d’intervento. Verificate se le prove sono state condotte con dati e attività comparabili ai vostri; i risultati di una dimostrazione controllata non garantiscono le stesse prestazioni in produzione. Se mancano dettagli, registrateli come incognite, non come prova che il sistema sia privo di controlli. Chiedete quali elementi sostengono ogni affermazione importante e se comprendono anche le eccezioni, oltre ai casi ordinari.
Il Framework per la gestione dei rischi dell’IA del NIST offre un riferimento volontario per organizzare l’identificazione e la gestione dei rischi. Può essere usato come insieme di domande su governance, contesto, misurazione e gestione, ma non certifica il fornitore e non sostituisce gli obblighi giuridici applicabili. Confrontare le fonti significa considerare anche la loro natura: una pagina aziendale descrive ciò che comunica l’azienda; uno standard, un’autorità pubblica o una ricerca offrono prospettive diverse, ma nessuna fonte isolata spiega del tutto come funzionerà una specifica implementazione. Gli elementi disponibili vanno letti nel contesto, considerando le condizioni in cui sono stati prodotti e ciò che non dimostrano.
Una lista di controllo prima di delegare
Prima di attivare un flusso, documentate l’attività, gli utenti interessati, l’impatto di un errore e la persona responsabile del processo. Definite quali casi vengono elaborati automaticamente, quali richiedono una revisione e come si può interrompere l’esecuzione. Concordare questi punti prima dell’avvio facilita il confronto tra fornitori e impedisce di confondere la capacità tecnica con l’autorizzazione a decidere. Offre inoltre al gruppo una base per riesaminare l’assetto se cambiano l’attività, gli utenti o le conseguenze.
Come verifica minima, assicuratevi che il gruppo sappia rispondere con prove a queste domande:
- Quali dati in ingresso e condizioni attivano l’automazione e quali casi restano fuori dal suo ambito?
- Quale azione esegue autonomamente e quale richiede un’approvazione esplicita?
- Come si rileva un errore, se ne annulla l’effetto e si assiste la persona interessata?
- Quali informazioni consentono di ricostruire quanto accaduto e chi esamina gli incidenti?
- Quali prove sostengono le affermazioni sulla precisione e in quali condizioni sono state svolte?
Se le risposte dipendono da promesse generiche, non ci sono informazioni sufficienti per delegare consapevolmente. L’automazione può ridurre il lavoro ripetitivo, ma la sua convenienza dipende dal contesto, dall’impatto e da controlli verificabili. La conclusione principale è prudente: prima si definiscono i limiti della delega; poi si valuta lo strumento. Le fonti disponibili non consentono di affermare che sia emerso un controllo universale o che una novità recente abbia modificato questa valutazione.