Aucune actualité confirmée ; une décision à examiner
La documentation examinée ne permet pas d’étayer une annonce récente concernant un nouvel outil ou une évolution précise de l’automatisation des processus par l’intelligence artificielle. Les sources consultées proposent des définitions, des cadres généraux et des pages institutionnelles, mais ne confirment pas un fait d’actualité spécifique qui soit à la fois nouveau et vérifié de manière indépendante. Cet article ne présente donc pas comme une actualité ce que les éléments disponibles ne démontrent pas. Il s’agit plutôt d’un guide pour évaluer les systèmes avant de leur confier des tâches ou des décisions.
La question utile n’est pas seulement de savoir si une solution intègre l’IA, mais quelle action elle exécute sans intervention et quelles conséquences cette action peut avoir. Classer des messages, extraire des champs de documents et recommander une réponse sont des tâches différentes de l’approbation d’un paiement, du rejet d’une demande ou de la priorisation d’une personne. Des appellations commerciales similaires peuvent désigner des niveaux d’autonomie et d’impact très différents. Examiner ces différences permet de comprendre ce qui est réellement délégué, au lieu de s’en remettre à une catégorie de produit ou à une promesse générale autour de l’intelligence artificielle.
Décrire le processus avant d’évaluer la technologie
De manière générale, l’automatisation consiste à exécuter des tâches au moyen de systèmes nécessitant moins d’intervention humaine ; l’automatisation intelligente peut associer l’automatisation à des capacités d’IA. Ces définitions générales aident à structurer la discussion, mais elles ne prouvent pas qu’un outil donné comprend un processus dans son ensemble ni qu’il peut prendre des décisions fiables dans tous les contextes. Les explications d’IBM et d’AWS sont utiles comme repères conceptuels, et non comme audit indépendant des performances d’un produit. Une présentation générale d’une technologie ne constitue pas une preuve qu’une mise en œuvre précise sera exacte, adaptée ou fiable dans les conditions propres à une organisation.
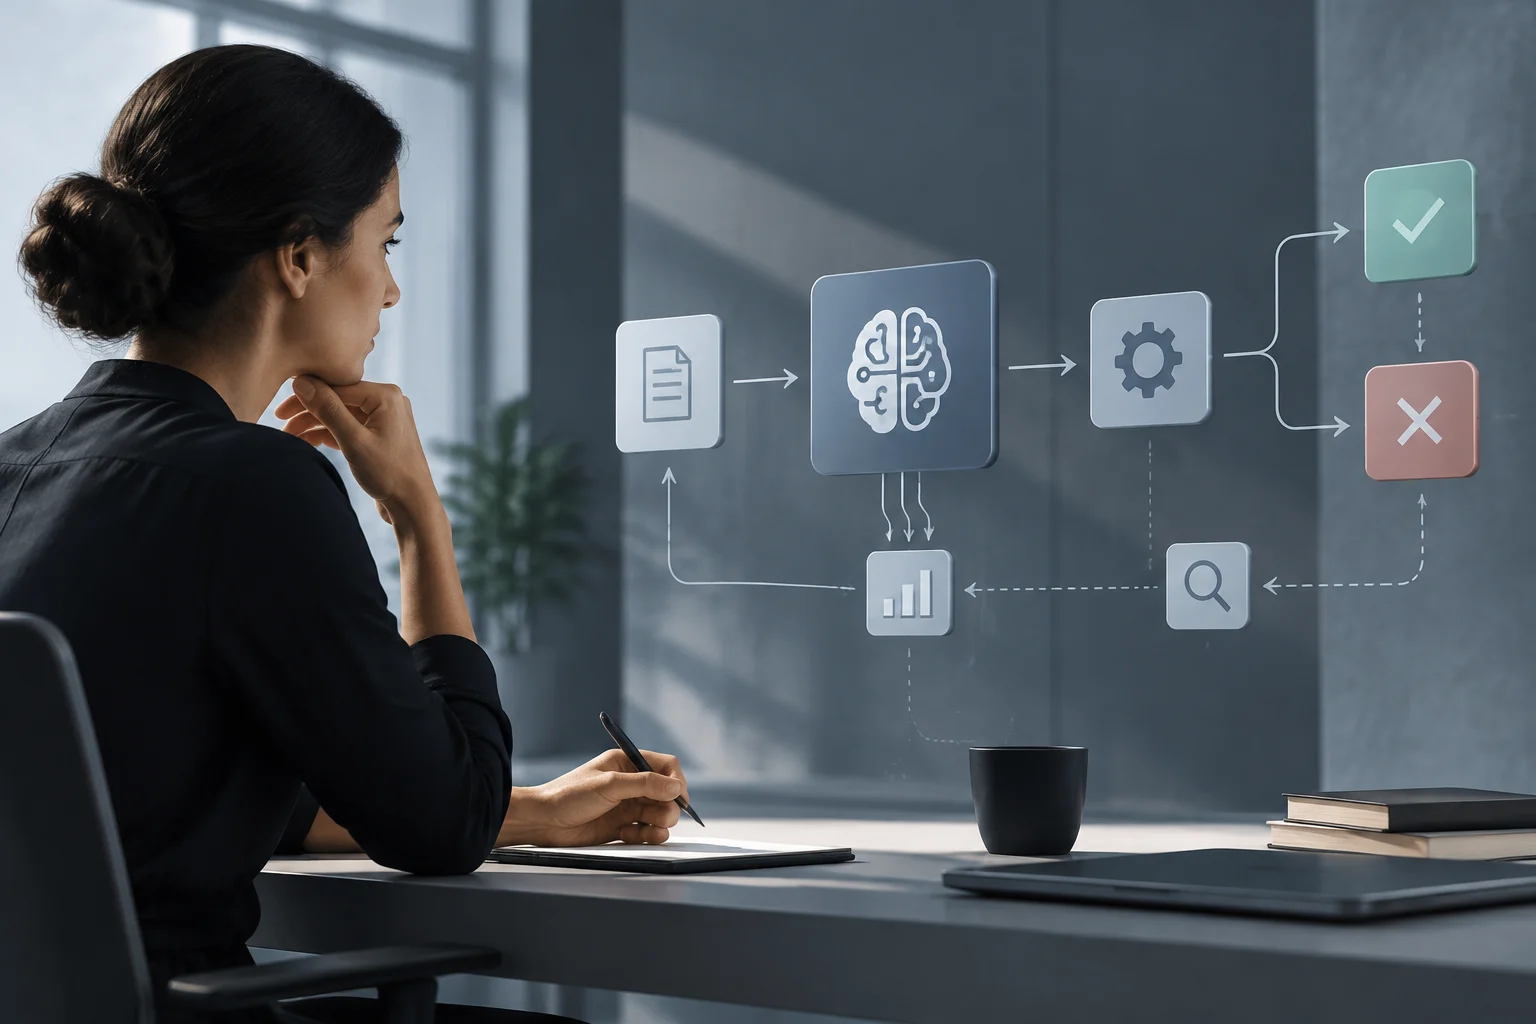
Cartographiez une opération de bout en bout : quelles données entrent, quel système les transforme, quel résultat est produit et qui le valide. Distinguez une recommandation, la préparation d’une action et son exécution effective. Consignez ensuite les exceptions : données incomplètes, cas atypiques, désaccord entre sources ou absence de réponse. Examinez l’acheminement de ces cas, les personnes qui les reçoivent et ce qui advient au processus tant qu’ils ne sont pas résolus. Si personne ne peut expliquer le traitement d’une exception ou la reprise du processus, la description opérationnelle ne suffit pas encore pour déterminer si la délégation est appropriée.
L’impact détermine les contrôles nécessaires
Toutes les erreurs n’ont pas le même coût. Une classification erronée qu’un employé corrige avant d’envoyer une réponse n’équivaut pas à une décision qui limite l’accès à un service ou affecte une personne sans examen. Le règlement européen sur l’IA établit un cadre fondé sur les risques pour certains usages des systèmes d’IA ; cela ne signifie pas que toute automatisation par l’IA entraîne les mêmes obligations. La classification dépend de l’usage et des circonstances pertinentes, pas uniquement du nom du produit. Une même technologie peut donc nécessiter des garanties différentes selon sa finalité et son contexte d’utilisation.
Pour évaluer l’impact, demandez-vous qui pourrait subir un préjudice, si le résultat peut être annulé et combien de temps il faudrait pour détecter une défaillance. Tenez également compte de l’échelle : un taux d’erreur modeste peut devenir important si le système traite de nombreuses opérations ou si le contrôle est superficiel. La supervision doit être proportionnée au préjudice potentiel : pour les tâches à faible impact, des vérifications par échantillonnage peuvent suffire ; pour les décisions sensibles, il faut des voies claires d’examen, de correction et d’escalade. Ce sont des critères d’évaluation, et non l’affirmation qu’une configuration particulière respecte la réglementation applicable. L’analyse doit aussi tenir compte des conséquences pour les personnes concernées, et pas seulement de la capacité technique du système à accomplir sa tâche.
Une supervision réelle, des journaux et la possibilité d’intervenir
L’expression « supervision humaine » doit être précisée. Vérifiez si une personne peut arrêter une action avant qu’elle ne produise ses effets, la modifier, l’annuler et transmettre un cas à quelqu’un qui a autorité pour le résoudre. Une approbation automatique par défaut, avec peu de temps ou sans informations suffisantes, risque de réduire le contrôle à une formalité. Il importe également que la personne chargée de l’examen connaisse les limites du système et puisse remettre en question son résultat, au lieu de se contenter de le confirmer. L’intervention doit être praticable, y compris lorsque la charge de travail est élevée ou qu’un cas sort des situations habituelles.
Demandez des exemples de ce que le système consigne : données pertinentes en entrée, version ou configuration utilisée, résultat produit, intervention humaine et issue finale. Vérifiez qui peut consulter ces journaux, combien de temps ils sont conservés et comment les incidents sont examinés. Tous les processus n’exigent pas l’enregistrement de toutes les données, et conserver davantage d’informations peut créer d’autres risques ; les finalités et les durées de conservation doivent être définies. Des journaux utiles doivent permettre de reconstituer une décision sans faire de la collecte de données une fin en soi. Ils doivent aussi aider à tirer des enseignements des défaillances, dans le respect des limites fixées pour le processus.
Confronter les promesses du fournisseur aux éléments disponibles
Une description commerciale peut expliquer la fonction prévue, mais elle ne suffit pas à démontrer le comportement d’un système dans les conditions réelles d’une organisation. Demandez des informations sur les limites connues, les dépendances, le traitement des erreurs et les mécanismes d’intervention. Vérifiez si les essais ont été menés avec des données et des tâches comparables aux vôtres ; les résultats d’une démonstration contrôlée ne garantissent pas les mêmes performances en production. Si des détails manquent, consignez-les comme des inconnues, et non comme la preuve que le système est dépourvu de contrôles. Demandez quels éléments étayent chaque affirmation importante et s’ils couvrent aussi les exceptions, pas seulement les cas courants.
Le Cadre de gestion des risques liés à l’IA du NIST constitue une référence volontaire pour organiser l’identification et la gestion des risques. Il peut servir de grille de questions sur la gouvernance, le contexte, la mesure et la gestion, mais il ne certifie pas le fournisseur et ne remplace pas les obligations juridiques applicables. Comparer les sources suppose également de tenir compte de leur nature : la page d’une entreprise décrit ce que cette entreprise communique ; une norme, une autorité publique ou une étude apporte une autre perspective, mais aucune source isolée ne permet de savoir pleinement comment fonctionnera un déploiement donné. Il faut lire les éléments en contexte, en examinant les conditions dans lesquelles ils ont été produits et ce qu’ils ne permettent pas d’établir.
Une liste de contrôle avant de déléguer
Avant d’activer un processus, documentez la tâche, les utilisateurs concernés, les conséquences d’une erreur et la personne responsable du processus. Définissez les cas traités automatiquement, ceux qui exigent un examen et la manière d’arrêter l’exécution. Se mettre d’accord sur ces points avant le déploiement facilite la comparaison des fournisseurs et évite de confondre capacité technique et autorisation de décider. Cela donne aussi à l’équipe une base pour réexaminer le dispositif si la tâche, les utilisateurs ou les conséquences évoluent.
À titre de vérification minimale, assurez-vous que l’équipe peut répondre aux questions suivantes en s’appuyant sur des éléments concrets :
- Quelles entrées et conditions déclenchent l’automatisation, et quels cas restent hors de son périmètre ?
- Quelle action exécute-t-elle seule, et laquelle nécessite une approbation explicite ?
- Comment détecter une erreur, annuler ses effets et aider la personne concernée ?
- Quelles informations permettent de reconstituer les événements, et qui examine les incidents ?
- Quels essais étayent les affirmations de précision, et dans quelles conditions ont-ils été réalisés ?
Si les réponses reposent sur des promesses générales, les informations ne suffisent pas pour déléguer en connaissance de cause. L’automatisation peut réduire les tâches répétitives, mais son intérêt dépend du contexte, de l’impact et de contrôles vérifiables. La conclusion principale reste prudente : il faut d’abord définir les limites de la délégation, puis évaluer l’outil. Les sources disponibles ne permettent pas d’affirmer qu’un contrôle universel a émergé ni qu’une nouveauté récente a modifié cette évaluation.