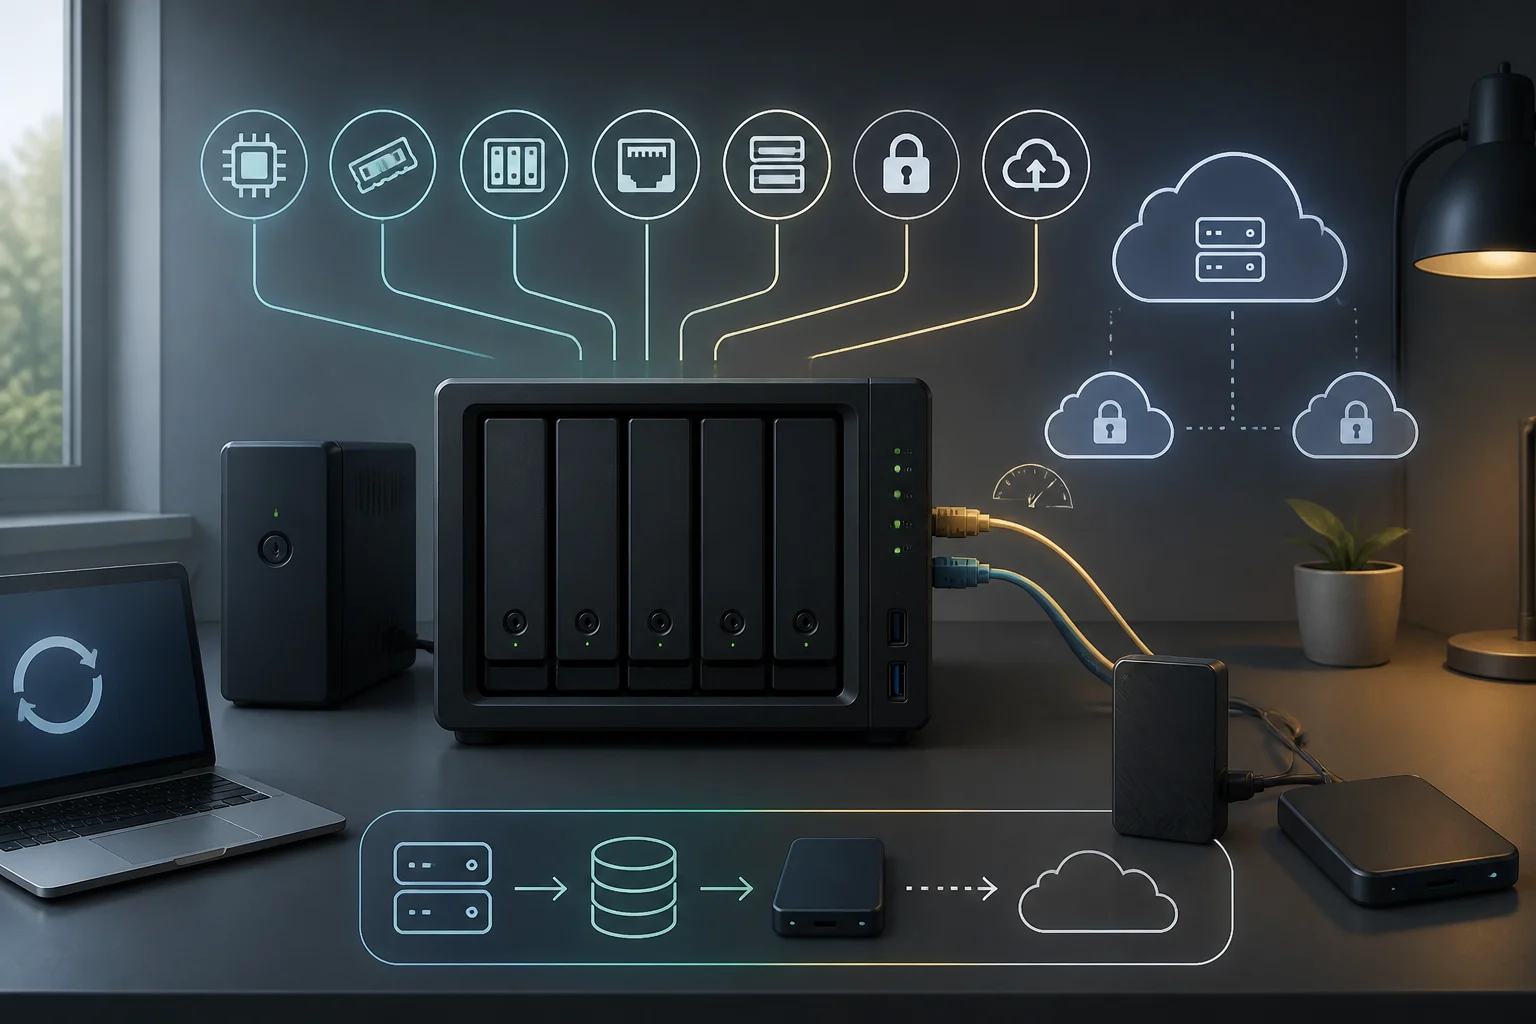
Por que um NAS e por que agora: riscos, 3‑2‑1 e custos em 3–5 anos
Um NAS moderno é mais do que um “disco na rede”: centraliza fotos e documentos, entrega mídia e, acima de tudo, permite implementar uma estratégia 3‑2‑1 com cópias off‑site verificáveis. As orientações públicas contra ransomware recomendam backups frequentes e pelo menos uma cópia desconectada ou fora do local para resistir a exclusões ou criptografias maliciosas. Diante de assinaturas crescentes em nuvens pessoais, um NAS bem dimensionado tende a se pagar em 3–5 anos se você agregar usuários e serviços locais sem tarifas por dispositivo.
Na forma mais prática, a regra 3‑2‑1 implica manter ao menos 3 cópias dos dados, em 2 tipos distintos de mídia, com 1 cópia localizada fora de casa ou do escritório. Em um ambiente doméstico ou prosumer, o NAS atua como repositório central e orquestrador de tarefas: guarda a cópia primária, gera snapshots frequentes e envia cópias para um destino externo. A chave não é apenas copiar, e sim restaurar com confiança; por isso vale programar testes periódicos de recuperação e verificar integridade com checksums antes de dar por boa qualquer estratégia.
Há também um componente organizacional. Antes de pagar, defina seu objetivo: apenas backup e álbum da família, ou também edição em rede, câmeras IP, contêineres e sincronização multi‑site? Esse escopo determina bays, CPU/RAM, portas e sistema de arquivos. Em 2026, pedir 2.5GbE e snapshots imutáveis não é capricho: são bases para cópias rápidas, recuperação confiável e endurecimento contra ransomware. O investimento crítico não está em apps chamativas, mas em recursos comprováveis: criptografia, snapshots e automação do backup externo. Um NAS bem configurado reduz fricção: permissões claras, tarefas noturnas, relatórios por e‑mail e logs exportáveis que comprovam que os backups rodaram e podem ser revertidos.
Decisões chave antes de comprar: bays, chassi, ruído e consumo
Compre pensando em cinco anos: se hoje 2 bays bastam, mas você planeja crescer, um chassi de 4 bays evita migrações forçadas e reduz o custo/TB. Prefira gavetas com amortecimento e uma ventoinha de 120 mm para diminuir o ruído na sala ou no home office. Priorize fontes eficientes e discos de baixa vibração; o consumo em idle pesa mais na conta do que os picos. Considere a substituição gradual de discos por unidades de maior capacidade sem parar o serviço, e que o chassi facilite hot‑swap se pretende mantê‑lo sempre ligado.
Avalie o espaço físico e a ventilação. Um NAS com slots M.2 ou bays adicionais permite adicionar cache ou um tier rápido sem sacrificar discos de 3,5". Verifique na ficha técnica a compatibilidade com RAID expansível e a capacidade de ampliar pools sem reinstalar. Evite modelos fechados em que a RAM não seja expansível ou falte documentação de compatibilidade de discos. A posição também conta: um móvel com pouco fluxo de ar pode elevar temperaturas e ruído; coloque o equipamento em superfície firme, com espaço traseiro livre e filtros de poeira fáceis de limpar.
Pense no dia a dia. Funções como hibernação de discos, controle de curva das ventoinhas e horários de ligar/desligar ajudam a conter consumo e ruído. Ao mesmo tempo, avalie o impacto nos backups: hibernações agressivas demais podem quebrar janelas de cópia ou aumentar a latência ao acordar. Um equilíbrio sensato costuma permitir repouso leve, manter o sistema alerta nos horários de backup e registrar claramente quando e por que um disco sai da hibernação.
CPU e RAM (e quando pedir ECC): ARM vs x86, AES‑NI/ARMv8 Crypto, transcodificação e contêineres
Para criptografia sustentada e cópias externas, exija aceleração de criptografia em hardware: Intel AES‑NI no x86 ou Extensões Criptográficas ARMv8 no ARM. Isso reduz a carga de CPU ao criptografar pastas/volumes e ao usar HTTPS/S3 na nuvem. Se você vai usar OpenZFS (TrueNAS/QuTS hero) com compressão, verificações e snapshots intensivos, considere RAM generosa e, quando o orçamento permitir, memória ECC para minimizar erros silenciosos. Não é requisito absoluto para ZFS em ambientes domésticos, mas é recomendação comum quando se busca integridade máxima.
A escolha de arquitetura depende do uso. Para contêineres, um x86 de 4 núcleos com AES‑NI e 8–16 GB de RAM oferece margem para Docker/Kubernetes leves, indexação de mídia e serviços de backup. Em ARM moderno com crypto‑ext, 4–8 GB podem dar conta de backups criptografados e serviços básicos, mas transcodificação de vídeo e máquinas virtuais exigem x86 com iGPU adequada. Lembre que transcodificação em tempo real não sai “de graça”: pode saturar a CPU se vários usuários a dispararem ao mesmo tempo; sempre que possível, privilegie direct play e deixe a transcodificação para casos pontuais.
Em qualquer plataforma, planeje 30–40% de RAM livre para caches do sistema de arquivos e metadados: você terá mais estabilidade e desempenho consistente do que perseguindo “picos” de benchmark. Essa reserva ajuda ARC/L2ARC no ZFS e caches de diretório/atributos no Btrfs. Se pretende ativar compressão e verificação de integridade agressiva, priorize RAM a mais em vez de CPU extra: scrubs e tarefas de verificação se beneficiam mais de memória ampla e rápida do que de um incremento marginal de clock.
Armazenamento: HDD CMR vs SMR para RAID, cache/tier SSD e quando vale NVMe
Para arranjos RAID ou pools com verificação, priorize discos CMR (PMR convencional). Os SMR geridos pelo dispositivo podem degradar reconstruções e cargas sustentadas; os fabricantes mantêm tabelas oficiais para distinguir tecnologias por modelo. Confirme sempre na matriz de compatibilidade do fornecedor do NAS e na ficha do disco. Além disso, ao combinar capacidades diferentes, revise como sua plataforma aloca paridade e espaço utilizável: a menor unidade costuma ditar o ritmo em grupos homogêneos.
Adicione SSDs como cache de leitura/escrita ou como tier para projetos com muitos arquivos pequenos ou bibliotecas de fotos. M.2 NVMe integrados evitam ocupar bays de 3,5". Defina tamanhos de bloco e alinhamento desde o início: no ZFS, a combinação de compressão e ARC/L2ARC pode acelerar leituras repetidas; no Btrfs, scrubs periódicos e checksums protegem contra corrupção silenciosa. Evite caches muito pequenas que amplificam escritas; priorize SSDs com endurance adequada (TBW) para a função prevista. Se o NAS permitir TRIM em SSD, ative para manter desempenho sustentado e, se sua carga for muito escritora, considere um pouco de over‑provisioning para alongar a vida útil do SSD.
Lembre que os tempos de reconstrução crescem com a capacidade. Um RAID com discos grandes levará mais tempo para resilver/reconstruir em falhas, período no qual o desempenho cai e o risco operacional sobe. Isso reforça a conveniência de ter bays extras, políticas de hot spare quando aplicável e cópias externas recentes para absorver o pior cenário. Também ajuda escolher discos com perfis de vibração e firmware voltados a NAS (p. ex., tempos de recuperação de erro adequados para arrays).
RAID/SHR/RAIDZ e sistemas de arquivos: Btrfs vs ZFS — o que cada um exige e o que você ganha
Se você optar pelo ecossistema Synology, Btrfs oferece snapshots eficientes, checksums e scrubbing em linha; além disso, o DSM 7.2 incorpora snapshots imutáveis e WriteOnce em modelos compatíveis. Em TrueNAS e QNAP QuTS hero, OpenZFS oferece RAIDZ, verificação de ponta a ponta, ARC/L2ARC e log de intenção (ZIL/SLOG) para resiliência. A contrapartida do ZFS é o apetite por RAM e CPU em certas funções (p. ex., deduplicação). Na prática, a deduplicação faz pouco sentido em bibliotecas domésticas se você não puder dedicar muita memória e aceitar sobrecarga constante.
Btrfs e ZFS são copy‑on‑write, o que facilita snapshots rápidos e restaurações pontuais. No ZFS, RAIDZ requer planejamento de vdevs e expansão por grupos; no Btrfs/SHR a ampliação pode ser mais flexível conforme o modelo. Verifique nas notas do fabricante como programar scrubs, limites de snapshots e compatibilidade entre pacotes (p. ex., Time Machine exige SMB e certos formatos de volume). Defina também políticas de retenção: manter muitos snapshots pequenos e frequentes oferece mais pontos de recuperação, mas vale purgá‑los com lógica (por idade ou quantidade) para não desperdiçar espaço com metadados.
Rede e portas: peça 2.5GbE (802.3bz), agregação de links, SFP+ e limites do Wi‑Fi
Pedir ao menos 2.5GbE em 2026 é razoável: o padrão 802.3bz define 2.5/5GBASE‑T sobre cabeamento Cat5e/Cat6 existente e foi aprovado em 2016. Mesmo que hoje seus dispositivos sejam 1GbE, um switch 2.5GbE vai acelerar janelas de backup, ingest de fotos RAW ou edições leves em rede. Se o NAS tiver porta dupla, LACP (802.1AX/802.3ad) ajuda a distribuir fluxos entre clientes concorrentes. Em ambientes mistos, convém habilitar auto‑negociação e verificar se o switch suporta hashing compatível com SMB/NFS.
Para 10GbE, modelos com SFP+ ou RJ‑45 10GBASE‑T abrem caminho para ingest de vídeo e cópias locais mais rápidas. O Wi‑Fi 6/6E pode atingir picos altos, mas sua natureza compartilhada e a variabilidade dos clientes fazem com que um link cabeado de 2.5GbE forneça desempenho mais estável e previsível para backup e restauração. Se todos os clientes forem sem fio, ajuste expectativas: latência, interferências e contenção afetam mais o backup do que a navegação casual. Ajustes como MTU/Jumbo Frames só ajudam se todo o caminho os suportar; priorize primeiro links estáveis e switches confiáveis antes de ajustar o tamanho dos pacotes.
Segurança e resiliência: criptografia por pasta/volume, snapshots imutáveis/WORM, usuários/ACL, 2FA, auditoria e alertas
Verifique se seu NAS suporta criptografia AES‑256 no nível de pastas compartilhadas e/ou volumes, com gerenciamento de chaves e montagem controlada na inicialização. Isso protege contra furto físico de discos e adiciona defesa em camadas junto à criptografia em trânsito (TLS). Revise também controles de acesso avançados (ACL) e a exportação de logs para syslog/CSV para auditoria. Entenda o comportamento dos volumes criptografados ao reiniciar: o auto‑mount é prático, mas significa que, se o equipamento ligar sem supervisão, os dados ficam montados; em alguns casos você preferirá inserir a chave manualmente ou via um gerenciador seguro.
Snapshots imutáveis ou WORM bloqueiam alterações e exclusões por um período definido, mesmo se uma conta com privilégios for comprometida. QNAP, Synology e TrueNAS documentam opções para imobilizar snapshots e endurecer backups. Ative 2FA para o painel administrativo e notificações por e‑mail/app para eventos críticos. Para uma recuperação limpa após quedas de energia, integre uma UPS via USB ou SNMP que permita desligamento automático e testes periódicos de restauração, não apenas de backup. Além disso, defina alertas por capacidade, temperatura e falhas S.M.A.R.T. para intervir antes que um incidente vire perda de dados.