Beginnen Sie mit der tatsächlichen Nutzung, nicht mit der Funktionsliste
Ein Passwortmanager bündelt Zugangsdaten, die andernfalls vielleicht über Browser, Notizen und das Gedächtnis verteilt wären. Bei der Auswahl geht es sowohl darum, wie gut diese Sammlung geschützt wird, als auch darum, ob Sie sie bei Bedarf praktisch nutzen können. Die beste Option ist nicht unbedingt die mit den meisten Werkzeugen, sondern die, die zu Ihren Geräten, Gewohnheiten und Ihrer Toleranz gegenüber einem zeitweisen Zugriffsverlust passt. Legen Sie vor dem Markenvergleich fest, welches Problem Sie lösen möchten.
Notieren Sie, auf welchen Systemen Sie sich anmelden: Computer, Smartphone, Tablet und gegebenenfalls mehrere Plattformen. Prüfen Sie, ob kompatible Apps oder Erweiterungen für Ihre aktuellen Betriebssysteme und Browser verfügbar sind, und klären Sie, was passiert, wenn eines Ihrer Geräte nicht verfügbar ist. Wenn Sie Passwörter mit anderen teilen, unterscheiden Sie zwischen dem gelegentlichen Teilen einzelner Zugangsdaten und einer gemeinsamen Sammlung mit getrennten Berechtigungen. Gehen Sie nicht davon aus, dass ein Einzeltarif Funktionen für Familien oder Teams umfasst: Prüfen Sie die Grenzen und das Zugriffsmodell in der Dokumentation des Anbieters.
Erstellen Sie eine kurze Liste unverzichtbarer Anforderungen und trennen Sie diese von wünschenswerten Funktionen. Beispiele: Nutzung auf zwei Betriebssystemen, Teilen mit einer Person, Speichern von Wiederherstellungscodes, Exportmöglichkeit für den Tresor und eine Option für einen zweiten Faktor. Durch diese Priorisierung wird verhindert, dass eine überzeugende Vorführung oder eine Nebenfunktion grundlegende Fragen in den Hintergrund drängt. Zudem wird der Vergleich überprüfbar: Suchen Sie für jede Anforderung nach einer aktuellen schriftlichen Erläuterung und nicht nur nach einer Werbeaussage.
Verschlüsselung: Fragen Sie, was geschützt wird und wer entschlüsseln kann
Das Wort „Verschlüsselung“ allein reicht nicht aus, um die Sicherheit eines Passwortmanagers zu beurteilen. Suchen Sie nach einer Dokumentation, die erklärt, welche Daten verschlüsselt werden, wann die Verschlüsselung erfolgt, was während der Synchronisierung geschieht und welche Informationen außerhalb des verschlüsselten Tresors verbleiben können. Prüfen Sie außerdem, wo und wie der zum Entschlüsseln benötigte Schlüssel verwaltet wird. Eine technische Beschreibung sollte verständlich machen, was der Anbieter tun kann und was nicht, ohne anzunehmen, dass eine Bezeichnung wie „Zero Knowledge“ alle Fragen beantwortet.
Eine hilfreiche Unterscheidung besteht zwischen dem Schutz gespeicherter Daten und dem Schutz des Kontos, über das auf diese Daten zugegriffen wird. Die Verschlüsselung des Tresors beseitigt nicht das Risiko, dass jemand das Hauptpasswort erhält, eine offene Sitzung übernimmt oder den Nutzer zur Herausgabe eines Codes überredet. Informieren Sie sich deshalb auch über Authentifizierungsmaßnahmen, Anmeldebenachrichtigungen und Möglichkeiten, Sitzungen zu beenden oder Geräte zu widerrufen, sofern diese verfügbar sind. Verschlüsselung ist ein Teil des Schutzes, keine absolute Sicherheitsgarantie.
Der OWASP-Leitfaden zur kryptografischen Speicherung empfiehlt, geeignete kryptografische Verfahren auszuwählen und Schlüssel sorgfältig zu schützen, statt einen Algorithmus als alleinige Lösung zu betrachten. Übertragen Sie diesen Gedanken beim Vergleich auf konkrete Fragen: Wird das Verschlüsselungsmodell erläutert? Welche Geheimnisse sind zum Öffnen des Tresors erforderlich? Wie werden die Daten synchronisiert? Was geschieht auf neuen Geräten? Wenn die Dokumentation keine verständlichen Antworten liefert, füllen Sie die Lücken nicht mit Vermutungen. Eine kommerzielle Sicherheitsbehauptung ist keine unabhängige Prüfung und beschreibt für sich genommen nicht die Risiken aller Komponenten.
Wiederherstellung: Klären Sie den Ablauf, bevor Sie ihn brauchen
Die Wiederherstellung verdient ebenso viel Aufmerksamkeit wie der tägliche Zugriff. Welche Schritte ermöglicht der Dienst, wenn Sie Ihr Hauptpasswort vergessen, Ihr Smartphone verlieren oder Ihre Nummer ändern? Gibt es einen Wiederherstellungskontakt, einen Notschlüssel, ein bereits authentifiziertes Gerät oder ein Supportverfahren? Prüfen Sie die Voraussetzungen der einzelnen Optionen und wer sie einleiten kann. Eine Seite mit dem Hinweis „Konto wiederherstellen“ reicht nicht aus: Wichtig ist, was wiederhergestellt wird, welcher Identitätsnachweis erforderlich ist und ob jemand den Zugriff ohne Ihre Geheimnisse zurücksetzen könnte.
Dabei besteht ein wichtiger Zielkonflikt: Ein Verfahren, das die Kontowiederherstellung erleichtert, kann auch einen Weg schaffen, über den ein Dritter eine Übernahme versuchen könnte. Umgekehrt kann ein Konzept, bei dem nur der Nutzer die erforderlichen Geheimnisse kontrolliert, den Tresor unzugänglich machen, wenn diese Geheimnisse verloren gehen. Eine Lösung, die für alle passt, gibt es nicht. Entscheidend ist, den Kompromiss des Dienstes zu verstehen und die angebotenen Wiederherstellungsmöglichkeiten im Voraus vorzubereiten. Warten Sie nicht bis zu dem Tag, an dem Sie sich nicht mehr anmelden können, um den Ablauf herauszufinden.
Notieren Sie an einem sicheren Ort, getrennt von Ihrem üblichen Smartphone, welche Schritte erforderlich sind und welche Elemente Sie nicht verlieren dürfen. Bewahren Sie die einzige Kopie eines Wiederherstellungsschlüssels nicht ausgerechnet in dem Tresor auf, zu dem Sie mit diesem Schlüssel zurückkehren könnten. Wenn der Anbieter eine Vertrauensperson oder ein alternatives Gerät zulässt, prüfen Sie Bedingungen, Fristen und weitergegebene Informationen. Der OWASP-Leitfaden zum Zurücksetzen von Passwörtern bietet einen allgemeinen Rahmen zur Bewertung von Kontowiederherstellungsverfahren; er zertifiziert keinen bestimmten Passwortmanager und ersetzt nicht die Dokumentation des gewählten Dienstes.
Portabilität: Prüfen Sie den Ausstieg, bevor Sie etwas importieren
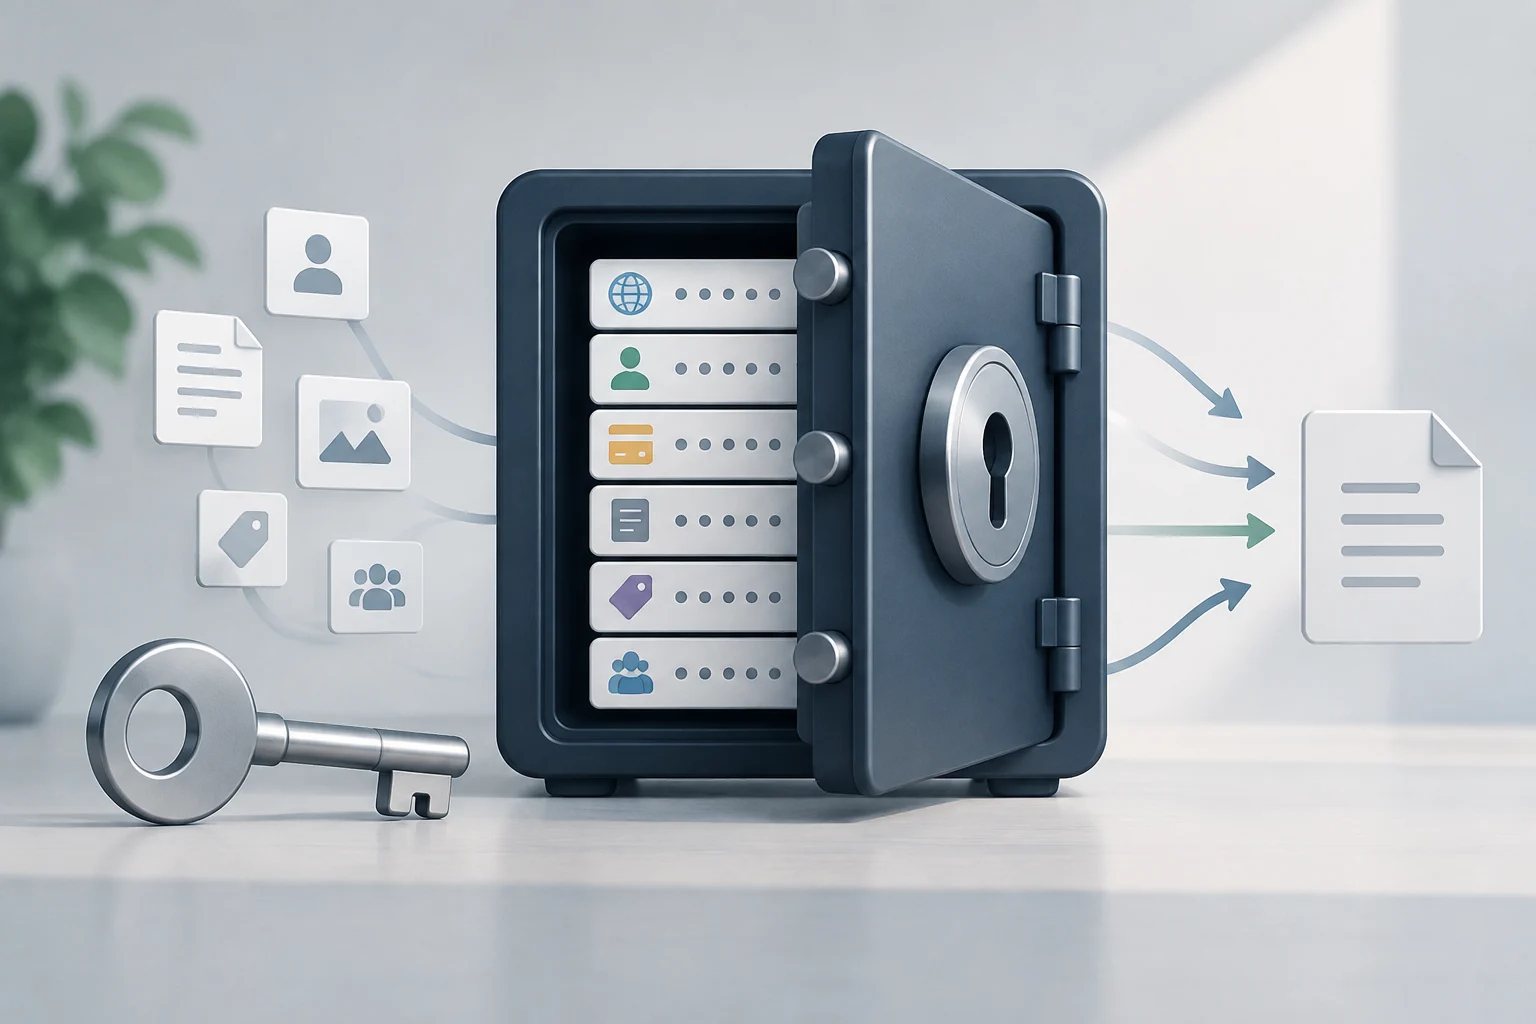
Der Export ist ein praktischer Test Ihrer Unabhängigkeit. Prüfen Sie, ob der Dienst den Export Ihrer Einträge erlaubt, welche Kategorien enthalten sind und welches Format verwendet wird. Eine Datei kann Benutzernamen und Passwörter enthalten, aber Anhänge, Notizen, Tags, benutzerdefinierte Felder oder geteilte Daten auslassen. Prüfen Sie außerdem, ob der Export über die von Ihnen verwendete App funktioniert und ob Administratorrechte oder ein bestimmtes Abonnement erforderlich sind. Entscheidend ist nicht nur, ob Sie etwas herunterladen können, sondern welcher Teil Ihrer Informationen sich in einem anderen Manager wiederherstellen ließe.
Das Format ist wichtig, weil Dienste Felder nicht alle gleich interpretieren. Die Dokumentation von 1Password beschreibt 1PUX beispielsweise als unverschlüsseltes Exportformat. Das ist eine konkrete Angabe zu einem Produkt und keine Zusicherung, dass jeder Passwortmanager alle darin enthaltenen Daten importieren kann. Prüfen Sie gesondert, welche Formate der Zieldienst annimmt und welche Elemente er erkennt. Wenn die Migration eine Zwischendatei erfordert, klären Sie, wie Sie diese schützen und wann Sie sie löschen. Ein lesbarer Export kann den Wechsel erleichtern und zugleich Zugangsdaten offenlegen, wenn er ungeschützt bleibt.
Planen Sie die Migration als kontrollierten Vorgang und nicht als Download, der im Download-Ordner liegen bleibt. Eine umsichtige Reihenfolge: Anleitungen für Quelle und Ziel prüfen; erst exportieren, wenn Sie zum Import bereit sind; die Datei außerhalb synchronisierter oder freigegebener Ordner aufbewahren; den Import abschließen; eine Auswahl wichtiger Einträge überprüfen; und die temporäre Datei sicher löschen. Löschen Sie den alten Tresor erst, wenn Sie bestätigt haben, dass Sie im neuen Dienst auf die wichtigen Daten zugreifen können und nicht auf Notizen oder Felder angewiesen sind, die nicht übertragen wurden.
Authentifizierung und Zusatzfunktionen: Bewerten Sie den konkreten Nutzen
Multifaktor-Authentifizierung ergänzt das Passwort um eine weitere Prüfung. Ihr Nutzen hängt jedoch davon ab, welche Methoden der Dienst unterstützt und wie Sie diese wiederherstellen, wenn Sie das Gerät verlieren. Prüfen Sie, ob Sie mehrere Methoden registrieren, Wiederherstellungscodes speichern und aktive Sitzungen einsehen können. Verwechseln Sie die Aktivierung eines zweiten Faktors für die Anmeldung beim Passwortmanager nicht mit dem Speichern von Zweitfaktorcodes anderer Konten im Tresor: Das sind unterschiedliche Verwendungszwecke, deren Abhängigkeiten Sie verstehen sollten, bevor Sie entscheiden, wo Sie die einzelnen Elemente aufbewahren.
NIST SP 800-63B behandelt die digitale Authentifizierung im Zusammenhang mit Identitätsdiensten; die Publikation ist weder eine Rangliste kommerzieller Passwortmanager noch eine Produktzertifizierung. Sie bietet jedoch einen Kontext für Fragen dazu, wie Authentifikatoren und Wiederherstellung verwaltet werden. Suchen Sie beim alltäglichen Vergleich nach aktueller Dokumentation zu unterstützten Methoden, Sicherheitsmeldungen und Möglichkeiten, Sitzungen zu beenden oder Zugriffe zu widerrufen. Ist eine wichtige Funktion nur auf bestimmten Plattformen oder in bestimmten Tarifen verfügbar, notieren Sie diese Einschränkung und prüfen Sie, ob sie für Ihren Markt und Kontotyp gilt.
Bewerten Sie weitere Funktionen danach, welches Risiko oder welche Aufgabe sie angehen. Teilen kann für eine Familie nützlich sein, doch Berechtigungen und der Entzug des Zugriffs müssen klar geregelt sein. Warnungen können auf ein zu überprüfendes Passwort hinweisen, ersetzen aber nicht dessen Änderung auf der betroffenen Website. Autofill kann die Nutzung vereinfachen; prüfen Sie dennoch das Verhalten in den Apps und Browsern, die Sie verwenden. Bewerten Sie keine Werkzeuge höher, die Sie nicht nutzen: Eine lange Funktionsliste gleicht weder ein unverständliches Wiederherstellungsverfahren noch einen unzureichenden Export aus.
Abschließende Checkliste und Migration mit Sicherheitsreserve
Nehmen Sie sich vor dem Anlegen eines endgültigen Tresors ein paar Minuten Zeit, um Aspekte zu prüfen, die hinter der Benutzeroberfläche oft verborgen bleiben. Suchen Sie nach aktueller offizieller Dokumentation und vergewissern Sie sich, dass sie Ihre Plattform, Ihren Tarif und Ihre Region abdeckt. Wenn eine Antwort Ihre Entscheidung beeinflusst – etwa zur Kontowiederherstellung oder zum Datenexport –, speichern Sie sie oder notieren Sie, wo Sie sie später finden. Seiten können sich ändern; ein Screenshot oder ein einzelner Ausdruck belegt nicht, dass die Bedingungen noch gelten.
Nutzen Sie diese Liste als praktischen Filter, nicht als allgemeingültige Bewertung:
- Kompatibilität: Funktioniert der Dienst auf den Geräten, Systemen und in den Browsern, die Sie tatsächlich nutzen?
- Schutz: Erklärt die Dokumentation, was verschlüsselt wird, wie der Tresor geöffnet wird und wie Schlüssel verwaltet werden?
- Wiederherstellung: Wissen Sie, was zu tun ist, wenn Sie Hauptpasswort, Smartphone oder Zugriff auf einen zweiten Faktor verlieren?
- Portabilität: Können Sie Ihre Daten exportieren, und wissen Sie, welche Felder die Datei bewahrt und was das Zielsystem annimmt?
- Teilen und Authentifizierung: Passen Berechtigungen, Zugriffsmethoden und Widerrufsmechanismen zu Ihrer Situation?
- Bedingungen: Sind die benötigten Funktionen auf Ihrer Plattform, in Ihrem Tarif und in Ihrem Markt verfügbar?
Fazit: Wählen Sie einen Kompromiss, den Sie handhaben können
Beim Vergleich von Passwortmanagern geht es nicht darum, einen risikofreien Dienst zu finden. Es geht darum, zu erkennen, welche Risiken die jeweilige Konzeption verringert, welche Verantwortung beim Nutzer bleibt und welche Einschränkungen sich nicht durch eine zusätzliche Funktion beheben lassen. Die Sicherheit im Alltag hängt ebenso von der Technik wie von praktischen Entscheidungen ab: Wiederherstellungsmöglichkeiten aufbewahren, Geräte schützen, das Hauptpasswort nicht wiederverwenden und die Offenlegung exportierter Dateien begrenzen. Ein Manager, den Sie verstehen und pflegen können, ist meist eine solidere Wahl als ein Dienst, den Sie aufgrund eines schwer überprüfbaren Versprechens auswählen.
Bevor Sie alle Zugangsdaten übertragen, testen Sie den Ablauf – sofern möglich – mit einem unkritischen Konto. Prüfen Sie, ob Anmeldung, Autofill und Synchronisierung auf Ihren Geräten funktionieren, sehen Sie sich die Wiederherstellung an und bestätigen Sie, dass Sie Ihre Daten finden und exportieren können. Migrieren Sie anschließend in Ruhe, ändern Sie schwache oder wiederverwendete Passwörter direkt auf den betreffenden Websites und aktivieren Sie zusätzliche Schutzmethoden, sofern verfügbar. NIST-Empfehlungen zu Passwörtern und Authentifizierung liefern allgemeinen Kontext, ersetzen aber weder die Anweisungen des Dienstes noch die Richtlinien der geschützten Konten.
Ihre endgültige Entscheidung sollte sich klar zusammenfassen lassen: Was schützt der Manager, wie erhalten Sie bei einem Problem wieder Zugriff, und wie können Sie ihn verlassen, wenn Sie Ihre Meinung ändern? Wenn Sie diese drei Fragen nicht anhand überprüfbarer Dokumentation beantworten können, vergleichen Sie weiter. Sie müssen sich nicht nach einer Beliebtheitstabelle oder einer einzelnen Zahl richten: Priorisieren Sie Kompatibilität, verständliche Wiederherstellung und eine Portabilität, die Sie sicher umsetzen können.