Commencez par vos usages réels, pas par la liste des fonctions
Un gestionnaire de mots de passe regroupe des identifiants qui, autrement, pourraient être dispersés entre le navigateur, des notes et votre mémoire. Le choisir suppose d’évaluer à la fois la protection de cet ensemble et la possibilité concrète de l’utiliser lorsque vous en avez besoin. La meilleure option n’est pas forcément celle qui propose le plus d’outils, mais celle qui correspond à vos appareils, à vos habitudes et à votre tolérance à une perte temporaire d’accès. Avant de comparer les marques, définissez le problème que vous voulez résoudre.
Notez les systèmes sur lesquels vous vous connecterez : ordinateur, téléphone, tablette, et indiquez si vous devez utiliser plusieurs plateformes. Vérifiez qu’il existe des applications ou des extensions compatibles avec vos systèmes d’exploitation et navigateurs actuels, et renseignez-vous sur ce qui se passe si l’un de vos appareils n’est pas disponible. Si vous partagez des mots de passe, distinguez le partage ponctuel d’identifiants de la gestion d’un coffre commun avec des autorisations séparées. Ne supposez pas qu’une formule individuelle inclut des fonctions familiales ou d’équipe : consultez les limites et le modèle d’accès dans la documentation du fournisseur.
Dressez une courte liste de vos exigences indispensables et séparez-les des fonctions simplement souhaitables. Par exemple : accès depuis deux systèmes d’exploitation, partage avec une personne, stockage des codes de récupération, possibilité d’exporter le coffre et option de second facteur. Cette hiérarchisation évite qu’une démonstration séduisante ou une fonction secondaire ne fasse oublier les questions fondamentales. Elle rend aussi la comparaison vérifiable : pour chaque exigence, cherchez une explication écrite et à jour, pas seulement une affirmation publicitaire.
Chiffrement : demandez ce qu’il protège et qui peut déchiffrer les données
Le seul mot « chiffrement » ne suffit pas à évaluer la sécurité d’un gestionnaire. Cherchez une documentation qui précise quelles données sont chiffrées, quand le chiffrement intervient, ce qui se passe pendant la synchronisation et quelles informations peuvent se trouver hors du coffre chiffré. Vérifiez également où et comment est gérée la clé nécessaire au déchiffrement. Une description technique doit vous aider à comprendre ce que le fournisseur peut faire ou non, sans supposer qu’une mention telle que « connaissance zéro » répond à elle seule à toutes les questions.
Il est utile de distinguer la protection des données stockées de celle du compte qui permet d’y accéder. Le chiffrement du coffre n’élimine pas le risque qu’une personne obtienne le mot de passe principal, prenne le contrôle d’une session ouverte ou persuade l’utilisateur de lui communiquer un code. Il convient donc aussi de comprendre les mesures d’authentification, les notifications de connexion et les possibilités de fermer des sessions ou de révoquer des appareils, lorsqu’elles existent. Le chiffrement est une composante de la protection, pas une garantie absolue de sécurité.
Le guide OWASP sur le stockage cryptographique recommande de choisir des mécanismes cryptographiques adaptés et de protéger soigneusement les clés, plutôt que de considérer un algorithme comme une solution isolée. Pour comparer des services, transformez cette idée en questions concrètes : le modèle de chiffrement est-il expliqué ? Quels secrets faut-il pour ouvrir le coffre ? Comment les données sont-elles synchronisées ? Que se passe-t-il sur un nouvel appareil ? Si la documentation ne donne pas de réponses compréhensibles, ne comblez pas les lacunes par des suppositions. Une affirmation commerciale en matière de sécurité n’équivaut pas à un audit indépendant et ne décrit pas, à elle seule, les risques de tous les composants.
Récupération : renseignez-vous avant d’en avoir besoin
La récupération mérite autant d’attention que l’accès quotidien. Si vous oubliez le mot de passe principal, perdez votre téléphone ou changez de numéro, quelles démarches le service prévoit-il ? Existe-t-il un contact de récupération, une clé d’urgence, un appareil déjà authentifié ou une procédure d’assistance ? Vérifiez les conditions de chaque option et les personnes qui peuvent la déclencher. Une page qui dit « récupérez votre compte » ne suffit pas : il faut savoir ce qui est récupéré, quels justificatifs d’identité sont exigés et si quelqu’un pourrait rétablir l’accès sans vos secrets.
Un compromis important existe : une procédure qui facilite la récupération d’un compte peut aussi ouvrir une voie à un tiers qui tenterait de s’en emparer. À l’inverse, une conception dans laquelle seul l’utilisateur détient les secrets nécessaires peut rendre le coffre inaccessible si ces secrets sont perdus. Il n’existe pas de réponse adaptée à tout le monde. L’essentiel est de comprendre le compromis retenu par le service et de préparer à l’avance les moyens de récupération proposés. N’attendez pas de ne plus pouvoir vous connecter pour découvrir la procédure.
Notez, dans un endroit sûr et distinct du téléphone que vous utilisez habituellement, les étapes à suivre et les éléments à ne pas perdre. Évitez de conserver l’unique copie d’une clé de récupération dans le coffre même auquel cette clé vous permettrait d’accéder à nouveau. Si le fournisseur permet de désigner une personne de confiance ou d’utiliser un autre appareil, vérifiez les conditions, les délais et les informations partagées. Le guide OWASP sur la réinitialisation des mots de passe fournit un cadre général pour évaluer les procédures de récupération de compte ; il ne certifie aucun gestionnaire particulier et ne remplace pas la documentation du service choisi.
Portabilité : vérifiez la sortie avant d’importer quoi que ce soit
L’exportation est un test pratique de votre indépendance. Vérifiez si le service permet d’exporter vos entrées, quelles catégories sont incluses et dans quel format. Un fichier peut contenir des noms d’utilisateur et des mots de passe, mais omettre les pièces jointes, les notes, les étiquettes, les champs personnalisés ou les données partagées. Vérifiez également si l’exportation fonctionne depuis l’application que vous utiliserez et si elle exige des droits d’administrateur ou un abonnement particulier. L’important n’est pas seulement de pouvoir télécharger un fichier, mais de savoir quelle part de vos informations pourrait être reconstituée dans un autre gestionnaire.
Le format compte, car les services n’interprètent pas tous les champs de la même manière. La documentation de 1Password, par exemple, décrit 1PUX comme un format d’exportation non chiffré ; il s’agit d’une référence précise à un produit, et non d’une promesse que tous les gestionnaires pourront importer toutes ses données. Vérifiez séparément les formats acceptés par le service de destination et les éléments qu’il reconnaît. Si la migration dépend d’un fichier intermédiaire, renseignez-vous sur sa protection et sur le moment où le supprimer. Un export lisible peut faciliter le changement et, dans le même temps, exposer les identifiants s’il n’est pas protégé.
Planifiez la migration comme une opération maîtrisée, et non comme un téléchargement laissé dans le dossier prévu à cet effet. Une séquence prudente consiste à consulter les instructions de la source et de la destination, à exporter uniquement lorsque vous êtes prêt à importer, à garder le fichier hors des dossiers synchronisés ou partagés, à effectuer l’importation, à vérifier un échantillon d’entrées importantes et à supprimer le fichier temporaire de manière sûre. N’effacez pas l’ancien coffre avant d’avoir confirmé que vous pouvez accéder aux données essentielles dans le nouveau service et que vous ne dépendez pas de notes ou de champs qui n’ont pas été transférés.
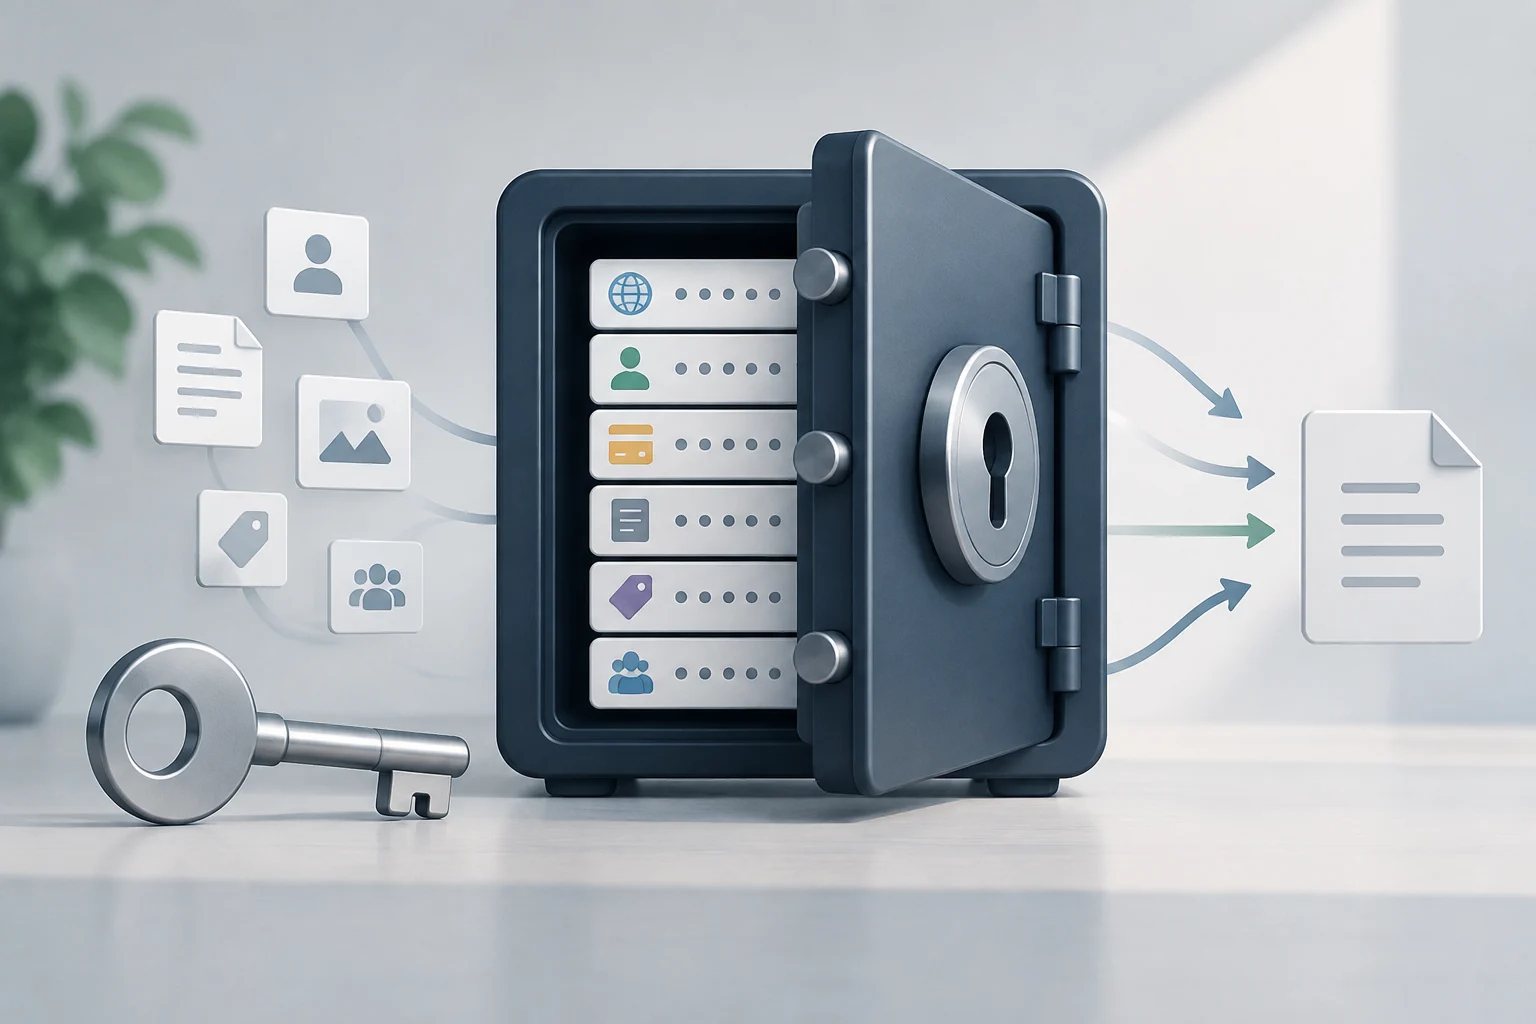
Authentification et fonctions supplémentaires : évaluez leur utilité concrète
L’authentification multifacteur ajoute une vérification au-delà du mot de passe, mais sa valeur dépend des méthodes prises en charge par le service et de la façon de les récupérer si vous perdez l’appareil. Vérifiez si vous pouvez enregistrer plusieurs méthodes, conserver des codes de récupération et consulter les sessions actives. Ne confondez pas l’activation d’un second facteur pour accéder au service avec le stockage, dans le coffre, des codes de second facteur d’autres comptes : ce sont deux usages distincts, et il est utile d’en comprendre les dépendances avant de décider où conserver chaque élément.
NIST SP 800-63B traite de l’authentification numérique dans le contexte des services d’identité ; ce n’est ni un classement des gestionnaires de mots de passe commerciaux ni une certification de produits. Le document donne toutefois des repères pour se demander comment sont gérés les authentificateurs et la récupération. Pour comparer les services au quotidien, recherchez une documentation actuelle sur les méthodes prises en charge, les alertes de sécurité et les possibilités de fermeture ou de révocation. Si une fonction importante n’est disponible que sur certaines plateformes ou formules, notez cette limite et vérifiez qu’elle s’applique à votre marché et à votre type de compte.
Évaluez les autres fonctions en fonction du risque ou de la tâche auxquels elles répondent. Le partage peut être utile à une famille, mais les autorisations et la suppression des accès doivent être claires. Les alertes peuvent signaler un mot de passe à vérifier, sans remplacer son changement sur le site concerné. Le remplissage automatique facilite l’usage, mais vérifiez son comportement dans les applications et navigateurs que vous utilisez. Ne donnez pas de points supplémentaires pour des outils inutiles : une longue liste ne compense ni une procédure de récupération que vous ne comprenez pas ni une exportation insuffisante.
Liste finale et migration avec une marge de sécurité
Avant de créer un coffre définitif, prenez quelques minutes pour vérifier les aspects souvent cachés derrière l’interface. Cherchez une documentation officielle récente et confirmez qu’elle concerne votre plateforme, votre formule et votre région. Si une réponse influe sur votre décision — par exemple, la récupération du compte ou l’exportation des données —, conservez-la ou notez où la retrouver. Les pages peuvent changer ; une capture d’écran ou une impression isolée ne garantit pas que les conditions sont toujours en vigueur.
Utilisez cette liste comme filtre pratique, et non comme note universelle :
- Compatibilité : fonctionne-t-il sur les appareils, systèmes et navigateurs que vous utilisez réellement ?
- Protection : la documentation explique-t-elle ce qui est chiffré, comment accéder au coffre et comment les clés sont gérées ?
- Récupération : savez-vous quoi faire si vous perdez le mot de passe principal, le téléphone ou l’accès à un second facteur ?
- Portabilité : pouvez-vous exporter vos données, et savez-vous quels champs le fichier conserve et ce que la destination accepte ?
- Partage et authentification : les autorisations, méthodes d’accès et mécanismes de révocation conviennent-ils à votre situation ?
- Conditions : les fonctions nécessaires sont-elles disponibles sur votre plateforme, dans votre formule et sur votre marché ?
Conclusion : choisissez un compromis que vous pouvez gérer
Comparer des gestionnaires ne consiste pas à trouver un service sans risque. Il s’agit de déterminer quels risques chaque conception réduit, quelles responsabilités restent à la charge de l’utilisateur et quelles limites ne peuvent pas être corrigées par une fonction supplémentaire. La sécurité au quotidien dépend autant de la technologie que de décisions pratiques : conserver des moyens de récupération, protéger ses appareils, ne pas réutiliser le mot de passe principal et limiter l’exposition des fichiers exportés. Un gestionnaire que vous comprenez et savez maintenir constitue généralement un choix plus solide qu’un service choisi pour une promesse difficile à vérifier.
Avant de transférer tous vos identifiants, testez le processus avec un compte non critique si le service le permet. Vérifiez que la connexion, le remplissage automatique et la synchronisation fonctionnent sur vos appareils ; examinez la récupération ; et confirmez que vous pouvez retrouver et exporter vos données. Migrez ensuite sans précipitation, modifiez les mots de passe faibles ou réutilisés directement sur les sites concernés et activez des protections supplémentaires lorsqu’elles sont disponibles. Les recommandations de NIST sur les mots de passe et l’authentification apportent un contexte général, mais ne remplacent ni les instructions du service ni les règles des comptes que vous protégez.
Votre décision finale devrait pouvoir se résumer clairement : ce que protège le gestionnaire, comment vous pouvez retrouver l’accès en cas de problème et comment partir si vous changez d’avis. Si vous ne pouvez pas répondre à ces trois questions à partir d’une documentation vérifiable, continuez à comparer. Vous n’avez pas à choisir d’après un classement de popularité ou un chiffre isolé : privilégiez la compatibilité, une récupération compréhensible et une portabilité que vous pouvez mettre en œuvre en toute sécurité.