Parti dall’uso concreto, non dall’elenco delle funzioni
Un gestore di password raccoglie credenziali che altrimenti potrebbero essere sparse tra browser, appunti e memoria. Sceglierne uno significa valutare sia la protezione di questa raccolta sia la possibilità concreta di usarla quando serve. L’opzione migliore non è necessariamente quella con più strumenti, ma quella adatta ai tuoi dispositivi, alle tue abitudini e alla tua tolleranza a una perdita temporanea dell’accesso. Prima di confrontare i marchi, definisci quale problema vuoi risolvere.
Annota i sistemi da cui effettuerai l’accesso: computer, telefono, tablet e l’eventuale necessità di usare più piattaforme. Verifica che siano disponibili app o estensioni compatibili con i sistemi operativi e i browser che usi attualmente, e scopri cosa accade se uno dei dispositivi non è disponibile. Se condividi password con altre persone, distingui tra la condivisione occasionale di credenziali e una raccolta comune con autorizzazioni separate. Non dare per scontato che un piano individuale includa funzioni per famiglie o team: controlla limiti e modalità di accesso nella documentazione del fornitore.
Prepara un breve elenco dei requisiti indispensabili e separa quelli semplicemente desiderabili. Per esempio: accesso da due sistemi operativi, condivisione con una persona, archiviazione dei codici di recupero, possibilità di esportare il vault e opzione per un secondo fattore. Dare priorità ai requisiti aiuta a non lasciare che una demo convincente o una funzione secondaria oscuri le questioni essenziali. Inoltre rende il confronto verificabile: per ogni requisito, cerca una spiegazione scritta e aggiornata, non solo un’affermazione promozionale.
Crittografia: chiediti cosa protegge e chi può decifrare
La sola parola “crittografia” non basta a valutare la sicurezza di un gestore. Cerca documentazione che spieghi quali dati vengono cifrati, quando avviene la cifratura, cosa succede durante la sincronizzazione e quali informazioni possono rimanere fuori dal vault cifrato. Verifica anche dove e come viene gestita la chiave necessaria a decifrare i dati. Una descrizione tecnica dovrebbe permetterti di capire cosa può e cosa non può fare il fornitore, senza presumere che un’etichetta come “zero knowledge” risponda da sola a ogni domanda.
È utile distinguere tra la protezione dei dati archiviati e quella dell’account che consente di accedervi. La crittografia del vault non elimina il rischio che qualcuno ottenga la password principale, prenda il controllo di una sessione aperta o convinca l’utente a comunicare un codice. Conviene quindi capire anche le misure di autenticazione, le notifiche di accesso e le opzioni per chiudere sessioni o revocare dispositivi, se disponibili. La crittografia è una parte della protezione, non una garanzia assoluta di sicurezza.
La guida OWASP per l’archiviazione crittografica raccomanda di scegliere meccanismi crittografici adeguati e proteggere con attenzione le chiavi, invece di considerare l’algoritmo una soluzione isolata. Per confrontare i servizi, traduci questa indicazione in domande concrete: il modello di crittografia è spiegato? Quali segreti servono per aprire il vault? Come vengono sincronizzati i dati? Cosa succede sui nuovi dispositivi? Se la documentazione non offre risposte comprensibili, non colmare le lacune con supposizioni. Un’affermazione commerciale sulla sicurezza non equivale a una verifica indipendente e non descrive, da sola, il rischio di tutti i componenti.
Recupero: scopri cosa succede prima di averne bisogno
Il recupero merita la stessa attenzione dell’accesso quotidiano. Se dimentichi la password principale, perdi il telefono o cambi numero, quali passaggi consente il servizio? Esiste un contatto di recupero, una chiave di emergenza, un dispositivo già autenticato o una procedura di assistenza? Verifica i requisiti di ogni opzione e chi può avviarla. Non basta che una pagina dica “recupera il tuo account”: è importante sapere cosa viene recuperato, quale prova d’identità è richiesta e se qualcuno può ripristinare l’accesso senza i tuoi segreti.
Esiste una tensione importante: una procedura che facilita il recupero dell’account può anche creare una via che un terzo potrebbe tentare di sfruttare per appropriarsene. Al contrario, una progettazione in cui solo l’utente controlla i segreti necessari può lasciare il vault inaccessibile se questi vengono persi. Non esiste una risposta adatta a tutti. L’importante è capire il compromesso scelto dal servizio e preparare in anticipo i mezzi di recupero offerti. Non aspettare il giorno in cui non riesci più ad accedere per scoprire la procedura.
Annota, in un luogo sicuro e separato dal telefono che usi normalmente, i passaggi da seguire e gli elementi da non perdere. Evita di conservare l’unica copia di una chiave di recupero proprio nel vault a cui quella chiave consentirebbe di tornare ad accedere. Se il fornitore permette di designare una persona fidata o usare un dispositivo alternativo, verifica condizioni, tempi e informazioni condivise. La guida OWASP sulla reimpostazione delle password offre un quadro generale per valutare i processi di recupero degli account; non certifica un gestore specifico e non sostituisce la documentazione del servizio scelto.
Portabilità: verifica l’uscita prima di importare qualsiasi cosa
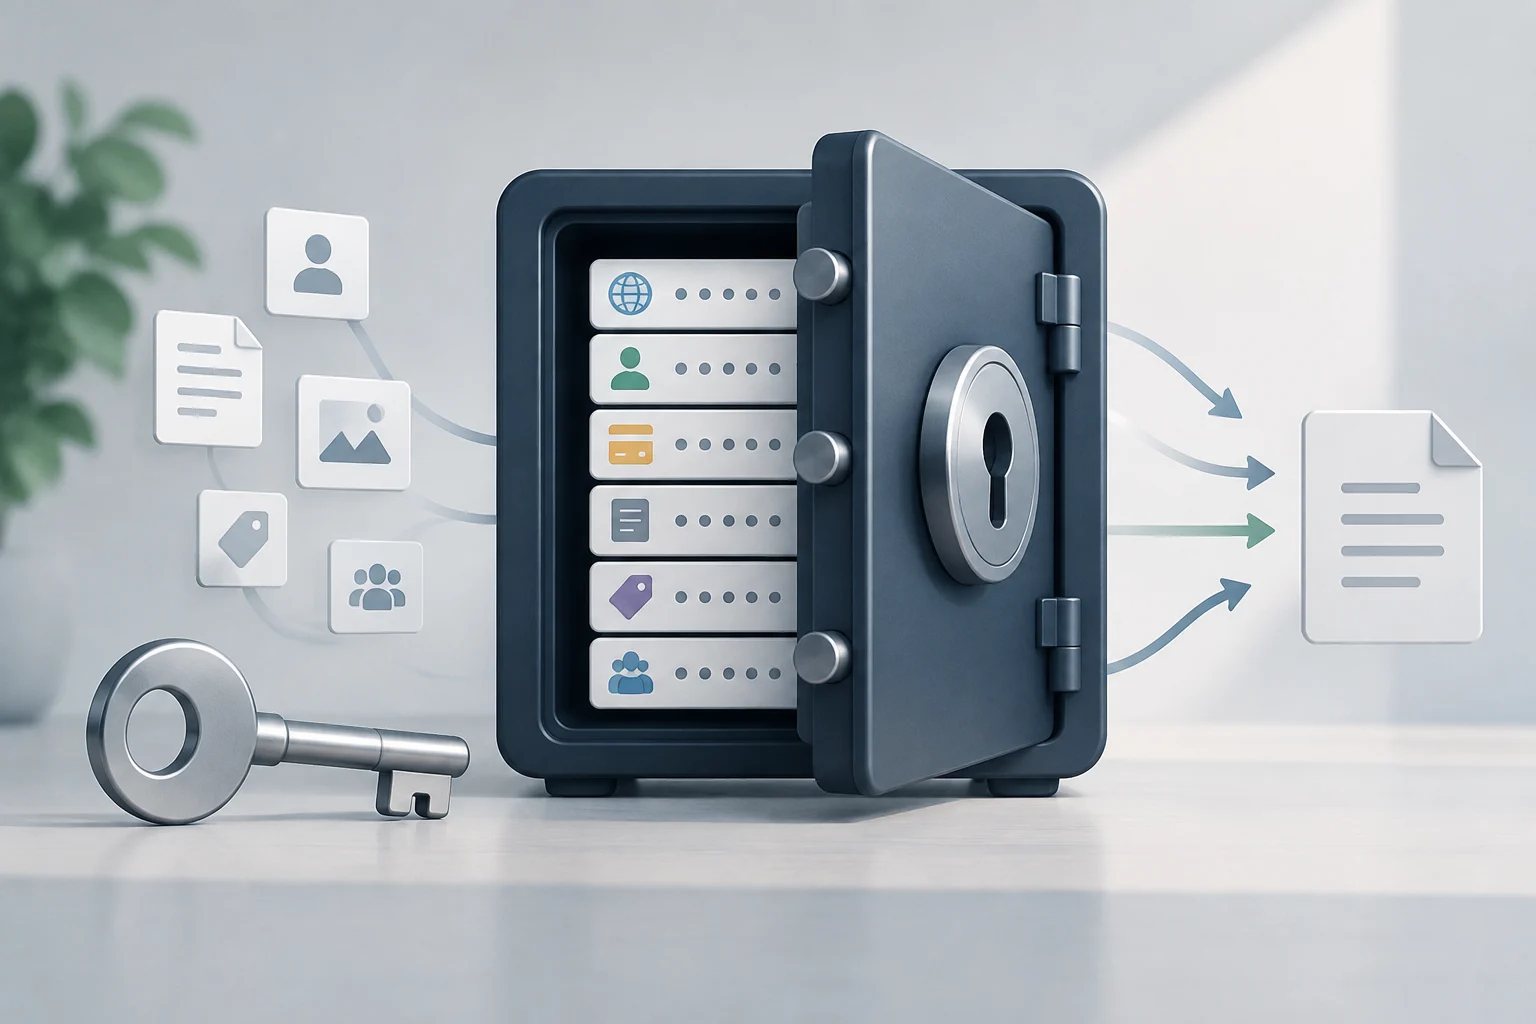
L’esportazione è una prova pratica di indipendenza. Verifica se il servizio consente di esportare i tuoi record, quali categorie include e in quale formato. Un file può contenere nomi utente e password, ma omettere allegati, note, etichette, campi personalizzati o dati condivisi. Controlla anche se l’esportazione funziona dall’app che userai e se richiede autorizzazioni di amministratore o un abbonamento specifico. La questione decisiva non è solo poter scaricare qualcosa, ma sapere quale parte delle informazioni potresti ricostruire in un altro gestore.
Il formato conta perché i servizi non interpretano tutti i campi allo stesso modo. La documentazione di 1Password, per esempio, descrive 1PUX come un formato di esportazione non cifrato: è un riferimento specifico a un prodotto, non la promessa che qualsiasi gestore possa importarne tutti i dati. Controlla separatamente quali formati accetta il servizio di destinazione e quali elementi riconosce. Se la migrazione dipende da un file intermedio, scopri come proteggerlo e quando eliminarlo. Un’esportazione leggibile può facilitare il passaggio e, allo stesso tempo, esporre le credenziali se resta senza protezione.
Pianifica la migrazione come un processo controllato, non come un download lasciato nella cartella dei download. Una sequenza prudente è: consultare le istruzioni di origine e destinazione; esportare solo quando si è pronti a importare; tenere il file fuori da cartelle sincronizzate o condivise; completare l’importazione; verificare un campione di record importanti; eliminare in modo sicuro il file temporaneo. Non cancellare il vault precedente finché non hai confermato di poter accedere ai dati essenziali nel nuovo servizio e di non dipendere da note o campi che non sono stati trasferiti.
Autenticazione e funzioni aggiuntive: valutane l’utilità concreta
L’autenticazione a più fattori aggiunge una verifica oltre alla password, ma il suo valore dipende dai metodi supportati dal servizio e da come puoi recuperarli se perdi il dispositivo. Controlla se puoi registrare più di un metodo, conservare codici di recupero e rivedere le sessioni attive. Non confondere l’attivazione di un secondo fattore per accedere al servizio con la conservazione nel vault dei codici di secondo fattore di altri account: sono usi diversi ed è utile capirne le dipendenze prima di decidere dove archiviare ciascun elemento.
NIST SP 800-63B riguarda l’autenticazione digitale nel contesto dei servizi d’identità; non è una classificazione dei gestori commerciali né una certificazione di prodotto. Offre però un contesto per chiedersi come vengono gestiti gli autenticatori e il recupero. Nel confronto quotidiano, cerca documentazione aggiornata sui metodi supportati, le notifiche di sicurezza e le opzioni per chiudere o revocare l’accesso. Se una funzione importante è disponibile solo su determinate piattaforme o piani, annota il limite e verifica che si applichi al tuo mercato e al tipo di account.
Valuta le altre funzioni in base al rischio o all’attività che affrontano. La condivisione può essere utile per una famiglia, ma autorizzazioni e revoca degli accessi devono essere chiare. Gli avvisi possono segnalare una password da controllare, ma non sostituiscono la modifica della password sul sito interessato. Il riempimento automatico riduce gli attriti, ma vale la pena verificare come funziona nelle app e nei browser che usi. Non assegnare punti aggiuntivi a strumenti che non userai: un lungo elenco di funzioni non compensa una procedura di recupero che non capisci o un’esportazione insufficiente.
Lista finale e migrazione con un margine di sicurezza
Prima di creare un vault definitivo, dedica qualche minuto a verificare gli aspetti che spesso restano nascosti dietro l’interfaccia. Cerca documentazione ufficiale recente e conferma che riguardi la tua piattaforma, il tuo piano e la tua regione. Se una risposta influisce sulla decisione — per esempio il recupero dell’account o l’esportazione dei dati —, salvala oppure annota dove trovarla in seguito. Le pagine possono cambiare; uno screenshot o una stampa isolata non garantiscono che le condizioni siano ancora valide.
Usa questo elenco come filtro pratico, non come punteggio universale:
- Compatibilità: funziona sui dispositivi, sistemi e browser che usi davvero?
- Protezione: la documentazione spiega cosa viene cifrato, come si accede al vault e come vengono gestite le chiavi?
- Recupero: sai cosa fare se perdi la password principale, il telefono o l’accesso a un metodo di secondo fattore?
- Portabilità: puoi esportare i dati e sai quali campi conserva il file e cosa accetta la destinazione?
- Condivisione e autenticazione: autorizzazioni, metodi di accesso e meccanismi di revoca sono adatti alla tua situazione?
- Condizioni: le funzioni necessarie sono disponibili sulla tua piattaforma, nel tuo piano e nel tuo mercato?
Conclusione: scegli un compromesso che puoi gestire
Confrontare i gestori non significa trovare un servizio senza rischi. Significa individuare quali rischi riduce ciascun progetto, quali responsabilità restano all’utente e quali limiti non si possono risolvere aggiungendo una funzione. La sicurezza quotidiana dipende tanto dalla tecnologia quanto dalle decisioni operative: conservare i mezzi di recupero, proteggere i dispositivi, non riutilizzare la password principale e limitare l’esposizione dei file esportati. Un gestore che capisci e sai mantenere è in genere una scelta più solida di uno scelto per una promessa difficile da verificare.
Prima di trasferire tutte le credenziali, prova il flusso con un account non critico, se il servizio lo consente. Verifica che accesso, riempimento automatico e sincronizzazione funzionino sui tuoi dispositivi; controlla il recupero; e conferma che puoi trovare ed esportare i dati. Poi migra con calma, cambia sui siti stessi le password deboli o riutilizzate e attiva ulteriori metodi di protezione quando disponibili. Le raccomandazioni NIST su password e autenticazione offrono un contesto generale, ma non sostituiscono le istruzioni del servizio né le politiche degli account che proteggi.
La decisione finale dovrebbe poter essere riassunta chiaramente: cosa protegge il gestore, come rientri se qualcosa va storto e come te ne vai se cambi idea. Se non riesci a rispondere a queste tre domande sulla base di documentazione verificabile, continua a confrontare. Non serve decidere in base a una classifica di popolarità o a un singolo numero: dai priorità alla compatibilità, a un recupero comprensibile e a una portabilità che puoi gestire in sicurezza.