Die Meldepflicht hat jetzt einen Anwendungsbeginn
Die EU-Cyberresilienz-Verordnung (Cyber Resilience Act, CRA) gilt nicht seit dem 11. September 2026 vollständig. Dieses Datum markiert den Beginn ihrer Meldepflichten: Von da an müssen betroffene Hersteller bestimmte aktiv ausgenutzte Schwachstellen und schwerwiegende Vorfälle melden, die sich auf die Sicherheit ihrer Produkte mit digitalen Elementen auswirken. Die allgemeine Anwendung der Verordnung ist für den 11. Dezember 2027 vorgesehen. Das sind zwei unterschiedliche Etappen; wer sie verwechselt, könnte fälschlich annehmen, dass bereits alle Pflichten der Verordnung gelten oder umgekehrt noch keine in Kraft ist.
Rechtsgrundlage ist die Verordnung (EU) 2024/2847. Ihr Anwendungsbereich umfasst Hardware- und Softwareprodukte mit digitalen Elementen, die in der Union in Verkehr gebracht werden, einschließlich bestimmter separat vermarkteter Komponenten. Es handelt sich nicht um eine allgemeine Pflicht für jede Person, die einen Fehler entdeckt: Die wesentlichen Meldepflichten nach Artikel 14 treffen Hersteller, wenn die in der Verordnung festgelegten Kriterien erfüllt sind. Die Kommission beschreibt die CRA als horizontalen Rahmen für Cybersicherheitsanforderungen an diese Produkte; zur Beurteilung konkreter Fälle muss jedoch der Rechtstext herangezogen und festgestellt werden, ob das Produkt und die betreffende Einrichtung in seinen Anwendungsbereich fallen. Europäische Kommission: Überblick über die CRA und Verordnungstext.
Wen es betrifft und welche Ereignisse zu melden sind
Die Meldepflicht wird nicht durch jede potenzielle Schwachstelle oder jeden IT-Vorfall eines Unternehmens ausgelöst. Nach den Leitlinien der Kommission betrifft sie aktiv ausgenutzte Schwachstellen und schwerwiegende Vorfälle, die sich auf die Sicherheit eines Produkts mit digitalen Elementen auswirken. Bei der Bewertung muss daher zwischen einem bekannten oder theoretischen Problem und einem tatsächlich ausgenutzten Problem unterschieden und geprüft werden, ob ein Vorfall die Produktsicherheit beeinträchtigt. Die Leitlinien fassen das Regelwerk zusammen; sie ersetzen nicht die Begriffsbestimmungen, Bedingungen und Ausnahmen der Verordnung. Europäische Kommission: Meldepflichten.
Hauptverpflichteter ist der Hersteller, nicht automatisch jeder Nutzer, Forscher oder Händler, der einen Fehler meldet. Das Gesetz sieht auch Pflichten für open-source software stewards vor, allerdings auf Grundlage einer anderen Bestimmung und mit einem anderen Zeitplan: Die Kommission setzt deren Anwendungsbeginn auf den 11. Dezember 2027 fest, gemäß Artikel 24 Absatz 3 und Artikel 71 Absatz 2. Das bedeutet nicht, dass jedes Open-Source-Projekt allein aufgrund seines offenen Quellcodes bereits dieselben Pflichten wie ein Hersteller hat. Maßgeblich sind die Einstufung einer Einrichtung und ihre konkrete Rolle im Produktlebenszyklus; im Zweifelsfall sollte die Beurteilung nicht allein anhand einer Marketingbezeichnung oder der Offenheit des Codes erfolgen.
Fristen: erste Meldung, Benachrichtigung und Abschlussbericht
Die Fristen beginnen, sobald der Hersteller Kenntnis vom betreffenden Ereignis erlangt. Die Leitlinien der Kommission sehen eine erste Meldung innerhalb von höchstens 24 Stunden und eine ausführlichere Benachrichtigung innerhalb von höchstens 72 Stunden vor. Bei einer aktiv ausgenutzten Schwachstelle muss der Abschlussbericht spätestens 14 Tage nach Verfügbarkeit einer Abhilfemaßnahme eingereicht werden. Bei einem schwerwiegenden Vorfall ist der Abschlussbericht innerhalb eines Monats nach der 72-Stunden-Benachrichtigung fällig. Es handelt sich um getrennte Fristen, die nicht zu einer einzigen Reaktionsfrist zusammengefasst werden sollten.
| Etappe | Von der Kommission angegebene Frist | Zeitlicher Bezugspunkt |
|---|---|---|
| Erste Meldung | 24 Stunden | Ab Kenntnis des Herstellers |
| Ausführlichere Benachrichtigung | 72 Stunden | Ab Kenntnis des Herstellers |
| Abschlussbericht: ausgenutzte Schwachstelle | 14 Tage | Ab Verfügbarkeit einer Abhilfemaßnahme |
| Abschlussbericht: schwerwiegender Vorfall | Ein Monat | Ab der 72-Stunden-Benachrichtigung |
Die Tabelle fasst die von der Kommission veröffentlichten Fristen zusammen, ersetzt aber Artikel 14 nicht und enthält nicht sämtliche Einzelheiten der jeweiligen Verfahren. Unternehmen müssen insbesondere die gemeldete Ereigniskategorie unterscheiden und dokumentieren, wann sie davon Kenntnis erlangt haben und wann die Abhilfemaßnahme verfügbar war. Die offiziellen Leitlinien erläutern die Fristen als Teil des CRA-Meldeverfahrens. Quelle.
Die zentrale Plattform und der Ablauf der Meldung
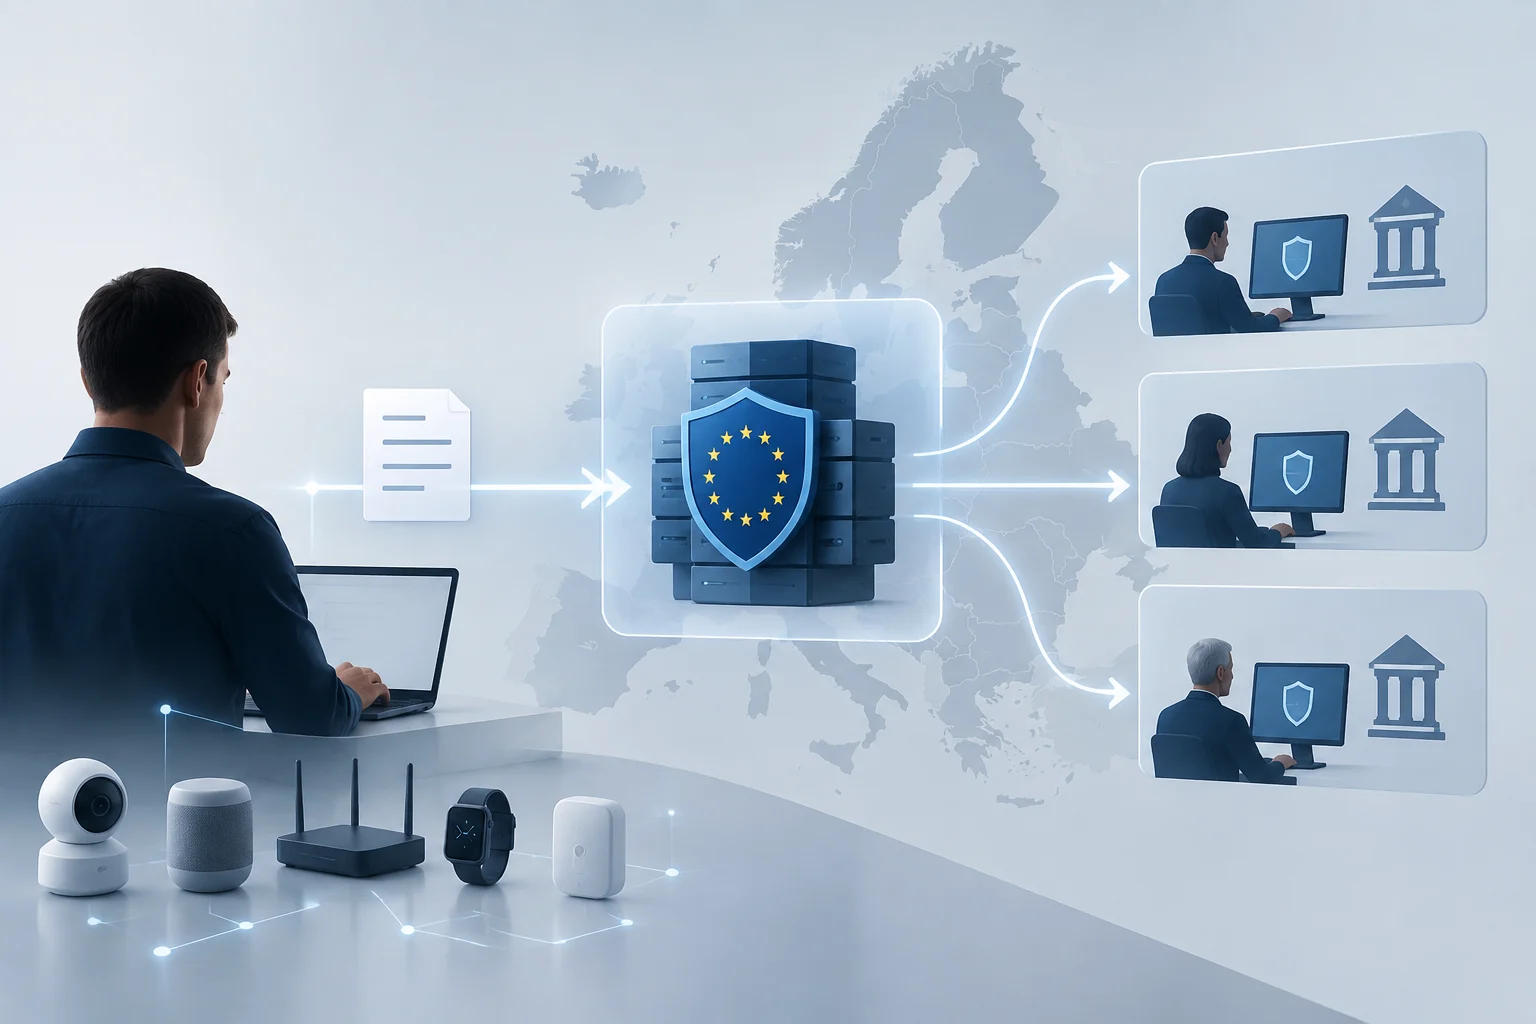
Nach Angaben der Kommission reichen Hersteller eine einzige Meldung über die Single Reporting Platform (SRP) ein, eine gemeinsame Plattform für das CRA-Meldesystem. Die Meldung geht an das Computer-Sicherheitsvorfallteam (CSIRT), das für den Ort zuständig ist, an dem der Hersteller seine Hauptniederlassung hat. Die Kommission erläutert außerdem, dass die Informationen außer unter besonders außergewöhnlichen Umständen mit anderen zuständigen Behörden geteilt werden. „Einmal“ beschreibt somit den angegebenen Einreichungskanal und ist keine Garantie dafür, dass es später keine weiteren Kontakte mit Behörden gibt.
ENISA veröffentlicht die SRP-Seite und unterstützende Materialien, darunter häufig gestellte Fragen und Benutzerleitfäden. Diese Ressourcen erläutern den Meldekanal und seine Funktionen; sie ändern für sich genommen weder, wer melden muss, noch welche Sachverhalte die Pflicht auslösen oder welche gesetzlichen Fristen gelten. Betroffene Organisationen sollten vorab eine interne zuständige Person, ein Verfahren zur Eskalation von Ereignissen und die für eine Meldung und ihre Aktualisierung erforderlichen Informationen festlegen. Die Plattform ist Teil des Meldeverfahrens, ersetzt aber weder das technische Schwachstellenmanagement noch die Pflicht, Abhilfemaßnahmen zu ergreifen. ENISA: Single Reporting Platform.
Was Hersteller und Nutzer überprüfen sollten
Für Hersteller ist das Datum im September 2026 ein Anlass zu prüfen, ob ihre Produkte in den Anwendungsbereich der CRA fallen und ob ihre Abläufe eine Reaktion innerhalb der Fristen ermöglichen. Zur Vorbereitung können ein Verfahren zur Erfassung des Kenntniszeitpunkts, zur Einstufung des Ereignisses, zur Koordinierung technischer und rechtlicher Teams sowie zur Vorbereitung weiterer Mitteilungen gehören. Auch bereits in Verkehr gebrachte Produkte sollten überprüft werden: Die Leitlinien der Kommission nennen den Zeitpunkt und die Meldekategorien; für die im Einzelfall anwendbaren Vorschriften zum Anwendungsbereich und zu Übergangsregelungen ist der Rechtstext heranzuziehen.
Für Käufer und Nutzer von Geräten und Software bedeutet das Datum weder, dass sie diese Meldungen einreichen müssen, noch, dass alle Produkte plötzlich eine neue Zertifizierung erhalten haben. Die CRA führt auch Anforderungen an Hersteller für eine sichere Konzeption, Entwicklung und Wartung ein, doch die allgemeine Anwendung der Verordnung beginnt erst im Dezember 2027. Nutzer können Anbieter in der Praxis nach Aktualisierungen, Support und Schwachstellenmanagement fragen, ohne davon auszugehen, dass der Beginn der Meldepflicht für sich genommen garantiert, dass ein Produkt fehlerfrei ist. Ein Problem zu melden und es zu beheben sind miteinander verbundene, aber unterschiedliche Aufgaben.
Was sich feststellen lässt und was eine Einzelfallprüfung erfordert
Die überprüfbare Schlussfolgerung ist begrenzt: Mit Stand vom 3. Oktober 2026 gelten die CRA-Meldepflichten seit dem 11. September für Hersteller und die von der Kommission beschriebenen Ereignisse; die allgemeine Anwendung der Verordnung folgt einem anderen Zeitplan, und die besondere Pflicht für open-source software stewards beginnt im Dezember 2027. Die Kommission nennt die SRP als Meldekanal und veröffentlicht die wichtigsten Fristen. Diese Angaben reichen aus, um die Annahme zu korrigieren, die Änderung sei noch lediglich für die Zukunft vorgesehen, nicht aber, um die Situation jedes Unternehmens oder Produkts zu beurteilen.
Wichtige Einschränkungen sollten erhalten bleiben. Diese Erläuterung stützt sich auf die Verordnung, die öffentlichen Leitlinien der Kommission und die operativen Ressourcen von ENISA; sie enthält weder Interviews noch individuelle Rechtsberatung und soll nicht feststellen, ob ein bestimmtes Produkt erfasst ist oder ein Vorfall die gesetzlichen Schwellenwerte erfüllt. Das hängt von den konkreten Tatsachen und der Lektüre des vollständigen Textes einschließlich seiner Begriffsbestimmungen und Ausnahmen ab. In einem konkreten Fall sollten Organisationen die Verordnung (EU) 2024/2847 und die jeweils aktuelle SRP-Dokumentation prüfen und fachkundigen Rat einholen, wenn die Einstufung des Ereignisses oder des Akteurs unklar ist.