L’obbligo di notifica ha ora una data di applicazione
La legge UE sulla ciberresilienza (Cyber Resilience Act, CRA) non ha iniziato ad applicarsi integralmente l’11 settembre 2026. Tale data segna l’inizio degli obblighi di notifica: da allora, i fabbricanti interessati devono segnalare determinate vulnerabilità sfruttate attivamente e gli incidenti gravi che hanno ripercussioni sulla sicurezza dei loro prodotti con elementi digitali. L’applicazione generale del regolamento è prevista per l’11 dicembre 2027. Si tratta di due tappe distinte e confonderle può indurre a credere erroneamente che tutti gli obblighi della legge siano già applicabili oppure, al contrario, che non ne sia ancora in vigore nessuno.
L’atto è il regolamento (UE) 2024/2847. Il suo ambito comprende prodotti hardware e software con elementi digitali immessi sul mercato dell’Unione, inclusi determinati componenti commercializzati separatamente. Non si tratta di un obbligo universale imposto a chiunque individui un difetto: i principali obblighi di notifica previsti dall’articolo 14 ricadono sui fabbricanti quando sono soddisfatti i criteri stabiliti dal regolamento. La Commissione descrive la CRA come un quadro orizzontale di requisiti di cibersicurezza per questi prodotti; per risolvere casi specifici, tuttavia, occorre consultare il testo giuridico e stabilire se il prodotto e l’entità rientrino nel suo ambito. Commissione europea: panoramica della CRA e testo del regolamento.
Chi è interessato e quali eventi devono essere notificati
L’obbligo di notifica non scatta per ogni potenziale vulnerabilità né per ogni incidente informatico aziendale. Secondo gli orientamenti della Commissione, riguarda le vulnerabilità sfruttate attivamente e gli incidenti gravi che incidono sulla sicurezza di un prodotto con elementi digitali. La valutazione richiede quindi di distinguere un problema noto o teorico da uno effettivamente sfruttato e di verificare se un incidente incida sulla sicurezza del prodotto. Gli orientamenti riassumono il regime, ma non sostituiscono le definizioni, le condizioni e le eccezioni del regolamento. Commissione europea: obblighi di notifica.
Il soggetto principalmente tenuto all’obbligo è il fabbricante, non automaticamente ogni utente, ricercatore o distributore che segnali un difetto. La legge prevede anche obblighi per gli open-source software stewards, ma in base a una disposizione e a un calendario diversi: la Commissione ne colloca l’applicazione dall’11 dicembre 2027, conformemente all’articolo 24, paragrafo 3, e all’articolo 71, paragrafo 2. Ciò non significa che ogni progetto open source abbia già, per il solo fatto di essere aperto, gli stessi obblighi di un fabbricante. Sono rilevanti la qualifica dell’entità e il suo ruolo specifico nel ciclo di vita del prodotto; in caso di dubbio, è opportuno non decidere basandosi soltanto sull’etichetta commerciale o sul fatto che il codice sia aperto.
Scadenze: avviso iniziale, notifica e relazione finale
I termini decorrono dal momento in cui il fabbricante viene a conoscenza dell’evento pertinente. Gli orientamenti della Commissione stabiliscono un avviso iniziale entro un massimo di 24 ore e una notifica più completa entro un massimo di 72 ore. Per una vulnerabilità sfruttata attivamente, la relazione finale deve essere presentata entro 14 giorni dalla disponibilità di una misura correttiva. Nel caso di un incidente grave, la relazione finale deve essere presentata entro un mese dalla notifica delle 72 ore. Si tratta di termini distinti, che non vanno ridotti a un’unica scadenza di risposta.
| Tappa | Termine indicato dalla Commissione | Riferimento temporale |
|---|---|---|
| Avviso iniziale | 24 ore | Da quando il fabbricante ne viene a conoscenza |
| Notifica più completa | 72 ore | Da quando ne viene a conoscenza |
| Relazione finale: vulnerabilità sfruttata | 14 giorni | Da quando è disponibile una misura correttiva |
| Relazione finale: incidente grave | Un mese | Dalla notifica delle 72 ore |
La tabella riassume i termini pubblicati dalla Commissione, ma non sostituisce l’articolo 14 e non riporta tutti i dettagli di ciascuna procedura. In particolare, le imprese devono distinguere la categoria di evento notificata e documentare quando ne sono venute a conoscenza e quando è stata resa disponibile la misura correttiva. Gli orientamenti ufficiali descrivono le scadenze nell’ambito del regime di notifica della CRA. Fonte.
La piattaforma unica e il percorso della notifica
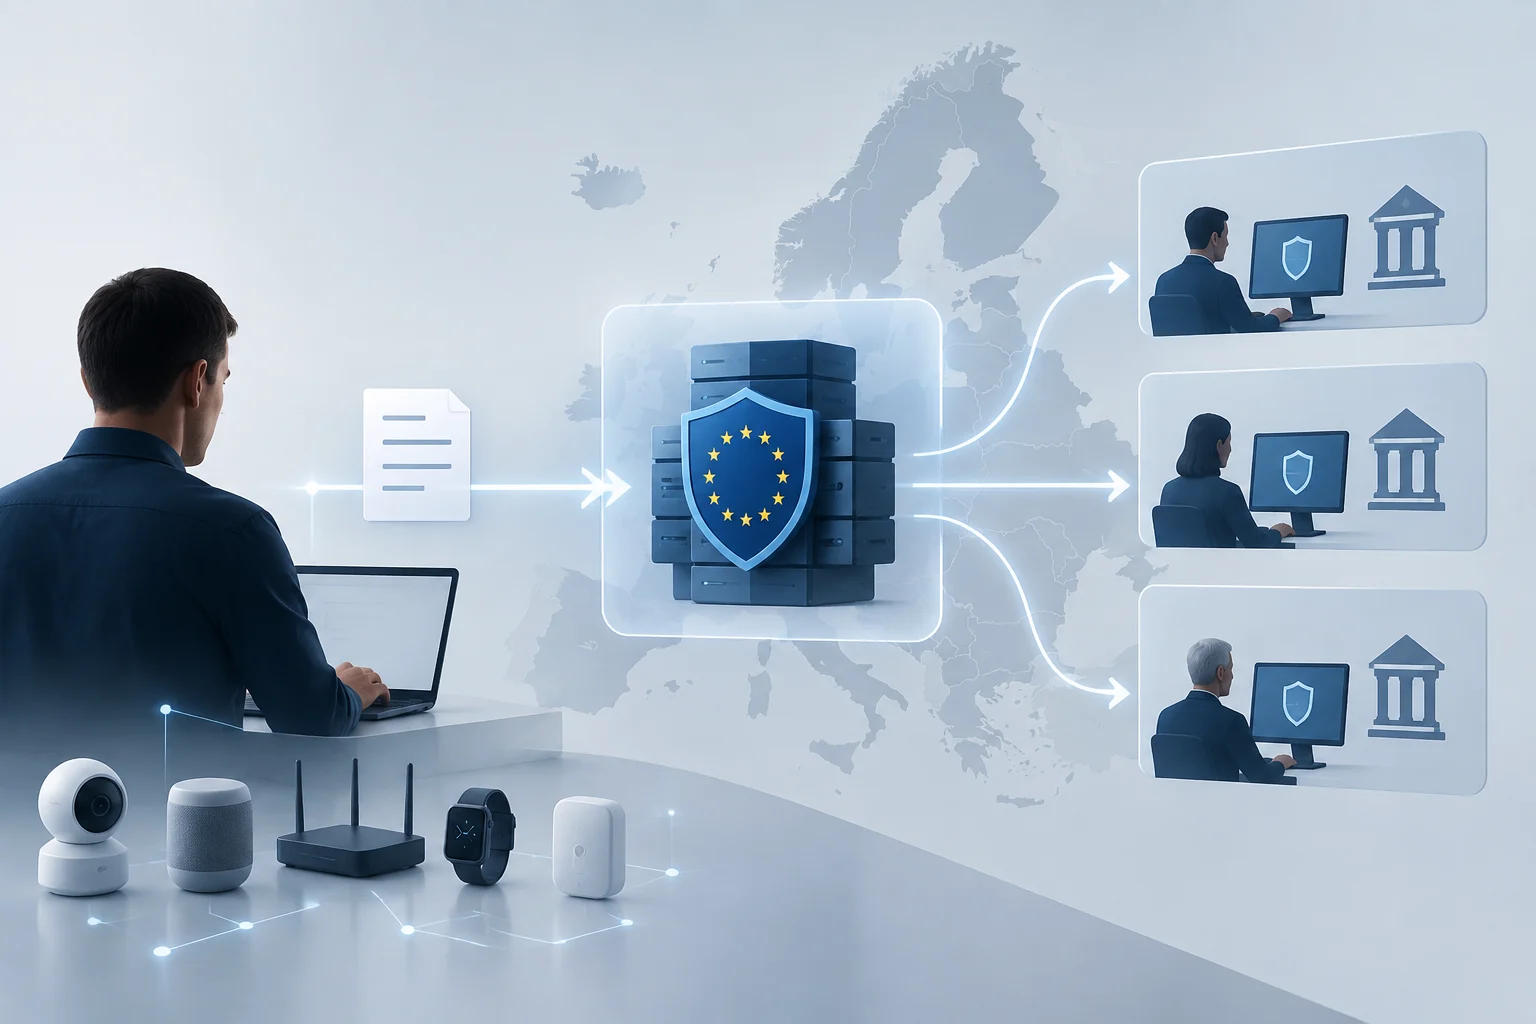
La Commissione indica che i fabbricanti effettuano un’unica notifica attraverso la Single Reporting Platform (SRP), una piattaforma comune per il regime CRA. La notifica è inviata al team di risposta agli incidenti di sicurezza informatica (CSIRT) competente per il luogo in cui il fabbricante ha la propria sede principale. La Commissione spiega inoltre che, salvo circostanze eccezionalmente particolari, le informazioni sono condivise con le altre autorità pertinenti. Pertanto, “una sola volta” descrive il canale di presentazione indicato, non garantisce che non vi siano successive interazioni con le autorità.
ENISA pubblica la pagina della SRP e materiali di supporto, comprese domande frequenti e guide all’uso. Queste risorse aiutano a comprendere il canale e le sue funzioni; di per sé non modificano chi deve notificare, quali fatti fanno scattare l’obbligo o quali sono i termini legali. Per le organizzazioni interessate è utile individuare in anticipo il responsabile interno, la procedura di escalation degli eventi e le informazioni necessarie per presentare e aggiornare una notifica. La piattaforma è una parte del processo di segnalazione, ma non sostituisce la gestione tecnica della vulnerabilità né l’obbligo di adottare misure correttive. ENISA: Single Reporting Platform.
Cosa dovrebbero verificare fabbricanti e utenti
Per i fabbricanti, la data di settembre 2026 è un motivo per verificare se i loro prodotti rientrano nell’ambito della CRA e se i processi consentono di reagire entro le scadenze. La preparazione può includere una procedura per registrare l’ora in cui si è venuti a conoscenza dell’evento, classificarlo, coordinare i team tecnici e legali e predisporre le comunicazioni successive. È opportuno esaminare anche i prodotti già immessi sul mercato: gli orientamenti della Commissione indicano la data e le categorie di segnalazione, mentre per le disposizioni sull’ambito e sulla transizione applicabili al caso occorre consultare il testo giuridico.
Per chi acquista o utilizza dispositivi e programmi, la data non significa che debba presentare queste relazioni né che tutti i prodotti abbiano improvvisamente ricevuto una nuova certificazione. La CRA introduce anche requisiti per i fabbricanti riguardo alla progettazione, allo sviluppo e alla manutenzione sicuri, ma l’applicazione generale del regolamento decorre da dicembre 2027. In pratica, gli utenti possono chiedere ai fornitori informazioni su aggiornamenti, assistenza e gestione delle vulnerabilità, senza presumere che l’avvio dell’obbligo di segnalazione garantisca di per sé che un prodotto sia privo di difetti. Segnalare un problema ed eliminarlo sono attività collegate, ma distinte.
Cosa si può affermare e cosa richiede un’analisi specifica
La conclusione verificabile è circoscritta: al 3 ottobre 2026, gli obblighi di segnalazione della CRA si applicano dall’11 settembre ai fabbricanti e agli eventi descritti dalla Commissione; l’applicazione generale del regolamento segue un calendario diverso e l’obbligo specifico per gli open-source software stewards decorre da dicembre 2027. La Commissione individua la SRP come canale di notifica e pubblica le principali scadenze. Questi dati bastano a correggere l’idea che il cambiamento sia ancora soltanto previsto per il futuro, ma non a risolvere la situazione di ogni impresa o prodotto.
È opportuno mantenere chiari i limiti. Questa spiegazione si basa sul regolamento, sugli orientamenti pubblici della Commissione e sulle risorse operative di ENISA; non comprende interviste né consulenza legale individuale e non intende stabilire se un determinato prodotto sia coperto o se un incidente soddisfi le soglie legali. Le risposte dipendono dai fatti e dalla lettura del testo completo, comprese definizioni ed eccezioni. In una situazione concreta, le organizzazioni dovrebbero verificare il regolamento (UE) 2024/2847 e la documentazione SRP vigente, e richiedere una consulenza specialistica quando la classificazione dell’evento o del soggetto non è chiara.