A obrigação de notificação já tem uma data de aplicação
A Lei de Ciber-Resiliência da UE (Cyber Resilience Act, CRA) não começou a aplicar-se integralmente em 11 de setembro de 2026. Essa data assinala o início das suas obrigações de notificação: a partir daí, os fabricantes abrangidos têm de comunicar determinadas vulnerabilidades exploradas ativamente e incidentes graves que tenham impacto na segurança dos seus produtos com elementos digitais. A aplicação geral do regulamento está prevista para 11 de dezembro de 2027. São dois marcos distintos e confundi-los pode levar à ideia errada de que todas as obrigações da lei já se aplicam ou, pelo contrário, de que nenhuma está ainda em vigor.
O ato é o Regulamento (UE) 2024/2847. O seu âmbito abrange produtos de hardware e software com elementos digitais colocados no mercado da União, incluindo determinados componentes comercializados separadamente. Não se trata de uma obrigação universal aplicável a qualquer pessoa que detete uma falha: as principais obrigações de notificação do artigo 14.º recaem sobre os fabricantes quando estão preenchidos os critérios estabelecidos no regulamento. A Comissão descreve a CRA como um quadro horizontal de requisitos de cibersegurança para estes produtos; para resolver casos concretos, porém, é necessário consultar o texto jurídico e determinar se o produto e a entidade se enquadram no seu âmbito. Comissão Europeia: visão geral da CRA e texto do regulamento.
Quem é abrangido e que tipos de ocorrências devem ser comunicados
A obrigação de notificação não é desencadeada por qualquer vulnerabilidade potencial nem por qualquer incidente informático de uma empresa. De acordo com as orientações da Comissão, aplica-se a vulnerabilidades exploradas ativamente e a incidentes graves que tenham impacto na segurança de um produto com elementos digitais. A avaliação exige, por isso, distinguir um problema conhecido ou teórico de outro que esteja a ser explorado e determinar se um incidente afeta a segurança do produto. As orientações resumem o regime; não substituem as definições, condições e exceções do regulamento. Comissão Europeia: obrigações de notificação.
O principal sujeito obrigado é o fabricante, e não automaticamente cada utilizador, investigador ou distribuidor que comunique uma falha. A lei também prevê obrigações para os open-source software stewards, mas ao abrigo de uma disposição e de um calendário diferentes: a Comissão indica que se aplicam a partir de 11 de dezembro de 2027, nos termos do artigo 24.º, n.º 3, e do artigo 71.º, n.º 2. Isto não significa que todos os projetos de código aberto tenham já, só por serem abertos, as mesmas obrigações de um fabricante. A qualificação da entidade e o seu papel concreto no ciclo de vida do produto são importantes; em caso de dúvida, não se deve decidir apenas com base numa designação comercial ou no facto de o código ser aberto.
Prazos: alerta inicial, notificação e relatório final
Os prazos começam quando o fabricante toma conhecimento da ocorrência relevante. As orientações da Comissão estabelecem um alerta inicial no prazo máximo de 24 horas e uma notificação mais completa no prazo máximo de 72 horas. No caso de uma vulnerabilidade explorada ativamente, o relatório final deve ser apresentado, no máximo, 14 dias depois de estar disponível uma medida corretiva. Para um incidente grave, o relatório final deve ser apresentado no prazo de um mês após a notificação de 72 horas. São prazos distintos e não devem ser reduzidos a um único prazo de resposta.
| Marco | Prazo indicado pela Comissão | Referência temporal |
|---|---|---|
| Alerta inicial | 24 horas | A partir do momento em que o fabricante toma conhecimento |
| Notificação mais completa | 72 horas | A partir do momento em que toma conhecimento |
| Relatório final: vulnerabilidade explorada | 14 dias | A partir da disponibilização de uma medida corretiva |
| Relatório final: incidente grave | Um mês | A partir da notificação de 72 horas |
A tabela resume os prazos publicados pela Comissão, mas não substitui o artigo 14.º nem inclui todos os detalhes de cada procedimento. Em particular, as empresas devem distinguir a categoria da ocorrência comunicada e documentar quando tomaram conhecimento dela e quando a medida corretiva ficou disponível. As orientações oficiais apresentam estes prazos como parte do regime de notificação da CRA. Fonte.
A plataforma única e o percurso da notificação
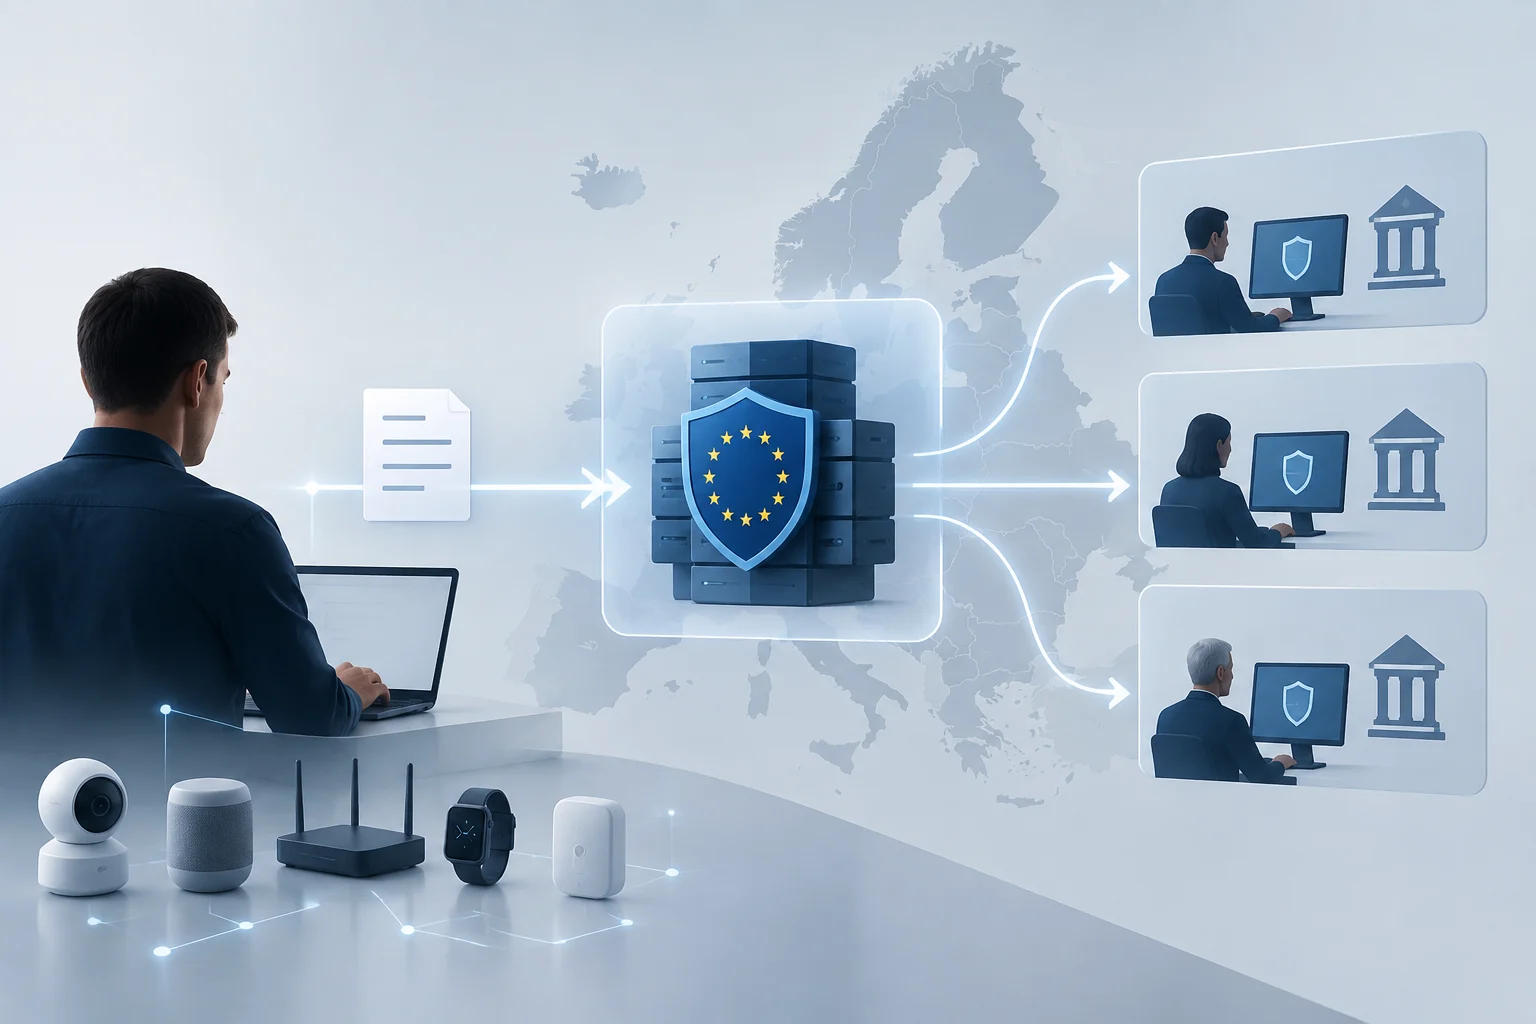
A Comissão indica que os fabricantes apresentam uma única notificação através da Single Reporting Platform (SRP), uma plataforma comum ao regime da CRA. A notificação é dirigida à equipa de resposta a incidentes de segurança informática (CSIRT) correspondente ao local onde o fabricante tem o seu estabelecimento principal. A Comissão explica também que, salvo circunstâncias excecionalmente particulares, a informação é partilhada com outras autoridades relevantes. Assim, «uma única vez» descreve o canal de apresentação indicado, não uma garantia de que não haverá interações posteriores com as autoridades.
A ENISA publica a página da SRP e materiais de apoio, incluindo perguntas frequentes e guias de utilização. Estes recursos ajudam a compreender o canal e as suas funções; por si só, não alteram quem tem de notificar, que factos desencadeiam a obrigação nem quais são os prazos legais. Para as organizações abrangidas, é útil identificar antecipadamente o responsável interno, o processo para escalar ocorrências e as informações necessárias para apresentar e atualizar uma notificação. A plataforma faz parte do processo de comunicação, mas não substitui a gestão técnica da vulnerabilidade nem a obrigação de adotar medidas corretivas. ENISA: Single Reporting Platform.
O que fabricantes e utilizadores devem verificar
Para os fabricantes, a data de setembro de 2026 justifica verificar se os seus produtos estão abrangidos pela CRA e se os seus processos permitem responder dentro dos prazos. A preparação pode incluir um procedimento para registar a hora em que tomaram conhecimento, classificar a ocorrência, coordenar as equipas técnicas e jurídicas e preparar comunicações subsequentes. Também convém rever produtos já colocados no mercado: as orientações da Comissão indicam a data e as categorias de comunicação, ao passo que o texto jurídico deve ser consultado para determinar as disposições de âmbito e transição aplicáveis ao caso.
Para quem compra ou utiliza dispositivos e programas, a data não significa que tenha de apresentar estes relatórios nem que todos os produtos tenham recebido subitamente uma nova certificação. A CRA também introduz requisitos para os fabricantes em matéria de conceção, desenvolvimento e manutenção seguros, mas a aplicação geral do regulamento só começa em dezembro de 2027. Na prática, os utilizadores podem pedir aos fornecedores informações sobre atualizações, assistência e gestão de vulnerabilidades, sem presumir que o início da obrigação de comunicar garante, por si só, que um produto está livre de falhas. Comunicar um problema e eliminá-lo são tarefas relacionadas, mas distintas.
O que se pode afirmar e o que exige uma análise caso a caso
A conclusão verificável é limitada: em 3 de outubro de 2026, as obrigações de comunicação da CRA aplicam-se desde 11 de setembro aos fabricantes e às ocorrências descritas pela Comissão; a aplicação geral do regulamento segue outro calendário e a obrigação específica dos open-source software stewards começa em dezembro de 2027. A Comissão identifica a SRP como canal de notificação e publica os principais prazos. Estes dados bastam para corrigir a ideia de que a mudança ainda é apenas uma previsão futura, mas não para resolver a situação de cada empresa ou produto.
Há limites que importa preservar. Esta explicação baseia-se no regulamento, nas orientações públicas da Comissão e nos recursos operacionais da ENISA; não inclui entrevistas nem aconselhamento jurídico individual e não pretende determinar se um produto específico está abrangido ou se um incidente satisfaz os limiares legais. Essas respostas dependem dos factos e da leitura do texto integral, incluindo as suas definições e exceções. Perante uma situação concreta, as organizações devem consultar o Regulamento (UE) 2024/2847 e a documentação atualizada da SRP, e procurar aconselhamento especializado quando a classificação da ocorrência ou do interveniente não for clara.