Ein Agent ist mehr als ein antwortender Assistent
Der praktische Unterschied zwischen einem konversationellen Assistenten und einem Agenten tritt auf, wenn die Aufgabe nach der Antwort fortgesetzt wird. Ein generatives System kann eine Zusammenfassung oder einen Entwurf vorbereiten; ein Agent kann zusätzlich Werkzeuge konsultieren, nachfolgende Schritte entscheiden und Aktionen innerhalb der erteilten Berechtigungen ausführen. Das Risiko ändert sich von der Erzeugung einer falschen Antwort zur Veränderung von etwas Realem.
Das Label „Agent“ garantiert kein konkretes Maß an Autonomie. Einige Funktionen bereiten nur Ergebnisse zur Überprüfung vor; andere arbeiten mit verbundenen Anwendungen, Dateien oder Diensten. Es ist ratsam, die Aktionen zu bewerten, die das System ausführen kann, nicht den Markennamen oder das Versprechen der Automatisierung.
Dies hilft auch dabei zu entscheiden, wann man keinen Agenten verwenden sollte. Wenn eine Aufgabe einmalig ist, ihre Schritte vorhersehbar sind und es ausreicht, einen Entwurf zu erhalten, kann ein konventionelles generatives Werkzeug einfacher sein. Ein Agent ist relevanter, wenn der Workflow Nachverfolgung, mehrere Schritte oder Reaktionen auf Änderungen erfordert, aber dieser Nutzen hängt von der Fähigkeit ab, seine Auswirkungen einzuschränken.
Beginnen Sie mit der Kartierung von Werkzeugen, Daten und Aktionen
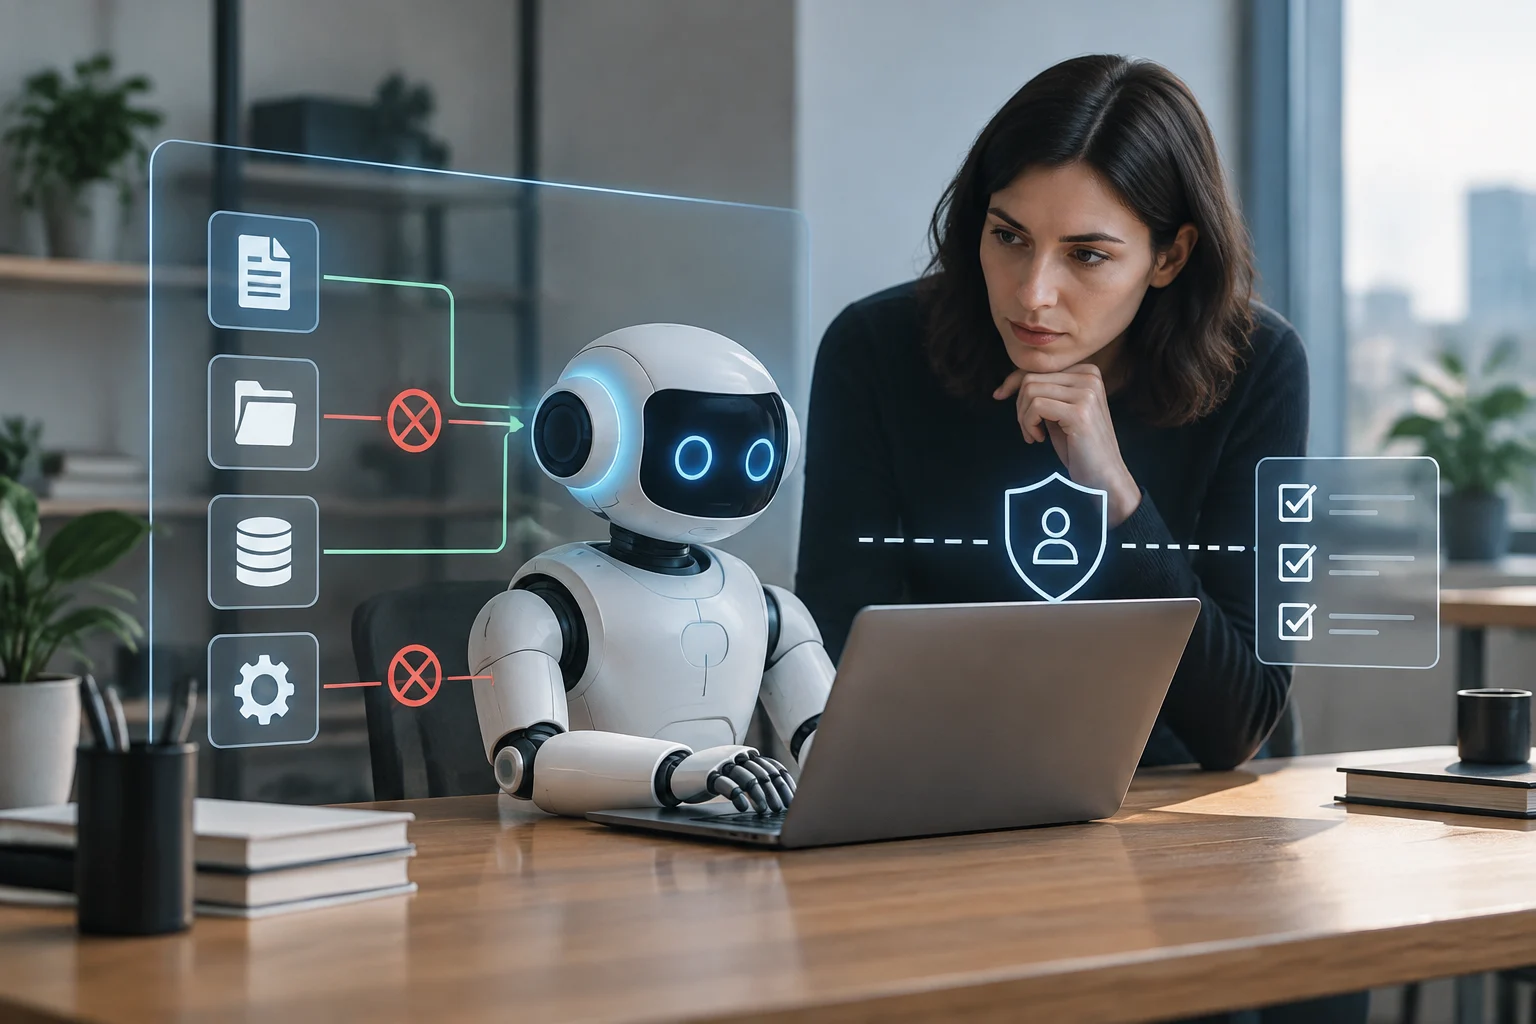
Bevor Sie eine Integration aktivieren, schreiben Sie auf, was der Agent lesen muss, was er ändern kann und welches Ergebnis er liefern soll. Es reicht nicht, Anwendungen aufzulisten: In einem einzigen Dienst können Berechtigungen zum Lesen, Bearbeiten, Senden oder Verwalten existieren. Trennen Sie den Datenzugriff von der Autorisierung zum Handeln.
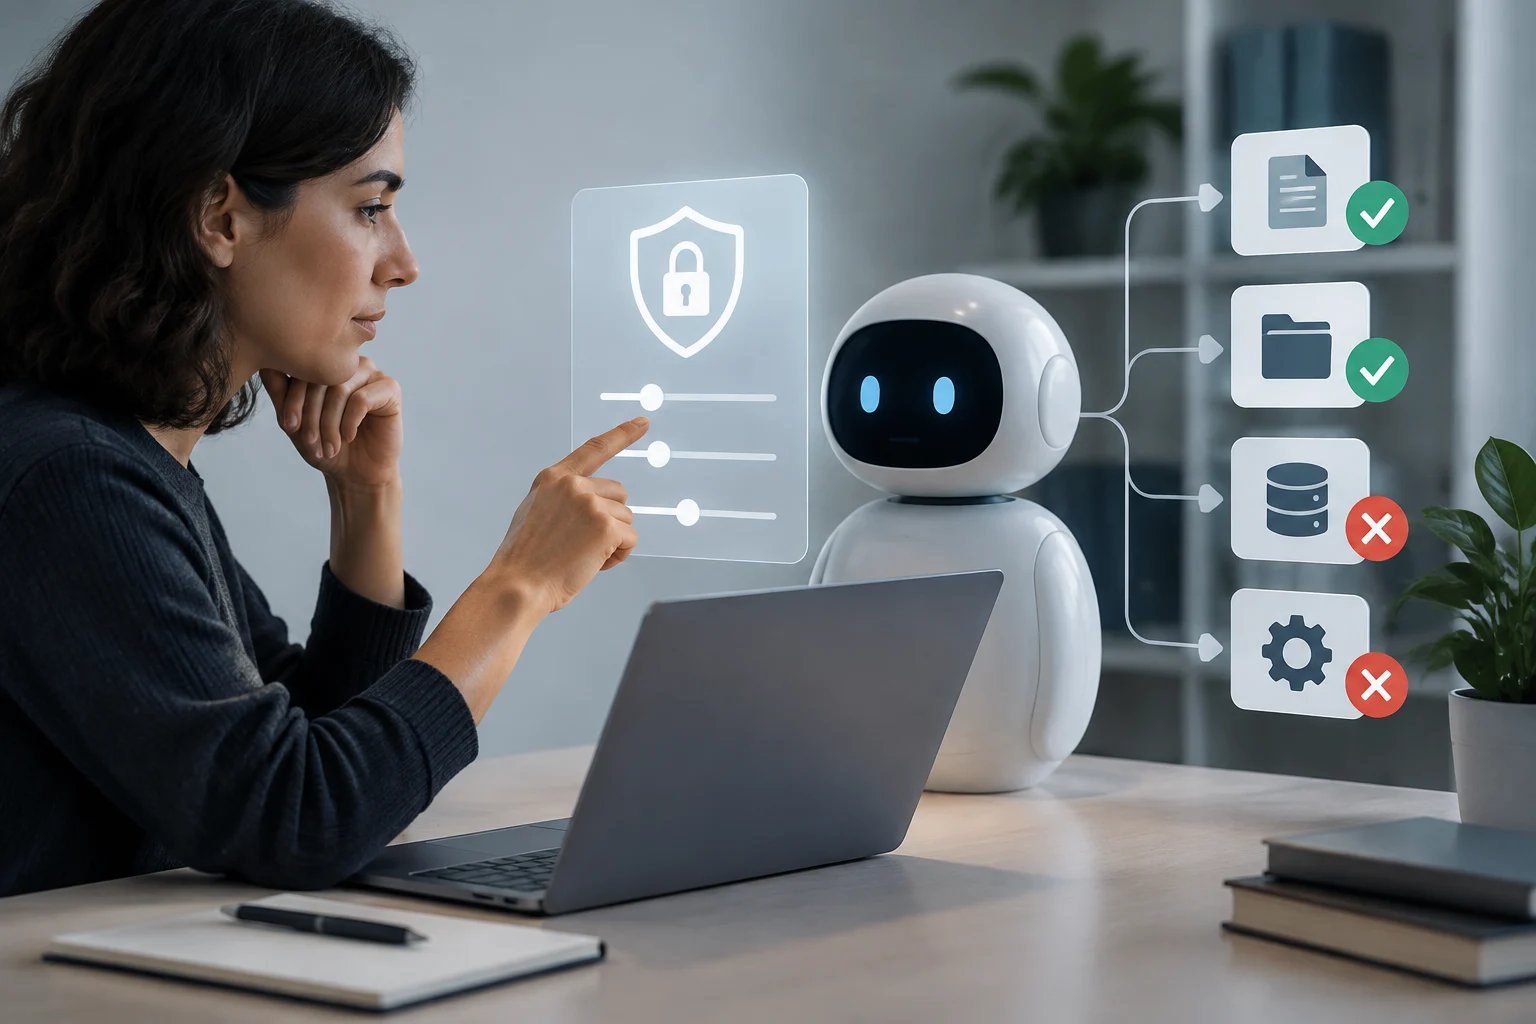
Die Hilfe von Meta für Muse auf dem Mac illustriert, warum diese Unterscheidung wichtig ist. Sie beschreibt macOS-Berechtigungen für den Zugriff auf die Festplatte, die Automatisierung von Anwendungen und die Anzeige von Benachrichtigungen; sie erlaubt auch, lokale Anwendungen als deaktiviert, nur lesend oder mit Interaktionsfähigkeit zu konfigurieren. Für den Zugriff auf bestimmte Dateien kann die Festplattenberechtigung einen breiten Bereich abdecken, auch wenn die angeforderte Aufgabe konkret ist. Diese Breite muss Teil der Bewertung sein, nicht hinter der Bequemlichkeit des Workflows versteckt bleiben.
Eine nützliche erste Überprüfung kann kurz und spezifisch sein:
- Daten: Identifizieren Sie Ordner, Postfächer, Repositories oder Projekte, die der Agent konsultieren muss.
- Aktionen: Unterscheiden Sie zwischen Lesen, Erstellen, Bearbeiten, Löschen, Senden, Veröffentlichen und Kaufen.
- Verbindungen: Entfernen Sie Integrationen, die nicht in den gewählten Workflow eingreifen.
- Eigentümerschaft: Bestätigen Sie, wer jede Berechtigung erteilen und widerrufen kann.
Perplexity beschreibt Teammates als Agenten, die sich mit Werkzeugen wie Slack, GitHub und Gmail verbinden und die damit verbundenen Berechtigungen für diese Werkzeuge und Projekte erben können. Für ein GitHub-Repository zeigt der in der Berichterstattung zitierte Leitfaden, dass man auswählen kann, welchen Zugriff man gewährt. Die Gewährung von Zugriff auf ein Werkzeug definiert nicht allein, welche Aufgabe sicher ist: Auch der Umfang des verbundenen Raums und die erlaubten Operationen sind wichtig.
Definieren Sie Grenzen und menschliche Genehmigungspunkte
Teilen Sie die Arbeit in zwei Gruppen auf: rückholbare Aktionen mit geringer Auswirkung und Aktionen mit externen Konsequenzen oder schwer rückholbar. Lesen, Klassifizieren und Vorbereiten eines Entwurfs sind gute Kandidaten für die erste Automatisierung; das Senden einer Nachricht, Ändern von Berechtigungen, Veröffentlichen oder Löschen verdient strengere Kontrolle. Die Genehmigung muss vor der Konsequenz liegen, nicht nach dem Erhalt einer Zusammenfassung.
Die Hilfe von Meta zeigt, dass Muse vor wichtigen Aktionen wie dem Senden einer E-Mail oder dem Kauf eine Bestätigung anfordert und dass gelöschte Dateien in den Papierkorb gehen. Dies ist eine für dieses Produkt beschriebene Funktion, keine allgemeine Regel für alle Agenten. In jedem Werkzeug sollten Sie prüfen, welche Aktionen eine Bestätigung erfordern und welche direkt ausgeführt werden können; eine Überwachungsoption entspricht nicht unbedingt einer technischen Barriere.
Eine einfache Richtlinie kann die Autonomie in Stufen ordnen: Zuerst Lesen und Vorschläge erlauben; dann rückholbare Änderungen in einer Testumgebung; schließlich externe Aktionen nur mit expliziter Genehmigung. Erhöhen Sie Berechtigungen nicht aus Bequemlichkeit, bis Sie überprüft haben, dass das System anhält, wenn Informationen fehlen, unerwartete Ergebnisse erkennt und klar macht, was es beabsichtigt.
Notieren Sie für jeden Workflow schriftlich drei Grenzen: Was er ohne Nachfrage tun kann, was Genehmigung erfordert und was verboten ist. Fügen Sie hinzu, wer genehmigen kann und wie eine Ausführung gestoppt wird. Wenn das Produkt keine technische Formulierung einer Grenze erlaubt, kompensieren Sie dies, indem Sie den Zugriff reduzieren oder diese Stufe unter menschlicher Intervention halten; eine Anweisung in natürlicher Sprache kann eine Systemberechtigungskontrolle nicht ersetzen.
Kontrollieren Sie den Kontext und das Gedächtnis des Agenten
Ein persistenter Agent kann Dateien, Anweisungen und frühere Ergebnisse wiederverwenden, um eine Aufgabe fortzusetzen. Diese Kontinuität spart Erklärungen, kann aber auch veraltete Informationen oder eine falsche Interpretation mitziehen. Das Gedächtnis muss Zweck und Umfang haben, wie der Zugriff auf einen Ordner oder ein Konto.
Perplexity präsentiert Teammates als Agenten, die sich auf Projekte, Dateien, Fähigkeiten und das Computer-Gedächtnis stützen und Kommentare für spätere Aufgaben erhalten können. Bevor Sie eine solche Funktion verwenden, entscheiden Sie, welcher Kontext zwischen Ausführungen beibehalten werden muss, wer ihn bearbeiten kann und wie er korrigiert wird. Speichern Sie keine vorübergehende Präferenz als permanente Anweisung und verwandeln Sie kein vom Agenten generiertes Ergebnis ohne Überprüfung in eine Wahrheit.
Muse kann lokal gespeicherte Informationen in Mac-Anwendungen lesen, die der Benutzer autorisiert. Die Hilfe von Meta zeigt, dass der Benutzer den Zugriff auf diese Anwendungen in den Einstellungen anpassen und später entfernen kann. Prüfen Sie den Kontext pro Anwendung, nicht nur die allgemeine Berechtigung: Ein Agent, der Nachrichten zusammenfasst, benötigt nicht unbedingt die Berechtigung, Nachrichten zu senden oder Notizen zu ändern.
Um Abdriften bei längeren Aufgaben zu reduzieren, begrenzen Sie das Ziel und das Gültigkeitsdatum der Anweisungen. Bitten Sie den Agenten, Daten zu kennzeichnen, die er nicht verifizieren kann, bei widersprüchlichen Anweisungen anzuhalten und Fakten von Annahmen zu unterscheiden. Wenn sich der Workflow ändert, überprüfen Sie Dateien, Berechtigungen und Kontext erneut: Gedächtnis, das für ein Projekt nützlich ist, kann für ein anderes unangemessen sein.
Überwachen Sie die Ausführung und bewahren Sie eine nützliche Nachverfolgbarkeit
Die Überwachung muss es ermöglichen, konkrete Fragen zu beantworten: Welche Informationen hat der Agent konsultiert, welche Schritte hat er versucht, was hat er geändert und was ist offen geblieben. Eine endgültige Zusammenfassung reicht nicht immer aus; um einen Fehler zu überprüfen, sind Aufzeichnungen erforderlich, die mit der Aufgabe verknüpft sind, und eine Möglichkeit, einen Vorschlag von einer tatsächlich durchgeführten Aktion zu unterscheiden. Die Nachverfolgbarkeit dient dazu, Auswirkungen zu erkennen und zu korrigieren, nicht nur das Ergebnis zu erklären.
Meta zeigt, dass Muse benachrichtigen kann, wenn eine Aufgabe endet, dass wichtige Aktionen eine Bestätigung erfordern und dass der Benutzer Berechtigungen aus den macOS-Einstellungen widerrufen kann. Perplexity ermöglicht laut Informationen über Teammates, die Arbeit zu überprüfen, die Kontrolle über den Desktop zu übernehmen oder Anweisungen zu ändern, während der Agent aktiv ist. Dies sind unterschiedliche Kontrollen: Die retrospektive Überprüfung, die Unterbrechung während der Ausführung und der Widerruf von Berechtigungen sind nicht austauschbar.
Eine Überwachungsroutine kann sich darauf konzentrieren, was das Risiko ändert:
- Prüfen Sie Änderungen in Dateien, Tickets oder Repositories, bevor sie in die geteilte Arbeit übernommen werden.
- Überprüfen Sie Nachrichten und Veröffentlichungen, bevor sie Dritte erreichen.
- Stellen Sie sicher, dass unvollendete Aufgaben als ausstehend markiert bleiben, nicht als beendet.
- Widerrufen Sie Verbindungen, die nicht mehr benötigt werden, und stellen Sie sicher, dass die Aufgabe gestoppt wurde.
Halten Sie einen Kanal für Fehlermeldungen aufbewahrt und speichern Sie die Aufgabenanweisungen zusammen mit dem Ergebnis. Wenn der Agent keine sufficiently klaren Aufzeichnungen bietet, beschränken Sie seine Verwendung auf Lese- oder Vorbereitungsaufgaben. Die Autonomie muss der tatsächlichen Fähigkeit entsprechen, das System zu auditieren und zu stoppen.
Ein schrittweiser Rollout reduziert Überraschungen
Beginnen Sie mit einem Workflow mit geringer Auswirkung, einem kleinen Datensatz und einer einzigen Integration. Definieren Sie im Voraus das erwartete Ergebnis und ein überprüfbares Erfolgskriterium; zum Beispiel, dass der Agent Elemente klassifiziert, ohne sie zu löschen oder in ihrem Namen zu antworten. Vergleichen Sie während der ersten Ausführungen das Ergebnis mit einer manuellen Überprüfung und beobachten Sie, wo er Fehler macht oder Klarstellungen benötigt.
Erweitern Sie nach diesem Test nur eine Dimension auf einmal: mehr Daten, ein neues Werkzeug oder eine zusätzliche Aktion. Wenn mehrere gleichzeitig hinzugefügt werden, ist es schwieriger zu identifizieren, welche Berechtigung oder Stufe ein Problem verursacht hat. Die schrittweise Erweiterung macht die Überwachung zu einer Entscheidung, die auf dem konkreten Workflow basiert, nicht auf einem allgemeinen Vertrauen in die Produktkategorie.
Schließlich integrieren Sie Kosten und Nutzungsgrenzen in die Entscheidung. Die Berichterstattung über den Launch von Teammates beschreibt eine Beziehung zu den Perplexity-Computer-Credits und erklärt, dass Aufgaben pausiert werden können, wenn die erforderlichen Credits aufgebraucht sind. Dies ist ein spezifisches Detail dieses Dienstes; bei anderen Produkten müssen Sie deren eigene Kontingente, Wiederaufnahmebedingungen und Optionen für zusätzliche Ausgaben überprüfen, bevor Sie kontinuierliche Arbeit planen.
Das Adoptionskriterium ist operativ: Delegieren Sie nur Aufgaben, deren Daten, Berechtigungen, Genehmigungspunkte, Gedächtnis und Aufzeichnungen Sie verwalten können. Wenn Sie nicht beantworten können, wer eine Aktion autorisiert hat oder wie sie gestoppt wird, halten Sie den Workflow im Vorschlagsmodus. Ein nützlicher Agent ist nicht der, der am meisten handelt, sondern der, der begrenzte Arbeit löst, ohne die ihm erteilte Autorität zu überschreiten.
Agenten schrittweise und kontrolliert einsetzen
Der Ablauf führt von der Festlegung des Zugriffs bis zur schrittweisen Ausweitung der Automatisierung.
-
Umfang festlegen
Daten, Aktionen und Zuständigkeiten klären
-
Zugriff begrenzen
Nur erforderliche Zugriffe erlauben
-
Genehmigungen bestimmen
Kontrollpunkte vor Aktionen einrichten
-
Überwachen und eingreifen
Änderungen prüfen; bei Bedarf stoppen
-
Schrittweise erweitern
Erst nach Prüfung mehr Autonomie zulassen
Die konkreten Berechtigungen und Genehmigungsoptionen hängen vom jeweiligen Produkt und den verbundenen Diensten ab.