Technische Definition: Generative KI vs. Aktionsagenten
Der grundlegende Unterschied zwischen einem Chatbot und einem Agenten liegt in der Fähigkeit, externe Aktionen auszuführen. Generative KI konzentriert sich auf die Erstellung neuer Inhalte wie Texte oder Bilder auf der Grundlage vorheriger Datenmuster, während ein fortgeschrittener KI-Assistent natürliche Sprache verstehen und Aufgaben von der Beantwortung von Fragen bis zur Ausführung mehrstufiger Workflows erledigen kann.
Im Unternehmenskontext ist ein KI-Assistent eine Softwareanwendung, die Natural Language Processing und Machine Learning verwendet, um Anfragen zu verstehen und spezifische Aufgaben auszuführen. Im Gegensatz zu rudimentären Chatbots, die Entscheidungsbäume folgten, besitzen moderne Agenten Speicher, Werkzeuge und Berechtigungen, um auf externe Systeme einzuwirken, wie z. B. Bestände abzufragen oder Bestellentwürfe zu erstellen.
Diese Entwicklung bedeutet, dass die Linie zwischen der Textgenerierung und der Zustandsänderung in Datenbanken verschwommen geworden ist. Für den Endbenutzer kann die Oberfläche identisch aussehen, aber die zugrunde liegende Architektur bestimmt, ob das System nur vorschlägt oder tatsächlich Daten in Echtzeit über API-Integrationen ändert.
Schritt 1: Dokumentation zu 'Action' und 'Tool Use' inspizieren
Der erste technische Indikator ist das Vorhandensein von Werkzeugnutzung (Tool Use) oder benutzerdefinierten Aktionen in der Dokumentation des Anbieters. Plattformen wie Salesforce Agentforce ermöglichen die Verbindung von Automatisierungsflüssen über spezifische Aktionen, was zeigt, dass der Agent nicht nur konversiert, sondern vordefinierte logische Prozesse aufruft.
Sie müssen in der Dokumentation nach Abschnitten suchen, die beschreiben, wie der Assistent mit externen APIs interagiert. Wenn das System Protokolle wie MCP (Model Context Protocol) verwendet, deutet dies auf eine Architektur hin, die entwickelt wurde, um Daten und Funktionen als aufrufbare Werkzeuge offenzulegen. Ein MCP-Server kann beispielsweise einem Assistenten erlauben, Produkte und Preise abzufragen, aber die Dokumentation muss klar angeben, ob diese Berechtigungen nur Lesezugriff haben oder Schreibfähigkeiten umfassen.
Das Fehlen von Dokumentation über ausführbare Aktionen deutet darauf hin, dass der Assistent im reinen Generierungsmodus arbeitet. Im Gegensatz dazu bestätigt das Vorhandensein von Datenschemata für Eingabe und Ausgabe von Werkzeugen, dass das System für die Interaktion mit externen Umgebungen jenseits des Chats entwickelt wurde.
Schritt 2: Integrationsberechtigungen und Zugriffstokens prüfen
Die Überprüfung der Berechtigungen ist entscheidend, um den tatsächlichen Umfang der Aktionen zu bestimmen. Bei Integrationen mit Systemen wie SAP Business One übersetzt der Agent die Benutzeranfragen in API-Operationen, was Zugriffstokens mit spezifischen Privilegienstufen erfordert. Es ist grundlegend zu überprüfen, ob diese Tokens nur Leseberechtigungen gewähren oder die Erstellung und Änderung von Datensätzen erlauben.
Eine sichere Architektur implementiert in der Regel granulare Berechtigungen. In Trading- oder Finanzumgebungen wird beispielsweise empfohlen, Leseberechtigungen für Datenabfragen zu gewähren und Schreibberechtigungen für menschliche Bestätigungsflüsse vorzubehalten. Wenn ein Büroassistent auf ein Token mit Schreibberechtigungen in Ihrem CRM oder ERP zugreifen kann, müssen Sie davon ausgehen, dass er Daten ohne Ihre direkte Intervention ändern kann.
Prüfen Sie die OAuth-Konfiguration oder API-Schlüssel im Admin-Panel. Verifizieren Sie, welche Scopes (Umfänge) aktiv sind. Ein Assistent, der nur E-Mail-Entwürfe generiert, benötigt keine Berechtigungen für den automatischen Versand; wenn er diese Berechtigungen besitzt, wurde die Grenze zwischen Vorschlag und Ausführung überschritten.
Schritt 3: Existenz von Audit-Logs überprüfen
Die Nachverfolgbarkeit ist das Markenzeichen eines reifen Produktionsagenten. Ein Assistent, der echte Aktionen ausführt, muss ein detailliertes Audit-Log jeder durchgeführten Operation hinterlassen. Dies umfasst die Uhrzeit, den Benutzer, der die Aktion angefordert hat, das aufgerufene Werkzeug und das Ergebnis der Operation im Zielsystem.
In Unternehmensplattformen ermöglicht das Auditieren von KI-Agenten die Verfolgung der Nutzung und der getroffenen Entscheidungen. Ohne dieses Protokoll ist es unmöglich zu bestimmen, ob eine Datenbankänderung von einem Menschen oder vom Assistenten vorgenommen wurde. Das Fehlen von Logs ist ein rotes Warnsignal, das auf einen Mangel an Governance und Kontrolle über automatisierte Aktionen hinweist.
Die Protokolle müssen unveränderlich und für Sicherheitsadministratoren zugänglich sein. In fortgeschrittenen agentischen Architekturen ist jede Aktion auditierbar und rückholbar, was menschlichen Aufsehern ermöglicht, Änderungen rückgängig zu machen, wenn der Agent außerhalb der erwarteten Parameter handelt. Diese Rückhol-Fähigkeit ist ein Schlüsselbestandteil der Betriebssicherheit.
Schritt 4: Kontrollierte Tests mit rückholbaren Aktionen durchführen
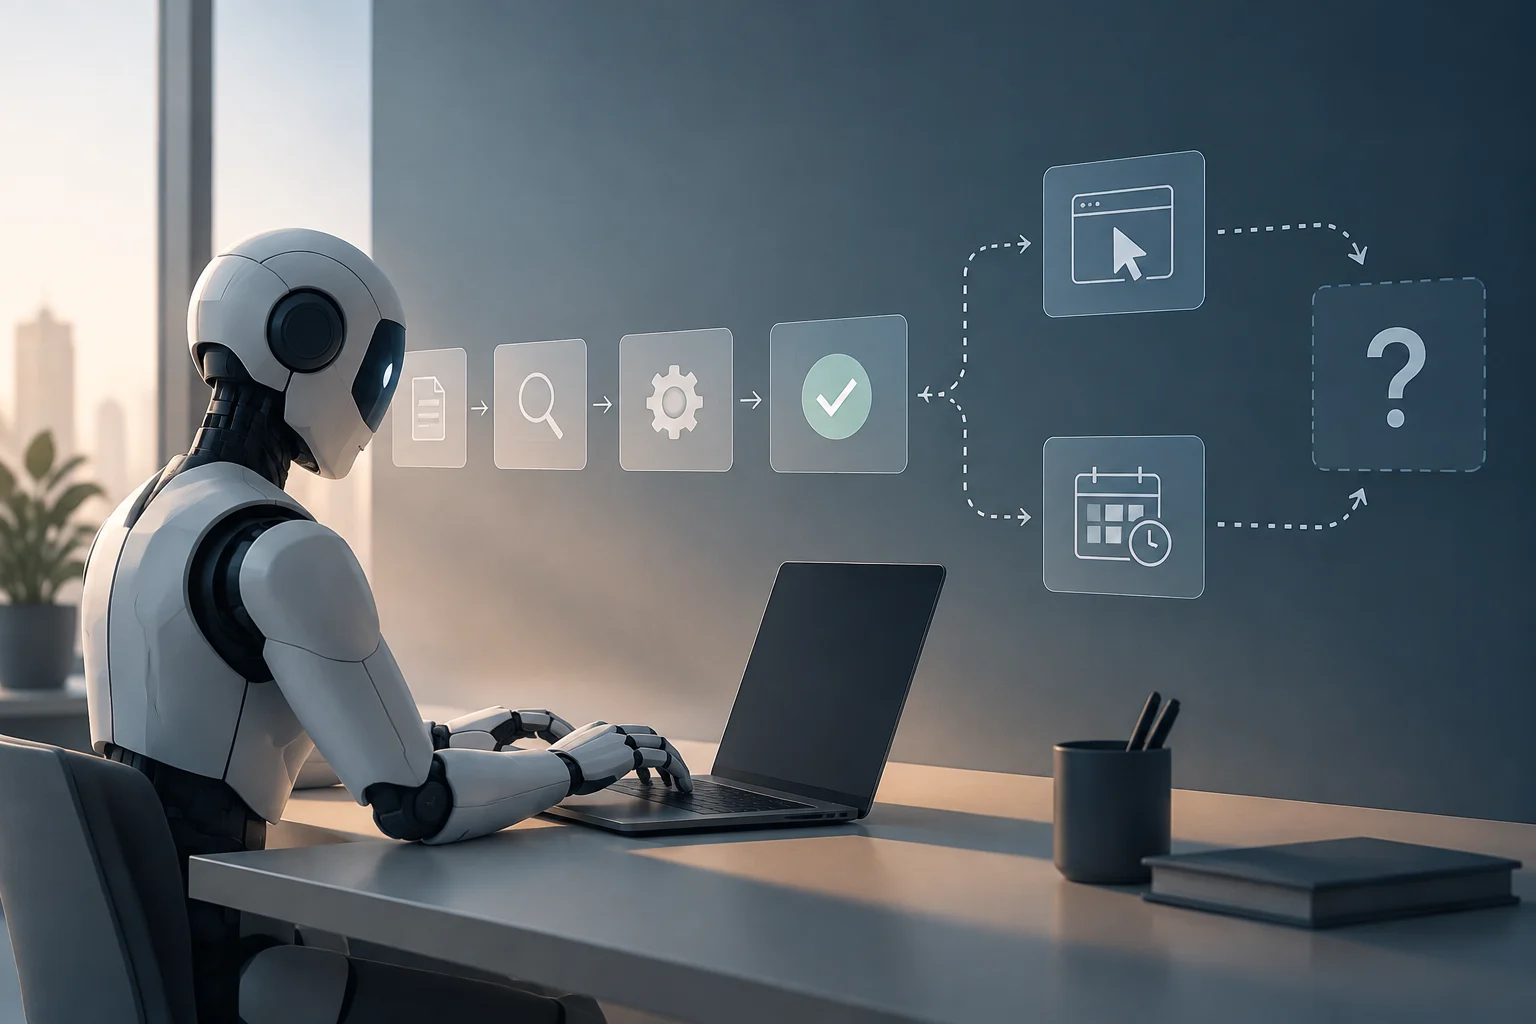
Der definitive Test ist die kontrollierte Ausführung einer Aufgabe mit geringem Risiko. Wählen Sie eine rückholbare Aktion, wie die Erstellung eines Kalendereintrags oder die Generierung eines E-Mail-Entwurfs, und beobachten Sie, ob der Assistent sie ohne manuelle Intervention abschließt. Wenn der Eintrag in Ihrem Kalender mit den richtigen Details erscheint, hat der Assistent eine echte Aktion über eine API ausgeführt.
Während dieses Tests prüfen Sie die Latenz und die Bestätigung. Ein Agent, der Aktionen ausführt, liefert in der Regel eine explizite Bestätigung der durchgeführten Operation, während ein Textgenerator nur eine konversationelle Antwort anbieten wird. Wenn der Assistent vor der Ausführung eine Bestätigung anfordert, deutet dies auf eine confirm-to-trade-Architektur oder eine ähnliche hin, die entwickelt wurde, um Risiken zu mindern.
Dokumentieren Sie das Testergebnis. Wenn die Aktion ausgeführt und rückholbar ist, können Sie der betrieblichen Fähigkeit des Assistenten für Routineaufgaben vertrauen. Wenn die Aktion fehlschlägt oder der Assistent nur den Text der Anfrage generiert, ohne sie auszuführen, müssen Sie die Nutzungserwartungen auf Inhaltsgenerierung und nicht auf Prozessautomatisierung umstellen.
Kriterien für die Eignung bei kritischen Aufgaben
Basierend auf der Inspektion von Dokumentation, Berechtigungen und Audit können Sie den Assistenten in zwei Kategorien einteilen: Inhaltsgenerator oder Aktionsagent. Generatoren eignen sich für Entwürfe, Zusammenfassungen und Textanalyse, sollten aber keine Schreibberechtigungen in kritischen Systemen erhalten.
Aktionsagenten, die Ausführungsfähigkeit und Nachverfolgbarkeit nachgewiesen haben, können komplexere Aufgaben wie Bestandsmanagement oder Personalplanung übernehmen. In diesen Fällen wird jedoch empfohlen, menschliche Aufsicht für hochimpactvolle Entscheidungen wie Kreditgenehmigungen oder Preisänderungen beizubehalten.
Die Sicherheit eines KI-Assistenten in der Produktion hängt von der Trennung zwischen Anweisungen und Daten sowie der Fähigkeit ab, jede Interaktion zu auditieren. Die Implementierung von Bestätigungsflüssen und Leseberechtigungen für nicht kritische Funktionen reduziert das Risiko von Kettenfehlern und schützt die Integrität der Unternehmensdaten.