Definição técnica: IA generativa vs. agentes de ação
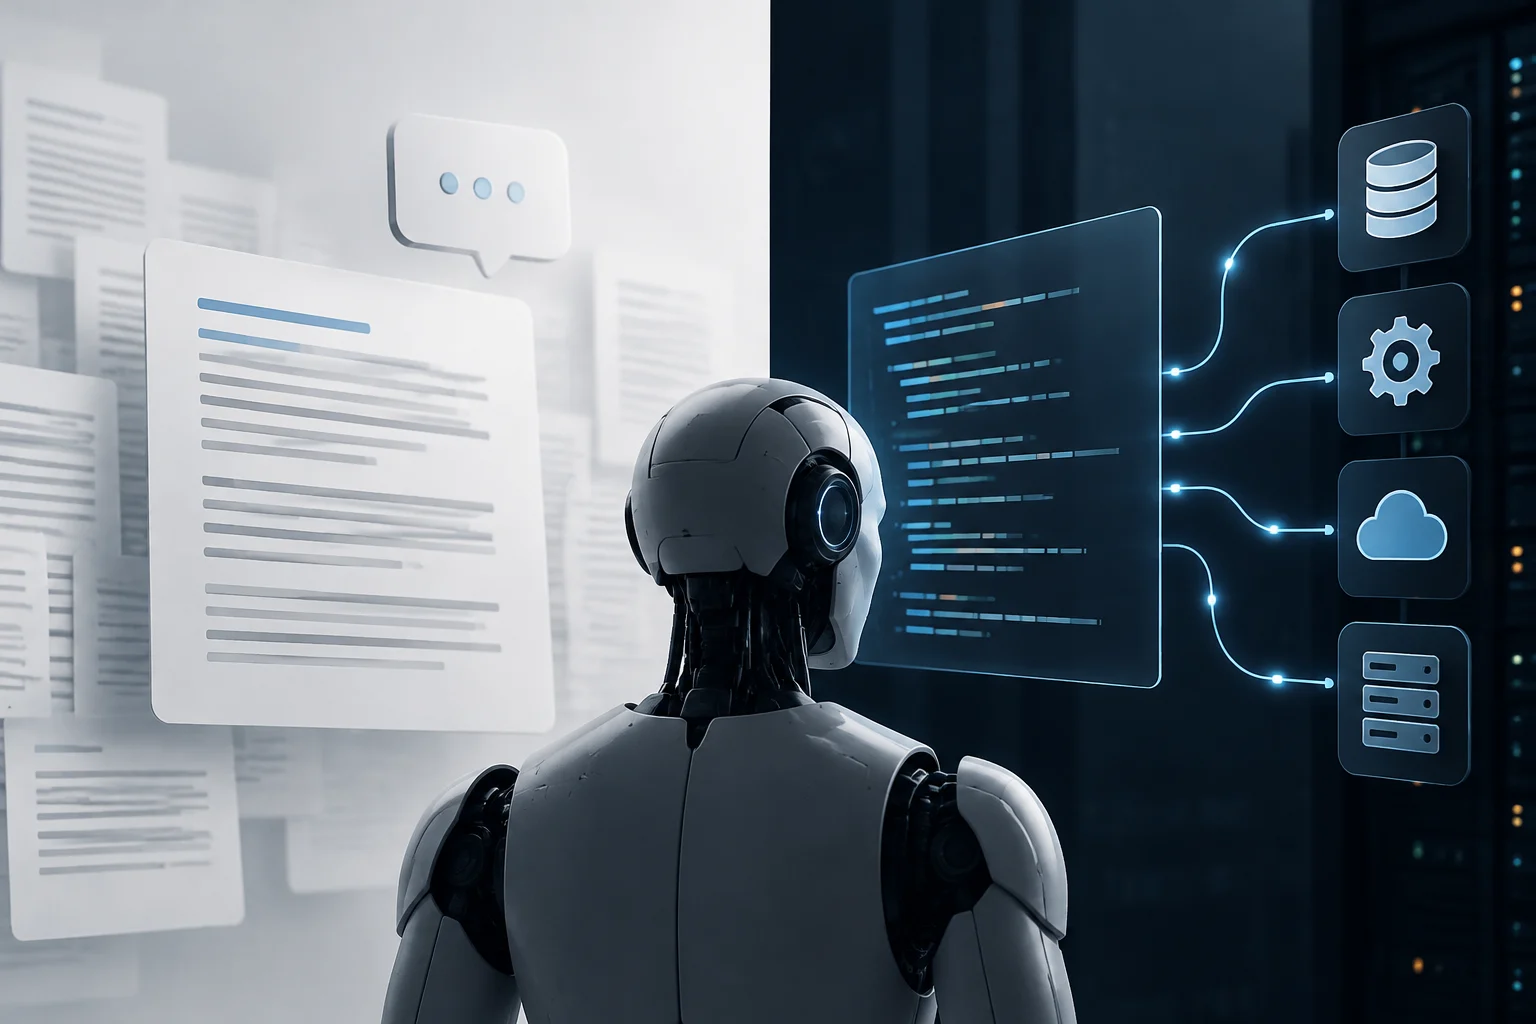
A distinção fundamental entre um chatbot e um agente reside na capacidade de executar ações externas. A IA generativa foca na criação de novos conteúdos, como textos ou imagens, com base em padrões de dados anteriores, enquanto um assistente de IA avançado pode compreender a linguagem natural e completar tarefas que vão desde responder perguntas até executar fluxos de trabalho de várias etapas.
No contexto empresarial, um assistente de IA é um aplicativo de software que utiliza o processamento de linguagem natural e o aprendizado de máquina para compreender solicitações e realizar tarefas específicas. Diferente dos chatbots rudimentares que seguiam árvores de decisão, os agentes modernos possuem memória, ferramentas e permissões para agir sobre sistemas externos, como consultar inventários ou criar rascunhos de pedidos.
Esta evolução implica que a linha entre a geração de texto e a modificação de estado em bancos de dados tornou-se difusa. Para o usuário final, a interface pode parecer idêntica, mas a arquitetura subjacente determina se o sistema apenas sugere ou se realmente modifica dados em tempo real através de integrações de API.
Passo 1: Inspecionar a documentação de 'Action' e 'Tool Use'
O primeiro indicador técnico é a presença de capacidades de uso de ferramentas (Tool Use) ou ações personalizadas na documentação do provedor. Plataformas como a Salesforce Agentforce permitem conectar fluxos de automação através de ações específicas, demonstrando que o agente não apenas conversa, mas invoca processos lógicos predefinidos.
Você deve procurar seções na documentação que descrevam como o assistente interage com APIs externas. Se o sistema utiliza protocolos como MCP (Model Context Protocol), isso indica uma arquitetura projetada para expor dados e funções como ferramentas invocáveis. Por exemplo, um servidor MCP pode permitir a um assistente consultar produtos e preços, mas a documentação deve especificar claramente se essas permissões são de somente leitura ou incluem capacidades de escrita.
A ausência de documentação sobre ações executáveis sugere que o assistente opera em um modo de geração pura. Em contrapartida, a presença de esquemas de dados para entrada e saída de ferramentas confirma que o sistema está projetado para interagir com ambientes externos além do chat.
Passo 2: Auditar permissões de integração e tokens de acesso
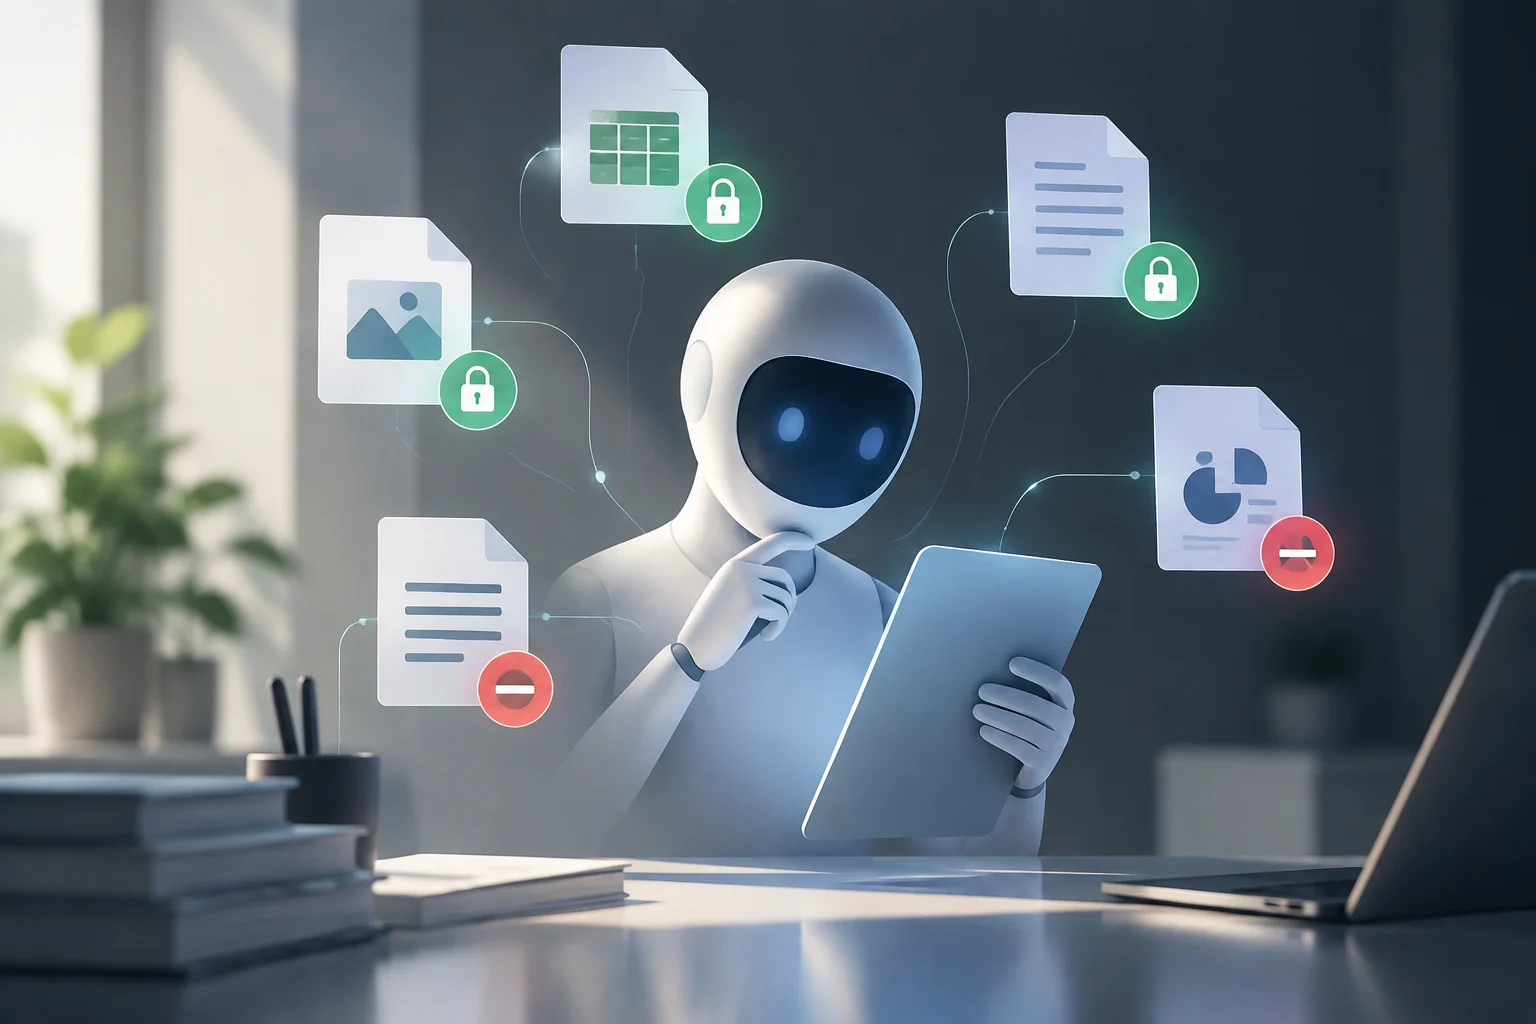
A verificação de permissões é crítica para determinar o alcance real das ações. Em integrações com sistemas como o SAP Business One, o agente traduz as solicitações do usuário em operações via API, o que requer tokens de acesso com níveis de privilégio específicos. É fundamental revisar se esses tokens concedem direitos de somente leitura ou se permitem a criação e modificação de registros.
Uma arquitetura segura geralmente implementa permissões granulares. Por exemplo, em ambientes de negociação ou finanças, recomenda-se conceder permissões de somente leitura para a consulta de dados e reservar as permissões de escrita para fluxos de confirmação humana. Se um assistente de escritório tem acesso a um token com permissões de escrita no seu CRM ou ERP, você deve assumir que ele pode modificar dados sem sua intervenção direta.
Revise a configuração OAuth ou as chaves de API no painel de administração. Verifique quais scopes (alcances) estão ativos. Um assistente que apenas gera rascunhos de e-mails não precisa de permissões de envio automático; se possui essas permissões, a fronteira entre sugestão e execução foi cruzada.
Passo 3: Verificar a existência de registros de auditoria
A rastreabilidade é a marca registrada de um agente de produção maduro. Um assistente que executa ações reais deve deixar um registro de auditoria detalhado de cada operação realizada. Isso inclui a hora, o usuário que solicitou a ação, a ferramenta invocada e o resultado da operação no sistema de destino.
Em plataformas empresariais, a auditoria de agentes de IA permite rastrear o uso e as decisões tomadas. Sem este registro, é impossível determinar se uma modificação no banco de dados foi realizada por um humano ou pelo assistente. A falta de logs é um sinal de alerta vermelho que indica uma falta de governança e controle sobre as ações automatizadas.
Os registros devem ser imutáveis e acessíveis para os administradores de segurança. Em arquiteturas agênticas avançadas, cada ação é auditável e reversível, permitindo que os supervisores humanos revertam mudanças se o agente agir fora dos parâmetros esperados. Essa capacidade de reversão é um componente chave da segurança operacional.
Passo 4: Realizar testes controlados com ações reversíveis
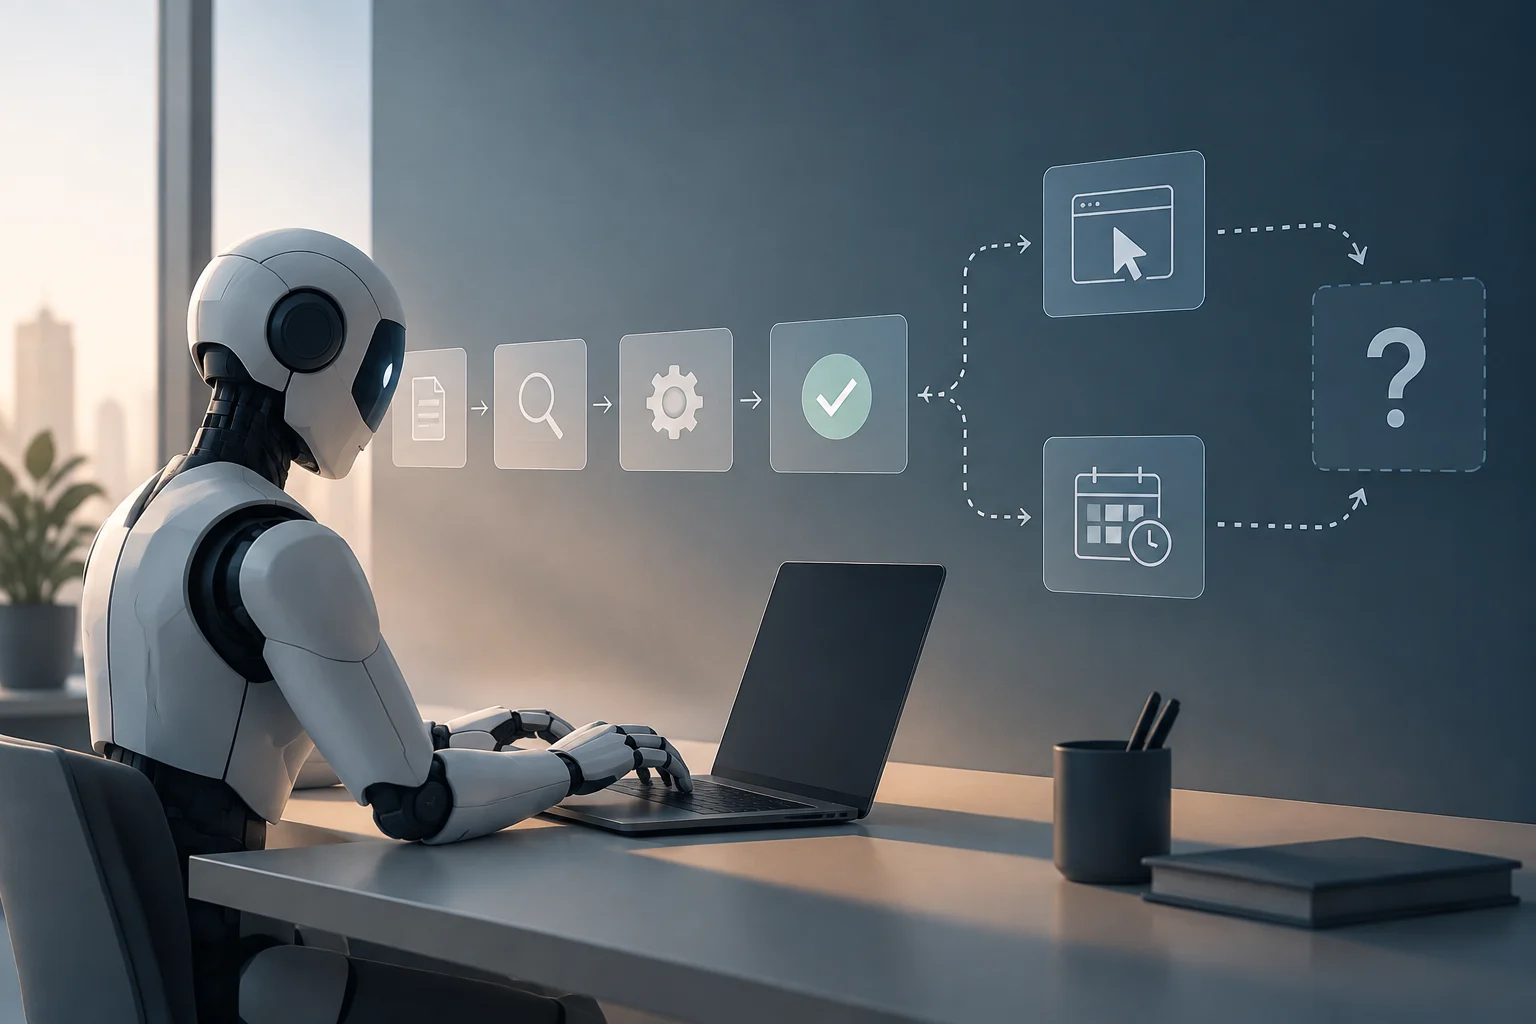
O teste definitivo é a execução controlada de uma tarefa de baixo risco. Selecione uma ação reversível, como a criação de um evento no calendário ou a geração de um rascunho de e-mail, e observe se o assistente a completa sem intervenção manual. Se o evento aparecer no seu calendário com os detalhes corretos, o assistente executou uma ação real através de uma API.
Durante este teste, verifique a latência e a confirmação. Um agente que executa ações geralmente fornece uma confirmação explícita da operação realizada, enquanto um gerador de texto oferecerá apenas uma resposta conversacional. Se o assistente pedir confirmação antes de executar, isso indica uma arquitetura de confirm-to-trade ou similar, projetada para mitigar riscos.
Documente o resultado do teste. Se a ação for executada e for reversível, você pode confiar na capacidade operacional do assistente para tarefas rotineiras. Se a ação falhar ou o assistente apenas gerar o texto da solicitação sem executá-la, você deve reconfigurar as expectativas de uso para a geração de conteúdo e não para a automação de processos.
Critérios para decidir a aptidão em tarefas críticas
Com base na inspeção de documentação, permissões e auditoria, você pode classificar o assistente em duas categorias: gerador de conteúdo ou agente de ação. Os geradores são aptos para rascunhos, resumos e análise de texto, mas não devem ser concedidas permissões de escrita em sistemas críticos.
Os agentes de ação, que demonstraram capacidade de execução e rastreabilidade, podem assumir tarefas mais complexas como a gestão de inventários ou a programação de pessoal. No entanto, mesmo nesses casos, recomenda-se manter supervisão humana para decisões de alto impacto, como a aprovação de créditos ou a modificação de preços.
A segurança de um assistente de IA em produção depende da separação entre instruções e dados, e da capacidade de auditar cada interação. Implementar fluxos de confirmação e permissões de somente leitura para funções não críticas reduz o risco de erros em cadeia e protege a integridade dos dados empresariais.