O ecossistema regulatório digital em 2026
A União Europeia consolidou um quadro regulatório digital que já não se limita à proteção de dados, mas abrange a cibersegurança de produtos, a responsabilidade das plataformas e a governança da inteligência artificial. Em 2026, estas normas deixam de ser propostas futuras para se tornarem obrigações exigíveis com prazos concretos e multas milionárias.
O impacto é transversal: afeta fabricantes de hardware e software, fornecedores de serviços online, empresas que implementam sistemas de IA e, em última análise, os utilizadores finais. A chave para navegar neste ecossistema é distinguir entre o que já é lei vigente e o que se encontra em fase de transição ou foi objeto de ajustes regulatórios recentes.
RGPD e ePrivacy: a base consolidada
O Regulamento Geral sobre a Proteção de Dados (RGPD) continua a ser o pilar fundamental da privacidade na Europa. Embora a sua aplicação plena data de 2018, a sua interpretação e aplicação evoluem constantemente. O Comité Europeu de Proteção de Dados (CEPD) publicou o seu relatório anual em 2024, destacando a adoção de uma nova estratégia 2024-2027 para reforçar a aplicação coerente do RGPD num panorama digital em mudança.
A estratégia do CEPD foca-se na cooperação inter-regulatória, reconhecendo que a proteção de dados não opera no vazio, mas interage com outras regulamentações como o AI Act ou o CRA. Para as empresas, isto significa que a conformidade com o RGPD deve ser integrada com as novas obrigações de transparência e segurança, evitando silos regulatórios e assegurando uma gestão unificada do risco digital.
Lei dos Serviços Digitais (DSA): plataformas sob o microscópio
A DSA (Regulamento UE 2022/2065) entrou em vigor a 17 de fevereiro de 2024 e regula a responsabilidade dos intermediários digitais, plataformas online e motores de busca. A sua aplicação é escalonada: as obrigações gerais aplicam-se desde 2024, enquanto as plataformas de muito grande dimensão (VLOPs e VLOSEs) têm prazos específicos para cumprir requisitos adicionais de avaliação de riscos sistémicos.
Em setembro de 2026, a Comissão Europeia designou novos serviços como VLOPs e VLOSEs, incluindo o ChatGPT (como VLOSE), Reddit e Roblox (como VLOPs). Estes serviços dispõem de quatro meses, ou seja, até janeiro de 2027, para cumprir as obrigações adicionais, que incluem a mitigação de riscos relacionados com a difusão de conteúdos ilícitos, a proteção de menores e o bem-estar dos utilizadores. Em Espanha, a CNMC atua como Coordenadora de Serviços Digitais, supervisionando o cumprimento e gerindo reclamações.
Lei dos Mercados Digitais (DMA): controlo dos 'gatekeepers'
A DMA complementa a DSA ao focar-se na concorrência e na equidade nos mercados digitais. Estabelece obrigações específicas para as empresas 'gatekeepers' que controlam pontos de acesso críticos aos mercados digitais. O cumprimento da DMA levou à imposição de multas significativas, como a multa de 120 milhões de euros à X (anteriormente Twitter) por incumprimentos no design da sua plataforma.
A DMA procura prevenir práticas anticoncorrenciais e garantir que os utilizadores e as empresas tenham opções reais no ecossistema digital. Para as empresas tecnológicas, isto implica uma revisão profunda dos seus modelos de negócio, interfaces e práticas de interoperabilidade. A supervisão ativa da Comissão Europeia e dos coordenadores nacionais, como a CNMC, assegura que as normas não fiquem no papel, mas se traduzam em mudanças tangíveis na experiência do utilizador.
CRA e AI Act: as novas frentes de 2026
O Regulamento de Ciberresiliência (CRA, UE 2024/2847) é a primeira norma da UE que estabelece requisitos obrigatórios de cibersegurança para produtos com elementos digitais ao longo de todo o seu ciclo de vida. A partir de 11 de setembro de 2026, são plenamente exigíveis as obrigações de notificação de vulnerabilidades e incidentes graves previstas no artigo 14. A aplicação plena do CRA, que inclui a avaliação de conformidade e a marcação CE, estender-se-á até 11 de dezembro de 2027.
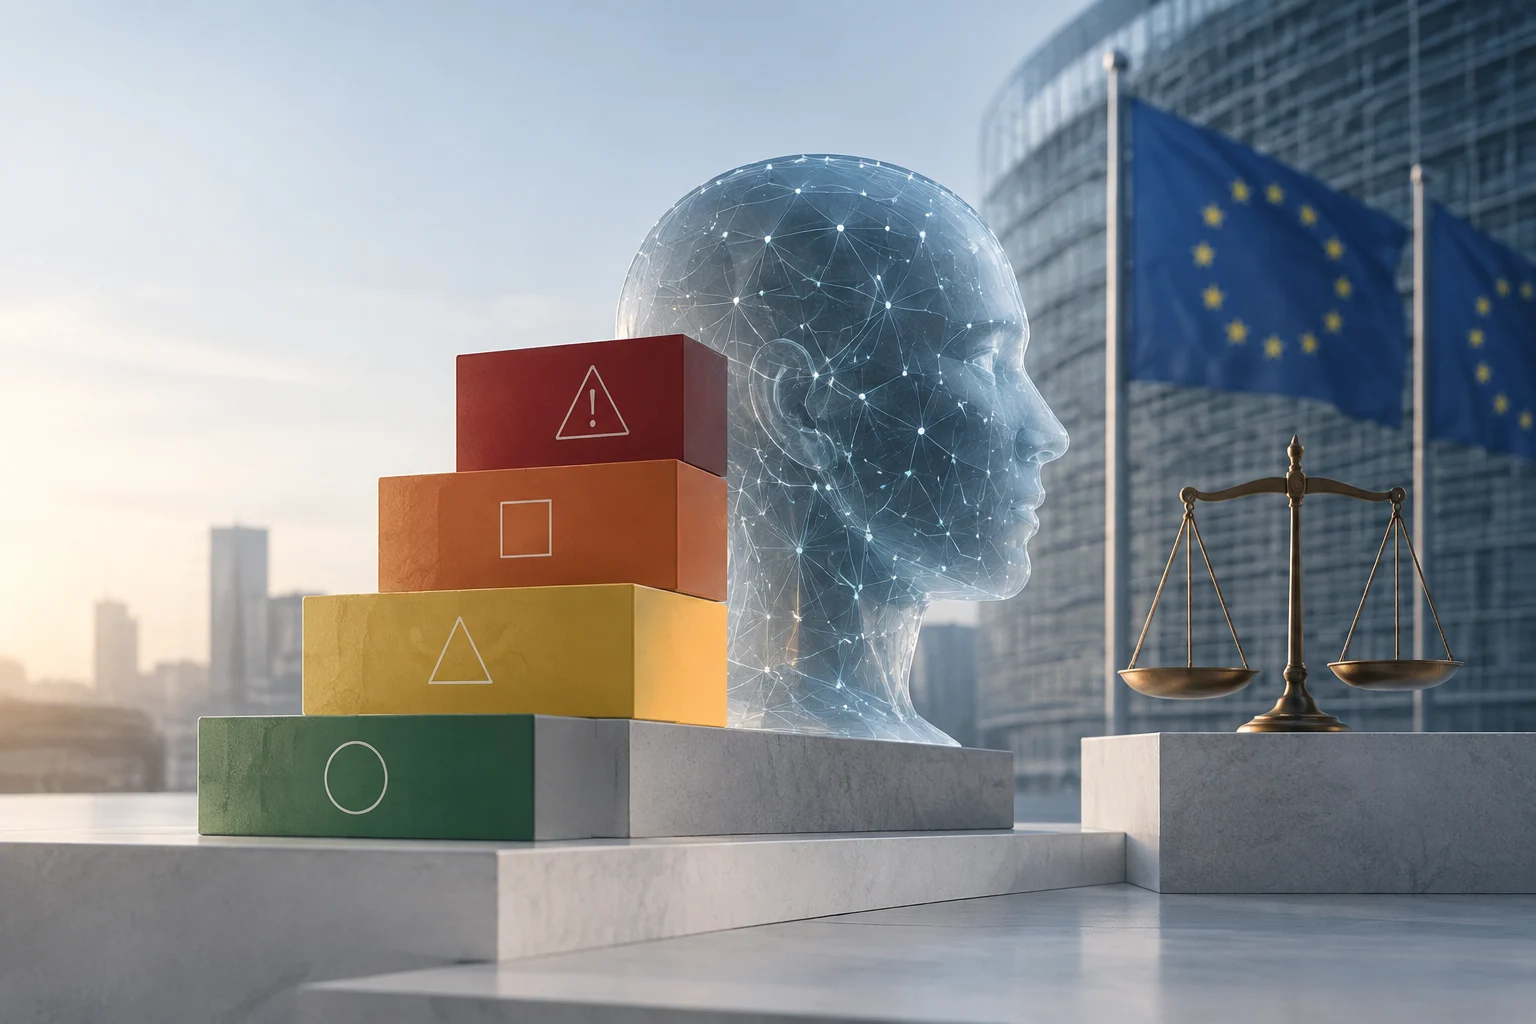
Paralelamente, o AI Act entrou em vigor a 1 de agosto de 2024, com uma aplicação escalonada. As proibições e a literacia em IA aplicam-se desde fevereiro de 2025. No entanto, em maio de 2026, as instituições europeias chegaram a um acordo para adiar as obrigações mais exigentes dos sistemas de alto risco até 2 de dezembro de 2027, como parte do pacote Digital Omnibus. Este adiamento visa reduzir a carga administrativa para as PME e permitir a publicação de guias técnicos oficiais, embora as obrigações de transparência para modelos de uso geral e deepfakes continuem em vigor desde agosto de 2026.
Como verificar a conformidade e recursos oficiais
Para as empresas, o primeiro passo é realizar um inventário dos produtos, serviços e sistemas de IA que operam na UE. Em seguida, devem mapear cada ativo contra as obrigações específicas da DSA, DMA, CRA e AI Act. É crucial identificar se são classificadas como VLOP/VLOSE, gatekeeper, fabricante de produtos com elementos digitais ou fornecedor/deployer de IA.
Os recursos oficiais, como as páginas da Comissão Europeia (digital-strategy.ec.europa.eu) e os coordenadores nacionais (CNMC em Espanha), oferecem guias, formulários de reclamação e atualizações regulatórias. As empresas devem manter-se a par das alterações regulatórias, especialmente aquelas derivadas do pacote Digital Omnibus, que continua a reconfigurar a economia digital europeia. A preparação antecipada não só evita multas, como posiciona as organizações como líderes em confiança digital e conformidade regulatória.