Das digitale Regulierungsökosystem im Jahr 2026
Die Europäische Union hat einen digitalen Regulierungsrahmen konsolidiert, der sich nicht mehr auf den Datenschutz beschränkt, sondern die Cybersicherheit von Produkten, die Verantwortung von Plattformen und die Governance der künstlichen Intelligenz umfasst. Im Jahr 2026 werden diese Normen aus zukünftigen Vorschlägen zu durchsetzbaren Pflichten mit konkreten Fristen und Millionenstrafen.
Die Auswirkungen sind querliegend: Sie betreffen Hersteller von Hardware und Software, Anbieter von Online-Diensten, Unternehmen, die KI-Systeme einsetzen, und letztlich die Endnutzer. Der Schlüssel zur Navigation in diesem Ökosystem besteht darin, zwischen dem, was bereits geltendes Recht ist, und dem, was sich in einer Übergangsphase befindet oder Gegenstand jüngster regulatorischer Anpassungen war, zu unterscheiden.
DSGVO und ePrivacy: Das konsolidierte Fundament
Die Datenschutz-Grundverordnung (DSGVO) bleibt der grundlegende Pfeiler des Datenschutzes in Europa. Obwohl ihre volle Anwendung auf 2018 zurückgeht, entwickeln sich ihre Auslegung und Anwendung ständig weiter. Der Europäische Datenschutzausschuss (EDSA) veröffentlichte 2024 seinen Jahresbericht und hob die Annahme einer neuen Strategie 2024-2027 hervor, um die kohärente Anwendung der DSGVO in einem sich wandelnden digitalen Umfeld zu stärken.
Die Strategie des EDSA konzentriert sich auf die interregulatorische Zusammenarbeit und erkennt an, dass der Datenschutz nicht im Vakuum operiert, sondern mit anderen Vorschriften wie dem AI Act oder der CRA interagiert. Für Unternehmen bedeutet dies, dass die DSGVO-Compliance mit den neuen Transparenz- und Sicherheitspflichten integriert werden muss, um regulatorische Silos zu vermeiden und ein einheitliches digitales Risikomanagement sicherzustellen.
Digital Services Act (DSA): Plattformen unter der Lupe
Der DSA (EU-Verordnung 2022/2065) trat am 17. Februar 2024 in Kraft und regelt die Verantwortung digitaler Intermediäre, Online-Plattformen und Suchmaschinen. Seine Anwendung ist gestaffelt: Allgemeine Pflichten gelten ab 2024, während sehr große Plattformen (VLOPs und VLOSEs) spezifische Fristen haben, um zusätzliche Anforderungen zur Bewertung systemischer Risiken zu erfüllen.
Im September 2026 wies die Europäische Kommission neue Dienste als VLOPs und VLOSEs aus, darunter ChatGPT (als VLOSE), Reddit und Roblox (als VLOPs). Diese Dienste haben vier Monate, also bis Januar 2027, Zeit, um die zusätzlichen Pflichten zu erfüllen, einschließlich der Minderung von Risiken im Zusammenhang mit der Verbreitung illegaler Inhalte, dem Schutz Minderjähriger und dem Wohlbefinden der Nutzer. In Spanien fungiert die CNMC als Koordinator für digitale Dienste, beaufsichtigt die Einhaltung und verwaltet Beschwerden.
Digital Markets Act (DMA): Kontrolle der 'Gatekeeper'
Der DMA ergänzt den DSA, indem er sich auf Wettbewerb und Fairness auf digitalen Märkten konzentriert. Er legt spezifische Pflichten für 'Gatekeeper'-Unternehmen fest, die kritische Zugangspunkte zu digitalen Märkten kontrollieren. Die Einhaltung des DMA hat zu erheblichen Geldstrafen geführt, wie der 120-Millionen-Euro-Geldstrafe gegen X (ehemals Twitter) wegen Verstößen im Design seiner Plattform.
Der DMA zielt darauf ab, wettbewerbswidrige Praktiken zu verhindern und sicherzustellen, dass Nutzer und Unternehmen echte Wahlmöglichkeiten im digitalen Ökosystem haben. Für Technologieunternehmen bedeutet dies eine tiefgreifende Überprüfung ihrer Geschäftsmodelle, Schnittstellen und Interoperabilitätspraktiken. Die aktive Aufsicht durch die Europäische Kommission und nationale Koordinatoren, wie die CNMC, stellt sicher, dass die Vorschriften nicht auf dem Papier bleiben, sondern sich in spürbaren Veränderungen der Nutzererfahrung niederschlagen.
CRA und AI Act: Die neuen Fronten von 2026
Die Cyber-Resilience-Verordnung (CRA, EU 2024/2847) ist die erste EU-Vorschrift, die verbindliche Cybersicherheitsanforderungen für Produkte mit digitalen Elementen über deren gesamten Lebenszyklus festlegt. Ab dem 11. September 2026 sind die in Artikel 14 vorgesehenen Pflichten zur Meldung von Schwachstellen und schwerwiegenden Vorfällen voll durchsetzbar. Die volle Anwendung der CRA, einschließlich der Konformitätsbewertung und der CE-Kennzeichnung, wird bis zum 11. Dezember 2027 andauern.
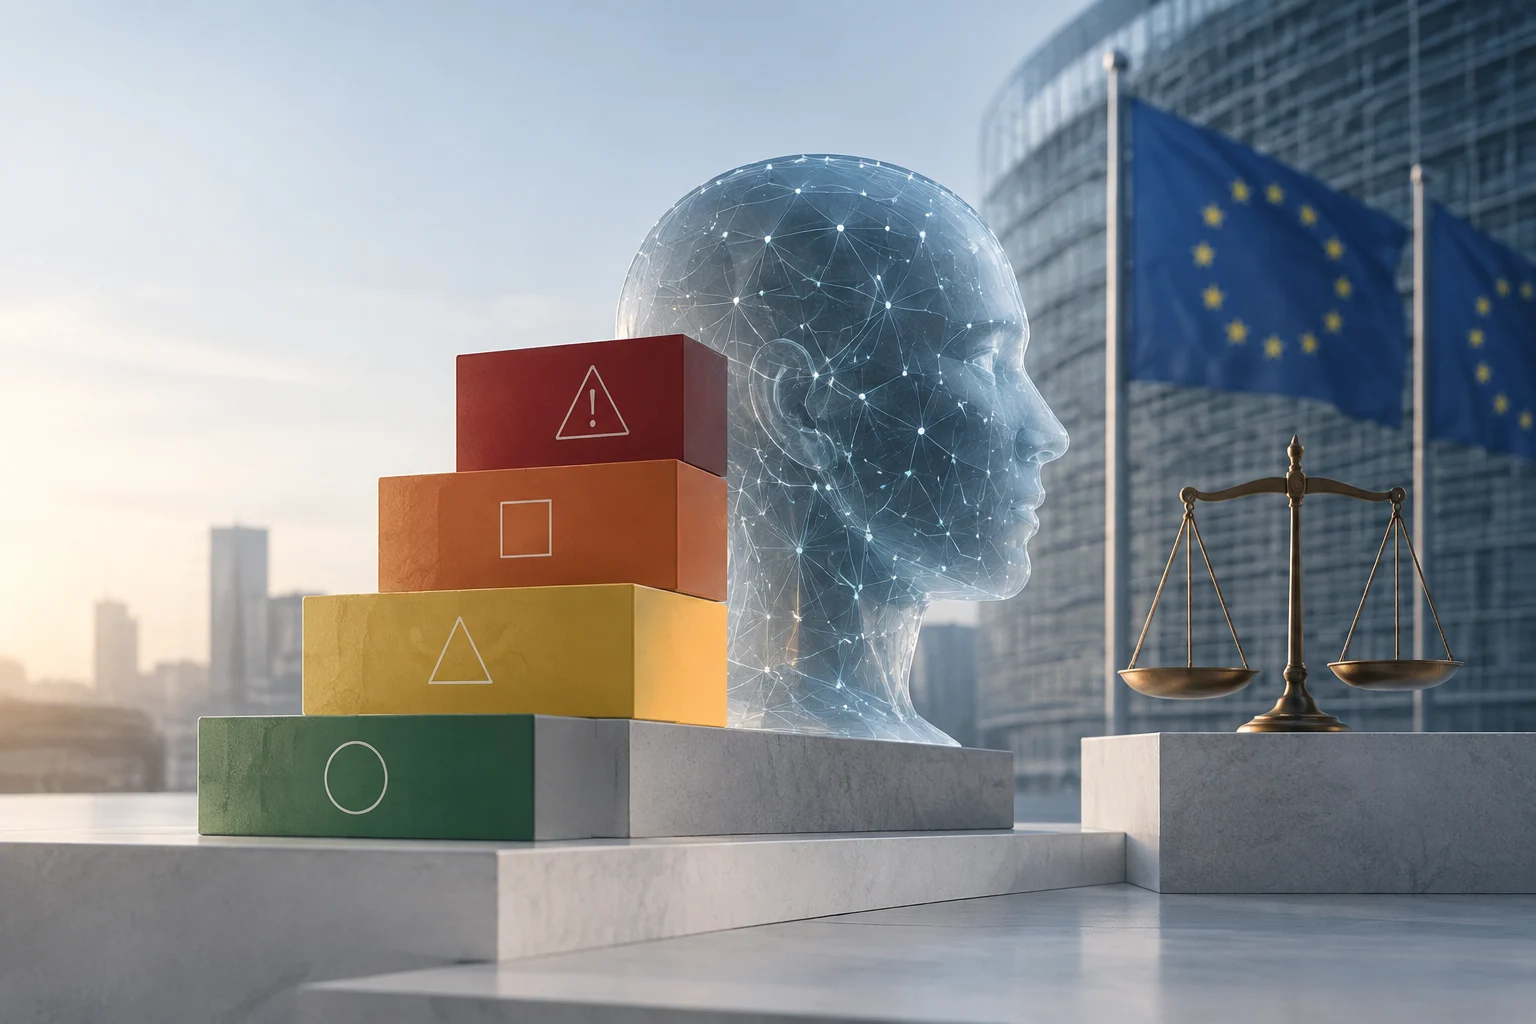
Gleichzeitig trat der AI Act am 1. August 2024 in Kraft, mit einer gestaffelten Anwendung. Verbote und KI-Kompetenz gelten ab Februar 2025. Im Mai 2026 einigten sich jedoch die europäischen Institutionen darauf, die anspruchsvollsten Pflichten für Hochrisikosysteme auf den 2. Dezember 2027 zu verschieben, als Teil des Digital Omnibus-Pakets. Diese Verschiebung soll die Verwaltungslast für KMU reduzieren und die Veröffentlichung offizieller technischer Leitlinien ermöglichen, während die Transparenzpflichten für Allzweckmodelle und Deepfakes ab August 2026 weiterhin gelten.
Wie Compliance zu überprüfen und offizielle Ressourcen
Für Unternehmen ist der erste Schritt, ein Inventar der in der EU tätigen Produkte, Dienste und KI-Systeme zu erstellen. Anschließend müssen sie jedes Asset mit den spezifischen Pflichten des DSA, DMA, CRA und AI Act abgleichen. Es ist entscheidend zu identifizieren, ob sie als VLOP/VLOSE, Gatekeeper, Hersteller von Produkten mit digitalen Elementen oder KI-Anbieter/Betreiber klassifiziert sind.
Offizielle Ressourcen, wie die Seiten der Europäischen Kommission (digital-strategy.ec.europa.eu) und nationale Koordinatoren (CNMC in Spanien), bieten Leitfäden, Beschwerdeformulare und regulatorische Updates. Unternehmen müssen sich über regulatorische Änderungen auf dem Laufenden halten, insbesondere solche, die aus dem Digital Omnibus-Paket resultieren, das die europäische Digitalwirtschaft weiter neu konfiguriert. Frühzeitige Vorbereitung vermeidet nicht nur Strafen, sondern positioniert Organisationen als Leader in digitalem Vertrauen und regulatorischer Compliance.