El ecosistema regulatorio digital en 2026
La Unión Europea ha consolidado un marco normativo digital que ya no se limita a la protección de datos, sino que abarca la ciberseguridad de productos, la responsabilidad de plataformas y la gobernanza de la inteligencia artificial. En 2026, estas normas dejan de ser propuestas futuras para convertirse en obligaciones exigibles con plazos concretos y sanciones millonarias.
El impacto es transversal: afecta a fabricantes de hardware y software, proveedores de servicios en línea, empresas que despliegan sistemas de IA y, en última instancia, a los usuarios finales. La clave para navegar este ecosistema es distinguir entre lo que ya es ley vigente y lo que se encuentra en fase de transición o ha sido objeto de ajustes regulatorios recientes.
RGPD y ePrivacy: la base consolidada
El Reglamento General de Protección de Datos (RGPD) sigue siendo el pilar fundamental de la privacidad en Europa. Aunque su aplicación plena data de 2018, su interpretación y aplicación evolucionan constantemente. El Comité Europeo de Protección de Datos (CEPD) publicó en 2024 su informe anual, destacando la adopción de una nueva estrategia 2024-2027 para reforzar la aplicación coherente del RGPD en un panorama digital cambiante.
La estrategia del CEPD pone el foco en la cooperación interreguladora, reconociendo que la protección de datos no opera en el vacío, sino que interactúa con otras normativas como el AI Act o el CRA. Para las empresas, esto significa que el cumplimiento del RGPD debe integrarse con las nuevas obligaciones de transparencia y seguridad, evitando silos normativos y asegurando una gestión unificada del riesgo digital.
Ley de Servicios Digitales (DSA): plataformas bajo la lupa
La DSA (Reglamento UE 2022/2065) entró en vigor el 17 de febrero de 2024 y regula la responsabilidad de intermediarios digitales, plataformas en línea y motores de búsqueda. Su aplicación es escalonada: las obligaciones generales se aplican desde 2024, mientras que las plataformas de muy gran tamaño (VLOPs y VLOSEs) tienen plazos específicos para cumplir con requisitos adicionales de evaluación de riesgos sistémicos.
En septiembre de 2026, la Comisión Europea designó a nuevos servicios como VLOPs y VLOSEs, incluyendo a ChatGPT (como VLOSE), Reddit y Roblox (como VLOPs). Estos servicios disponen de cuatro meses, es decir, hasta enero de 2027, para cumplir con las obligaciones adicionales, que incluyen la mitigación de riesgos relacionados con la difusión de contenidos ilícitos, la protección de menores y el bienestar de los usuarios. En España, la CNMC actúa como Coordinador de Servicios Digitales, supervisando el cumplimiento y gestionando reclamaciones.
Ley de Mercados Digitales (DMA): control de los 'gatekeepers'
La DMA complementa a la DSA al enfocarse en la competencia y la equidad en los mercados digitales. Establece obligaciones específicas para las empresas 'gatekeepers' que controlan puntos de acceso críticos a los mercados digitales. El cumplimiento de la DMA ha llevado a la imposición de sanciones significativas, como la multa de 120 millones de euros a X (anteriormente Twitter) por incumplimientos en el diseño de su plataforma.
La DMA busca prevenir prácticas anticompetitivas y garantizar que los usuarios y empresas tengan opciones reales en el ecosistema digital. Para las empresas tecnológicas, esto implica una revisión profunda de sus modelos de negocio, interfaces y prácticas de interoperabilidad. La supervisión activa de la Comisión Europea y los coordinadores nacionales, como la CNMC, asegura que las normas no queden en papel, sino que se traduzcan en cambios tangibles en la experiencia de usuario.
CRA y AI Act: los nuevos frentes de 2026
El Reglamento de Ciberresiliencia (CRA, UE 2024/2847) es la primera norma de la UE que establece requisitos obligatorios de ciberseguridad para productos con elementos digitales a lo largo de todo su ciclo de vida. Desde el 11 de septiembre de 2026, son plenamente exigibles las obligaciones de notificación de vulnerabilidades e incidentes graves previstas en el artículo 14. La aplicación plena del CRA, que incluye la evaluación de conformidad y el marcado CE, se extenderá hasta el 11 de diciembre de 2027.
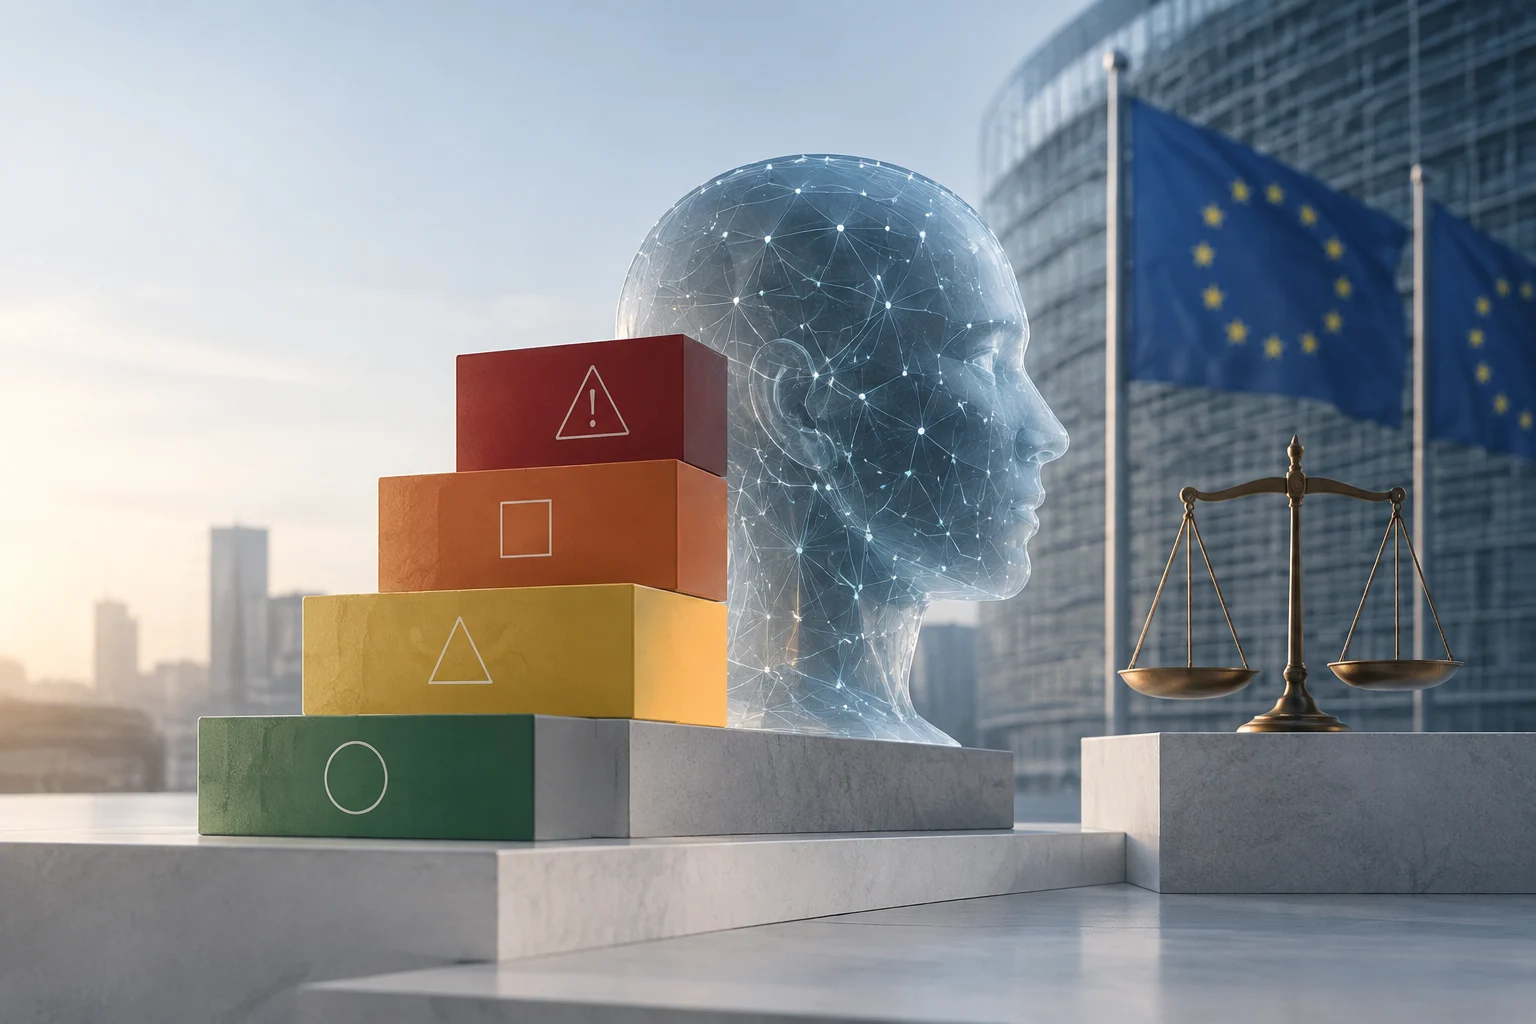
Paralelamente, el AI Act (Reglamento de Inteligencia Artificial) entró en vigor el 1 de agosto de 2024, con una aplicación escalonada. Las prohibiciones y la alfabetización en IA se aplican desde febrero de 2025. Sin embargo, en mayo de 2026, las instituciones europeas alcanzaron un acuerdo para aplazar las obligaciones más exigentes de los sistemas de alto riesgo hasta el 2 de diciembre de 2027, como parte del paquete Digital Omnibus. Este aplazamiento busca reducir la carga administrativa para pymes y permitir la publicación de guías técnicas oficiales, aunque las obligaciones de transparencia para modelos de uso general y deepfakes siguen vigentes desde agosto de 2026.
Cómo verificar el cumplimiento y recursos oficiales
Para las empresas, la primera paso es realizar un inventario de los productos, servicios y sistemas de IA que operan en la UE. A continuación, deben mapear cada activo contra las obligaciones específicas de la DSA, DMA, CRA y AI Act. Es crucial identificar si se clasifican como VLOP/VLOSE, gatekeeper, fabricante de productos con elementos digitales o proveedor/deployer de IA.
Los recursos oficiales, como las páginas de la Comisión Europea (digital-strategy.ec.europa.eu) y los coordinadores nacionales (CNMC en España), ofrecen guías, formularios de reclamación y actualizaciones normativas. Las empresas deben mantenerse al día con los cambios regulatorios, especialmente aquellos derivados del paquete Digital Omnibus, que sigue reconfigurando la economía digital europea. La preparación anticipada no solo evita sanciones, sino que posiciona a las organizaciones como líderes en confianza digital y cumplimiento normativo.