El marco regulatorio y su alcance en España
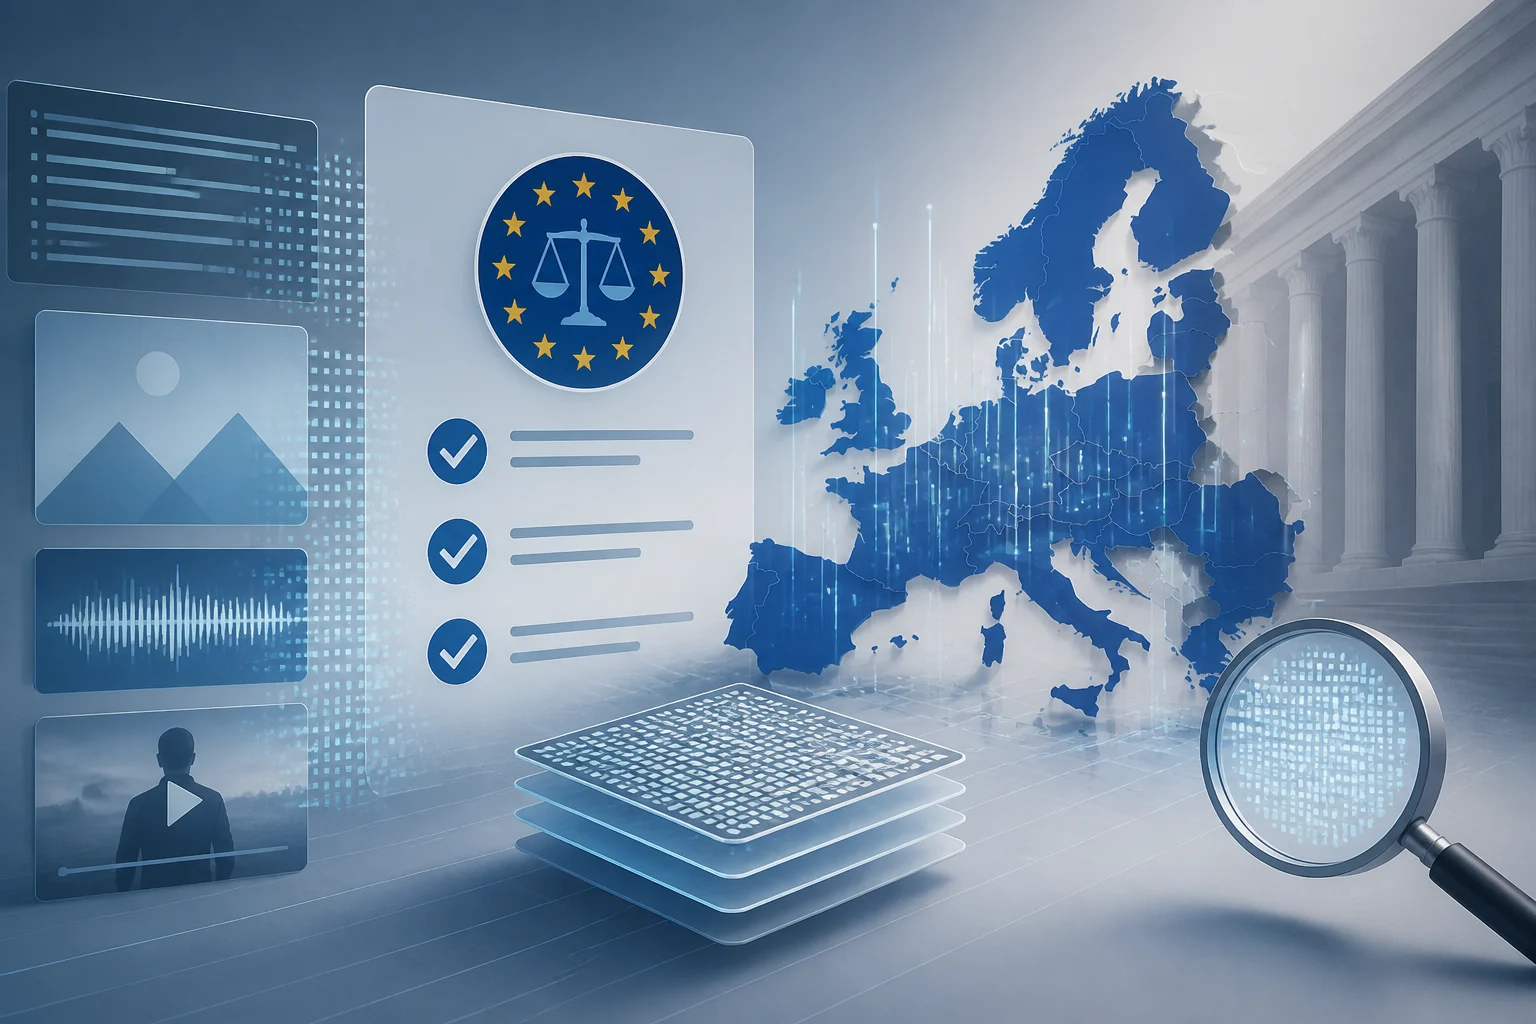
El Reglamento (UE) 2024/1689, conocido como AI Act, es el primer marco regulatorio integral de la inteligencia artificial a nivel mundial. A diferencia de las directivas europeas, este texto tiene aplicación directa en todos los Estados miembros sin necesidad de transposición nacional. Esto significa que las empresas españolas deben cumplir sus disposiciones desde las fechas que el propio reglamento establece, sin esperar a una ley del Congreso o del Senado.
La norma adopta un enfoque basado en el riesgo: cuanto mayor sea el impacto potencial de un sistema de IA sobre los derechos fundamentales de las personas, más estrictas son las obligaciones que impone. Esta lógica genera cuatro niveles de riesgo que determinan qué debe hacer cada empresa según el sistema que utilice o desarrolle. El reglamento distingue entre proveedores, quienes desarrollan o comercializan el sistema, y responsables del despliegue, quienes lo utilizan bajo su autoridad. Ambas figuras tienen obligaciones, aunque de distinta intensidad.
En España, la supervisión recae sobre la AESIA (Agencia Española de Supervisión de la Inteligencia Artificial), creada por el Real Decreto 729/2023 con sede en A Coruña. Esta agencia tiene potestad para inspeccionar sistemas, solicitar documentación, imponer medidas correctivas y proponer sanciones. La existencia de una autoridad nacional activa convierte la norma de un texto teórico en un riesgo operativo concreto con presupuesto y competencias reales.
Calendario de aplicación: qué está en vigor y qué se ha aplazado
La aplicación del AI Act es escalonada. Las prácticas prohibidas y la obligación de alfabetización en IA (artículo 4) están en vigor desde el 2 de febrero de 2025. Las obligaciones para los modelos de inteligencia artificial de propósito general (GPAI) y el régimen sancionador aplican desde el 2 de agosto de 2025. La fecha crítica para la mayoría de empresas es el 2 de agosto de 2026, cuando entra en vigor la aplicación general del reglamento, incluidas las obligaciones de transparencia del artículo 50.
Sin embargo, el Ómnibus Digital de IA (Reglamento (UE) 2026/1744), en vigor desde el 27 de julio de 2026, ha modificado el calendario de los sistemas de alto riesgo. Los sistemas listados en el Anexo III (empleo, educación, servicios esenciales, biometría) tienen ahora hasta el 2 de diciembre de 2027 para cumplir. Los sistemas de alto riesgo integrados en productos regulados por legislación sectorial (Anexo I: maquinaria, dispositivos médicos, aviación) tienen plazo hasta el 2 de agosto de 2028. Esta modificación no aplaza la transparencia, las prohibiciones ni la alfabetización, que mantienen sus fechas originales.
Fechas clave del AI Act
| Fecha | Obligación | Estado |
|---|---|---|
| 2 feb 2025 | Prohibiciones y alfabetización IA | En vigor |
| 2 ago 2025 | Modelos GPAI y sanciones | En vigor |
| 2 ago 2026 | Transparencia (art. 50) y aplicación general | En vigor |
| 2 dic 2027 | Alto riesgo Anexo III | Próximo |
| 2 ago 2028 | Alto riesgo Anexo I | Próximo |
Obligaciones de transparencia: el artículo 50
Desde el 2 de agosto de 2026, el artículo 50 del reglamento exige que los sistemas de IA informen a los usuarios cuando interactúen con una inteligencia artificial. Los chatbots, asistentes virtuales y sistemas interactivos deben indicar claramente que el usuario está tratando con una máquina, no con una persona. Esta obligación es transversal y alcanza a cualquier empresa que utilice estas herramientas, independientemente de su tamaño.
El contenido generado o alterado por IA, incluidos los deepfakes (imágenes, vídeos o audio editados o generados con IA), debe llevar una etiqueta visible. Además, los proveedores de sistemas generativos deben implementar marcas legibles por máquina en la salida sintética para que pueda detectarse automáticamente. Esta medida busca reducir el engaño y la manipulación, y ayudar a las personas a tomar decisiones informadas.
Para las pymes españolas que utilizan chatbots de atención al cliente, generadores de contenido o herramientas de marketing con IA, este cumplimiento no es opcional. La Comisión Europea ha publicado una lista de más de 180 organizaciones que han firmado el Código de buenas prácticas sobre transparencia de contenidos generados por IA, que ofrece una vía práctica para demostrar el cumplimiento. Las empresas que no implementen estas medidas se exponen a sanciones y a la pérdida de confianza de sus clientes.
Sistemas de alto riesgo: sectores y requisitos
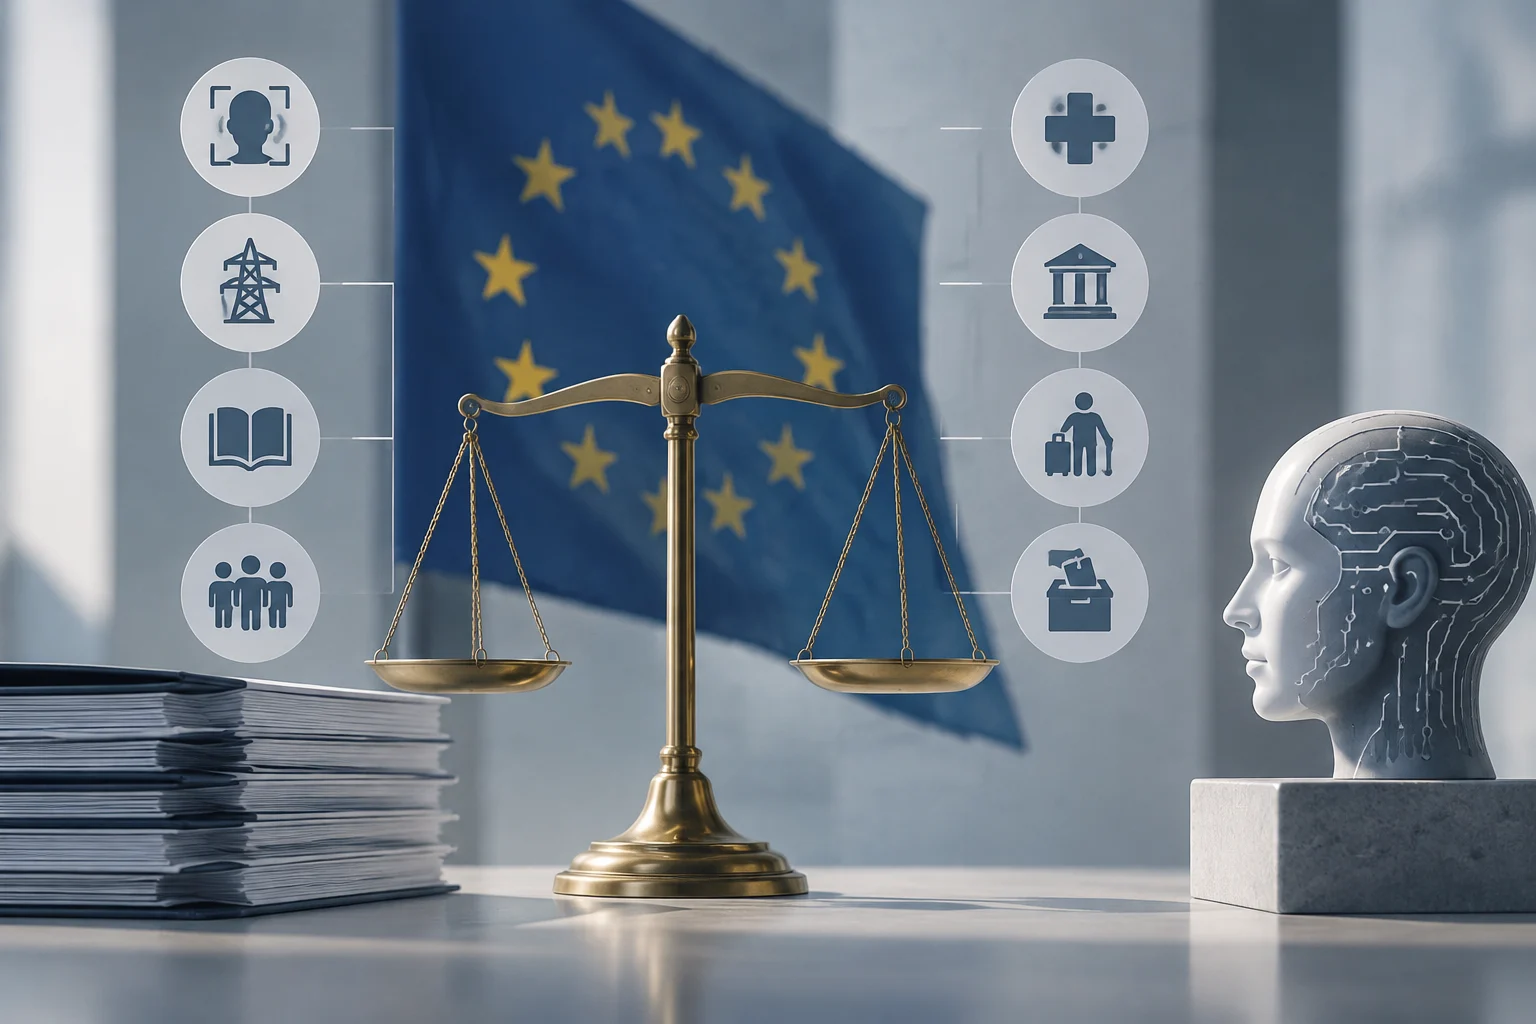
Los sistemas de IA de alto riesgo son aquellos que pueden afectar significativamente a la salud, la seguridad o los derechos fundamentales de las personas. El Anexo III del reglamento enumera ocho ámbitos: biometría, infraestructuras críticas, educación, empleo, acceso a servicios esenciales, justicia, migración y procesos democráticos. Si una empresa utiliza IA para filtrar currículums, evaluar candidatos, determinar promociones o despidos, está operando en el ámbito de alto riesgo.
Estos sistemas deben cumplir requisitos estrictos antes de su comercialización: gestión de riesgos continua, gobernanza de datos, documentación técnica detallada, registro de actividad, transparencia en el uso, supervisión humana efectiva y medidas de ciberseguridad. La supervisión humana no es una formalidad: el sistema debe diseñarse para permitir que una persona entienda su funcionamiento, monitorice su comportamiento, interprete sus resultados y pueda intervenir o detenerlo cuando sea necesario.
La documentación técnica debe incluir una descripción detallada del sistema, su finalidad, métricas de rendimiento, datos de entrenamiento y resultados de las pruebas. Los registros de actividad deben permitir la trazabilidad de las decisiones del sistema y facilitar la supervisión posterior. Para las empresas que desarrollan o despliegan estos sistemas, la preparación debe comenzar ahora, aunque el plazo límite sea diciembre de 2027, para evitar un cumplimiento apresurado y deficiente.
Sanciones y régimen sancionador
El régimen sancionador del AI Act es uno de los más severos de la regulación europea. El incumplimiento de las prácticas prohibidas (riesgo inaceptable) puede acarrear multas de hasta 35 millones de euros o el 7% de la facturación global anual, lo que sea mayor. Para las pymes y startups, las multas se calculan de forma proporcional, aplicándose el importe menor entre la cifra fija y el porcentaje de facturación.
El incumplimiento de las obligaciones para sistemas de alto riesgo (supervisión humana, documentación, gestión de riesgos) puede suponer multas de hasta 15 millones de euros o el 3% de la facturación global. La información incorrecta a las autoridades puede costar hasta 7,5 millones de euros o el 1% de la facturación. Estas cuantías están diseñadas para ser disuasorias incluso para grandes empresas, y para las pymes representan un riesgo financiero significativo.
La AESIA participa en la supervisión del cumplimiento en España. La agencia puede inspeccionar sistemas, solicitar documentación, imponer medidas correctivas y proponer sanciones ante los tribunales. La preparación anticipada permite a las empresas gestionar mejor sus obligaciones y reducir el riesgo de incumplimiento cuando la supervisión se intensifique.
Hoja de ruta práctica para el cumplimiento
El primer paso es realizar un inventario de sistemas de IA que la empresa utiliza, desarrolla o despliega. Esto incluye herramientas de terceros como ChatGPT, Copilot, herramientas de RRHH con IA, CRMs inteligentes y generadores de contenido. Cada sistema debe identificarse con su proveedor, finalidad y nivel de riesgo.
El segundo paso es la clasificación de riesgo de cada sistema según la clasificación del reglamento. Los sistemas de alto riesgo requieren las medidas más exigentes, mientras que los de riesgo limitado solo necesitan transparencia. La alfabetización del personal (artículo 4) es obligatoria para cualquier empresa que utilice IA, independientemente del nivel de riesgo del sistema.
Pasos clave para el cumplimiento
- Inventario: Identificar todos los sistemas de IA en uso.
- Clasificación: Determinar el nivel de riesgo de cada sistema.
- Formación: Garantizar la alfabetización del personal (obligatoria desde febrero 2025).
- Documentación: Establecer documentación técnica y de gobernanza para sistemas de alto riesgo.
- Transparencia: Implementar avisos de interacción con IA y etiquetado de contenido generado (obligatorio desde agosto 2026, con plazos específicos para sistemas ya comercializados).
- Supervisión: Asignar supervisión humana efectiva a los sistemas de alto riesgo.
La documentación y gobernanza son esenciales para demostrar el cumplimiento. Las empresas deben mantener registros actualizados de sus sistemas de IA. La formación del equipo no solo es una obligación legal, sino una oportunidad para mejorar la competitividad: una plantilla formada en IA trabaja mejor, identifica oportunidades de automatización y toma mejores decisiones. La preparación temprana reduce el riesgo de brechas de cumplimiento cuando la supervisión se intensifique.