Il quadro normativo e la sua portata in Spagna
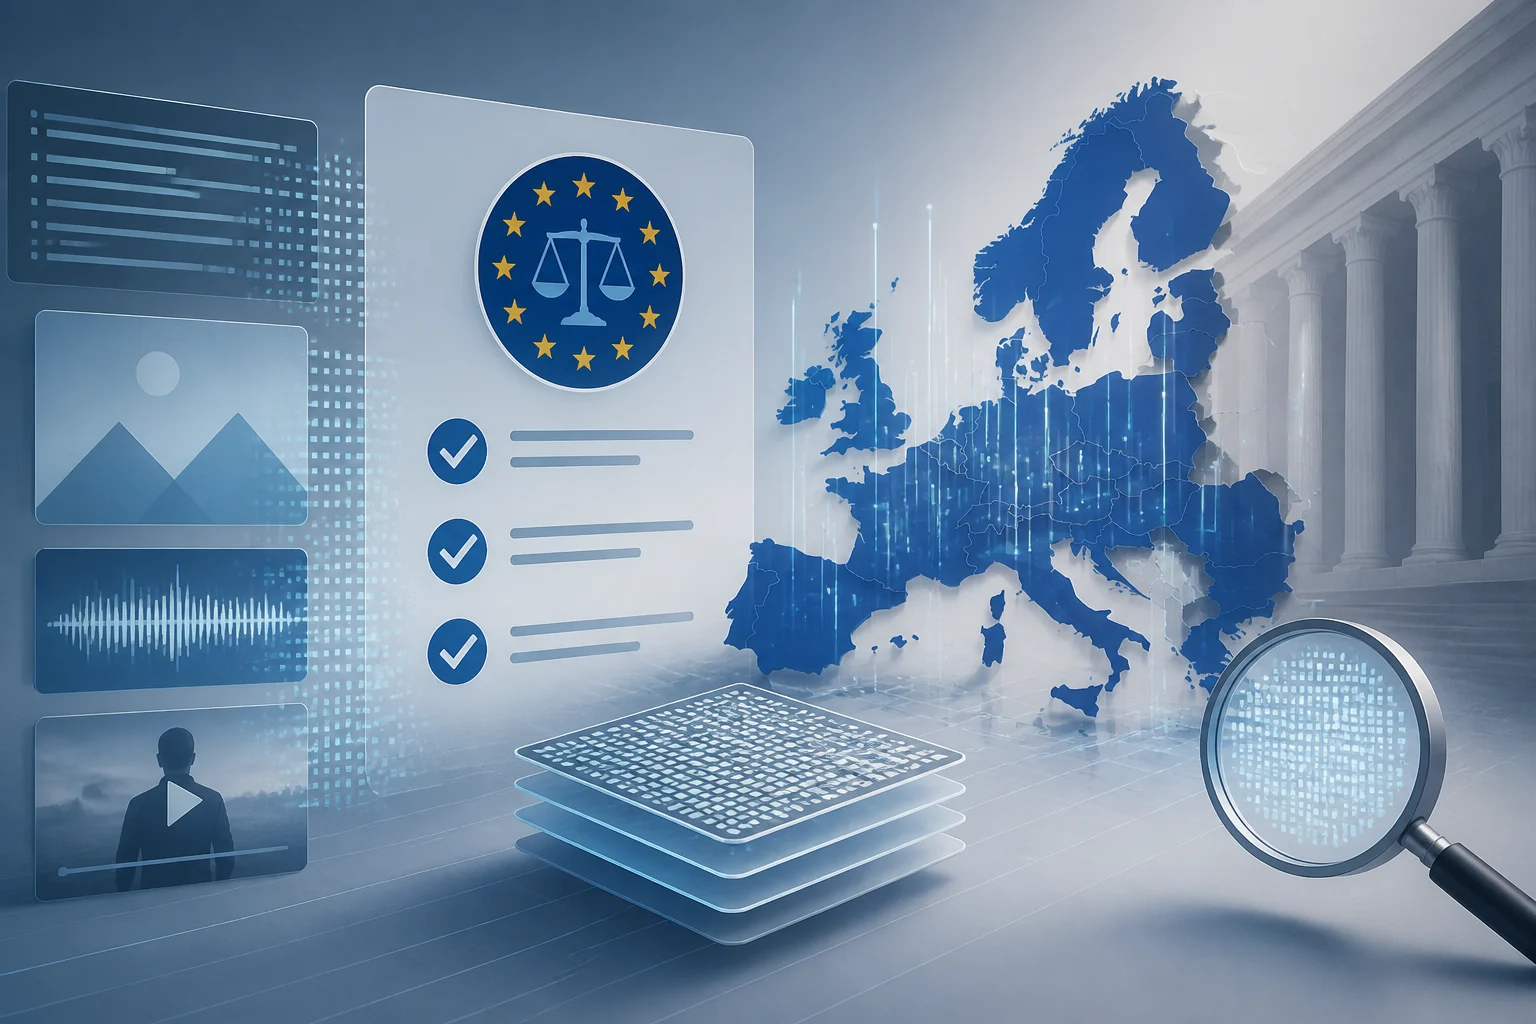
Il Regolamento (UE) 2024/1689, noto come AI Act, è il primo quadro normativo completo per l'intelligenza artificiale a livello mondiale. A differenza delle direttive europee, questo testo ha applicazione diretta in tutti gli Stati membri senza necessità di recepimento nazionale. Ciò significa che le aziende spagnole devono rispettare le sue disposizioni dalle date stabilite dal regolamento stesso, senza attendere una legge del Congresso o del Senato.
La norma adotta un approccio basato sul rischio: maggiore è l'impatto potenziale di un sistema di IA sui diritti fondamentali delle persone, più rigorosi sono gli obblighi che impone. Questa logica genera quattro livelli di rischio che determinano cosa ogni azienda deve fare a seconda del sistema che utilizza o sviluppa. Il regolamento distingue tra fornitori, che sviluppano o commercializzano il sistema, e deployer, che lo utilizzano sotto la propria autorità. Entrambe le figure hanno obblighi, sebbene di diversa intensità.
In Spagna, la supervisione del regolamento coinvolge l’AESIA (Agenzia Spagnola per la Supervisione dell’Intelligenza Artificiale), creata dal Reale Decreto 729/2023 e con sede a La Coruña. Le autorità di vigilanza del mercato competenti possono ispezionare i sistemi e richiedere documentazione; l’AESIA è una delle autorità che partecipano alla supervisione.
Calendario di applicazione: cosa è in vigore e cosa è stato rinviato
L'applicazione del AI Act è graduale. Le pratiche vietate e l'obbligo di alfabetizzazione in IA (articolo 4) sono in vigore dal 2 febbraio 2025. Gli obblighi per i modelli di intelligenza artificiale a scopo generale (GPAI) e il regime sanzionatorio si applicano dal 2 agosto 2025. La data critica per la maggior parte delle aziende è il 2 agosto 2026, quando entra in vigore l'applicazione generale del regolamento, inclusi gli obblighi di trasparenza dell'articolo 50.
Tuttavia, l'Omnibus Digitale sull'IA (Regolamento (UE) 2026/1744), in vigore dal 27 luglio 2026, ha modificato il calendario dei sistemi ad alto rischio. I sistemi elencati nell'Allegato III (occupazione, istruzione, servizi essenziali, biometria) hanno ora fino al 2 dicembre 2027 per conformarsi. I sistemi ad alto rischio integrati in prodotti regolati dalla legislazione settoriale (Allegato I: macchinari, dispositivi medici, aviazione) hanno una scadenza fino al 2 agosto 2028. Questa modifica non rinvia la trasparenza, i divieti né l'alfabetizzazione, che mantengono le loro date originali.
Date chiave del AI Act
| Data | Obbligo | Stato |
|---|---|---|
| 2 feb 2025 | Divieti e alfabetizzazione IA | In vigore |
| 2 ago 2025 | Modelli GPAI e sanzioni | In vigore |
| 2 ago 2026 | Trasparenza (art. 50) e applicazione generale | In vigore |
| 2 dic 2027 | Alto rischio Allegato III | Pendente |
| 2 ago 2028 | Alto rischio Allegato I | Pendente |
Obblighi di trasparenza: l'articolo 50
Dal 2 agosto 2026, l’articolo 50 del regolamento prevede obblighi di trasparenza per determinati sistemi e contenuti. In generale, chi interagisce direttamente con un sistema di IA deve essere informato, salvo che l’interazione sia evidente; si applicano inoltre specifici obblighi per deepfake e contenuti generati o alterati dall’IA. L’ambito dipende dal tipo di sistema e dal ruolo dell’organizzazione.
I deepfake (immagini, video o audio modificati o generati con l'IA) devono essere etichettati. Inoltre, i fornitori di sistemi generativi devono implementare marche leggibili da macchina nell'output sintetico affinché possa essere rilevato automaticamente. Questa misura mira a ridurre l'inganno e la manipolazione, e ad aiutare le persone a prendere decisioni informate.
Per le PMI spagnole, gli obblighi dipendono dal sistema di IA e dal ruolo ricoperto dall’organizzazione. La Commissione europea ha pubblicato un elenco di oltre 180 organizzazioni firmatarie del Codice di buone pratiche sulla trasparenza dei contenuti generati dall’IA, che attua le relative norme. Per valutare gli adempimenti, occorre considerare le disposizioni applicabili al caso concreto.
Sistemi ad alto rischio: settori e requisiti
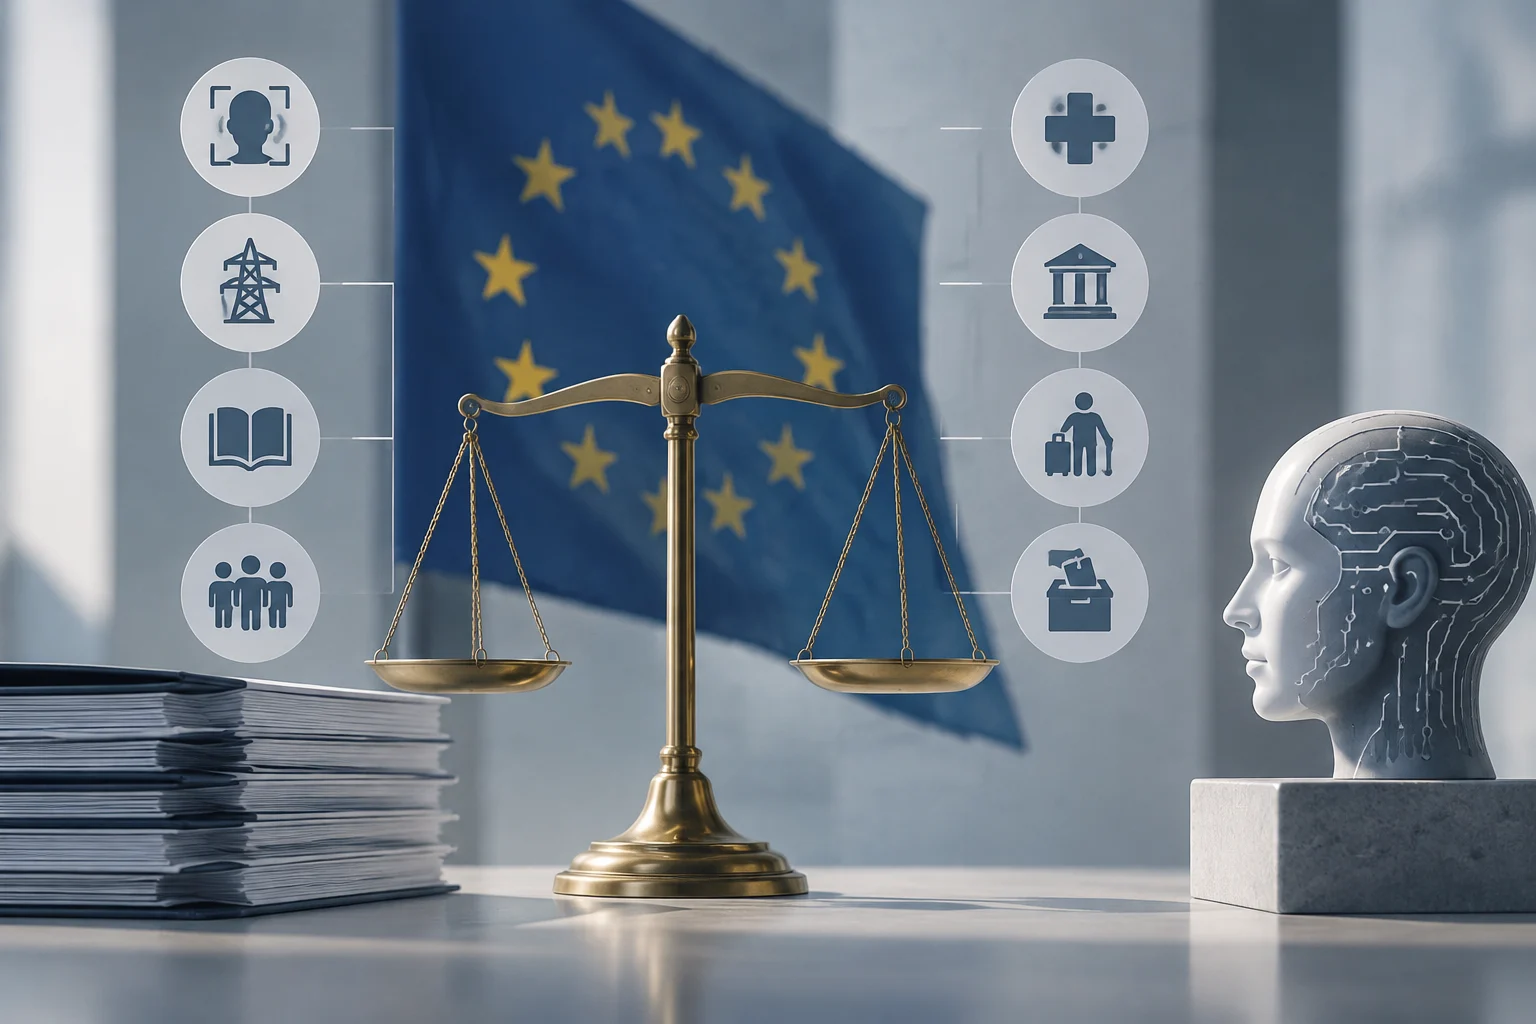
I sistemi di IA ad alto rischio sono quelli che possono influire significativamente sulla salute, sulla sicurezza o sui diritti fondamentali delle persone. L'Allegato III del regolamento elenca otto ambiti: biometria, infrastrutture critiche, istruzione, occupazione, accesso a servizi essenziali, giustizia, migrazione e processi democratici. Se un'azienda utilizza l'IA per filtrare i curricula, valutare i candidati, determinare promozioni o licenziamenti, opera nell'ambito ad alto rischio.
Questi sistemi devono soddisfare requisiti rigorosi prima della commercializzazione: gestione del rischio continua, governance dei dati, documentazione tecnica dettagliata, registrazione delle attività, trasparenza nell'uso, supervisione umana efficace e misure di cybersecurity. La supervisione umana non è una formalità: il sistema deve essere progettato per consentire a una persona di comprenderne il funzionamento, monitorarne il comportamento, interpretarne i risultati e intervenire o fermarlo quando necessario.
La documentazione tecnica deve includere una descrizione dettagliata del sistema, la sua finalità, le metriche di prestazione, i dati di addestramento e i risultati dei test. I registri delle attività devono consentire la tracciabilità delle decisioni del sistema e facilitare la supervisione successiva. Per le aziende che sviluppano o distribuiscono questi sistemi, la preparazione deve iniziare ora, anche se la scadenza è dicembre 2027, per evitare una conformità affrettata e carente.
Sanzioni e regime sanzionatorio
Per il mancato rispetto delle pratiche vietate, il AI Act prevede sanzioni fino a 35 milioni di euro o al 7% del fatturato globale annuo, applicando l’importo maggiore. Per PMI e startup, si applica l’importo minore tra la cifra fissa e la percentuale del fatturato.
Il mancato rispetto degli obblighi per i sistemi ad alto rischio (supervisione umana, documentazione, gestione del rischio) può comportare multe fino a 15 milioni di euro o il 3% del fatturato globale. Le informazioni errate alle autorità possono costare fino a 7,5 milioni di euro o l'1% del fatturato. Questi importi sono progettati per essere dissuasivi anche per le grandi aziende e rappresentano un rischio finanziario significativo per le PMI.
L'AESIA partecipa alla supervisione della conformità in Spagna. L'agenzia può ispezionare i sistemi, richiedere documentazione, imporre misure correttive e proporre sanzioni davanti ai tribunali. La preparazione anticipata consente alle aziende di gestire meglio i propri obblighi e ridurre il rischio di non conformità quando la supervisione si intensifica.
Roadmap pratica per la conformità
Il primo passo è effettuare un inventario dei sistemi di IA che l'azienda utilizza, sviluppa o distribuisce. Questo include strumenti di terze parti come ChatGPT, Copilot, strumenti HR con IA, CRM intelligenti e generatori di contenuti. Ogni sistema deve essere identificato con il suo fornitore, la sua finalità e il suo livello di rischio.
Il secondo passo è la classificazione del rischio di ogni sistema secondo il regolamento. I sistemi ad alto rischio comportano requisiti più stringenti; per alcuni sistemi a rischio limitato si applicano obblighi di trasparenza. L’articolo 4 prevede misure di alfabetizzazione in IA per il personale che opera con sistemi di IA, tenendo conto delle conoscenze, dell’esperienza e del contesto d’uso.
Passi chiave per la conformità
- Inventario: Identificare i sistemi di IA utilizzati, sviluppati o distribuiti.
- Classificazione: Valutare il livello di rischio di ciascun sistema e il ruolo dell’organizzazione.
- Alfabetizzazione: Considerare le misure previste dall’articolo 4, applicabile dal 2 febbraio 2025.
- Documentazione: Valutare gli obblighi di documentazione e governance applicabili, anche per i sistemi ad alto rischio.
- Trasparenza: Verificare quali obblighi dell’articolo 50 si applicano. Per i sistemi generativi già sul mercato prima del 2 agosto 2026, la marcatura leggibile da macchina è prevista entro il 2 dicembre 2026.
- Supervisione: Verificare gli obblighi di supervisione umana applicabili ai sistemi ad alto rischio.
La documentazione e la governance aiutano a organizzare gli adempimenti applicabili. Le aziende possono mantenere un inventario aggiornato dei sistemi di IA e registrare, per ciascuno, la finalità, il ruolo dell’organizzazione e la categoria di rischio. Le misure da adottare dipendono dagli obblighi previsti per il sistema e dal ruolo svolto.