Der regulatorische Rahmen und sein Geltungsbereich in Spanien
Die Verordnung (EU) 2024/1689, bekannt als AI Act, schafft einen umfassenden regulatorischen Rahmen für künstliche Intelligenz in der Europäischen Union. Als Verordnung gilt sie unmittelbar in allen Mitgliedstaaten; eine nationale Umsetzung ist nicht erforderlich. Spanische Unternehmen müssen die jeweiligen Bestimmungen ab den in der Verordnung festgelegten Anwendungsdaten beachten.
Die Norm nimmt einen risikobasierten Ansatz ein: Je größer die potenzielle Auswirkung eines KI-Systems auf die grundlegenden Rechte der Personen ist, desto strenger sind die auferlegten Pflichten. Diese Logik erzeugt vier Risikostufen, die bestimmen, was jedes Unternehmen je nach System tun muss, das es nutzt oder entwickelt. Die Verordnung unterscheidet zwischen Anbietern, die das System entwickeln oder vermarkten, und Betreibern, die es unter ihrer Autorität nutzen. Beide Figuren haben Pflichten, wenn auch von unterschiedlicher Intensität.
In Spanien ist die AESIA (Agencia Española de Supervisión de la Inteligencia Artificial), gegründet durch das Königliche Dekret 729/2023 mit Sitz in A Coruña, die nationale Aufsichtsbehörde. Sie arbeitet zusammen mit anderen sektoralen Behörden, um die Marktüberwachung gemäß dem AI Act sicherzustellen.
Anwendungszeitplan: Was in Kraft ist und was verschoben wurde
Die Anwendung des AI Act ist gestaffelt. Die verbotenen Praktiken und die Pflicht zur KI-Kompetenz (Artikel 4) sind seit dem 2. Februar 2025 in Kraft. Die Pflichten für allgemeine KI-Modelle (GPAI) und das Sanktionsregime gelten seit dem 2. August 2025. Das kritische Datum für die meisten Unternehmen ist der 2. August 2026, wenn die allgemeine Anwendung der Verordnung in Kraft tritt, einschließlich der Transparenzpflichten des Artikels 50.
Das Digital Omnibus für KI (Verordnung (EU) 2026/1744), in Kraft seit dem 27. Juli 2026, hat den Zeitplan für Hochrisikosysteme geändert. Systeme aus Anhang III (Beschäftigung, Bildung, wesentliche Dienste, Biometrie) müssen nun bis zum 2. Dezember 2027 die Anforderungen erfüllen. Hochrisikosysteme, die in regulierten Produkten integriert sind (Anhang I), haben eine Frist bis zum 2. August 2028. Diese Änderung berührt die Anwendungsdaten für Transparenzpflichten und bereits geltende Verbote nicht.
Wichtige Daten des AI Act
| Datum | Pflicht | Status |
|---|---|---|
| 2. Feb 2025 | Verbote und KI-Kompetenz | In Kraft |
| 2. Aug 2025 | GPAI-Modelle und Sanktionen | In Kraft |
| 2. Aug 2026 | Transparenz (Art. 50) und allgemeine Anwendung | In Kraft |
| 2. Dez 2027 | Hochrisiko Anhang III | Kommend |
| 2. Aug 2028 | Hochrisiko Anhang I | Kommend |
Transparenzpflichten: Artikel 50
Ab dem 2. August 2026 verlangt Artikel 50 der Verordnung grundsätzlich, dass Menschen informiert werden, wenn sie direkt mit einem KI-System interagieren, sofern dies nicht bereits offensichtlich ist. Das betrifft etwa Chatbots und virtuelle Assistenten. Welche Pflichten im Einzelfall gelten, hängt vom jeweiligen System und seiner Nutzung ab.
Für Deepfakes – Bilder, Videos oder Audios, die mit KI erstellt oder verändert wurden – gelten Kennzeichnungspflichten. Anbieter bestimmter generativer Systeme müssen zudem maschinenlesbare Markierungen in den generierten oder modifizierten Inhalten sicherstellen, um deren Erkennung zu erleichtern. Die spezifischen Pflichten hängen von der Art des Inhalts und der Rolle jedes Akteurs in der Lieferkette ab.
Für spanische KMU hängt es vom jeweiligen KI-System und dessen Einsatz ab, welche Transparenzpflichten gelten. Die Europäische Kommission hat eine Liste mit mehr als 180 Organisationen veröffentlicht, die den Kodex für gute Praktiken zur Transparenz KI-generierter Inhalte unterzeichnet haben. Bei Verstößen gegen anwendbare Pflichten sieht der AI Act Sanktionen vor.
Hochrisikosysteme: Sektoren und Anforderungen
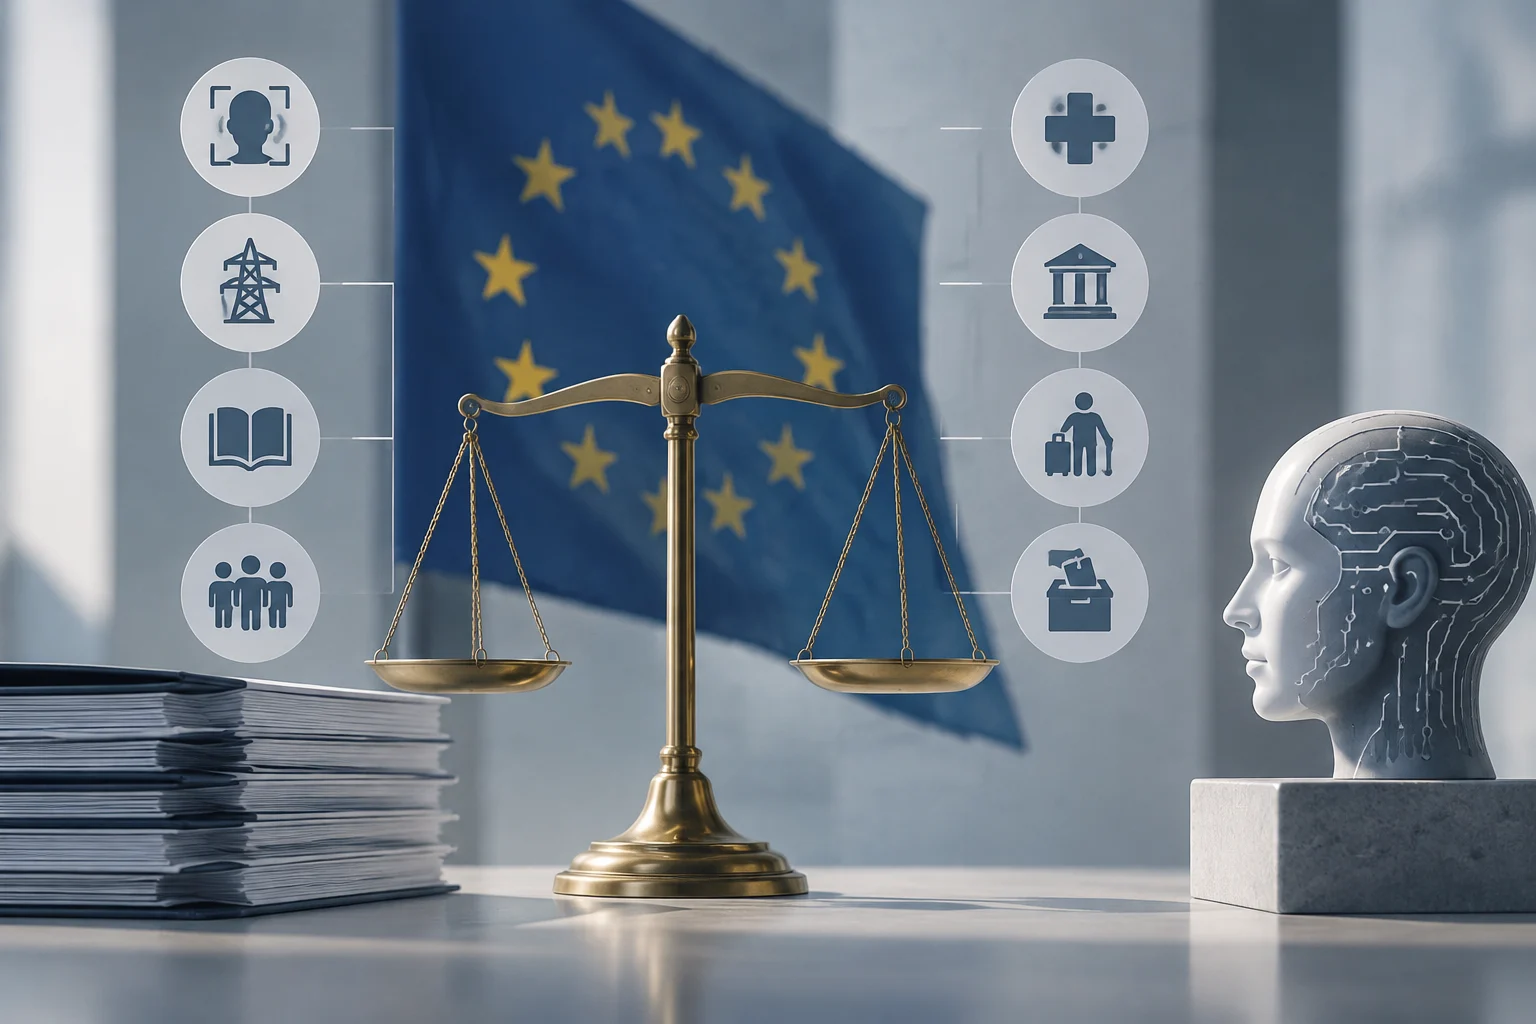
KI-Systeme mit hohem Risiko sind solche, die die Gesundheit, Sicherheit oder grundlegenden Rechte der Personen erheblich beeinträchtigen können. Anhang III der Verordnung listet acht Bereiche auf: Biometrie, kritische Infrastrukturen, Bildung, Beschäftigung, Zugang zu wesentlichen Diensten, Justiz, Migration und demokratische Prozesse. Wenn ein Unternehmen KI verwendet, um Lebensläufe zu filtern, Kandidaten zu bewerten, Beförderungen oder Kündigungen zu bestimmen, operiert es im Bereich des hohen Risikos.
Für Hochrisikosysteme sieht die Verordnung Anforderungen vor, darunter Risikomanagement, Daten-Governance, technische Dokumentation, Protokollierung, menschliche Aufsicht sowie Maßnahmen zu Genauigkeit, Robustheit und Cybersicherheit. Die menschliche Aufsicht soll ermöglichen, das System zu überwachen, seine Ergebnisse zu interpretieren und bei Bedarf einzugreifen oder es zu stoppen. Transparenzpflichten ergeben sich je nach System und Rolle zusätzlich aus den einschlägigen Vorschriften.
Die technische Dokumentation muss eine detaillierte Beschreibung des Systems, seinen Zweck, Leistungsindikatoren, Trainingsdaten und Testergebnisse enthalten. Die Aktivitätsprotokolle müssen die Nachverfolgbarkeit der Entscheidungen des Systems ermöglichen und die nachträgliche Aufsicht erleichtern. Für Unternehmen, die diese Systeme entwickeln oder betreiben, muss die Vorbereitung jetzt beginnen, auch wenn die Frist Dezember 2027 ist, um eine hastige und mangelhafte Einhaltung zu vermeiden.
Sanktionen und Sanktionsregime
Bei Verstößen gegen die Verbote bestimmter KI-Praktiken können Geldbußen von bis zu 35 Millionen Euro oder, bei Unternehmen, bis zu 7 % des weltweiten Jahresumsatzes verhängt werden – maßgeblich ist der höhere Betrag. Für KMU und Start-ups gilt eine Begrenzung: Bei ihnen wird der niedrigere Betrag aus der festen Höchstsumme und dem Prozentsatz des weltweiten Jahresumsatzes herangezogen.
Der Verstoß gegen die Pflichten für Hochrisikosysteme (menschliche Aufsicht, Dokumentation, Risikomanagement) kann Geldbußen von bis zu 15 Millionen Euro oder 3 % des weltweiten Jahresumsatzes nach sich ziehen. Unrichtige Informationen gegenüber den Behörden können mit bis zu 7,5 Millionen Euro oder 1 % des weltweiten Jahresumsatzes geahndet werden.
Die AESIA nimmt in Spanien an der Marktüberwachung teil, zusammen mit anderen sektoralen Aufsichtsbehörden. Die Behörden sind befugt, Systeme zu inspizieren, Dokumentation anzufordern und Maßnahmen zur Durchsetzung zu ergreifen. Eine frühzeitige Vorbereitung hilft Unternehmen, ihre Pflichten zu verwalten und das Risiko von Compliance-Lücken zu verringern.
Praktischer Fahrplan für die Einhaltung
Der erste Schritt besteht darin, ein Inventar der KI-Systeme zu erstellen, die das Unternehmen nutzt, entwickelt oder einsetzt. Dazu gehören auch Tools von Drittanbietern wie ChatGPT, Copilot, KI-gestützte HR-Tools und intelligente CRMs. Die Identifizierung dieser Systeme ist die Grundlage, um zu bestimmen, welche Pflichten auf jeden Einzelfall zutreffen.
Der zweite Schritt ist die Risikoklassifizierung jedes Systems gemäß der Typologie der Verordnung. Hochrisikosysteme unterliegen den strengsten Maßnahmen, während Systeme mit begrenztem Risiko vor allem Transparenzpflichten unterliegen. Die KI-Kompetenz des Personals (Artikel 4) ist für Unternehmen erforderlich, die KI-Systeme nutzen oder entwickeln, unabhängig vom Risikoniveau des jeweiligen Systems.
Wichtige Schritte für die Einhaltung
- Inventar: Alle genutzten KI-Systeme identifizieren.
- Klassifizierung: Die Risikostufe jedes Systems bestimmen.
- Schulung: Die Kompetenz des Personals im Umgang mit KI fördern; Artikel 4 gilt seit Februar 2025.
- Dokumentation: Technische und Governance-Dokumentation für Hochrisikosysteme erstellen.
- Transparenz: Anwendbare Hinweise zur Interaktion mit KI und Kennzeichnungspflichten für Inhalte umsetzen. Für maschinenlesbare Markierungen gelten gesonderte Fristen, auch für bestimmte bereits vermarktete Systeme.
- Aufsicht: Wirksame menschliche Aufsicht für Hochrisikosysteme vorsehen.
Dokumentation und Governance sind wesentlich, um die Einhaltung nachzuweisen. Die Schulung des Teams ist eine gesetzliche Pflicht, die sicherstellt, dass das Personal die Tools sicher und kompetent einsetzt. Eine frühzeitige Vorbereitung reduziert das Risiko von Compliance-Lücken, wenn die Durchsetzung der Norm beginnt.