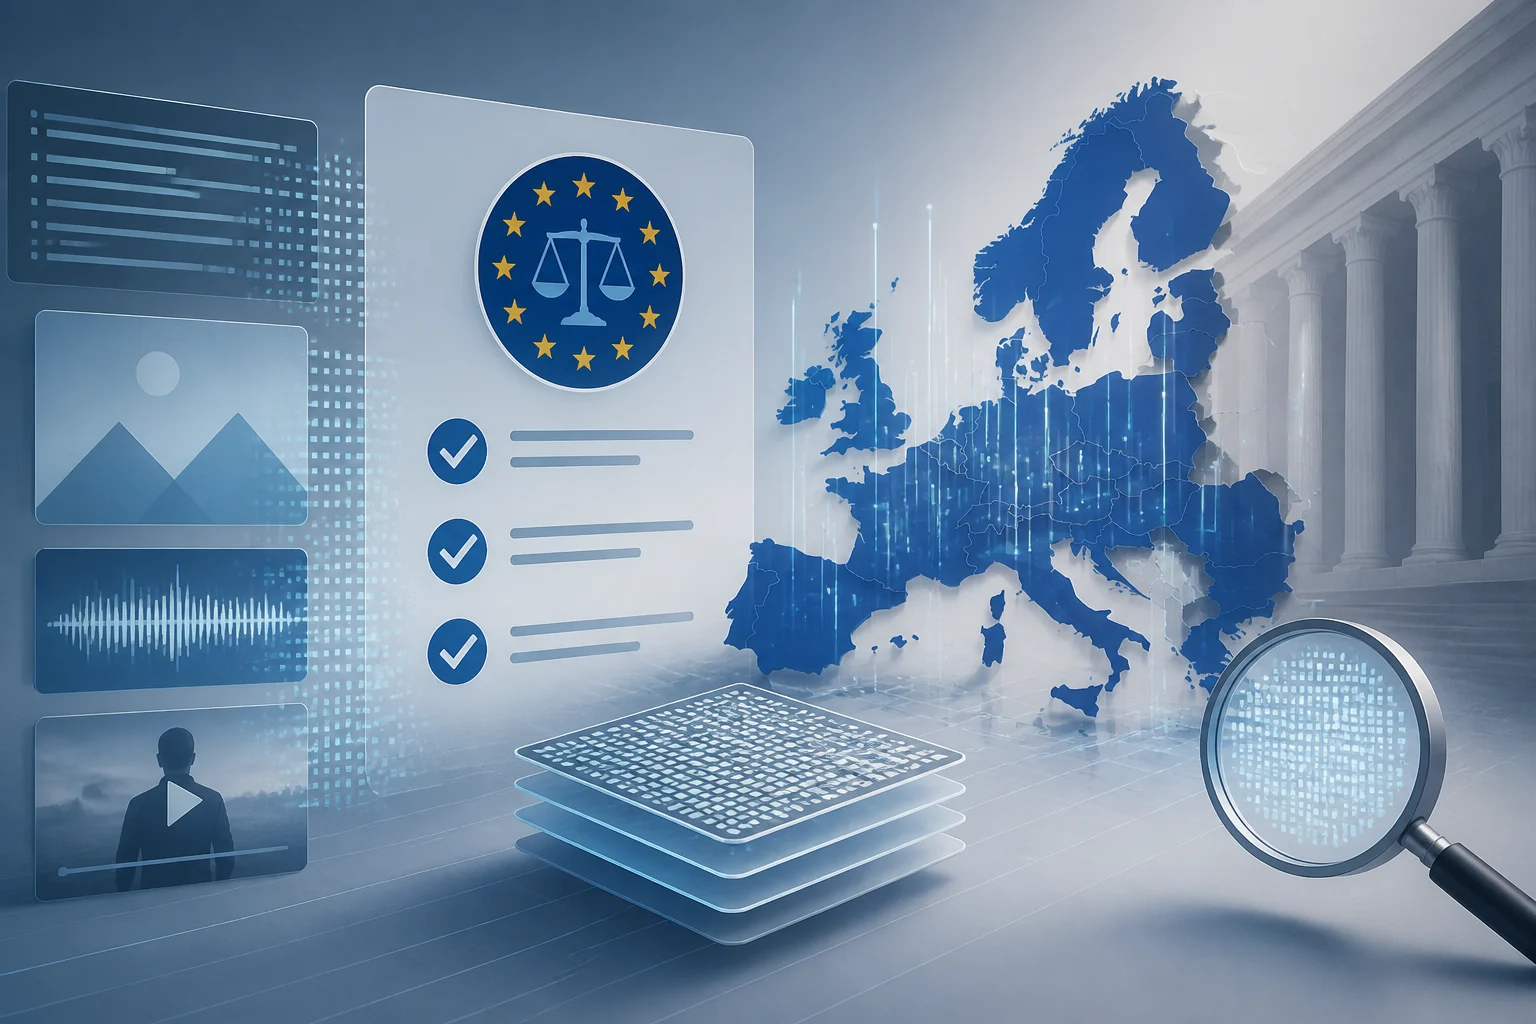
Le cadre réglementaire et son champ d'application en Espagne
Le Règlement (UE) 2024/1689, connu sous le nom de AI Act, est un cadre réglementaire intégral pour l'intelligence artificielle. En tant que règlement, il a une application directe dans tous les États membres sans nécessité de transposition nationale. Cela implique que les entreprises espagnoles doivent respecter ses dispositions à partir des dates établies par le texte lui-même, sans attendre une loi du Congrès ou du Sénat.
La norme adopte une approche basée sur le risque : plus l'impact potentiel d'un système d'IA sur les droits fondamentaux des personnes est grand, plus les obligations qu'il impose sont strictes. Cette logique génère quatre niveaux de risque qui déterminent ce que chaque entreprise doit faire selon le système qu'elle utilise ou développe. Le règlement distingue entre les fournisseurs, qui développent ou commercialisent le système, et les déployeurs, qui l'utilisent sous leur autorité. Les deux figures ont des obligations, bien que d'intensité différente.
En Espagne, la supervision relève de l'AESIA (Agence espagnole de supervision de l'intelligence artificielle), créée par le Décret royal 729/2023 et basée à La Coruña. L'agence participe à la surveillance du marché aux côtés d'autres autorités compétentes selon le type de système, avec des pouvoirs d'inspection et de demande de documentation.
Calendrier d'application : ce qui est en vigueur et ce qui a été reporté
L'application de l'AI Act est échelonnée. Les pratiques interdites et l'obligation de littératie en IA (article 4) sont en vigueur depuis le 2 février 2025. Les obligations pour les modèles d'intelligence artificielle à usage général (GPAI) s'appliquent depuis le 2 août 2025. La date critique pour la plupart des entreprises est le 2 août 2026, lorsque l'application générale du règlement entre en vigueur, y compris les obligations de transparence de l'article 50.
Cependant, le Omnibus Numérique sur l'IA (Règlement (UE) 2026/1744), en vigueur depuis le 27 juillet 2026, a modifié le calendrier des systèmes à haut risque. Les systèmes énumérés dans l'Annexe III (emploi, éducation, services essentiels, biométrie) disposent désormais jusqu'au 2 décembre 2027 pour se conformer. Les systèmes à haut risque intégrés dans des produits réglementés par la législation sectorielle (Annexe I : machines, dispositifs médicaux, aviation) ont un délai jusqu'au 2 août 2028. Cette modification n'altère pas les dates de la transparence ni de la littératie, mais introduit de nouvelles prohibitions effectives en décembre 2026.
Dates clés de l'AI Act
| Date | Obligation | Statut |
|---|---|---|
| 2 févr. 2025 | Prohibitions et littératie en IA | En vigueur |
| 2 août 2025 | Modèles GPAI et gouvernance | En vigueur |
| 2 août 2026 | Transparence (art. 50) et application générale | En vigueur |
| 2 déc. 2027 | Haut risque Annexe III | À venir |
| 2 août 2028 | Haut risque Annexe I | À venir |
Obligations de transparence : l'article 50
Depuis le 2 août 2026, l'article 50 prévoit que les personnes soient informées lorsqu'elles interagissent directement avec un système d'IA, sauf si cela est évident dans le contexte. Cette obligation concerne les systèmes destinés à interagir directement avec des personnes, notamment les chatbots et assistants virtuels.
Les deepfakes — images, vidéos ou sons générés ou modifiés par l'IA — doivent être signalés comme tels par les personnes qui les déploient, sous réserve des exceptions prévues par le règlement. Les fournisseurs de systèmes génératifs doivent également intégrer des marques lisibles par machine dans les contenus synthétiques, afin qu'ils puissent être détectés automatiquement.
La Commission européenne a publié une liste de plus de 180 organisations ayant signé le Code de bonnes pratiques sur la transparence des contenus générés par l'IA. Pour une entreprise, l'obligation applicable dépend de son rôle et de l'usage du système : l'article 50 prévoit notamment des informations sur les interactions avec l'IA et le signalement de certains contenus synthétiques.
Systèmes à haut risque : secteurs et exigences
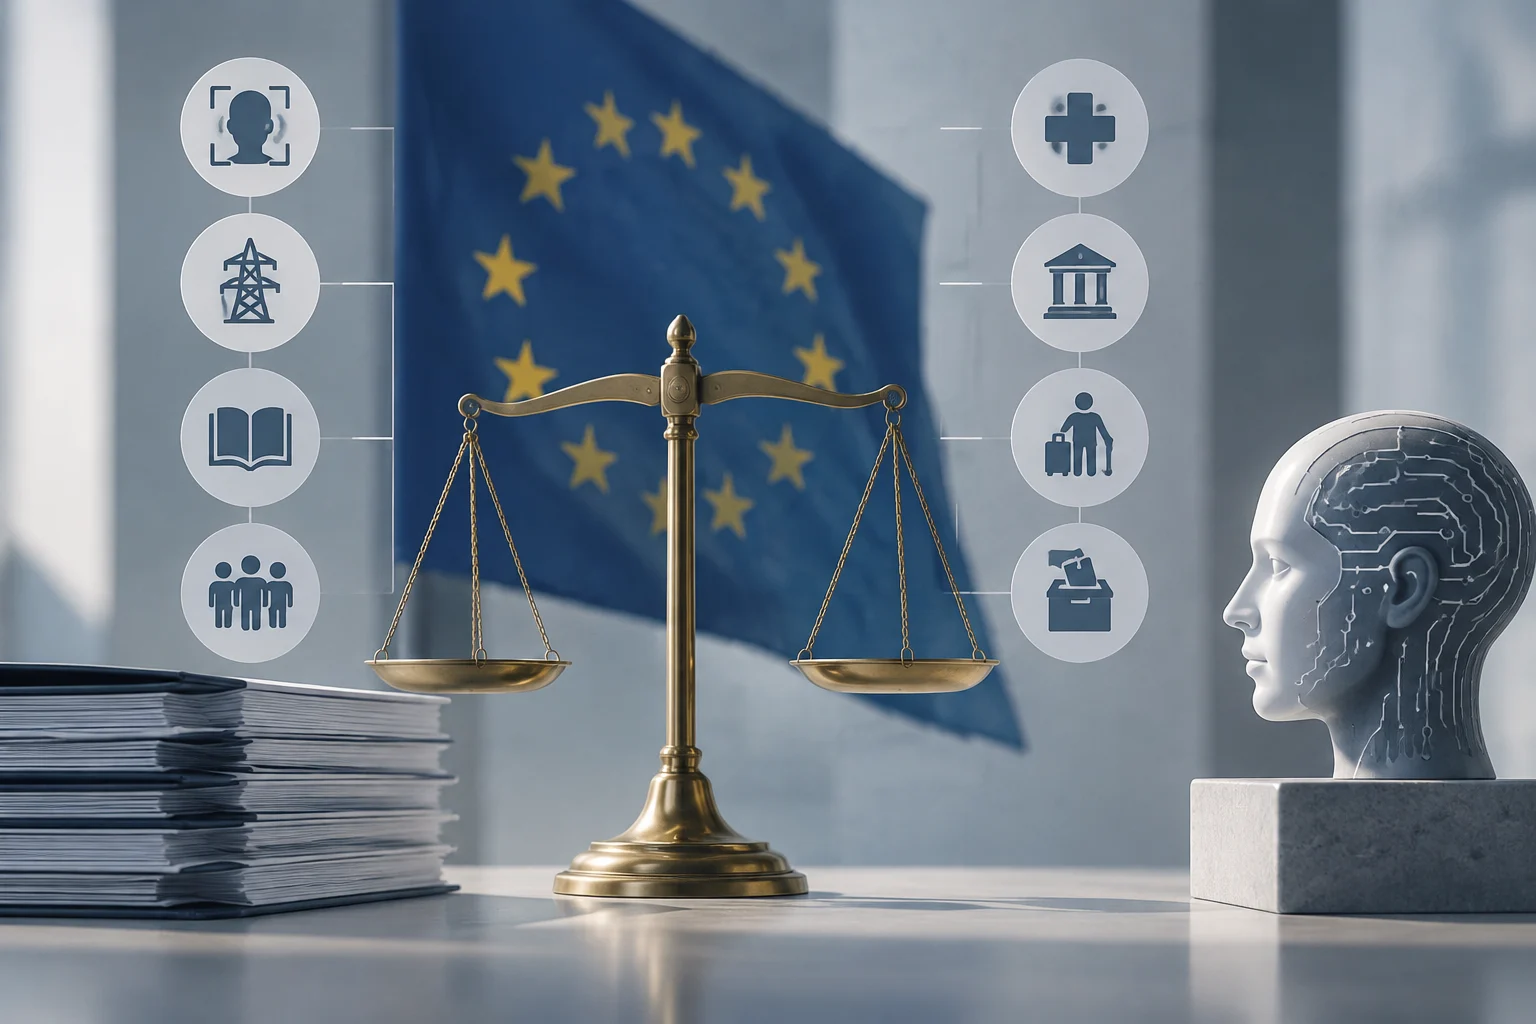
Les systèmes d'IA à haut risque sont ceux qui peuvent affecter significativement la santé, la sécurité ou les droits fondamentaux des personnes. L'Annexe III du règlement énumère huit domaines : biométrie, infrastructures critiques, éducation, emploi, accès aux services essentiels, garanties de respect de la loi, migration et administration de la justice et processus démocratiques. Si une entreprise utilise l'IA pour filtrer des CV, évaluer des candidats, déterminer des promotions ou des licenciements, elle opère dans un domaine à haut risque.
Pour les systèmes à haut risque, le règlement prévoit des exigences telles que la gestion des risques, la gouvernance des données, la documentation technique, la conservation des journaux, la transparence et la supervision humaine. Les exigences de précision, de robustesse et de cybersécurité s'appliquent également selon les dispositions pertinentes. Le système doit permettre à une personne de surveiller son fonctionnement, d'interpréter ses résultats et d'intervenir ou de l'arrêter si nécessaire.
La documentation technique doit inclure une description détaillée du système, sa finalité, ses métriques de performance, ses données d'entraînement et les résultats des tests. Les journaux d'activité doivent permettre la traçabilité des décisions du système et faciliter la supervision ultérieure. Pour les entreprises qui développent ou déploient ces systèmes, la préparation doit commencer maintenant, bien que la date limite soit décembre 2027, pour éviter une conformité précipitée et déficiente.
Sanctions et régime de sanctions
Le non-respect des pratiques interdites peut entraîner une amende allant jusqu'à 35 millions d'euros ou 7 % du chiffre d'affaires annuel mondial. Pour les PME et les jeunes entreprises, le plafond applicable est le plus faible de ces deux montants.
Le non-respect des obligations pour les systèmes à haut risque (supervision humaine, documentation, gestion des risques) peut entraîner des amendes de jusqu'à 15 millions d'euros ou 3 % du volume d'affaires mondial. Pour les PME et les startups, le montant le plus faible entre la somme fixe et le pourcentage s'applique.
L'AESIA participe à la supervision de la conformité en Espagne. L'agence peut inspecter les systèmes et demander des documents, en coordination avec d'autres autorités compétentes selon le type de système. La préparation anticipée permet aux entreprises de mieux gérer leurs obligations et de réduire le risque de non-conformité lorsque la supervision s'intensifie.
Feuille de route pratique pour la conformité
La première étape est de réaliser un inventaire des systèmes d'IA que l'entreprise utilise, développe ou déploie. Cela inclut les outils tiers tels que ChatGPT, Copilot, les outils RH avec IA, les CRM intelligents et les générateurs de contenu. Chaque système doit être identifié avec son fournisseur, sa finalité et son niveau de risque.
La deuxième étape est la classification des risques de chaque système selon la taxonomie du règlement. Les systèmes à haut risque requièrent les mesures les plus exigeantes, tandis que ceux à risque limité sont principalement soumis à des obligations de transparence. L'obligation de littératie en IA (article 4) exige que les fournisseurs et les déployeurs prennent des mesures pour garantir un niveau adéquat de compétence en IA des personnes travaillant avec ces systèmes.
Étapes clés pour la conformité
- Inventaire : Identifier les systèmes d'IA utilisés ou développés.
- Classification : Déterminer le niveau de risque de chaque système.
- Formation : Prendre des mesures pour assurer la littératie en IA des personnes concernées (obligation applicable depuis février 2025).
- Documentation : Préparer la documentation requise pour les systèmes à haut risque.
- Transparence : Appliquer les obligations de l'article 50 aux interactions et contenus concernés. Pour les systèmes génératifs déjà commercialisés avant le 2 août 2026, le marquage lisible par machine est exigé au plus tard le 2 décembre 2026.
- Supervision : Prévoir une supervision humaine effective pour les systèmes à haut risque.
La documentation et la gouvernance contribuent à organiser la conformité. Les entreprises peuvent tenir des registres à jour de leurs systèmes d'IA et prendre des mesures pour que les personnes concernées disposent d'un niveau suffisant de littératie en IA. Pour les systèmes à haut risque, préparer ces éléments avant les échéances applicables facilite la mise en place des exigences prévues par le règlement.