L'ecosistema regolatorio digitale nel 2026
L'Unione Europea ha consolidato un quadro normativo digitale che non si limita più alla protezione dei dati, ma abbraccia la cybersecurity dei prodotti, la responsabilità delle piattaforme e la governance dell'intelligenza artificiale. Nel 2026, queste norme smettono di essere proposte future per diventare obblighi esigibili con scadenze concrete e multe milionarie.
L'impatto è trasversale: riguarda i produttori di hardware e software, i fornitori di servizi online, le aziende che implementano sistemi di IA e, in ultima analisi, gli utenti finali. La chiave per navigare in questo ecosistema è distinguere tra ciò che è già legge vigente e ciò che si trova in fase di transizione o è stato oggetto di aggiustamenti regolatori recenti.
GDPR ed ePrivacy: la base consolidata
Il Regolamento Generale sulla Protezione dei Dati (GDPR) rimane il pilastro fondamentale della privacy in Europa. Sebbene la sua piena applicazione risalgga al 2018, la sua interpretazione e applicazione evolvono costantemente. Il Comitato Europeo per la Protezione dei Dati (CEPD) ha pubblicato il suo rapporto annuale nel 2024, evidenziando l'adozione di una nuova strategia 2024-2027 per rafforzare l'applicazione coerente del GDPR in un panorama digitale in cambiamento.
La strategia del CEPD pone l'accento sulla cooperazione inter-regolatoria, riconoscendo che la protezione dei dati non opera nel vuoto, ma interagisce con altre normative come l'AI Act o il CRA. Per le aziende, questo significa che la conformità al GDPR deve essere integrata con i nuovi obblighi di trasparenza e sicurezza, evitando silos normativi e assicurando una gestione unificata del rischio digitale.
Legge sui Servizi Digitali (DSA): piattaforme sotto la lente
La DSA (Regolamento UE 2022/2065) è entrata in vigore il 17 febbraio 2024 e regola la responsabilità degli intermediari digitali, delle piattaforme online e dei motori di ricerca. La sua applicazione è scaglionata: gli obblighi generali si applicano dal 2024, mentre le piattaforme di molto grandi dimensioni (VLOP e VLOSE) hanno scadenze specifiche per rispettare requisiti aggiuntivi di valutazione dei rischi sistemici.
Nel settembre 2026, la Commissione Europea ha designato nuovi servizi come VLOP e VLOSE, inclusi ChatGPT (come VLOSE), Reddit e Roblox (come VLOP). Questi servizi dispongono di quattro mesi, ovvero fino a gennaio 2027, per rispettare gli obblighi aggiuntivi, che includono la mitigazione dei rischi legati alla diffusione di contenuti illeciti, la protezione dei minori e il benessere degli utenti. In Spagna, la CNMC agisce come Coordinatore dei Servizi Digitali, supervisionando la conformità e gestendo i reclami.
Legge sui Mercati Digitali (DMA): controllo dei 'gatekeeper'
La DMA completa la DSA concentrandosi sulla concorrenza e l'equità nei mercati digitali. Stabilisce obblighi specifici per le aziende 'gatekeeper' che controllano punti di accesso critici ai mercati digitali. La conformità alla DMA ha portato all'imposizione di multe significative, come la multa di 120 milioni di euro a X (precedentemente Twitter) per violazioni nel design della sua piattaforma.
La DMA mira a prevenire pratiche anticoncorrenziali e a garantire che utenti e aziende abbiano opzioni reali nell'ecosistema digitale. Per le aziende tecnologiche, questo implica una revisione approfondita dei loro modelli di business, interfacce e pratiche di interoperabilità. La supervisione attiva della Commissione Europea e dei coordinatori nazionali, come la CNMC, assicura che le norme non restino sulla carta, ma si traducano in cambiamenti tangibili nell'esperienza dell'utente.
CRA e AI Act: i nuovi fronti del 2026
Il Regolamento sulla Cyberresilienza (CRA, UE 2024/2847) è la prima norma dell'UE che stabilisce requisiti obbligatori di cybersecurity per i prodotti con elementi digitali lungo tutto il loro ciclo di vita. Dall'11 settembre 2026, sono pienamente esigibili gli obblighi di notifica delle vulnerabilità e degli incidenti gravi previsti dall'articolo 14. L'applicazione piena del CRA, che include la valutazione di conformità e la marcatura CE, si estenderà fino all'11 dicembre 2027.
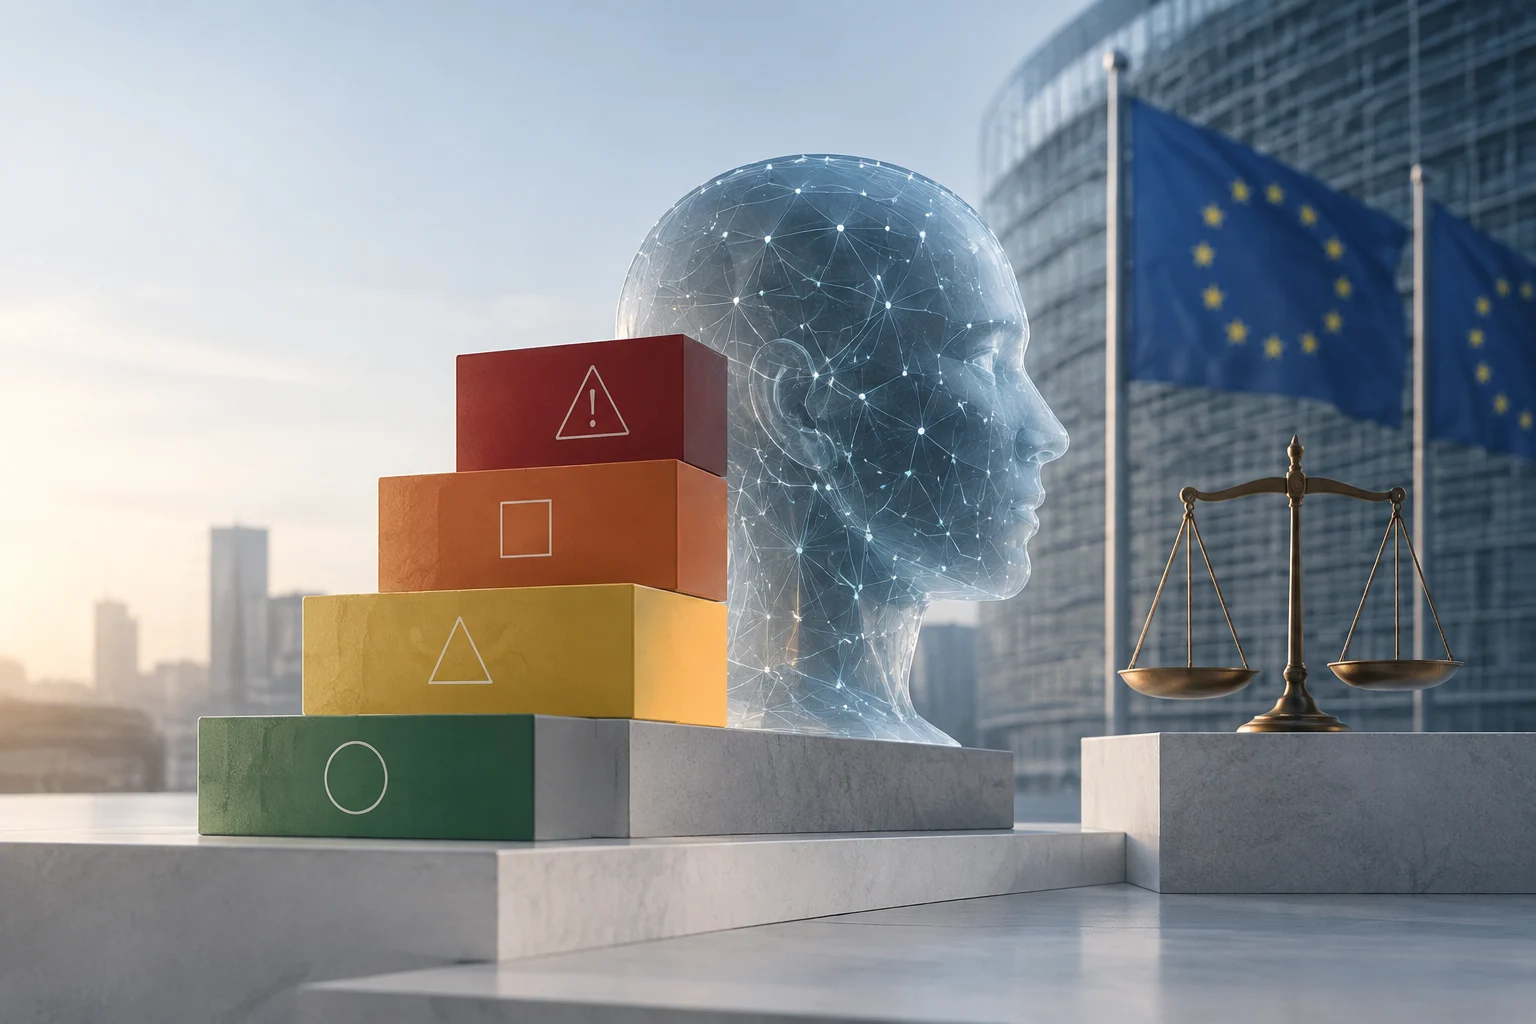
In parallelo, l'AI Act è entrato in vigore il 1° agosto 2024, con un'applicazione scaglionata. Le proibizioni e l'alfabetizzazione in IA si applicano da febbraio 2025. Tuttavia, nel maggio 2026, le istituzioni europee hanno raggiunto un accordo per rimandare gli obblighi più esigenti dei sistemi ad alto rischio al 2 dicembre 2027, come parte del pacchetto Digital Omnibus. Questo rinvio mira a ridurre il carico amministrativo per le PMI e a consentire la pubblicazione di guide tecniche ufficiali, sebbene gli obblighi di trasparenza per i modelli di uso generale e i deepfake restino in vigore da agosto 2026.
Come verificare la conformità e risorse ufficiali
Per le aziende, il primo passo è realizzare un inventario dei prodotti, servizi e sistemi di IA che operano nell'UE. Successivamente, devono mappare ogni attivo contro gli obblighi specifici della DSA, DMA, CRA e AI Act. È cruciale identificare se sono classificate come VLOP/VLOSE, gatekeeper, produttore di prodotti con elementi digitali o fornitore/deployer di IA.
Le risorse ufficiali, come le pagine della Commissione Europea (digital-strategy.ec.europa.eu) e i coordinatori nazionali (CNMC in Spagna), offrono guide, moduli di reclamo e aggiornamenti normativi. Le aziende devono tenersi aggiornate sui cambiamenti regolatori, in particolare quelli derivanti dal pacchetto Digital Omnibus, che continua a riconfigurare l'economia digitale europea. La preparazione anticipata non solo evita le multe, ma posiziona le organizzazioni come leader in fiducia digitale e conformità normativa.