Definizione tecnica: IA generativa vs agenti di azione
La distinzione fondamentale tra un chatbot e un agente risiede nella capacità di eseguire azioni esterne. L'IA generativa si concentra sulla creazione di nuovi contenuti, come testi o immagini, basandosi su pattern di dati precedenti, mentre un assistente IA avanzato può comprendere il linguaggio naturale e completare attività che vanno dal rispondere a domande all'esecuzione di flussi di lavoro multi-step.
Nel contesto aziendale, un assistente IA è un'applicazione software che utilizza l'elaborazione del linguaggio naturale e il machine learning per comprendere le richieste ed eseguire attività specifiche. A differenza dei chatbot rudimentali che seguivano alberi decisionali, gli agenti moderni possiedono memoria, strumenti e permessi per agire su sistemi esterni, come consultare inventari o creare bozze di ordini.
Questa evoluzione implica che la linea tra la generazione di testo e la modifica dello stato nei database sia diventata sfocata. Per l'utente finale, l'interfaccia può sembrare identica, ma l'architettura sottostante determina se il sistema solo suggerisce o se realmente modifica i dati in tempo reale tramite integrazioni API.
Passo 1: Ispezionare la documentazione 'Action' e 'Tool Use'
Il primo indicatore tecnico è la presenza di capacità di uso degli strumenti (Tool Use) o azioni personalizzate nella documentazione del provider. Piattaforme come Salesforce Agentforce consentono di collegare flussi di automazione tramite azioni specifiche, dimostrando che l'agente non solo conversa, ma invoca processi logici predefiniti.
Devi cercare sezioni nella documentazione che descrivano come l'assistente interagisce con API esterne. Se il sistema utilizza protocolli come MCP (Model Context Protocol), questo indica un'architettura progettata per esporre dati e funzioni come strumenti invocabili. Ad esempio, un server MCP può consentire a un assistente di consultare prodotti e prezzi, ma la documentazione deve specificare chiaramente se quei permessi sono di sola lettura o includono capacità di scrittura.
L'assenza di documentazione sulle azioni eseguibili suggerisce che l'assistente opera in modalità di generazione pura. Al contrario, la presenza di schemi di dati per input e output degli strumenti conferma che il sistema è progettato per interagire con ambienti esterni oltre la chat.
Passo 2: Auditare permessi di integrazione e token di accesso
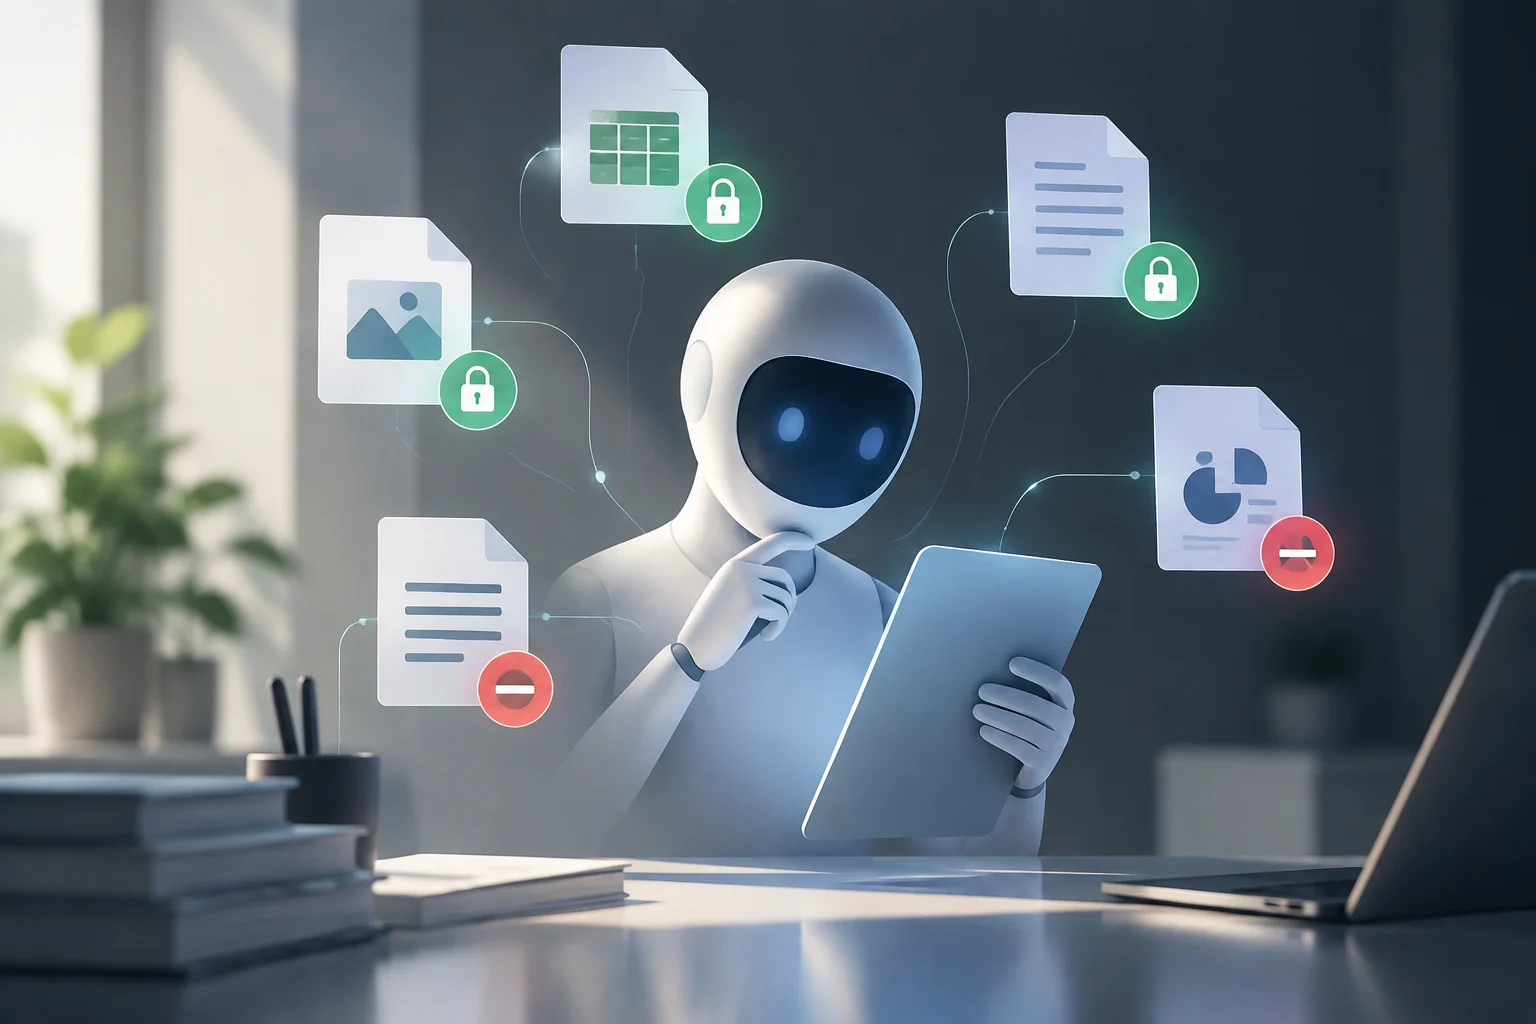
La verifica dei permessi è critica per determinare l'effettiva portata delle azioni. Nelle integrazioni con sistemi come SAP Business One, l'agente traduce le richieste dell'utente in operazioni via API, richiedendo token di accesso con livelli di privilegio specifici. È fondamentale rivedere se questi token concedono diritti di sola lettura o se permettono la creazione e la modifica di record.
Un'architettura sicura solitamente implementa permessi granulari. Ad esempio, in ambienti di trading o finanza, si raccomanda di concedere permessi di sola lettura per la consultazione dei dati e riservare i permessi di scrittura per flussi di conferma umana. Se un assistente d'ufficio ha accesso a un token con permessi di scrittura nel tuo CRM o ERP, devi assumere che possa modificare i dati senza la tua diretta intervento.
Rivedi la configurazione OAuth o le chiavi API nel pannello di amministrazione. Verifica quali scopes (ambiti) sono attivi. Un assistente che genera solo bozze di e-mail non ha bisogno di permessi di invio automatico; se possiede quei permessi, il confine tra suggerimento ed esecuzione è stato superato.
Passo 3: Verificare l'esistenza di registri di audit
La tracciabilità è il marchio distintivo di un agente di produzione maturo. Un assistente che esegue azioni reali deve lasciare un registro di audit dettagliato di ogni operazione eseguita. Questo include l'ora, l'utente che ha richiesto l'azione, lo strumento invocato e il risultato dell'operazione nel sistema di destinazione.
Nelle piattaforme aziendali, l'audit degli agenti IA consente di tracciare l'uso e le decisioni prese. Senza questo registro, è impossibile determinare se una modifica nel database è stata eseguita da un umano o dall'assistente. La mancanza di log è un segnale di allarme rosso che indica una mancanza di governance e controllo sulle azioni automatizzate.
I registri devono essere immutabili e accessibili agli amministratori di sicurezza. Nelle architetture agentiche avanzate, ogni azione è auditabile e reversibile, consentendo ai supervisori umani di annullare le modifiche se l'agente agisce al di fuori dei parametri attesi. Questa capacità di reversione è un componente chiave della sicurezza operativa.
Passo 4: Eseguire test controllati con azioni reversibili
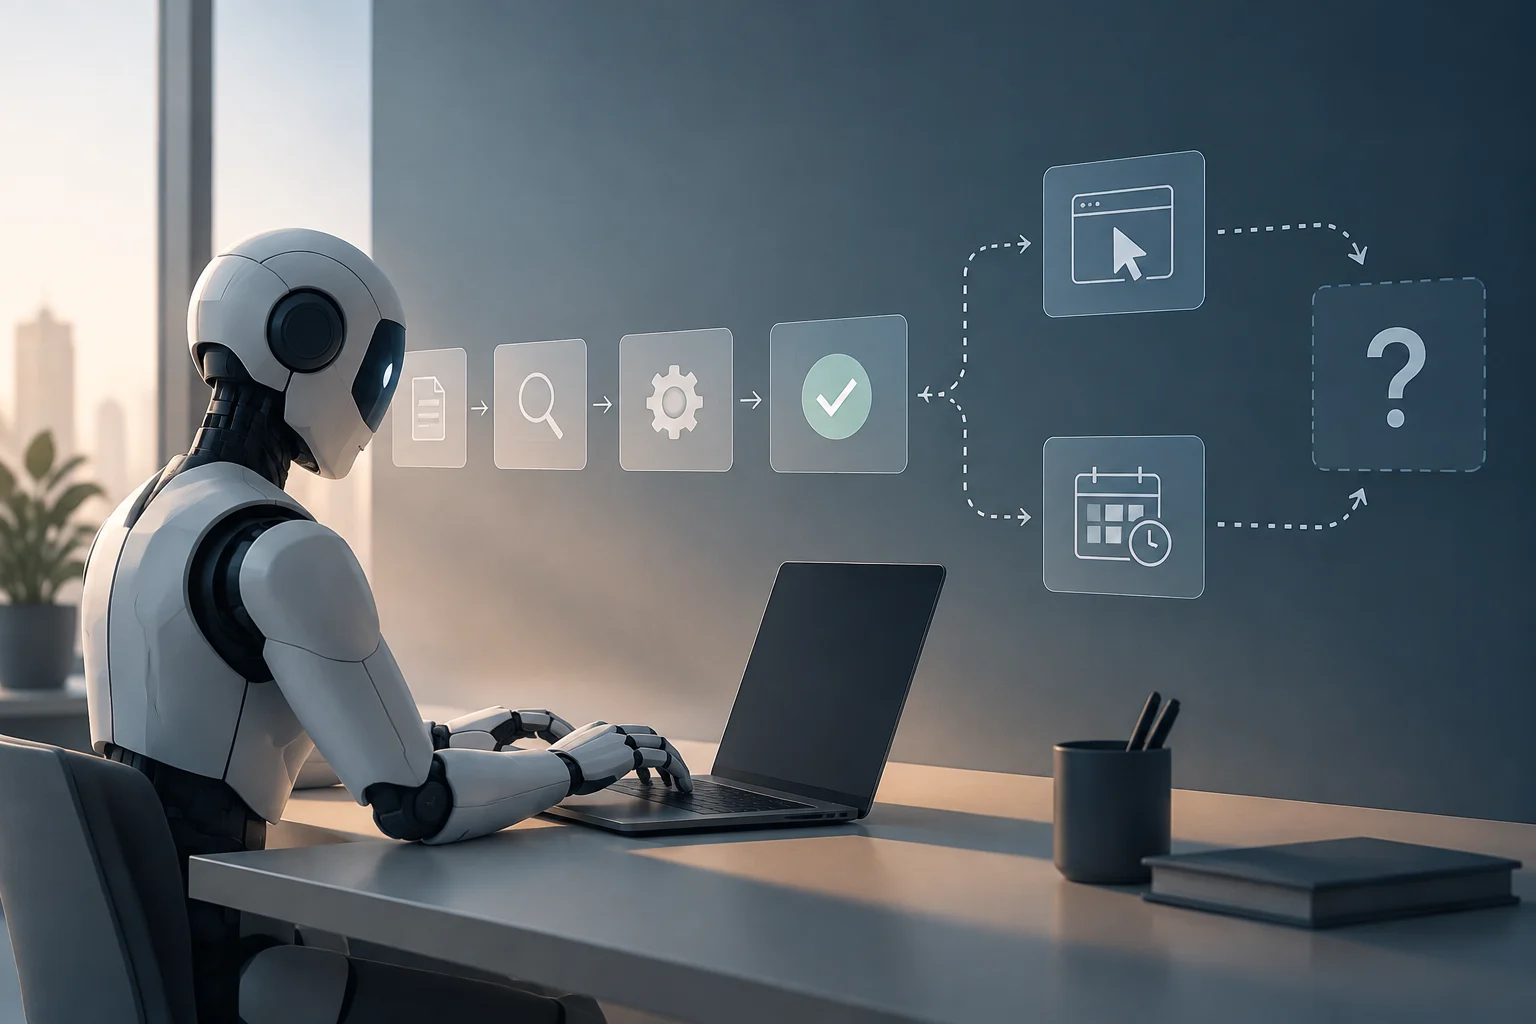
Il test definitivo è l'esecuzione controllata di un'attività a basso rischio. Seleziona un'azione reversibile, come la creazione di un evento nel calendario o la generazione di una bozza di e-mail, e osserva se l'assistente la completa senza intervento manuale. Se l'evento appare nel tuo calendario con i dettagli corretti, l'assistente ha eseguito un'azione reale tramite un'API.
Durante questo test, verifica la latenza e la conferma. Un agente che esegue azioni solitamente fornisce una conferma esplicita dell'operazione eseguita, mentre un generatore di testo offrirà solo una risposta conversazionale. Se l'assistente chiede conferma prima di eseguire, questo indica un'architettura di confirm-to-trade o simile, progettata per mitigare i rischi.
Documenta il risultato del test. Se l'azione viene eseguita ed è reversibile, puoi fidarti della capacità operativa dell'assistente per attività di routine. Se l'azione fallisce o l'assistente genera solo il testo della richiesta senza eseguirlo, devi ricalibrare le aspettative d'uso verso la generazione di contenuti e non verso l'automazione dei processi.
Criteri per decidere l'idoneità in compiti critici
Basato sull'ispezione di documentazione, permessi e audit, puoi classificare l'assistente in due categorie: generatore di contenuti o agente di azione. I generatori sono idonei per bozze, riassunti e analisi di testo, ma non devono essere concessi permessi di scrittura in sistemi critici.
Gli agenti di azione, che hanno dimostrato capacità di esecuzione e tracciabilità, possono assumere compiti più complessi come la gestione degli inventari o la pianificazione del personale. Tuttavia, anche in questi casi, si raccomanda di mantenere la supervisione umana per decisioni ad alto impatto, come l'approvazione di crediti o la modifica dei prezzi.
La sicurezza di un assistente IA in produzione dipende dalla separazione tra istruzioni e dati, e dalla capacità di auditare ogni interazione. Implementare flussi di conferma e permessi di sola lettura per funzioni non critiche riduce il rischio di errori a catena e protegge l'integrità dei dati aziendali.