Définition technique : IA générative vs agents d'action
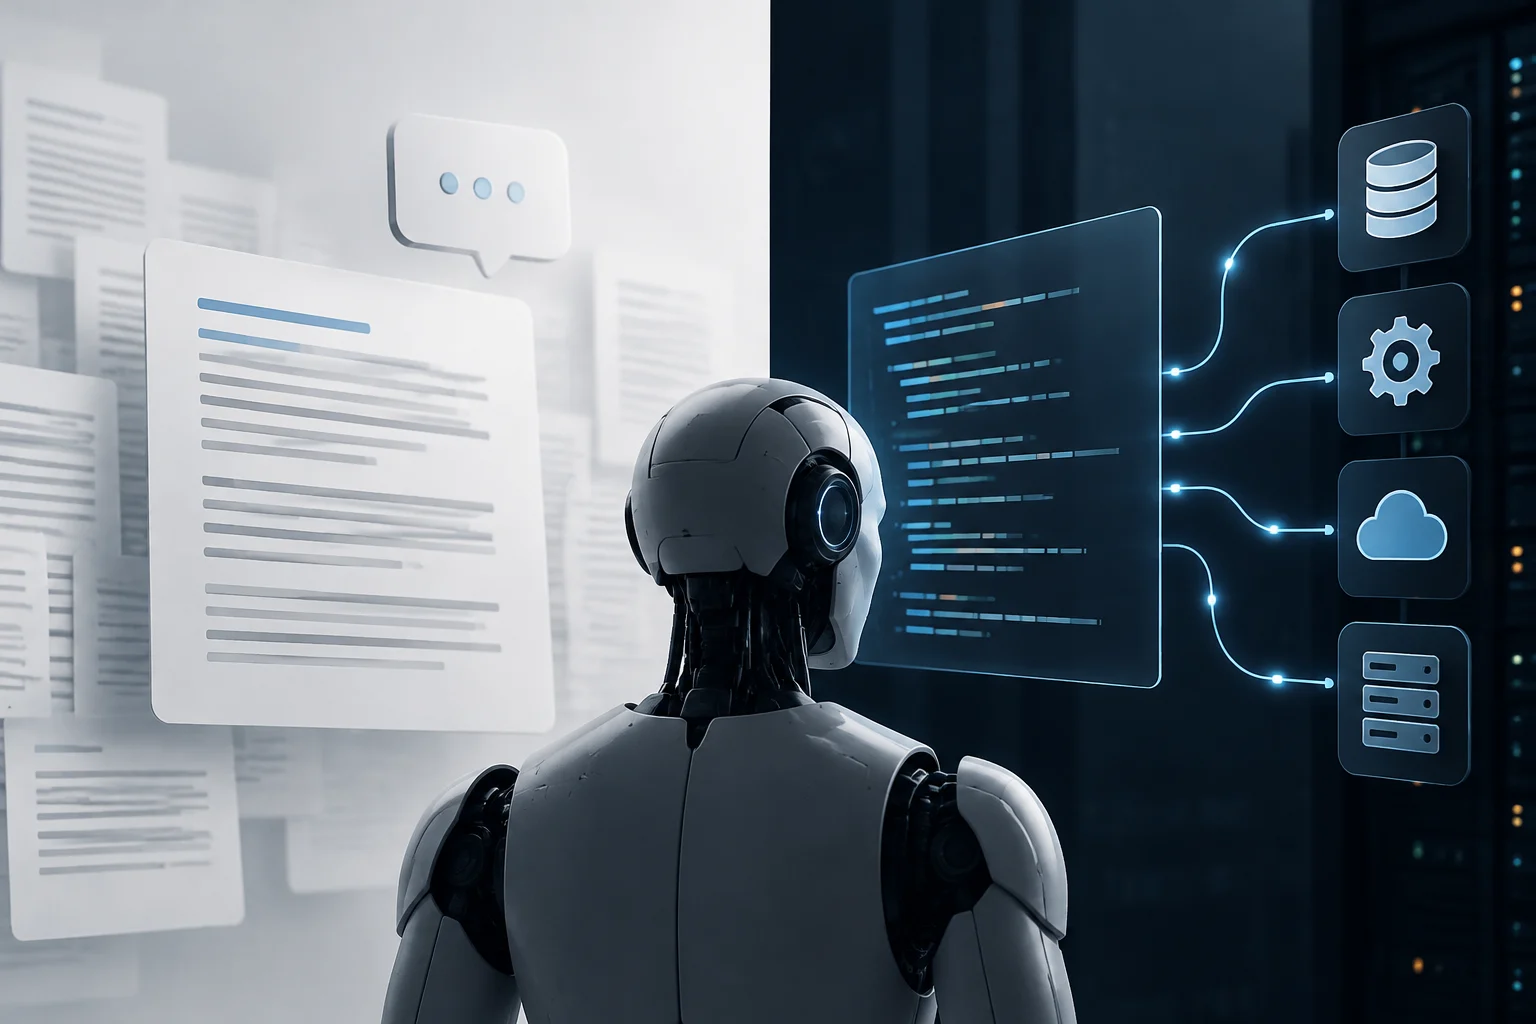
La distinction fondamentale entre un chatbot et un agent réside dans la capacité à exécuter des actions externes. L'IA générative se concentre sur la création de nouveaux contenus, comme des textes ou des images, basés sur des modèles de données antérieurs, tandis qu'un assistant IA avancé peut comprendre le langage naturel et accomplir des tâches allant de la réponse à des questions à l'exécution de flux de travail multi-étapes.
Dans un contexte d'entreprise, un assistant IA est une application logicielle qui utilise le traitement du langage naturel et l'apprentissage automatique pour comprendre les demandes et effectuer des tâches spécifiques. Contrairement aux chatbots rudimentaires qui suivaient des arbres de décision, les agents modernes possèdent une mémoire, des outils et des permissions pour agir sur des systèmes externes, comme consulter des inventaires ou créer des brouillons de commandes.
Cette évolution implique que la ligne entre la génération de texte et la modification d'état dans les bases de données est devenue floue. Pour l'utilisateur final, l'interface peut sembler identique, mais l'architecture sous-jacente détermine si le système ne fait que suggérer ou s'il modifie réellement des données en temps réel via des intégrations API.
Étape 1 : Inspecter la documentation 'Action' et 'Tool Use'
Le premier indicateur technique est la présence de capacités d'utilisation d'outils (Tool Use) ou d'actions personnalisées dans la documentation du fournisseur. Des plateformes comme Salesforce Agentforce permettent de connecter des flux d'automatisation via des actions spécifiques, ce qui démontre que l'agent ne converse pas seulement, mais invoque des processus logiques prédéfinis.
Vous devez rechercher des sections dans la documentation qui décrivent comment l'assistant interagit avec des API externes. Si le système utilise des protocoles comme MCP (Model Context Protocol), cela indique une architecture conçue pour exposer des données et des fonctions comme des outils invocables. Par exemple, un serveur MCP peut permettre à un assistant de consulter des produits et des prix, mais la documentation doit spécifier clairement si ces permissions sont en lecture seule ou incluent des capacités d'écriture.
L'absence de documentation sur les actions exécutables suggère que l'assistant fonctionne en mode de génération pure. En revanche, la présence de schémas de données pour l'entrée et la sortie des outils confirme que le système est conçu pour interagir avec des environnements externes au-delà du chat.
Étape 2 : Auditer les permissions d'intégration et les jetons d'accès
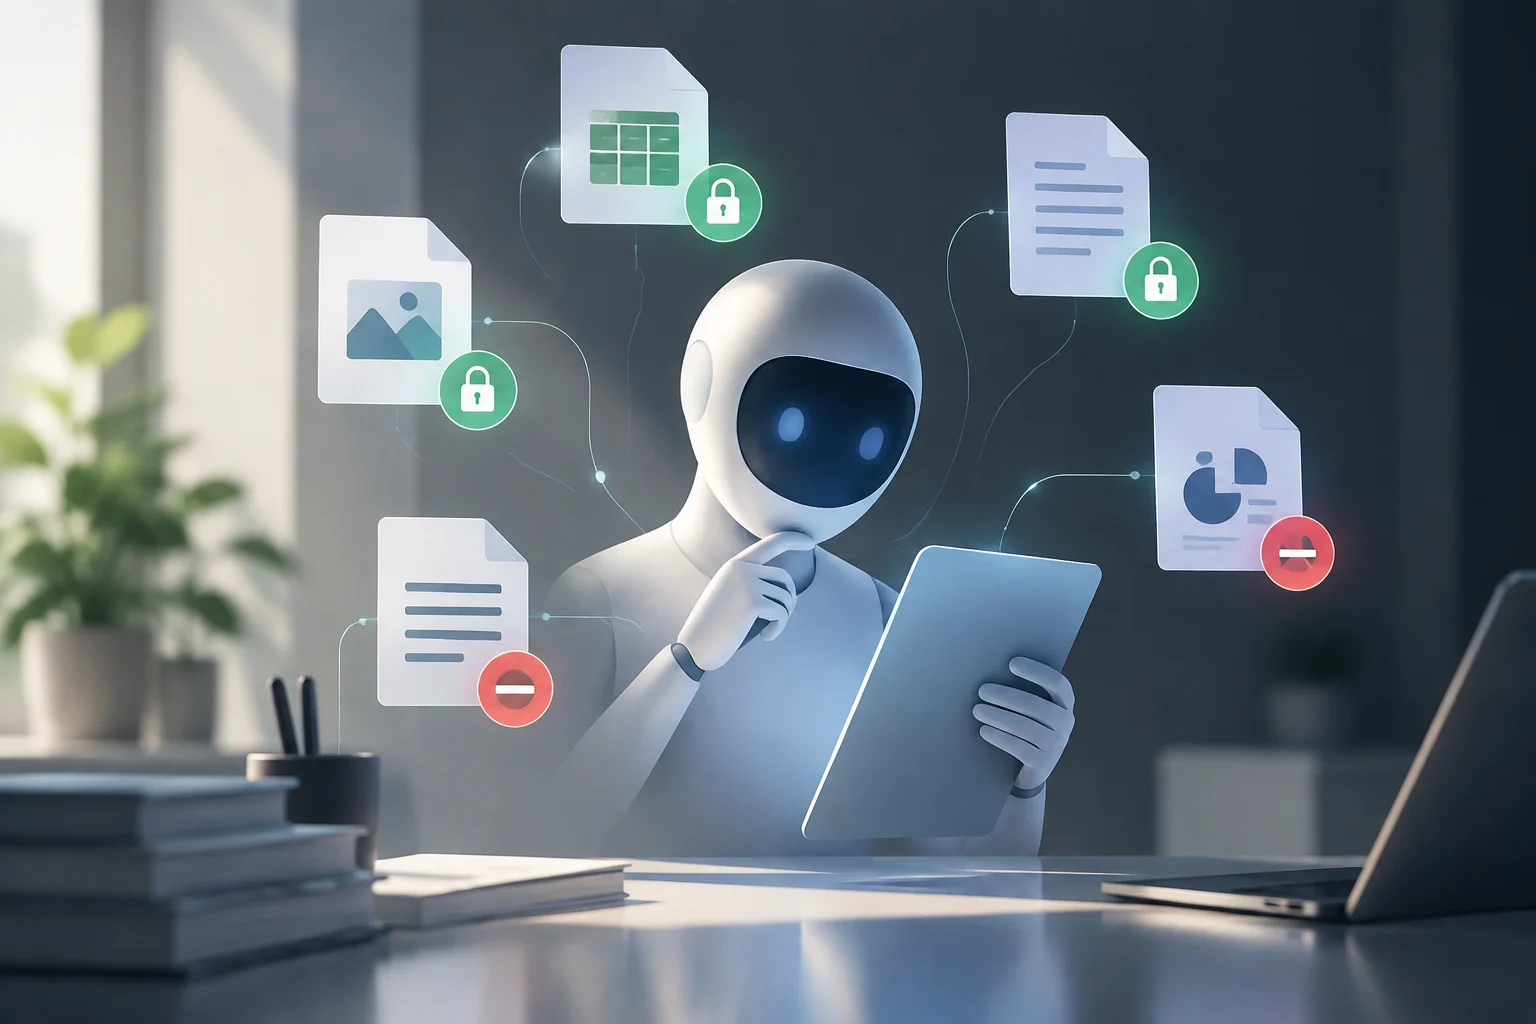
La vérification des permissions est critique pour déterminer l'étendue réelle des actions. Dans les intégrations avec des systèmes comme SAP Business One, l'agent traduit les demandes de l'utilisateur en opérations via API, ce qui nécessite des jetons d'accès avec des niveaux de privilège spécifiques. Il est fondamental de vérifier si ces jetons accordent des droits en lecture seule ou s'ils permettent la création et la modification d'enregistrements.
Une architecture sécurisée implémente généralement des permissions granulaires. Par exemple, dans les environnements de trading ou de finance, il est recommandé d'accorder des permissions en lecture seule pour la consultation des données et de réserver les permissions d'écriture pour les flux de confirmation humaine. Si un assistant de bureau a accès à un jeton avec des permissions d'écriture dans votre CRM ou ERP, vous devez supposer qu'il peut modifier des données sans votre intervention directe.
Examinez la configuration OAuth ou les clés API dans le panneau d'administration. Vérifiez quels scopes (portées) sont actifs. Un assistant qui ne génère que des brouillons d'e-mails n'a pas besoin de permissions d'envoi automatique ; s'il possède ces permissions, la frontière entre suggestion et exécution a été franchie.
Étape 3 : Vérifier l'existence de journaux d'audit
La traçabilité est la marque distinctive d'un agent de production mature. Un assistant qui exécute de vraies actions doit laisser un journal d'audit détaillé de chaque opération effectuée. Cela inclut l'heure, l'utilisateur qui a demandé l'action, l'outil invoqué et le résultat de l'opération dans le système de destination.
Sur les plateformes d'entreprise, l'audit des agents IA permet de suivre l'utilisation et les décisions prises. Sans cet enregistrement, il est impossible de déterminer si une modification de la base de données a été effectuée par un humain ou par l'assistant. L'absence de journaux est un signal d'alerte rouge indiquant un manque de gouvernance et de contrôle sur les actions automatisées.
Les journaux doivent être immuables et accessibles aux administrateurs de sécurité. Dans les architectures agentiques avancées, chaque action est auditable et réversible, permettant aux superviseurs humains de révoquer les modifications si l'agent agit en dehors des paramètres attendus. Cette capacité de réversion est un composant clé de la sécurité opérationnelle.
Étape 4 : Réaliser des tests contrôlés avec des actions réversibles
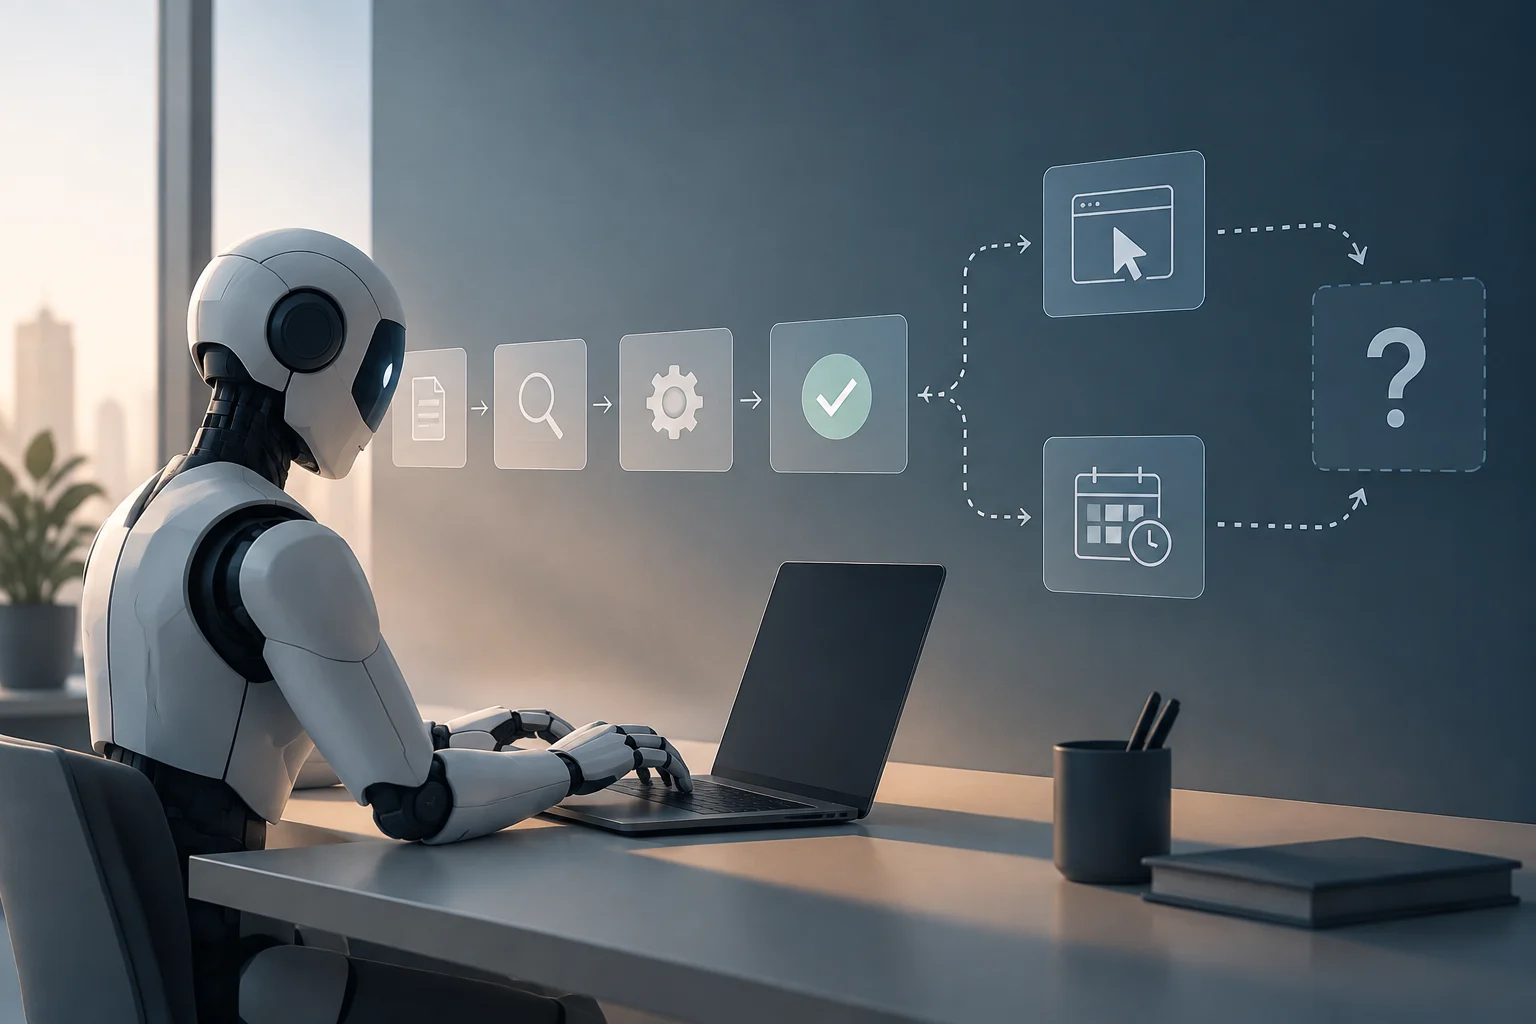
Le test définitif est l'exécution contrôlée d'une tâche à faible risque. Sélectionnez une action réversible, comme la création d'un événement dans le calendrier ou la génération d'un brouillon d'e-mail, et observez si l'assistant l'accomplit sans intervention manuelle. Si l'événement apparaît dans votre calendrier avec les détails corrects, l'assistant a exécuté une action réelle via une API.
Pendant ce test, vérifiez la latence et la confirmation. Un agent qui exécute des actions fournit généralement une confirmation explicite de l'opération effectuée, tandis qu'un générateur de texte n'offrira qu'une réponse conversationnelle. Si l'assistant demande une confirmation avant d'exécuter, cela indique une architecture de confirm-to-trade ou similaire, conçue pour atténuer les risques.
Documentez le résultat du test. Si l'action est exécutée et est réversible, vous pouvez faire confiance à la capacité opérationnelle de l'assistant pour les tâches de routine. Si l'action échoue ou si l'assistant ne génère que le texte de la demande sans l'exécuter, vous devez reconfigurer les attentes d'utilisation vers la génération de contenu et non vers l'automatisation des processus.
Critères pour décider de l'aptitude aux tâches critiques
Basé sur l'inspection de la documentation, des permissions et de l'audit, vous pouvez classer l'assistant en deux catégories : générateur de contenu ou agent d'action. Les générateurs sont aptes pour les brouillons, les résumés et l'analyse de texte, mais ne doivent pas se voir accorder des permissions d'écriture dans les systèmes critiques.
Les agents d'action, qui ont démontré une capacité d'exécution et de traçabilité, peuvent assumer des tâches plus complexes comme la gestion des inventaires ou la planification du personnel. Cependant, même dans ces cas, il est recommandé de maintenir une supervision humaine pour les décisions à fort impact, comme l'approbation de crédits ou la modification des prix.
La sécurité d'un assistant IA en production dépend de la séparation entre les instructions et les données, et de la capacité d'auditer chaque interaction. L'implémentation de flux de confirmation et de permissions en lecture seule pour les fonctions non critiques réduit le risque d'erreurs en chaîne et protège l'intégrité des données d'entreprise.