Definición técnica: IA generativa frente a agentes de acción
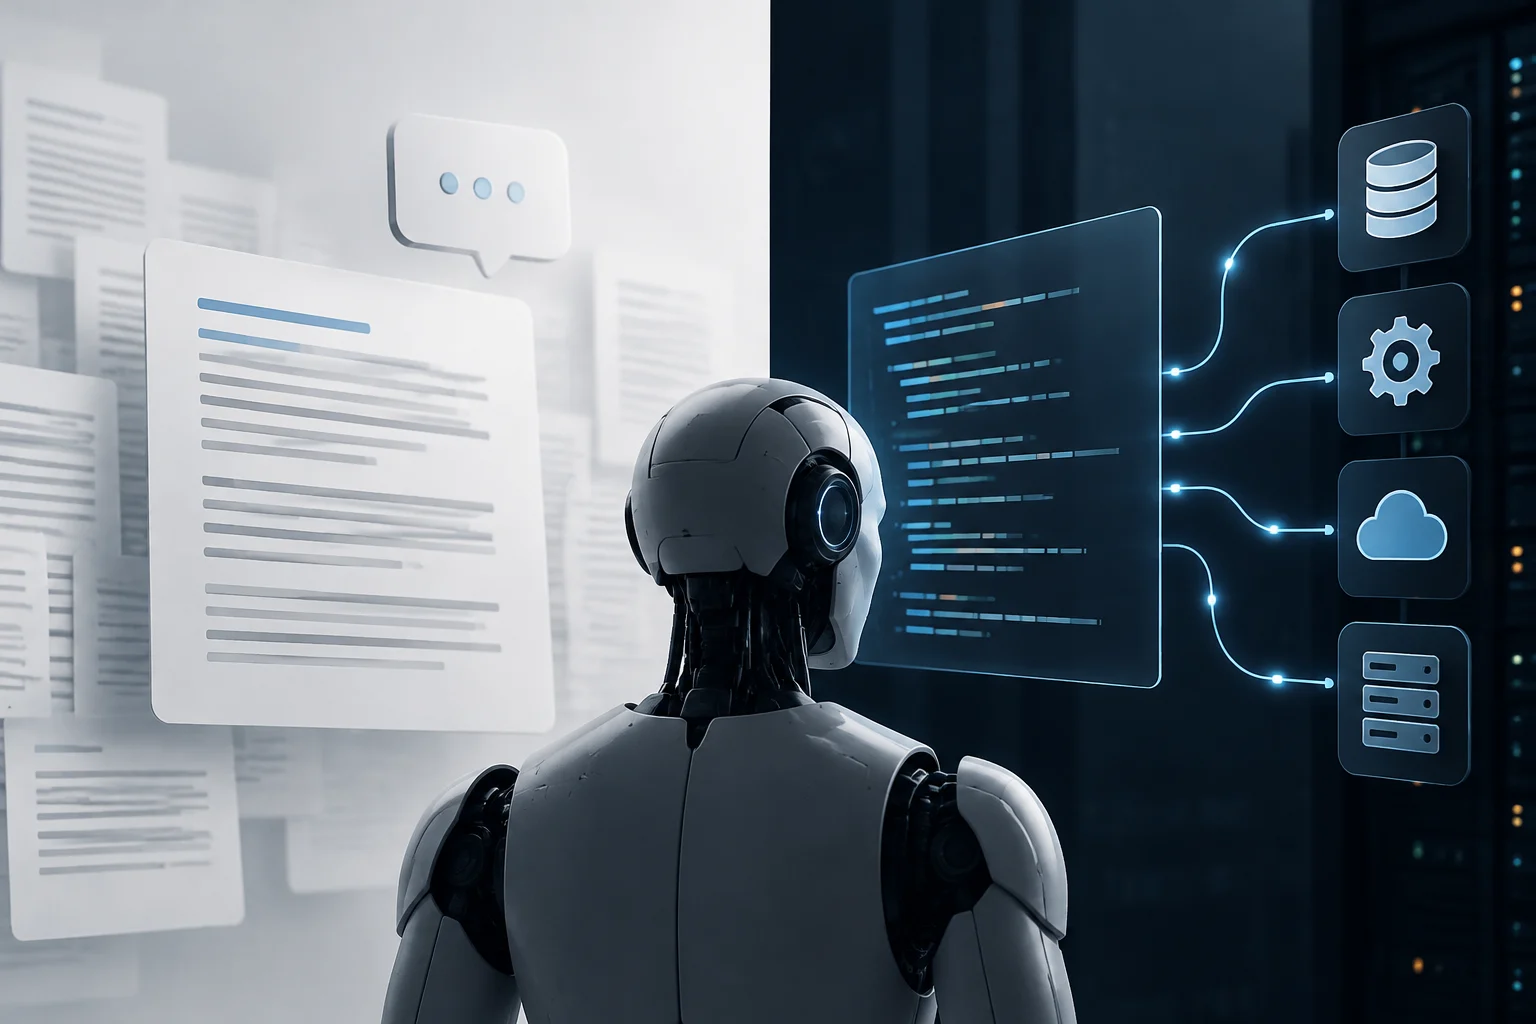
La distinción fundamental entre un chatbot y un agente radica en la capacidad de ejecutar acciones externas. La IA generativa se centra en crear contenido nuevo, como textos o imágenes, basándose en patrones de datos previos, mientras que un asistente de IA avanzado puede comprender el lenguaje natural y completar tareas que van desde responder preguntas hasta ejecutar flujos de trabajo de varios pasos.
En el contexto empresarial, un asistente de IA es una aplicación de software que utiliza el procesamiento del lenguaje natural y el aprendizaje automático para comprender solicitudes y realizar tareas específicas. A diferencia de los chatbots rudimentarios que seguían árboles de decisión, los agentes modernos poseen memoria, herramientas y permisos para actuar sobre sistemas externos, como consultar inventarios o crear borradores de pedidos.
Esta evolución implica que la línea entre la generación de texto y la modificación de estado en bases de datos se ha vuelto difusa. Para el usuario final, la interfaz puede parecer idéntica, pero la arquitectura subyacente determina si el sistema solo sugiere o si realmente modifica datos en tiempo real a través de integraciones API.
Paso 1: Inspeccionar la documentación de 'Action' y 'Tool Use'
El primer indicador técnico es la presencia de capacidades de uso de herramientas (Tool Use) o acciones personalizadas en la documentación del proveedor. Plataformas como Salesforce Agentforce permiten conectar flujos de automatización mediante acciones específicas, lo que demuestra que el agente no solo conversa, sino que invoca procesos lógicos predefinidos.
Debes buscar secciones en la documentación que describan cómo el asistente interactúa con APIs externas. Si el sistema utiliza protocolos como MCP (Model Context Protocol), esto indica una arquitectura diseñada para exponer datos y funciones como herramientas invocables. Por ejemplo, un servidor MCP puede permitir a un asistente consultar productos y precios, pero la documentación debe especificar claramente si esos permisos son de solo lectura o si incluyen capacidades de escritura.
La ausencia de documentación sobre acciones ejecutables sugiere que el asistente opera en un modo de generación pura. En cambio, la presencia de esquemas de datos para entrada y salida de herramientas confirma que el sistema está diseñado para interactuar con entornos externos más allá del chat.
Paso 2: Auditar permisos de integración y tokens de acceso
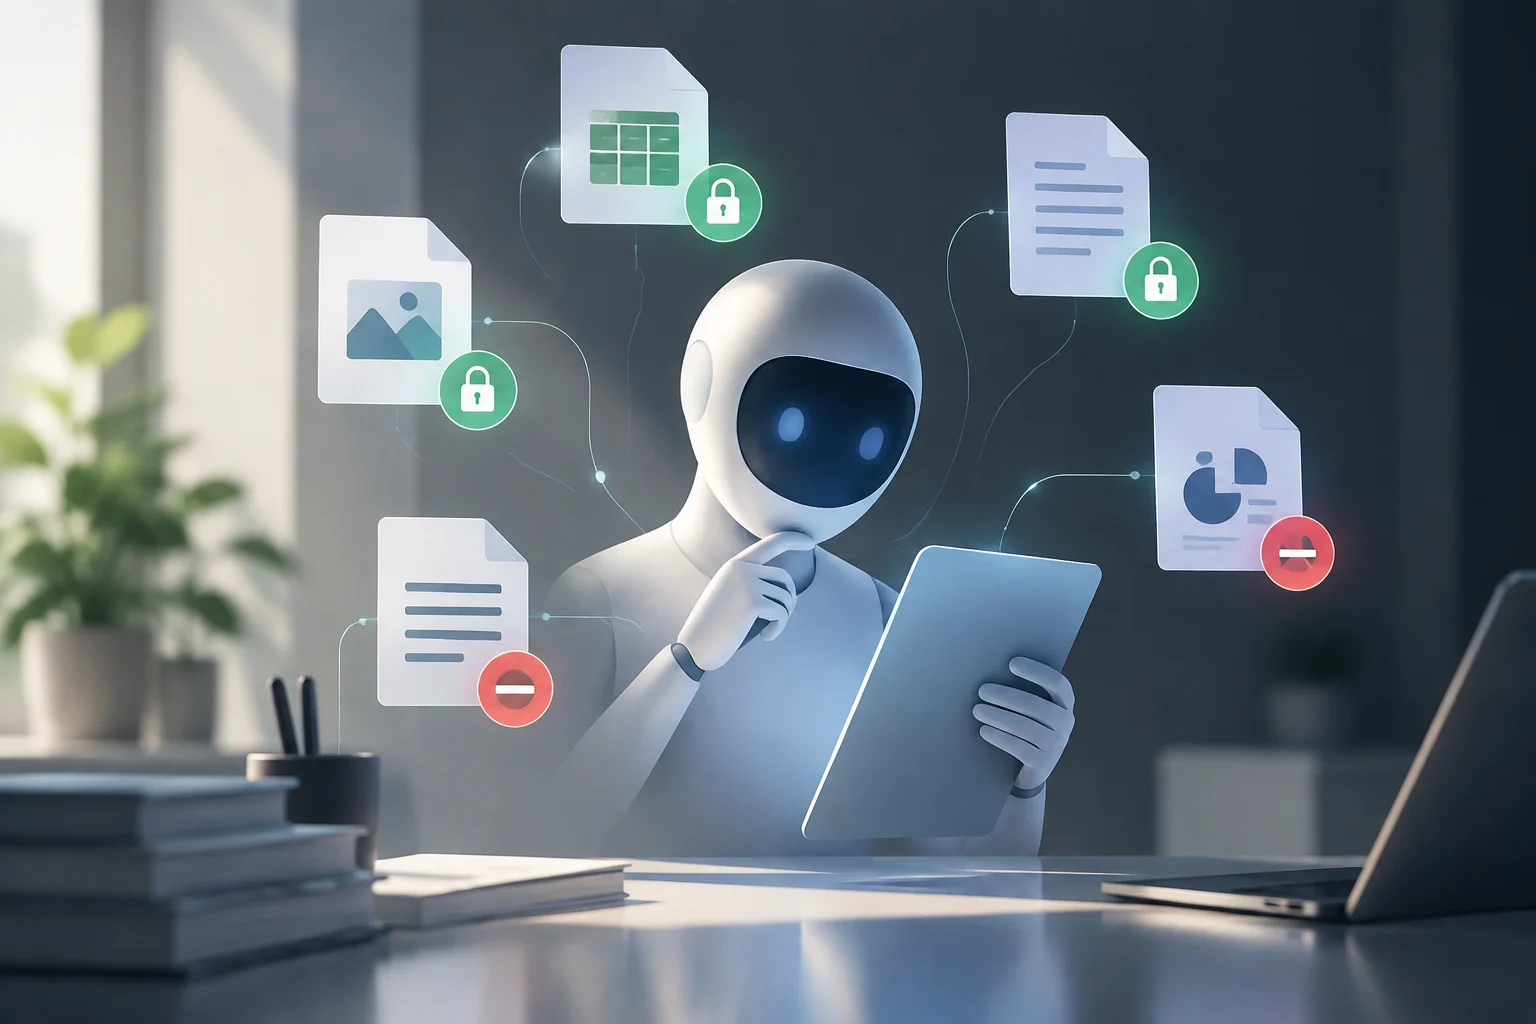
La verificación de permisos es crítica para determinar el alcance real de las acciones. En integraciones con sistemas como SAP Business One, el agente traduce las solicitudes del usuario a operaciones vía API, lo que requiere tokens de acceso con niveles de privilegio específicos. Es fundamental revisar si estos tokens otorgan derechos de solo lectura o si permiten la creación y modificación de registros.
Una arquitectura segura suele implementar permisos granulares. Por ejemplo, en entornos de trading o finanzas, se recomienda otorgar permisos de solo lectura para la consulta de datos y reservar los permisos de escritura para flujos de confirmación humana. Si un asistente de oficina tiene acceso a un token con permisos de escritura en tu CRM o ERP, debes asumir que puede modificar datos sin tu intervención directa.
Revisa la configuración de OAuth o las claves API en el panel de administración. Verifica qué scopes (alcances) están activos. Un asistente que solo genera borradores de correos no necesita permisos de envío automático; si posee esos permisos, la frontera entre sugerencia y ejecución se ha cruzado.
Paso 3: Verificar la existencia de registros de auditoría
La trazabilidad es el sello distintivo de un agente de producción maduro. Un asistente que ejecuta acciones reales debe dejar un registro de auditoría (log) detallado de cada operación realizada. Esto incluye la hora, el usuario que solicitó la acción, la herramienta invocada y el resultado de la operación en el sistema destino.
En plataformas empresariales, la auditoría de agentes de IA permite rastrear el uso y las decisiones tomadas. Sin este registro, es imposible determinar si una modificación en la base de datos fue realizada por un humano o por el asistente. La falta de logs es una señal de alerta roja que indica una falta de gobernanza y control sobre las acciones automatizadas.
Los registros deben ser inmutables y accesibles para los administradores de seguridad. En arquitecturas agénticas avanzadas, cada acción es auditable y reversible, permitiendo a los supervisores humanos revertir cambios si el agente actúa fuera de los parámetros esperados. Esta capacidad de reversión es un componente clave de la seguridad operativa.
Paso 4: Realizar pruebas controladas con acciones reversibles
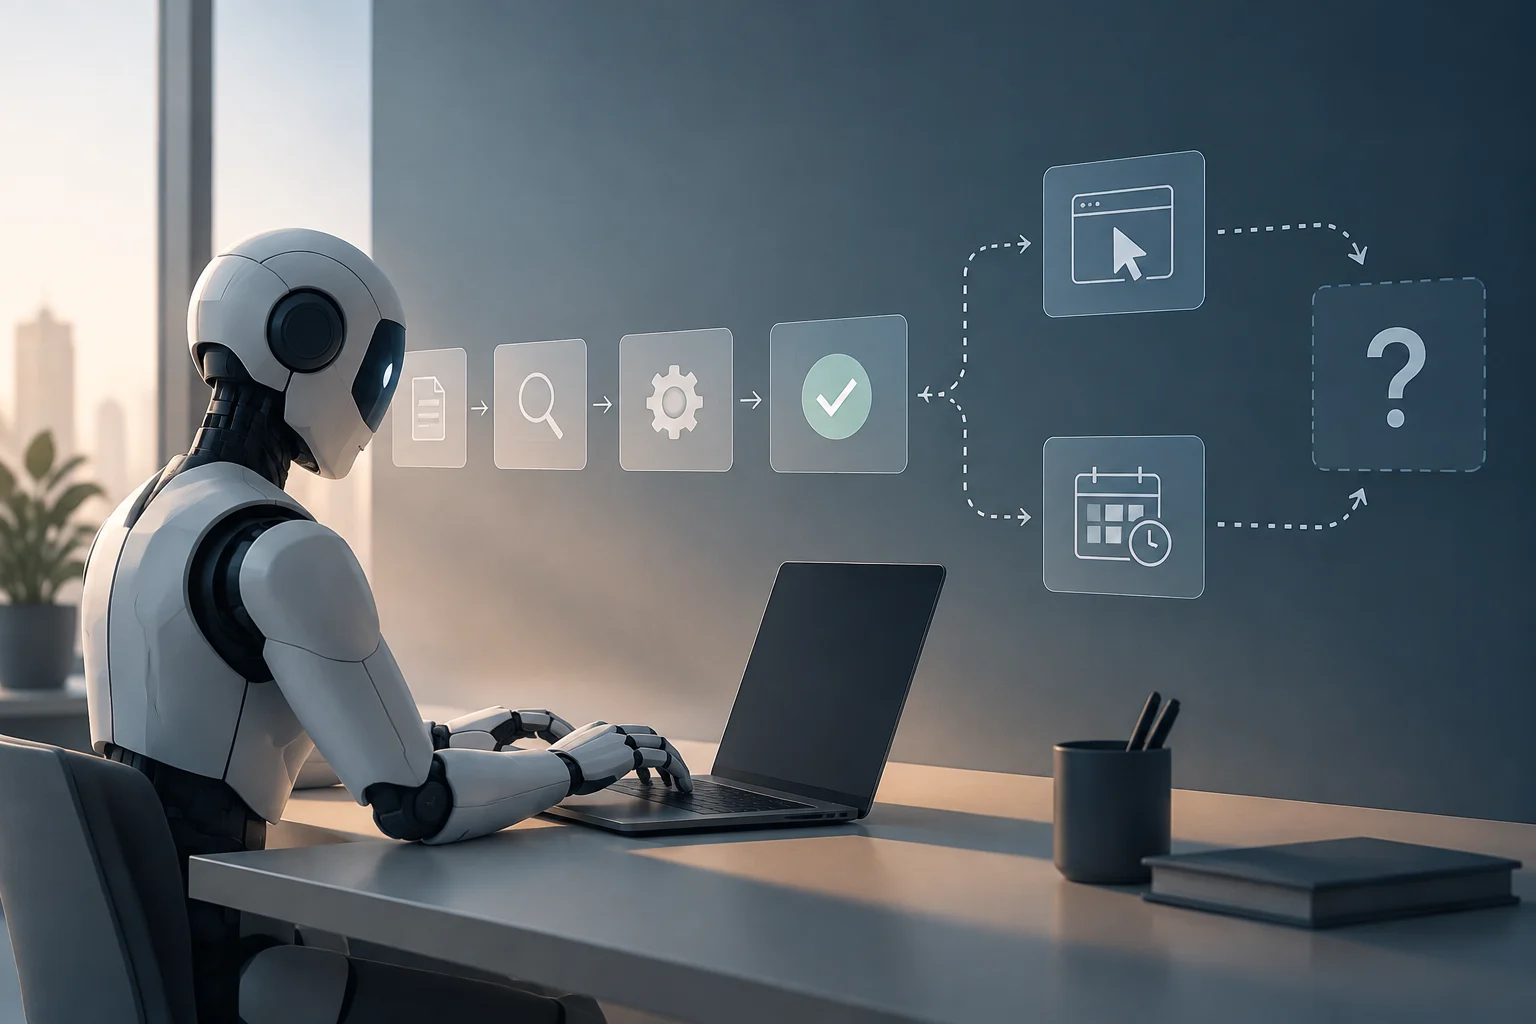
La prueba definitiva es la ejecución controlada de una tarea de bajo riesgo. Selecciona una acción reversible, como la creación de un evento en el calendario o la generación de un borrador de correo, y observa si el asistente la completa sin intervención manual. Si el evento aparece en tu calendario con los detalles correctos, el asistente ha ejecutado una acción real a través de una API.
Durante esta prueba, verifica la latencia y la confirmación. Un agente que ejecuta acciones suele proporcionar una confirmación explícita de la operación realizada, mientras que un generador de texto solo ofrecerá una respuesta conversacional. Si el asistente pide confirmación antes de ejecutar, esto indica una arquitectura de confirm-to-trade o similar, diseñada para mitigar riesgos.
Documenta el resultado de la prueba. Si la acción se ejecuta y es reversible, puedes confiar en la capacidad operativa del asistente para tareas rutinarias. Si la acción falla o el asistente solo genera el texto de la solicitud sin ejecutarla, debes reconfigurar las expectativas de uso hacia la generación de contenido y no hacia la automatización de procesos.
Criterios para decidir la aptitud en tareas críticas
Basado en la inspección de documentación, permisos y auditoría, puedes clasificar el asistente en dos categorías: generador de contenido o agente de acción. Los generadores son aptos para borradores, resúmenes y análisis de texto, pero no deben otorgárseles permisos de escritura en sistemas críticos.
Los agentes de acción, que han demostrado capacidad de ejecución y trazabilidad, pueden asumir tareas más complejas como la gestión de inventarios o la programación de personal. Sin embargo, incluso en estos casos, se recomienda mantener supervisión humana para decisiones de alto impacto, como la aprobación de créditos o la modificación de precios.
La seguridad de un asistente de IA en producción depende de la separación entre instrucciones y datos, y de la capacidad de auditar cada interacción. Implementar flujos de confirmación y permisos de solo lectura para funciones no críticas reduce el riesgo de errores en cadena y protege la integridad de los datos empresariales.