Was ist die DSGVO und wem sie gilt
Die Datenschutz-Grundverordnung (DSGVO) ist die Verordnung (EU) 2016/679, die den europäischen Rahmen für den Schutz natürlicher Personen bei der Verarbeitung ihrer personenbezogenen Daten und die Regulierung des Datenflusses festlegt. Sie ist eine unmittelbar anwendbare Norm in den Mitgliedstaaten: Sie benötigte kein spanisches Gesetz, um in Kraft zu treten. Sie gilt seit dem 25. Mai 2018.
Ihr Geltungsbereich hängt nicht nur davon ab, wo ein Unternehmen seinen Sitz hat. Die Verordnung kann Organisationen außerhalb der Europäischen Union erreichen, wenn sie Waren oder Dienstleistungen an Personen anbieten, die sich innerhalb der Union befinden, oder deren Verhalten dort überwachen. In der Praxis zählt die ausgeübte Tätigkeit und der Aufenthaltsort der betroffenen Personen, nicht nur der Hauptsitz des Anbieters. Die Verarbeitung, die eine Person in einem rein persönlichen oder häuslichen Kontext durchführt, fällt nicht unter ihren Geltungsbereich.
Die DSGVO bezieht sich auf natürliche Personen, nicht nur auf EU-Bürger. Daher muss eine Organisation analysieren, ob sie Daten von identifizierten oder identifizierbaren Personen im regulierten Kontext verarbeitet, auch wenn diese Personen eine andere Staatsangehörigkeit haben. Es gibt auch spezifische Regime für bestimmte Verarbeitungen, wie Daten, die von zuständigen Behörden zu Strafzwecken verwendet werden, die in der Union durch andere Rechtsvorschriften geregelt sind.
Personenbezogene Daten, Verarbeitung und Funktionen jeder Organisation
Ein personenbezogenes Datum ist jede Information, die sich auf eine identifizierte oder identifizierbare natürliche Person bezieht. Sie kann sie direkt identifizieren, wie ein Name, oder dies durch Kombination von Informationen tun, wie eine Online-Kennung, Standortdaten oder eine Referenz, die mit einer Akte verknüpft ist. Die praktische Frage ist, ob eine Person anhand dieser Daten, allein oder zusammen mit anderen, vernünftigerweise unterschieden werden kann.
Die Verarbeitung umfasst Operationen, die an personenbezogenen Daten durchgeführt werden, mit oder ohne automatisierte Mittel: sie sammeln, organisieren, konsultieren, verwenden, weitergeben, aufbewahren oder löschen. Zum Beispiel führt ein Geschäft, das eine Adresse für die Lieferung einer Bestellung sammelt, die Rechnung aufbewahrt und einem Anbieter die Verwaltung des Hostings seiner Datenbank erlaubt, verschiedene Verarbeitungsoperationen durch. Es ist nicht erforderlich, dass eine komplexe Datenbank existiert, damit die Verordnung gilt.
Der Verantwortliche bestimmt die Zwecke und die wesentlichen Mittel der Verarbeitung. Der Auftragsverarbeiter verarbeitet Daten im Auftrag des Verantwortlichen und nach dessen Anweisungen; er kann beispielsweise ein Hosting- oder Lohnverarbeitungsanbieter sein. Das vertragliche Etikett entscheidet nicht allein über die Funktion: Entscheidend ist, wer bestimmt, wofür die Daten verwendet werden. Das Verhältnis zwischen beiden Parteien muss geregelt sein, und der Verantwortliche muss Auftragsverarbeiter auswählen, die ausreichende Garantien bieten.
Es gibt Informationen, die einen verstärkten Schutz erhalten, wie Daten, die die rassistische oder ethnische Herkunft, politische Meinungen, religiöse oder philosophische Überzeugungen, die Gewerkschaftszugehörigkeit, genetische Daten, biometrische Daten zur eindeutigen Identifizierung, Gesundheitsdaten und Daten über das sexuelle Leben oder die sexuelle Orientierung offenlegen. Die DSGVO legt auch spezifische Regeln für Daten über strafrechtliche Verurteilungen und Straftaten fest. Diese Kategorien dürfen nicht als gewöhnliche Daten behandelt werden: Ihre Verarbeitung ist zusätzlichen Bedingungen unterworfen.
Grundsätze: Regeln für das Design jeder Verarbeitung
Artikel 5 der DSGVO fasst die Grundsätze zusammen, die die Verarbeitung leiten müssen: Rechtmäßigkeit, Fairness und Transparenz; Zweckbindung; Datenminimierung; Richtigkeit; Speicherbegrenzung; Integrität und Vertraulichkeit. Sie fügt die proaktive Rechenschaftspflicht hinzu: Der Verantwortliche muss nicht nur einhalten, sondern nachweisen können, dass er diese Grundsätze angewendet hat.
Die Rechtmäßigkeit erfordert eine angemessene Rechtsgrundlage für jeden Zweck. Die Einwilligung ist eine Möglichkeit, aber nicht die einzige: Je nach Fall kann die Verarbeitung zur Durchführung eines Vertrags, zur Erfüllung einer gesetzlichen Verpflichtung, zum Schutz lebenswichtiger Interessen, zur Wahrnehmung einer Aufgabe im öffentlichen Interesse oder zur Wahrung eines berechtigten Interesses erforderlich sein, das nicht die Rechte der Person überwiegt. Die Organisation muss die relevante Grundlage identifizieren und dokumentieren; es genügt nicht, ein Häkchenfeld zu jedem Formular hinzuzufügen.
Die Zweckbindung bedeutet, dass Daten für bestimmte, eindeutige und rechtmäßige Zwecke gesammelt werden und nicht wiederverwendet werden, ohne zu analysieren, ob diese spätere Verwendung kompatibel ist oder über eine andere Rechtsgrundlage verfügt. Die Minimierung erfordert, nur angemessene und notwendige Daten zu sammeln. Wenn eine Anwendung eine E-Mail-Adresse benötigt, um eine Quittung zu senden, erfordert das zusätzliche Abfragen des Geburtsdatums eine Begründung, die mit einem konkreten Zweck verknüpft ist; Informationen 'für den Fall, dass' zu sammeln, erfüllt dieses Prinzip nicht.
Die Richtigkeit erfordert, die Daten korrekt zu halten und ungenaue Daten für den entsprechenden Zweck unverzüglich zu berichtigen oder zu löschen. Die Speicherbegrenzung verpflichtet, Kriterien oder Fristen festzulegen: Es bedeutet nicht, alle Daten am Ende einer Interaktion automatisch zu löschen, da gesetzliche Aufbewahrungspflichten bestehen können, aber es bedeutet, sie nicht unbegründet unbefristet aufzubewahren. Integrität und Vertraulichkeit erfordern angemessene Maßnahmen gegen unbefugten Zugriff, Verlust, Zerstörung oder Veränderung.
| Grundsatz | Beispiel für Einhaltung | Beispiel, das ein Problem aufwirft |
|---|---|---|
| Zweck | Erklären, wofür die bei einem Kauf gesammelte E-Mail verwendet wird | Wiederverwendung für einen inkompatiblen Zweck ohne gültige Grundlage |
| Minimierung | Nur die für die Dienstleistung erforderlichen Daten anfordern | Zusätzliche Informationen ohne gerechtfertigten Bedarf sammeln |
| Richtigkeit | Veraltete Daten berichtigen, wenn sie erkannt werden | Eine falsche Adresse trotz Kenntnis des Fehlers beibehalten |
| Speicherung | Definieren, wann Daten überprüft oder gelöscht werden | Sie unbefristet ohne anwendbaren Grund aufbewahren |
| Integrität und Vertraulichkeit | Zugriffe gemäß den Funktionen des Personals einschränken | Jeder Benutzer alle Datensätze konsultieren lassen |
Die Tabelle illustriert Designentscheidungen, keine automatische Liste von Verstößen: Die Bewertung hängt vom Zweck, Kontext, der Rechtsgrundlage und den ergriffenen Maßnahmen ab. Der nützliche Nachweis ist, erklären zu können, warum jedes Datum benötigt wird, wer darauf zugreift, wie lange und was bei der Beendigung der Verarbeitung geschieht.
Rechte der Personen über ihre Daten
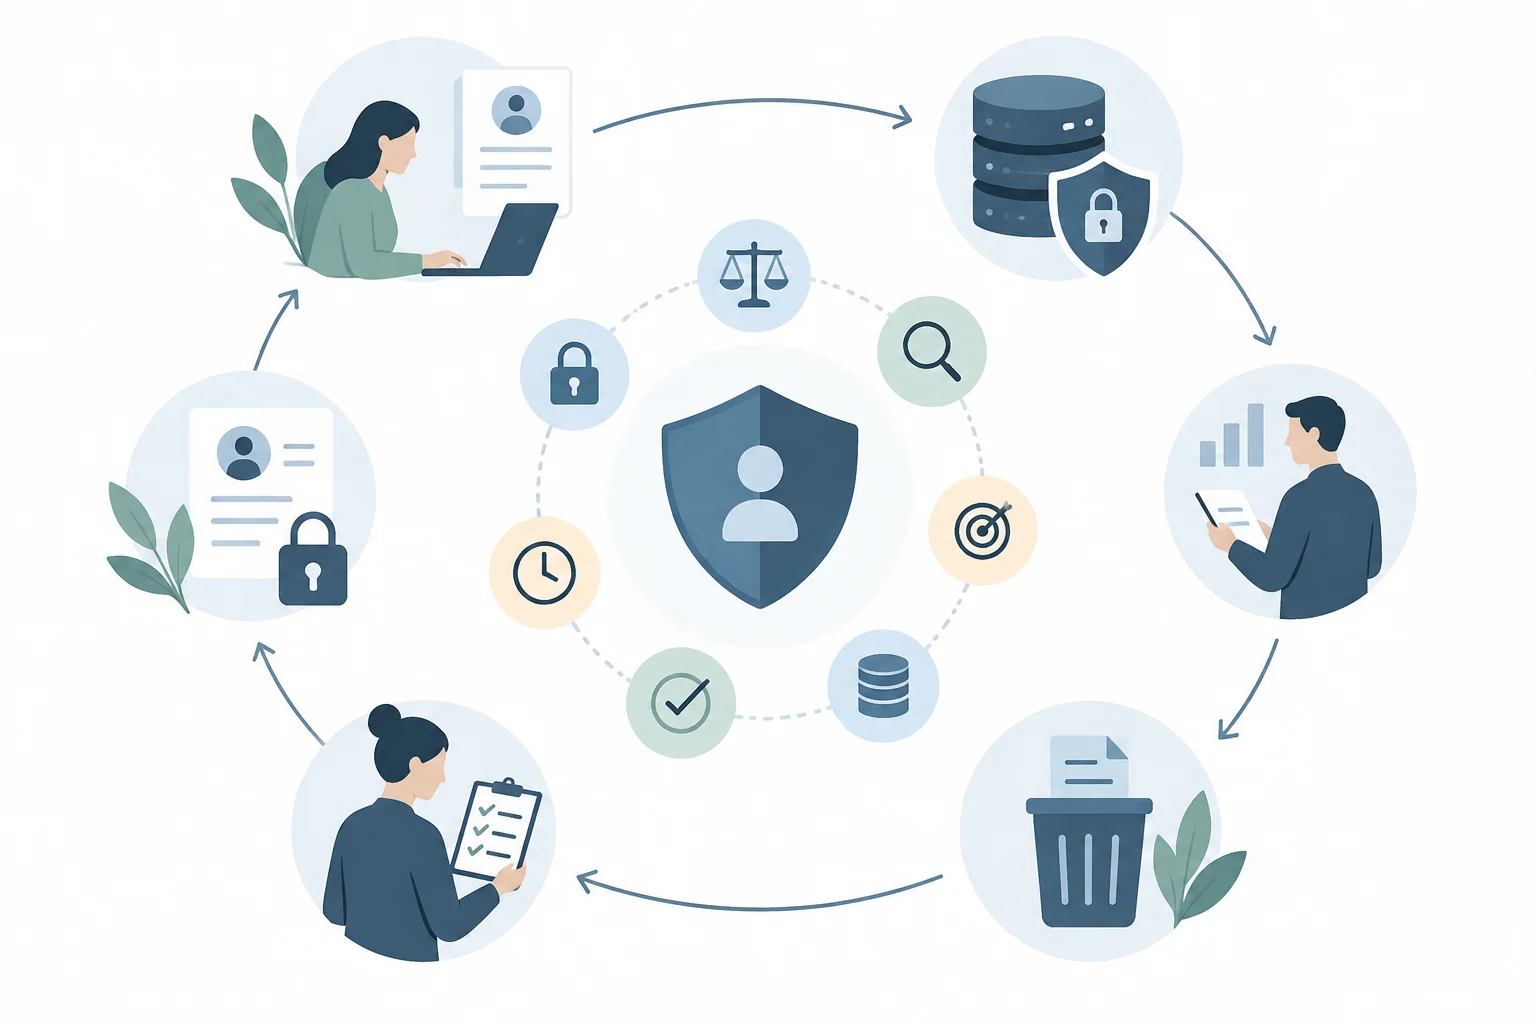
Die DSGVO ermöglicht es Personen, Rechte gegenüber dem Verantwortlichen für die Verarbeitung auszuüben. Das Recht auf Auskunft dient dazu, zu erfahren, ob eigene Daten verarbeitet werden, und sie zusammen mit Informationen über Zwecke, Kategorien, Empfänger und Aufbewahrung zu erhalten, unter anderem. Die Berichtigung ermöglicht es, ungenaue Daten zu korrigieren oder unvollständige Daten zu ergänzen.
Die Löschung, oft als Recht auf Vergessenwerden bekannt, ermöglicht es, die Löschung der Daten zu verlangen, wenn eine der vorgesehenen Umstände vorliegt, wie die Tatsache, dass sie für den Zweck, für den sie gesammelt wurden, nicht mehr erforderlich sind. Es ist kein absolutes Recht: Es können gesetzliche Gründe für ihre Aufbewahrung oder damit zusammenhängende Ausnahmen bestehen, beispielsweise im Zusammenhang mit der Meinungsäußerungsfreiheit, gesetzlichen Verpflichtungen oder Ansprüchen. Die Löschung zu verlangen garantiert nicht in allen Fällen die Löschung; der Verantwortliche muss die Antwort gemäß der Norm bewerten und erklären.
Die Einschränkung der Verarbeitung ermöglicht es unter bestimmten Umständen, die Verwendung der Daten vorübergehend einzuschränken, beispielsweise während ihrer Richtigkeit überprüft wird. Die Widerspruchsberechtigung ermöglicht es, bestimmten Verarbeitungen zu widersprechen; für Direktmarketing verpflichtet der Widerspruch, die Datenverarbeitung zu diesem Zweck einzustellen. Die Übertragbarkeit ermöglicht es, bestimmte von der Person bereitgestellte Daten in einem strukturierten, gängigen und maschinenlesbaren Format zu erhalten und sie an einen anderen Verantwortlichen zu übermitteln, wenn die Bedingungen der Verordnung erfüllt sind.
| Recht | Was es erlaubt zu verlangen | Referenz in der DSGVO |
|---|---|---|
| Auskunft | Verarbeitung bestätigen und Daten sowie zugehörige Informationen erhalten | Artikel 15 |
| Berichtigung | Ungenaue oder unvollständige Daten korrigieren | Artikel 16 |
| Löschung | Daten löschen, wenn eine vorgesehene Ursache vorliegt | Artikel 17 |
| Einschränkung | Bestimmte Verwendungen vorübergehend einschränken | Artikel 18 |
| Übertragbarkeit | Bestimmte bereitgestellte Daten erhalten und übermitteln | Artikel 20 |
| Widerspruch | Bestimmten Verarbeitungen widersprechen, mit spezifischen Regeln | Artikel 21 |
Für die Übertragbarkeit fallen nicht alle Daten, die eine Organisation besitzt, automatisch unter das Recht: Die Bedingungen des Artikels 20 gelten, einschließlich der Rechtsgrundlage und der Art, wie die Daten erhoben wurden. Es ist auch nicht gleichbedeutend damit, zu verlangen, dass zwei Dienste technisch kompatibel sind. In Spanien kann die Anfrage an den Verantwortlichen gerichtet werden, und wenn die Person der Ansicht ist, dass ihr Recht nicht gewährt wurde, kann sie eine Beschwerde bei der zuständigen Aufsichtsbehörde einreichen.
Pflichten: Compliance nachweisen und Risiken verwalten
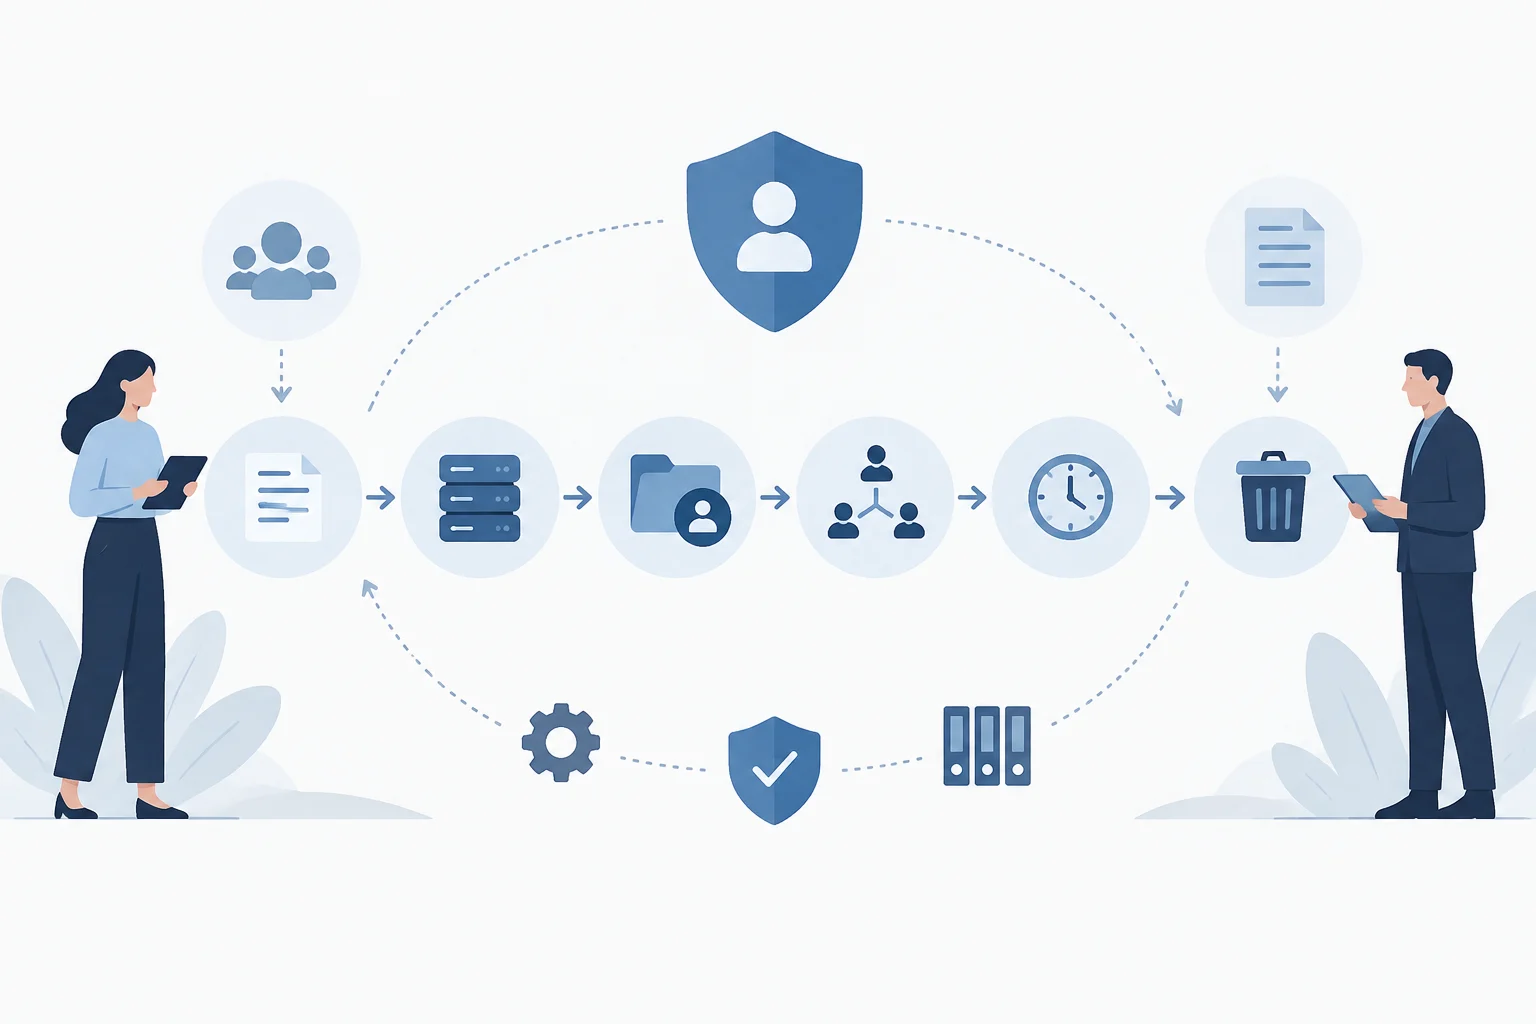
Die Pflichten hängen von der Rolle jeder Entität, der Art der Verarbeitung und den Risiken für die Personen ab. Der Verantwortliche muss angemessene technische und organisatorische Maßnahmen anwenden und eine dokumentierte Ansicht des Datenlebenszyklus aufrechterhalten: Was wird gesammelt, wofür, wo wird es gespeichert, wer erhält es, wie lange wird es aufbewahrt und wie wird es gelöscht. Der Auftragsverarbeiter muss seinerseits die Daten gemäß dem Vertrag und den dokumentierten Anweisungen des Verantwortlichen verarbeiten.
Das Verzeichnis der Verarbeitungstätigkeiten dokumentiert unter anderem die Zwecke, die Kategorien der betroffenen Personen und Daten, die Empfänger und die geplanten Löschfristen, wenn diese bestimmbar sind. Die DSGVO sieht eine begrenzte Ausnahme für Organisationen mit weniger als 250 Personen vor, aber sie greift nicht, wenn die Verarbeitung ein Risiko birgt, nicht gelegentlich ist oder besondere Kategorien oder strafrechtliche Daten enthält. Daher ist es nicht automatisch gleichbedeutend, ein KMU zu sein, von der Dokumentation seiner Verarbeitungen befreit zu sein.
Eine Datenschutz-Folgenabschätzung (DSFA) ist erforderlich, bevor eine Verarbeitung begonnen wird, wenn wahrscheinlich ein hohes Risiko für Rechte und Freiheiten besteht. Die Verordnung erwähnt unter anderem die systematische und umfassende Bewertung persönlicher Aspekte auf der Grundlage einer automatisierten Verarbeitung, die erhebliche Wirkungen erzeugt, die Verarbeitung besonderer Kategorien von Daten in großem Umfang und die systematische Beobachtung öffentlich zugänglicher Bereiche in großem Umfang. Eine anfängliche Risikoanalyse hilft zu entscheiden, ob eine DSFA erforderlich ist; nicht jede Verarbeitung erfordert die gleiche Bewertung.
Der Datenschutzbeauftragte (DSB) ist in den Fällen des Artikels 37 der DSGVO obligatorisch, einschließlich öffentlicher Behörden oder Stellen —mit der für Gerichte im Ausübung ihrer juristischen Funktion vorgesehenen Ausnahme—, Haupttätigkeiten, die eine regelmäßige und systematische Beobachtung in großem Umfang umfassen, oder die Verarbeitung besonderer Kategorien oder strafrechtlicher Daten in großem Umfang. Die LOPDGDD fügt konkrete nationale Fälle hinzu. Seine Ernennung überträgt die Verantwortung für die Verarbeitung nicht auf den DSB: Seine Funktion ist es, zu informieren, zu beraten und unter den von der Norm festgelegten Bedingungen zu überwachen.
Wenn ein Sicherheitsverstoß personenbezogener Daten ein Risiko für Rechte und Freiheiten birgt, muss der Verantwortliche ihn der Aufsichtsbehörde ohne unangemessene Verzögerung mitteilen und, wenn möglich, innerhalb von 72 Stunden, nachdem er Kenntnis davon erlangt hat. Wenn ein hohes Risiko für die Personen besteht, muss er sie auch ohne unangemessene Verzögerung informieren, vorbehaltlich der vorgesehenen Ausnahmen. Die Frist macht nicht jeden IT-Vorfall zu einem meldepflichtigen Verstoß: Es muss sich um einen Sicherheitsverstoß handeln, der personenbezogene Daten betrifft, und das Risiko muss bewertet werden.
Wie sich DSGVO und LOPDGDD in Spanien ergänzen
Die LOPDGDD, Organisches Gesetz 3/2018, ersetzt die DSGVO nicht und macht sie nicht zu einem spanischen Gesetz. Die europäische Verordnung gilt unmittelbar; das spanische Gesetz konkretisiert Aspekte, die der europäische Rahmen selbst dem nationalen Recht überlässt, und regelt zusätzliche Fragen, einschließlich Garantien des Grundrechts und digitaler Rechte. Um einen Fall in Spanien zu lösen, müssen in der Regel beide Normen gemeinsam gelesen und der entsprechenden branchenspezifischen Gesetzgebung Beachtung geschenkt werden.
Das spanische Gesetz wurde am 6. Dezember 2018 im BOE veröffentlicht und trat am nächsten Tag in Kraft. Der BOE bietet einen informativen konsolidierten Text mit eingearbeiteten Änderungen; für eine formelle juristische Konsultation müssen die entsprechenden offiziellen Veröffentlichungen und die auf den Fall anwendbare Fassung beachtet werden. Die nationale Norm ergänzt, ersetzt nicht, die europäischen Pflichten in Bezug auf Grundsätze, Rechte und Verantwortung.
Die LOPDGDD legt auch nationale Regeln zur Einwilligung Minderjähriger in Verarbeitungen auf der Grundlage der Einwilligung fest: Sie setzt das Alter auf 14 Jahre fest, ab dem der Minderjährige sie selbst erteilen kann, unter den anwendbaren gesetzlichen Bedingungen und Ausnahmen. Das bedeutet nicht, dass jede Verarbeitung von Daten eines Minderjährigen immer von der Einwilligung abhängt: Die Organisation muss die konkrete Rechtsgrundlage bestimmen und die relevanten Sonderregeln berücksichtigen.
In der Praxis kann ein KMU mit vier Fragen beginnen: Welche personenbezogenen Daten es verarbeitet; wofür und auf welcher Grundlage; auf welche Anbieter sie zugreifen; und welche Maßnahmen und Fristen gelten. Danach muss es Kanäle einrichten, um Rechte zu bedienen, angemessene Dokumentation aufrechtzuerhalten und Risiken und Verträge zu überprüfen. Compliance ist ein kontinuierlicher Prozess, keine einmal installierte und vergessene Datenschutzvorlage.
Aufsicht und Sanktionen: Was die Grenzen bedeuten
Die Aufsichtsbehörden überwachen die Anwendung der DSGVO und können Beschwerden untersuchen, Korrekturmaßnahmen anordnen und in den vorgesehenen Fällen Verwaltungsstrafen verhängen. In Spanien übt die Spanische Datenschutzbehörde (AEPD) ihre Zuständigkeiten in ihrem Bereich aus, zusammen mit den regionalen Behörden, wo es angebracht ist. Die Aufsichtsfunction eliminiert nicht das Recht der Personen, vor Gericht zu ziehen, oder andere von der Gesetzgebung vorgesehene Mechanismen.
Artikel 83 legt zwei allgemeine Höchststufen für Geldstrafen fest: bis zu 10 Millionen Euro oder, im Falle eines Unternehmens, bis zu 2 % des gesamten weltweiten Jahresumsatzes des vorherigen Geschäftsjahres, für bestimmte Verstöße; und bis zu 20 Millionen Euro oder 4 % für andere schwerwiegendere Verstöße. Der höhere Betrag zwischen dem Festbetrag und dem Prozentsatz wird innerhalb der entsprechenden Stufe angewendet. Es sind gesetzliche Höchstbeträge, keine automatischen Strafen.
Bei der Entscheidung, ob eine Geldstrafe verhängt wird und wie hoch sie ausfällt, muss die Behörde die Umstände des Falls berücksichtigen, einschließlich der Natur, Schwere und Dauer des Verstoßes, seines vorsätzlichen oder fahrlässigen Charakters, der ergriffenen Maßnahmen zur Schadensminderung, des Grad der Verantwortung und der Zusammenarbeit mit der Behörde. Sie kann auch andere Korrekturmaßnahmen anordnen. Daher ergibt das Zitat des Höchstbetrags ohne Erklärung des Kontexts ein unvollständiges Bild des Sanktionsregimes.
Diese Guide bietet eine allgemeine Orientierung und bestimmt nicht das Ergebnis einer konkreten Situation. Die Anwendung kann je nach Verarbeitung, Branche, Art der Organisation und den relevanten nationalen oder branchenspezifischen Vorschriften variieren; für eine juristische Entscheidung oder eine komplexe Untersuchung ist es ratsam, sich an den geltenden Rechtsvorschriften und, wo es angebracht ist, an spezialisierten Rat zu wenden.