Cos'è il GDPR e a chi si applica
Il Regolamento Generale sulla Protezione dei Dati (GDPR) è il Regolamento (UE) 2016/679, che fissa il quadro europeo per proteggere le persone fisiche quando i loro dati personali sono trattati e per regolare la circolazione di tali dati. È una norma direttamente applicabile negli Stati membri: non ha avuto bisogno di una legge spagnola per entrare in vigore. Si applica dal 25 maggio 2018.
Il suo ambito non dipende esclusivamente da dove un'azienda è costituita. Il Regolamento può raggiungere le organizzazioni situate fuori dall'Unione Europea quando offrono beni o servizi a persone situate al suo interno o monitorano il loro comportamento lì. Nella pratica, ciò che conta è l'attività svolta e dove si trovano le persone interessate, non solo la sede del fornitore. Il trattamento effettuato da una persona in un contesto puramente personale o domestico rimane al di fuori del suo ambito.
Il GDPR si riferisce a persone fisiche, non solo a cittadini dell'UE. Pertanto, un'organizzazione deve analizzare se gestisce dati di persone identificate o identificabili nel contesto regolamentato, anche se quelle persone hanno un'altra nazionalità. Esistono anche regimi specifici per determinati trattamenti, come i dati utilizzati dalle autorità competenti per fini penali, che nell'Unione sono regolati da altra legislazione.
Dato personale, trattamento e funzioni di ogni organizzazione
Un dato personale è qualsiasi informazione relativa a una persona fisica identificata o identificabile. Può identificarla direttamente, come un nome, o farlo combinando informazioni, come un identificatore online, dati di localizzazione o un riferimento legato a un fascicolo. La questione pratica è se una persona possa ragionevolmente essere distinta a partire da quei dati, da soli o insieme ad altri.
Il trattamento comprende operazioni eseguite su dati personali, con o senza mezzi automatizzati: raccoglierli, organizzarli, consultarli, utilizzarli, comunicarli, conservarli o eliminarli. Ad esempio, un negozio che raccoglie un indirizzo per consegnare un ordine, conserva la fattura e consente a un fornitore di gestire l'hosting del proprio database sta eseguendo diverse operazioni di trattamento. Non è necessario che esista un database complesso perché il Regolamento si applichi.
Il titolare determina le finalità e i mezzi essenziali del trattamento. Il responsabile del trattamento tratta i dati per conto del titolare e seguendo le sue istruzioni; può essere, ad esempio, un fornitore di hosting o di gestione della busta paga. L'etichetta contrattuale non decide da sola la funzione: ciò che è rilevante è chi decide a cosa servono i dati. La relazione tra le due parti deve essere regolata e il titolare deve scegliere responsabili che offrano garanzie sufficienti.
Esistono informazioni che ricevono una protezione rafforzata, come i dati che rivelano l'origine razziale o etnica, le opinioni politiche, le convinzioni religiose o filosofiche, l'appartenenza sindacale, i dati genetici, biometrici utilizzati per identificare in modo univoco, i dati sanitari e i dati relativi alla vita sessuale o all'orientamento sessuale. Il GDPR stabilisce anche regole specifiche per i dati relativi a condanne e infrazioni penali. Queste categorie non devono essere trattate come dati ordinari: il loro trattamento è soggetto a condizioni aggiuntive.
Principi: regole per progettare ogni trattamento
L'articolo 5 del GDPR riunisce i principi che devono guidare il trattamento: liceità, correttezza e trasparenza; limitazione della finalità; minimizzazione dei dati; accuratezza; limitazione della conservazione; integrità e riservatezza. Aggiunge la responsabilità proattiva: il titolare non deve solo conformarsi, ma essere in grado di dimostrare di aver applicato questi principi.
La liceità richiede una base giuridica adeguata per ogni finalità. Il consenso è una possibilità, ma non l'unica: a seconda del caso, il trattamento può essere necessario per eseguire un contratto, adempiere a un obbligo legale, proteggere interessi vitali, svolgere un compito di interesse pubblico o soddisfare un interesse legittimo che non prevalga sui diritti della persona. L'organizzazione deve identificare e documentare la base pertinente; non basta aggiungere una casella di spunta a qualsiasi modulo.
La limitazione della finalità significa che i dati sono raccolti per finalità determinate, esplicite e legittime, e non vengono riutilizzati senza analizzare se quell'uso successivo sia compatibile o abbia un'altra base legale. La minimizzazione richiede di raccogliere solo i dati adeguati e necessari. Se un'applicazione ha bisogno di un indirizzo e-mail per inviare una ricevuta, chiedere anche la data di nascita richiede una giustificazione legata a una finalità concreta; accumulare informazioni 'per sicurezza' non soddisfa questo principio.
L'accuratezza richiede di mantenere i dati corretti e di rettificare o eliminare senza ritardo quelli imprecisi per lo scopo corrispondente. La limitazione della conservazione obbliga a fissare criteri o termini: non significa eliminare automaticamente tutti i dati alla fine di un'interazione, perché possono esistere obblighi legali di conservazione, ma significa evitarne la conservazione indefinita senza motivo. L'integrità e la riservatezza richiedono misure adeguate contro l'accesso, la perdita, la distruzione o l'alterazione non autorizzati.
| Principio | Esempio di conformità | Esempio che pone un problema |
|---|---|---|
| Finalità | Spiegare a cosa serve l'e-mail raccolta in un acquisto | Riutilizzarla per una finalità incompatibile senza base valida |
| Minimizzazione | Chiedere solo i dati necessari per fornire il servizio | Raccogliere informazioni aggiuntive senza necessità giustificata |
| Accuratezza | Correggere i dati obsoleti quando vengono rilevati | Mantenere un indirizzo errato nonostante si conosca l'errore |
| Conservazione | Definire quando i dati vengono revisionati o eliminati | Ritennerli indefinitamente senza una ragione applicabile |
| Integrità e riservatezza | Limitare gli accessi secondo le funzioni del personale | Consentire a qualsiasi utente di consultare tutti i registri |
La tabella illustra decisioni di progettazione, non un elenco automatico di infrazioni: la valutazione dipende dalla finalità, dal contesto, dalla base giuridica e dalle misure adottate. La prova utile è poter spiegare perché ogni dato è necessario, chi vi accede, per quanto tempo e cosa accade alla chiusura del trattamento.
Diritti delle persone sui propri dati
Il GDPR consente alle persone di esercitare diritti nei confronti del titolare del trattamento. Il diritto di accesso serve a sapere se i propri dati sono trattati e ottenerli insieme a informazioni su finalità, categorie, destinatari e conservazione, tra gli altri aspetti. La rettifica consente di correggere dati imprecisi o completare quelli incompleti.
La cancellazione, spesso nota come diritto all'oblio, consente di richiedere che i dati vengano eliminati quando si verifica una delle circostanze previste, come il fatto che non siano più necessari per la finalità per cui sono stati raccolti. Non è un diritto assoluto: possono esserci motivi legali per conservarli o eccezioni correlate, ad esempio, alla libertà di espressione, agli obblighi legali o alle pretese. Richiedere la cancellazione non garantisce l'eliminazione in tutti i casi; il titolare deve valutare e spiegare la risposta conformemente alla norma.
La limitazione del trattamento consente, in determinate circostanze, di limitare temporaneamente l'uso dei dati, ad esempio mentre ne viene verificata l'accuratezza. L'opposizione consente di opporsi a determinati trattamenti; per il marketing diretto, l'opposizione obbliga a cessare di trattare i dati per quella finalità. La portabilità consente di ricevere determinati dati forniti dalla persona in un formato strutturato, di uso comune e leggibile da macchina, e trasmetterli a un altro titolare quando sono soddisfatte le condizioni del Regolamento.
| Diritto | Cosa consente di richiedere | Riferimento nel GDPR |
|---|---|---|
| Accesso | Confermare il trattamento e ottenere dati e informazioni associate | Articolo 15 |
| Rettifica | Correggere dati imprecisi o incompleti | Articolo 16 |
| Cancellazione | Eliminare i dati quando si verifica una causa prevista | Articolo 17 |
| Limitazione | Limitare temporaneamente determinati usi | Articolo 18 |
| Portabilità | Ricevere e trasmettere determinati dati forniti | Articolo 20 |
| Opposizione | Opporsi a determinati trattamenti, con regole specifiche | Articolo 21 |
Per la portabilità, non tutti i dati posseduti da un'organizzazione entrano automaticamente nel diritto: si applicano le condizioni dell'articolo 20, inclusa la base giuridica e il modo in cui i dati sono stati ottenuti. Non equivale nemmeno a richiedere che due servizi siano tecnicamente compatibili. In Spagna, la richiesta può essere indirizzata al titolare, e se la persona ritiene che il suo diritto non sia stato soddisfatto può presentare un reclamo all'autorità di controllo competente.
Obblighi: dimostrare la conformità e gestire i rischi
Gli obblighi dipendono dal ruolo di ogni entità, dalla natura del trattamento e dai rischi per le persone. Il titolare deve applicare misure tecniche e organizzative adeguate e mantenere una visione documentata del ciclo di vita del dato: cosa viene raccolto, a cosa, dove viene archiviato, chi lo riceve, quanto viene conservato e come viene eliminato. Il responsabile, dal canto suo, deve trattare i dati conformemente al contratto e alle istruzioni documentate del titolare.
Il registro delle attività di trattamento documenta, tra gli altri elementi, le finalità, le categorie di interessati e dati, i destinatari e i termini previsti di cancellazione quando possibile determinarli. Il GDPR prevede un'eccezione limitata per le organizzazioni con meno di 250 persone, ma non opera se il trattamento può comportare un rischio, non è occasionale o include categorie speciali o dati penali. Pertanto, essere una PMI non equivale automaticamente a essere esentata dal documentare i propri trattamenti.
Una valutazione d'impatto sulla protezione dei dati (VIPD) è necessaria prima di iniziare un trattamento quando è probabile che comporti un alto rischio per i diritti e le libertà. Il Regolamento menziona, tra gli altri casi, la valutazione sistematica e esaustiva di aspetti personali basata su trattamento automatizzato che produca effetti significativi, il trattamento su larga scala di categorie speciali di dati e l'osservazione sistematica su larga scala di aree di accesso pubblico. Un'analisi iniziale dei rischi aiuta a decidere se è necessaria una VIPD; non tutti i trattamenti richiedono la stessa valutazione.
Il responsabile della protezione dei dati (DPO) è obbligatorio nei casi dell'articolo 37 del GDPR, tra cui autorità o enti pubblici —con l'eccezione prevista per i tribunali nell'esercizio della loro funzione giudiziaria—, attività principali che implicano osservazione abituale e sistematica su larga scala, o trattamento su larga scala di categorie speciali o dati penali. La LOPDGDD aggiunge casi nazionali concreti. Designarlo non trasferisce al DPO la responsabilità del trattamento: la sua funzione è informare, consigliare e supervisionare entro le condizioni stabilite dalla norma.
Se una violazione della sicurezza dei dati personali può comportare un rischio per i diritti e le libertà, il titolare deve notificarla all'autorità di controllo senza ingiustificato ritardo e, quando possibile, entro 72 ore dalla presa di coscienza. Se esiste un alto rischio per le persone, deve anche comunicarglielo senza ingiustificato ritardo, salvo le eccezioni previste. Il termine non trasforma ogni incidente informatico in una violazione notificabile: deve trattarsi di una violazione della sicurezza che interessi dati personali e il rischio deve essere valutato.
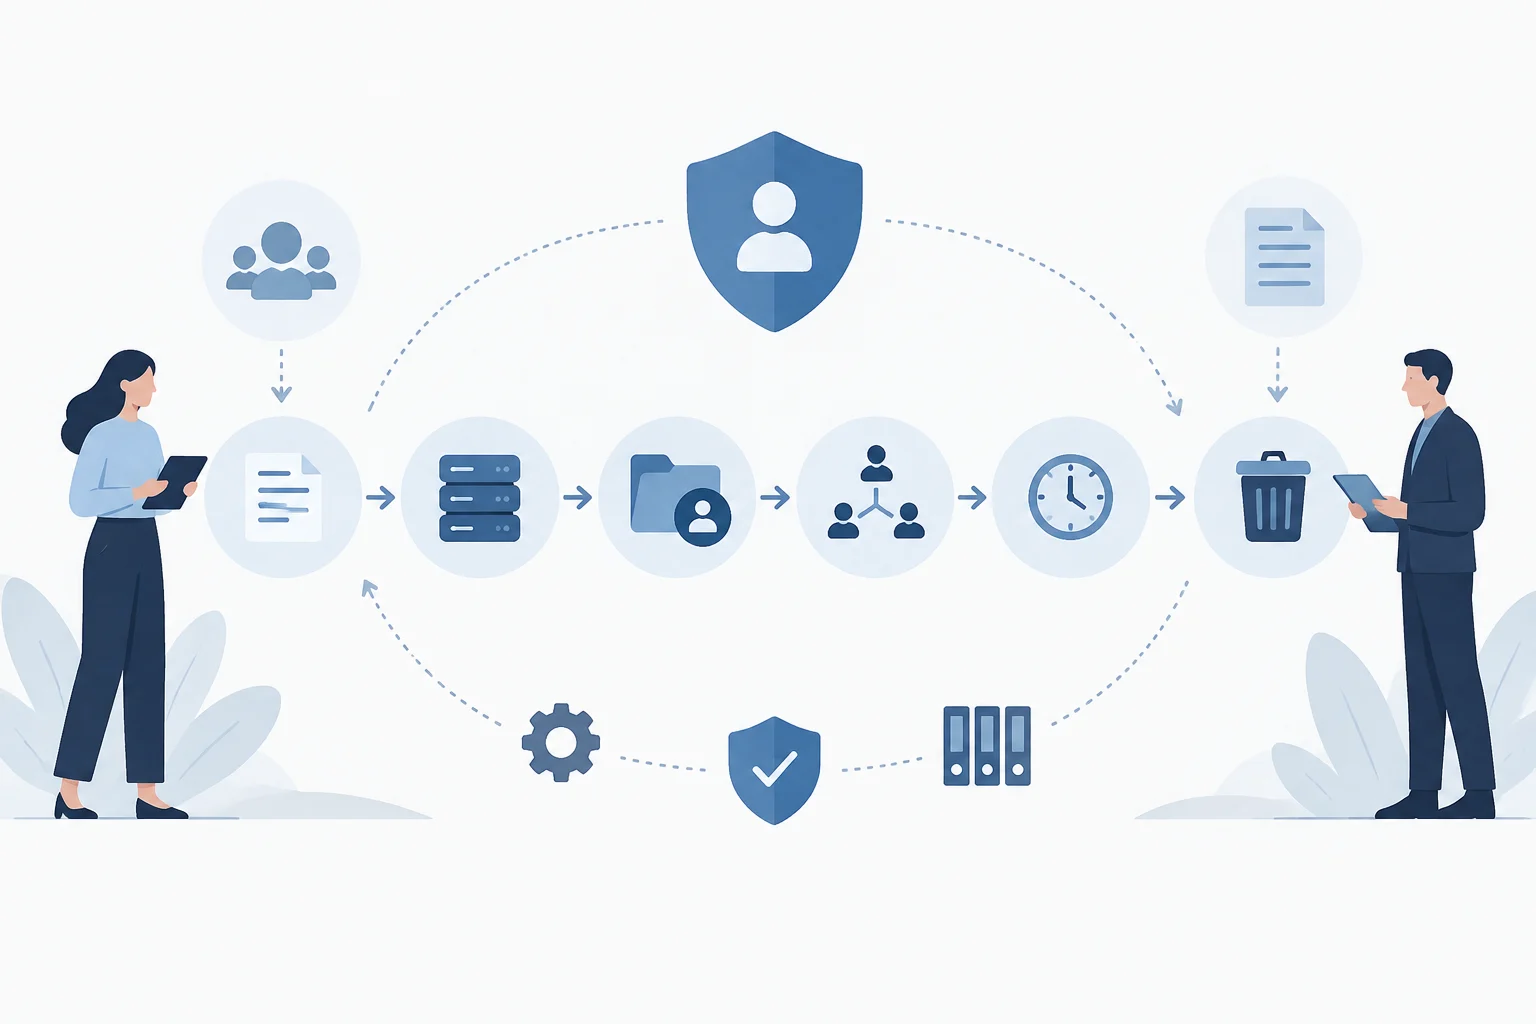
Come si integrano il GDPR e la LOPDGDD in Spagna
La LOPDGDD, Legge Organica 3/2018, non sostituisce il GDPR né lo trasforma in una norma spagnola. Il Regolamento europeo si applica direttamente; la legge spagnola specifica aspetti che il quadro europeo stesso lascia al diritto nazionale e regola questioni aggiuntive, tra cui garanzie del diritto fondamentale e diritti digitali. Per risolvere un caso in Spagna, normalmente bisogna leggere entrambe le norme in modo congiunto e prestare attenzione alla legislazione settoriale corrispondente.
La legge spagnola è stata pubblicata nel BOE il 6 dicembre 2018 ed è entrata in vigore il giorno successivo. Il BOE offre un testo consolidato informativo, con modifiche incorporate; per una consultazione giuridica formale bisogna fare riferimento alle pubblicazioni ufficiali corrispondenti e alla redazione applicabile al caso. La norma nazionale integra, non sostituisce, gli obblighi europei su principi, diritti e responsabilità.
La LOPDGDD stabilisce anche regole nazionali sul consenso dei minori nei trattamenti basati sul consenso: fissa a 14 anni l'età a partire dalla quale il minore può prestarlo da solo, con le condizioni e le eccezioni legali applicabili. Questo non significa che qualsiasi trattamento di dati di un minore dipenda sempre dal consenso: l'organizzazione deve determinare la base giuridica concreta e considerare le regole speciali pertinenti.
In termini pratici, una PMI può iniziare con quattro domande: quali dati personali tratta; a cosa e su quale base; quali fornitori vi accedono; e quali misure e termini si applicano. Dopodiché deve abilitare canali per rispondere ai diritti, mantenere una documentazione adeguata e rivedere rischi e contratti. La conformità è un processo continuo, non un modello di privacy installato una volta e dimenticato.
Supervisione e sanzioni: cosa significano i limiti
Le autorità di controllo supervisionano l'applicazione del GDPR e possono indagare su reclami, ordinare misure correttive e, nei casi previsti, irrogare multe amministrative. In Spagna, l'Agenzia Spagnola per la Protezione dei Dati (AEPD) esercita competenze nel suo ambito, insieme alle autorità regionali quando opportuno. La funzione di supervisione non elimina il diritto delle persone di rivolgersi ai tribunali né altri meccanismi previsti dalla legge.
L'articolo 83 stabilisce due livelli massimi generali di multe: fino a 10 milioni di euro o, nel caso di un'impresa, fino al 2% del volume d'affari annuo mondiale totale dell'esercizio finanziario precedente, per determinate infrazioni; e fino a 20 milioni di euro o il 4% per altre infrazioni di maggiore gravità. Si applica l'importo più elevato tra l'importo fisso e la percentuale, all'interno del livello corrispondente. Sono massimi legali, non multe automatiche.
Nella decisione di irrogare una multa e quale sarà il suo importo, l'autorità deve considerare le circostanze del caso, tra cui la natura, la gravità e la durata dell'infrazione, il suo carattere intenzionale o negligente, le misure adottate per mitigare i danni, il grado di responsabilità e la cooperazione con l'autorità. Può anche ordinare altre misure correttive. Pertanto, citare il massimo senza spiegare il contesto dà un'immagine incompleta del regime sanzionatorio.
Questa guida offre un'orientamento generale e non determina l'esito di una situazione concreta. L'applicazione può variare a seconda del trattamento, del settore, del tipo di organizzazione e delle norme nazionali o settoriali pertinenti; per una decisione giuridica o un'indagine complessa è opportuno rivolgersi al testo normativo vigente e, quando opportuno, a un consiglio specializzato.