O que é o RGPD e a quem se aplica
O Regulamento Geral de Proteção de Dados (RGPD) é o Regulamento (UE) 2016/679, que fixa o quadro europeu para proteger as pessoas físicas quando os seus dados pessoais são tratados e para regular a circulação desses dados. É uma norma diretamente aplicável nos Estados membros: não precisou de uma lei espanhola para entrar em vigor. Aplica-se desde 25 de maio de 2018.
O seu âmbito não depende apenas de onde uma empresa está constituída. O Regulamento pode alcançar organizações situadas fora da União Europeia quando oferecem bens ou serviços a pessoas que se encontram nela ou fazem o seguimento do seu comportamento ali. Na prática, importa a atividade realizada e onde estão as pessoas afetadas, não apenas a sede do fornecedor. O tratamento realizado por uma pessoa no contexto exclusivamente pessoal ou doméstico fica fora do seu âmbito.
O RGPD refere-se a pessoas físicas, não apenas a cidadãos da UE. Por isso, uma organização deve analisar se maneja dados de pessoas identificadas ou identificáveis no contexto regulado, mesmo que essas pessoas tenham outra nacionalidade. Há também regimes específicos para certos tratamentos, como os dados utilizados por autoridades competentes com fins penais, que na União são regulados por outra legislação.
Dado pessoal, tratamento e funções de cada organização
Um dado pessoal é qualquer informação relacionada com uma pessoa física identificada ou identificável. Pode identificá-la diretamente, como um nome, ou fazê-lo ao combinar informações, como um identificador online, dados de localização ou uma referência vinculada a um processo. A questão prática é se uma pessoa pode ser distinguida razoavelmente a partir desses dados, por si só ou junto com outros.
O tratamento compreende operações realizadas sobre dados pessoais, com ou sem meios automatizados: recolhê-los, organizá-los, consultá-los, utilizá-los, comunicá-los, conservá-los ou suprimi-los. Por exemplo, uma loja que recolhe um endereço para entregar um pedido, conserva a fatura e permite que um fornecedor gerencie a alojamento da sua base de dados está a realizar diferentes operações de tratamento. Não é necessário que exista uma base de dados complexa para que o Regulamento se aplique.
O responsável determina as finalidades e os meios essenciais do tratamento. O encarregado trata dados por conta do responsável e seguindo as suas instruções; pode ser, por exemplo, um fornecedor de alojamento ou de gestão de salários. A etiqueta contratual não decide por si só a função: o relevante é quem decide para que se usam os dados. A relação entre ambas as partes deve ficar regulada e o responsável deve escolher encarregados que ofereçam garantias suficientes.
Há informação que recebe proteção reforçada, como dados que revelam origem racial ou étnica, opiniões políticas, crenças religiosas ou filosóficas, filiação sindical, dados genéticos, biométricos utilizados para identificar de forma unívoca, dados de saúde e dados relativos à vida sexual ou orientação sexual. O RGPD também estabelece regras específicas para dados relativos a condenações e infrações penais. Não se devem tratar essas categorias como dados ordinários: o seu tratamento está sujeito a condições adicionais.
Princípios: regras para desenhar cada tratamento
O artigo 5.º do RGPD reúne os princípios que devem orientar o tratamento: licitude, lealdade e transparência; limitação da finalidade; minimização de dados; exatidão; limitação do prazo de conservação; integridade e confidencialidade. Acrescenta a responsabilidade proativa: o responsável não só deve cumprir, como deve poder demonstrar que aplicou estes princípios.
A licitude exige uma base jurídica adequada para cada finalidade. O consentimento é uma possibilidade, mas não a única: consoante o caso, o tratamento pode ser necessário para executar um contrato, cumprir uma obrigação legal, proteger interesses vitais, realizar uma missão de interesse público ou satisfazer um interesse legítimo que não prevaleça sobre os direitos da pessoa. A organização deve identificar e documentar a base pertinente; não basta acrescentar uma caixa de aceitação a qualquer formulário.
A limitação da finalidade significa que os dados são recolhidos para fins determinados, explícitos e legítimos, e não se reutilizam sem analisar se esse uso ulterior é compatível ou conta com outra base legal. A minimização exige recolher apenas os dados adequados e necessários. Se uma aplicação precisa de um endereço de correio para enviar um recibo, pedir também a data de nascimento requer uma justificação ligada a uma finalidade concreta; acumular informação 'por acaso' não satisfaz este princípio.
A exatidão requer manter os dados corretos e retificar ou suprimir sem demora os que sejam inexatos para o propósito correspondente. A limitação da conservação obriga a fixar critérios ou prazos: não significa apagar automaticamente todos os dados ao terminar uma interação, porque podem existir obrigações legais de conservação, mas sim evitar guardá-los indefinidamente sem motivo. A integridade e confidencialidade exigem medidas apropriadas contra o acesso, perda, destruição ou alteração não autorizados.
| Princípio | Exemplo de cumprimento | Exemplo que levanta um problema |
|---|---|---|
| Finalidade | Explicar para que se usa o correio recolhido numa compra | Reutilizá-lo para uma finalidade incompatível sem base válida |
| Minimização | Pedir apenas os dados necessários para prestar o serviço | Recolher informação adicional sem necessidade justificada |
| Exatidão | Corrigir dados desatualizados quando se detetam | Manter um endereço errado apesar de conhecer o erro |
| Conservação | Definir quando se revêem ou eliminam os dados | Retê-los indefinidamente sem uma razão aplicável |
| Integridade e confidencialidade | Restringir acessos segundo as funções do pessoal | Permitir que qualquer utilizador consulte todos os registos |
A tabela ilustra decisões de desenho, não uma lista automática de infrações: a avaliação depende da finalidade, do contexto, da base jurídica e das medidas adotadas. A prova útil é poder explicar por que cada dado é necessário, quem acede, durante quanto tempo e o que acontece ao fechar o tratamento.
Direitos das pessoas sobre os seus dados
O RGPD permite às pessoas exercer direitos perante o responsável pelo tratamento. O direito de acesso serve para saber se se tratam dados próprios e obtê-los junto com informação sobre finalidades, categorias, destinatários e conservação, entre outros aspetos. A retificação permite corrigir dados inexatos ou completar os incompletos.
A supressão, conhecida muitas vezes como direito ao esquecimento, permite solicitar que se apaguem os dados quando concorre alguma das circunstâncias previstas, como que já não sejam necessários para o fim para o qual foram recolhidos. Não é um direito absoluto: podem haver motivos legais para os conservar ou exceções relacionadas, por exemplo, com a liberdade de expressão, obrigações legais ou reclamações. Solicitar a supressão não garante o apagamento em todos os casos; o responsável deve avaliar e explicar a resposta conforme a norma.
A limitação do tratamento permite, em determinadas circunstâncias, restringir temporariamente o uso dos dados, por exemplo enquanto se verifica a sua exatidão. A oposição permite opor-se a certos tratamentos; para marketing direto, a oposição obriga a deixar de tratar os dados com esse fim. A portabilidade permite receber determinados dados facultados pela pessoa num formato estruturado, de uso comum e leitura mecânica, e transmiti-los a outro responsável quando se cumprem as condições do Regulamento.
| Direito | O que permite pedir | Referência no RGPD |
|---|---|---|
| Acesso | Confirmar o tratamento e obter dados e informação associada | Artigo 15 |
| Retificação | Corrigir dados inexatos ou incompletos | Artigo 16 |
| Supressão | Apagar dados quando concorre uma causa prevista | Artigo 17 |
| Limitação | Restringir temporariamente determinados usos | Artigo 18 |
| Portabilidade | Receber e transmitir determinados dados facultados | Artigo 20 |
| Oposição | Opor-se a certos tratamentos, com regras específicas | Artigo 21 |
Para a portabilidade, nem todo o dado que uma organização possua entra automaticamente no direito: aplicam-se as condições do artigo 20.º, incluindo a base jurídica e a forma como se obtiveram os dados. Também não equivale a exigir que dois serviços sejam tecnicamente compatíveis. Em Espanha, o pedido pode ser dirigido ao responsável, e se a pessoa considerar que o seu direito não foi atendido pode apresentar uma reclamação perante a autoridade de controlo competente.
Obrigações: demonstrar conformidade e gerir riscos
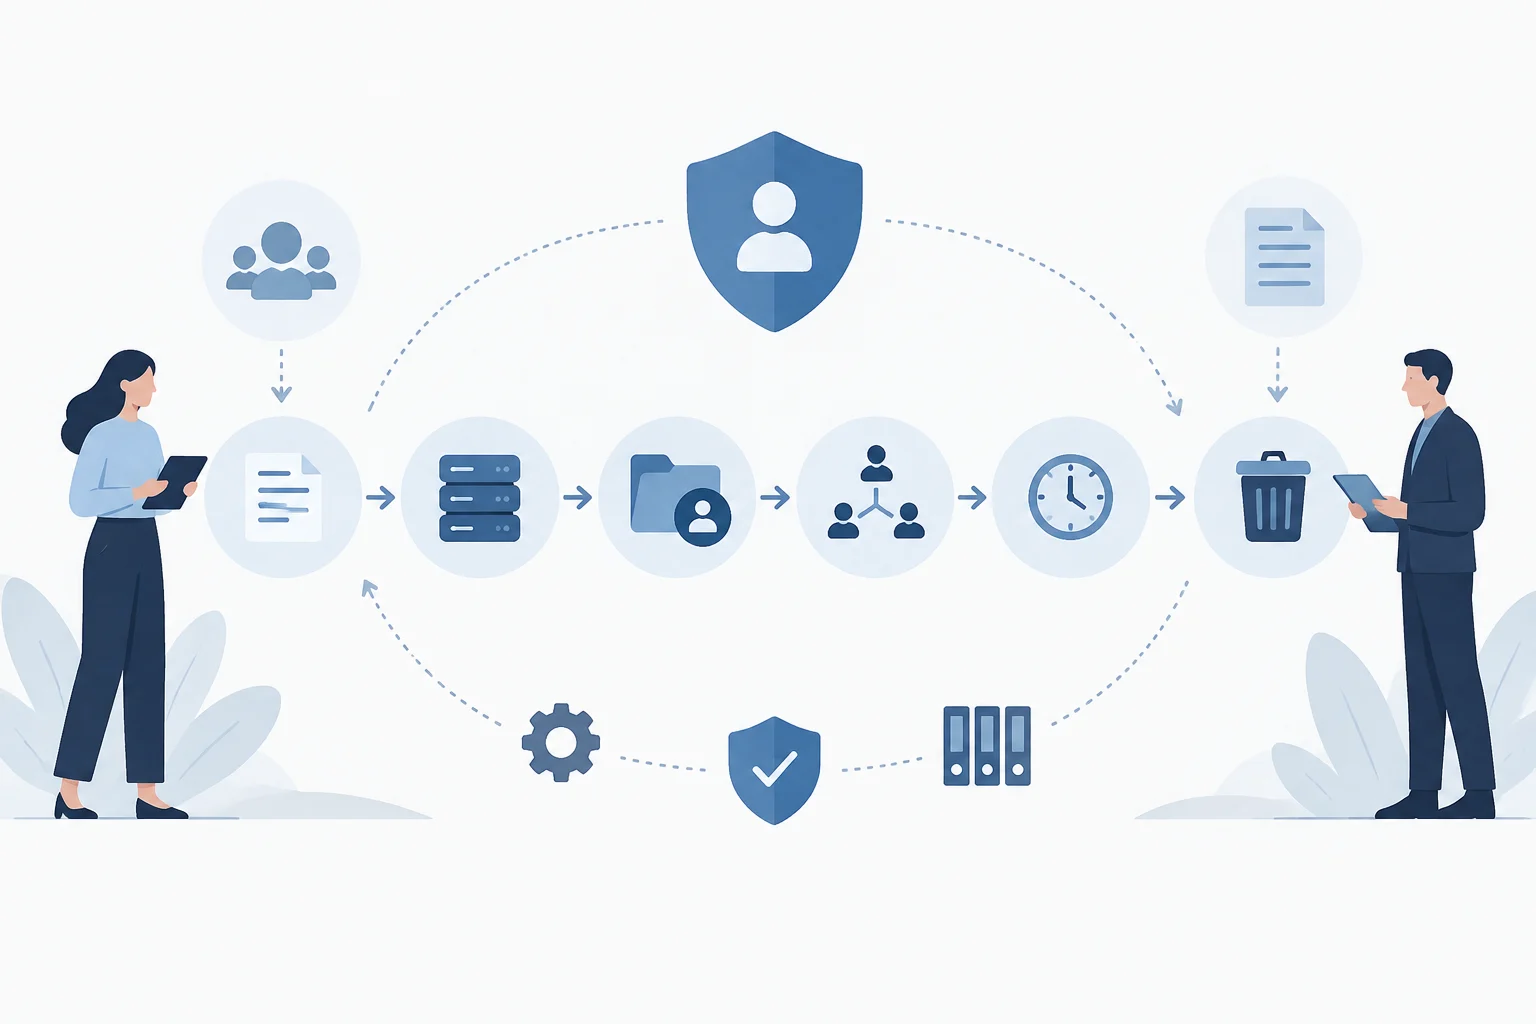
As obrigações dependem do papel de cada entidade, da natureza do tratamento e dos riscos para as pessoas. O responsável deve aplicar medidas técnicas e organizativas adequadas e manter uma visão documentada do ciclo de vida do dado: o que se recolhe, para quê, onde se armazena, quem o recebe, quanto se conserva e como se elimina. O encarregado, por sua vez, deve tratar os dados conforme o contrato e às instruções documentadas do responsável.
O registo de atividades de tratamento documenta, entre outros elementos, as finalidades, as categorias de interessados e dados, os destinatários e os prazos previstos de supressão quando seja possível determiná-los. O RGPD contempla uma exceção limitada para organizações com menos de 250 pessoas, mas não opera se o tratamento pode envolver um risco, não é ocasional ou inclui categorias especiais ou dados penais. Por isso, ser uma PME não equivale automaticamente a estar isenta de documentar os seus tratamentos.
Uma avaliação de impacto relativa à proteção de dados (AIPD) é necessária antes de iniciar um tratamento quando seja provável que envolva um alto risco para os direitos e liberdades. O Regulamento menciona, entre outros supostos, a avaliação sistemática e exaustiva de aspetos pessoais baseada em tratamento automatizado que produza efeitos significativos, o tratamento em grande escala de categorias especiais de dados e a observação sistemática em grande escala de zonas de acesso público. Uma análise inicial de riscos ajuda a decidir se corresponde uma AIPD; nem todo o tratamento requer a mesma avaliação.
O delegado de proteção de dados (DPD) é obrigatório nos supostos do artigo 37.º do RGPD, entre eles autoridades ou organismos públicos —com a exceção prevista para tribunais no exercício da sua função judicial—, atividades principais que impliquem observação habitual e sistemática em grande escala, ou tratamento em grande escala de categorias especiais ou dados penais. A LOPDGDD acrescenta supostos nacionais concretos. Designá-lo não transfere ao DPD a responsabilidade do tratamento: a sua função é informar, aconselhar e supervisionar dentro das condições estabelecidas pela norma.
Se uma violação de segurança de dados pessoais pode envolver um risco para os direitos e liberdades, o responsável deve notificá-la à autoridade de controlo sem demora indevida e, quando possível, dentro das 72 horas desde que tenha conhecimento. Se existir alto risco para as pessoas, também deve comunicá-lo a elas sem demora indevida, salvo as exceções previstas. O prazo não converte toda a incidência informática numa brecha notificável: deve tratar-se de uma violação de segurança que afete dados pessoais e avaliar-se o risco.
Como se complementam o RGPD e a LOPDGDD em Espanha
A LOPDGDD, Lei Orgânica 3/2018, não substitui o RGPD nem o converte numa norma espanhola. O Regulamento europeu aplica-se diretamente; a lei espanhola concretiza aspetos que o próprio quadro europeu deixa ao Direito nacional e regula questões adicionais, entre elas garantias do direito fundamental e direitos digitais. Para resolver um caso em Espanha, normalmente há que ler ambas as normas de forma conjunta e atender à legislação setorial que corresponda.
A lei espanhola foi publicada no BOE a 6 de dezembro de 2018 e entrou em vigor no dia seguinte. O BOE oferece um texto consolidado informativo, com modificações incorporadas; para uma consulta jurídica formal há que atender às publicações oficiais correspondentes e à redação aplicável ao caso. A norma nacional complementa, não substitui, as obrigações europeias sobre princípios, direitos e responsabilidade.
A LOPDGDD também estabelece regras nacionais sobre o consentimento de menores nos tratamentos baseados em consentimento: fixa em 14 anos a idade a partir da qual o menor pode prestá-lo por si mesmo, com as condições e exceções legais aplicáveis. Isto não significa que qualquer tratamento de dados de um menor dependa sempre do consentimento: a organização deve determinar a base jurídica concreta e considerar as regras especiais pertinentes.
Em termos práticos, uma PME pode começar com quatro perguntas: que dados pessoais trata; para quê e com que base; que fornecedores acedem a eles; e que medidas e prazos aplicam. Depois deve habilitar canais para atender direitos, manter documentação adequada e rever riscos e contratos. A conformidade é um processo contínuo, não um modelo de privacidade instalado uma vez e esquecido.
Supervisão e sanções: o que significam os limites
As autoridades de controlo supervisionam a aplicação do RGPD e podem investigar reclamações, ordenar medidas corretivas e, nos casos previstos, impor multas administrativas. Em Espanha, a Agência Espanhola de Proteção de Dados (AEPD) exerce competências no seu âmbito, junto com as autoridades autonómicas quando corresponda. A função de supervisão não elimina o direito das pessoas a recorrer aos tribunais nem outros mecanismos previstos pela lei.
O artigo 83.º estabelece dois níveis máximos gerais de multas: até 10 milhões de euros ou, no caso de uma empresa, até 2 % do volume de negócios anual mundial total do exercício financeiro anterior, para determinadas infrações; e até 20 milhões de euros ou 4 % para outras infrações de maior gravidade. Aplica-se a quantia que for mais elevada entre o montante fixo e a percentagem, dentro do nível correspondente. São máximos legais, não multas automáticas.
Ao decidir se impõe uma multa e qual será a sua quantia, a autoridade deve considerar as circunstâncias do caso, entre elas a natureza, gravidade e duração da infração, o seu caráter intencional ou negligente, as medidas adotadas para mitigar danos, o grau de responsabilidade e a cooperação com a autoridade. Também pode ordenar outras medidas corretivas. Por isso, citar o máximo sem explicar o contexto dá uma imagem incompleta do regime sancionador.
Este guia oferece orientação geral e não determina o resultado de uma situação concreta. A aplicação pode variar consoante o tratamento, o setor, o tipo de organização e as normas nacionais ou setoriais pertinentes; para uma decisão jurídica ou uma investigação complexa convém recorrer ao texto normativo vigente e, quando corresponda, a aconselhamento especializado.