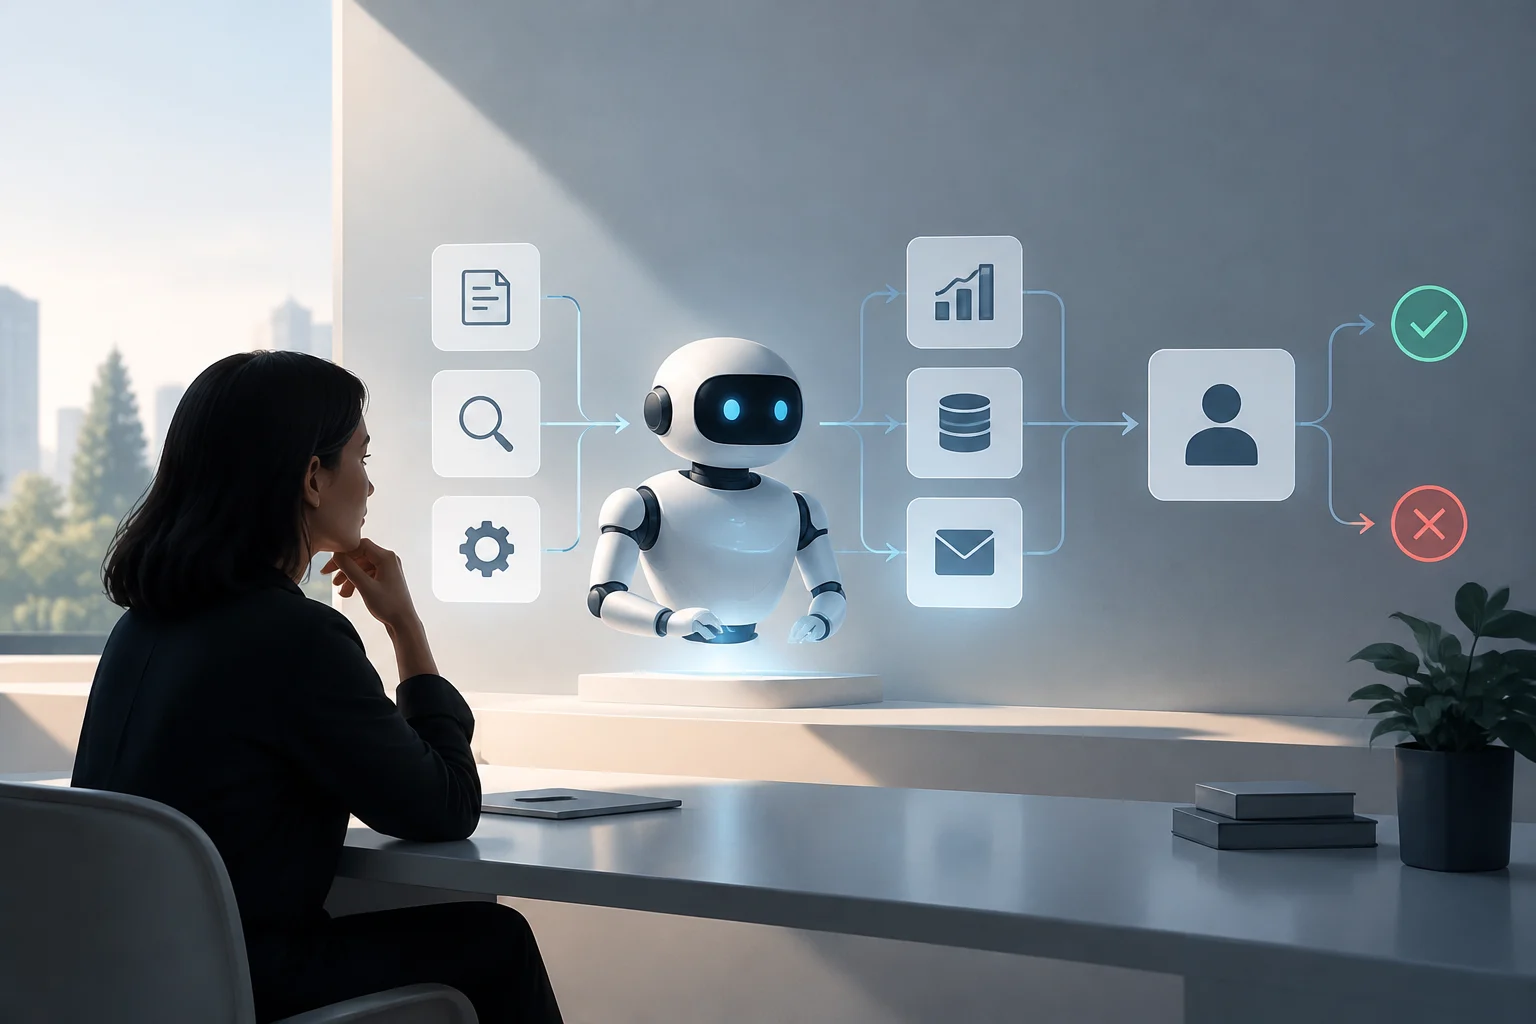
Was ein KI-Agent bedeutet
Ein KI-Agent ist ein System, das ein Ziel erhält, den Kontext interpretiert und eine Abfolge von Schritten wählen kann, um es zu erreichen. In der Formulierung der spanischen Datenschutzbehörde (AEPD) nutzen diese Systeme Sprachmodelle und können ihre Umgebung wahrnehmen, Aufgaben zerlegen und Operationen über Schnittstellen oder Werkzeuge durchführen. Das Wort Agent beschreibt daher ein vollständiges System: Es ist nicht unbedingt der Name eines konkreten Modells.
Ein Sprachmodell erzeugt oder transformiert Inhalte basierend auf einer Eingabe. Ein Agent kann dieses Modell als Teil eines breiteren Prozesses nutzen, zusammen mit Anweisungen, Daten, Speicher, Werkzeugen und Ausführungsregeln. Der praktische Unterschied erscheint, wenn das System nicht nur antwortet, sondern Aktionen auswählt und sie verkettet, um ein Ziel zu erfüllen. Ein isoliertes Modell erwirbt dadurch keine Berechtigungen, eine Datenbank abzufragen oder einen Kalender zu ändern.
Die Grenze zu einem Chatbot ist nicht absolut. Ein Chatbot kann sich auf konversationelle Antworten und vordefinierte Abläufe beschränken, kann sich aber auch mit Werkzeugen verbinden und Operationen ausführen; in diesem Moment verhalten sich einige seiner Funktionen agentisch. Daher definiert der Gesprächskanal nicht die Kategorie. Um zu verstehen, was ein System tut, sollte man seine Fähigkeiten und Berechtigungen prüfen, nicht nur seine Oberfläche oder das kommerzielle Etikett.
Unterschiede zwischen Modell, Chatbot und Agent
Ein nützlicher Vergleich unterscheidet drei Funktionsstufen. Das Modell ist die Komponente, die eine Ausgabe verarbeitet oder erzeugt; der Chatbot ist eine Anwendung zum Gespräch, die Regeln oder Modelle nutzen kann; und der Agent ist ein System, das konfiguriert ist, um durch Entscheidungen und Aktionen auf ein Ziel zuzugehen. In realen Produkten können diese Stufen kombiniert werden: Ein Chatbot kann einen Agenten integrieren, und ein Agent kann sich auf ein oder mehrere Modelle stützen.
| System | Übliche Autonomie | Externe Werkzeuge | Aufgabenausführung |
|---|---|---|---|
| Sprachmodell | Erzeugt eine Ausgabe aus einer Eingabe; impliziert nicht von sich aus externe Aktionen | Nicht unbedingt | Erzeugt oder transformiert Inhalte |
| Chatbot | Antwortet in einer Interaktion; kann Regeln folgen oder generative KI nutzen | Optional, je nach Implementierung | Kann sich auf Gespräche beschränken oder Aktionen an andere Systeme delegieren |
| KI-Agent | Kann Zwischenschritte innerhalb konfigurierter Grenzen entscheiden | Kann verbundene Werkzeuge aufrufen | Verkettet Operationen, um ein Ziel zu versuchen zu vervollständigen |
Die Tabelle vergleicht mögliche Funktionen, keine Garantien: Ein System als Agent zu bezeichnen, beweist nicht, dass es gut plant, aus jeder Interaktion lernt oder Aufgaben ohne Aufsicht vervollständigt. Auch nicht jeder Agent nutzt ein Sprachmodell; die AEPD-Leitlinie behandelt agentische Systeme basierend auf Sprachmodellen, während der allgemeine Begriff des Agenten verschiedene Designs umfassen kann. In einer technischen Bewertung muss man prüfen, welche Komponenten aktiv sind und welche Ergebnisse sie produzieren können.
Wie der Zyklus eines Agenten funktioniert
Die Funktionsweise beginnt normalerweise mit einem Ziel, das von einer Person oder einem anderen System ausgedrückt wird. Der Agent erhält relevante Informationen —zum Beispiel den Status einer Anfrage oder autorisierte Daten aus einer Anwendung— und bestimmt, welche Schritte zum Ergebnis führen könnten. Er kann eine komplexe Anfrage in Teilaufgaben aufteilen, ein Werkzeug für jede wählen und die empfangenen Antworten prüfen, bevor er fortfährt. Die Planung ist eine operative Abfolge, keine Garantie dafür, dass die Schlussfolgerung korrekt ist.
Ein einfacher Zyklus kann so dargestellt werden:
- Interpretieren: Die Anfrage in ein Ziel umwandeln und relevante Einschränkungen erkennen.
- Planen: Teilaufgaben vorschlagen und entscheiden, welche Informationen fehlen.
- Auswählen: Ein verfügbares Werkzeug und die benötigten Daten wählen.
- Handeln: Eine Abfrage senden oder eine externe Operation anfordern.
- Bewerten: Die Antwort prüfen und fortfahren, den Plan korrigieren oder stoppen.
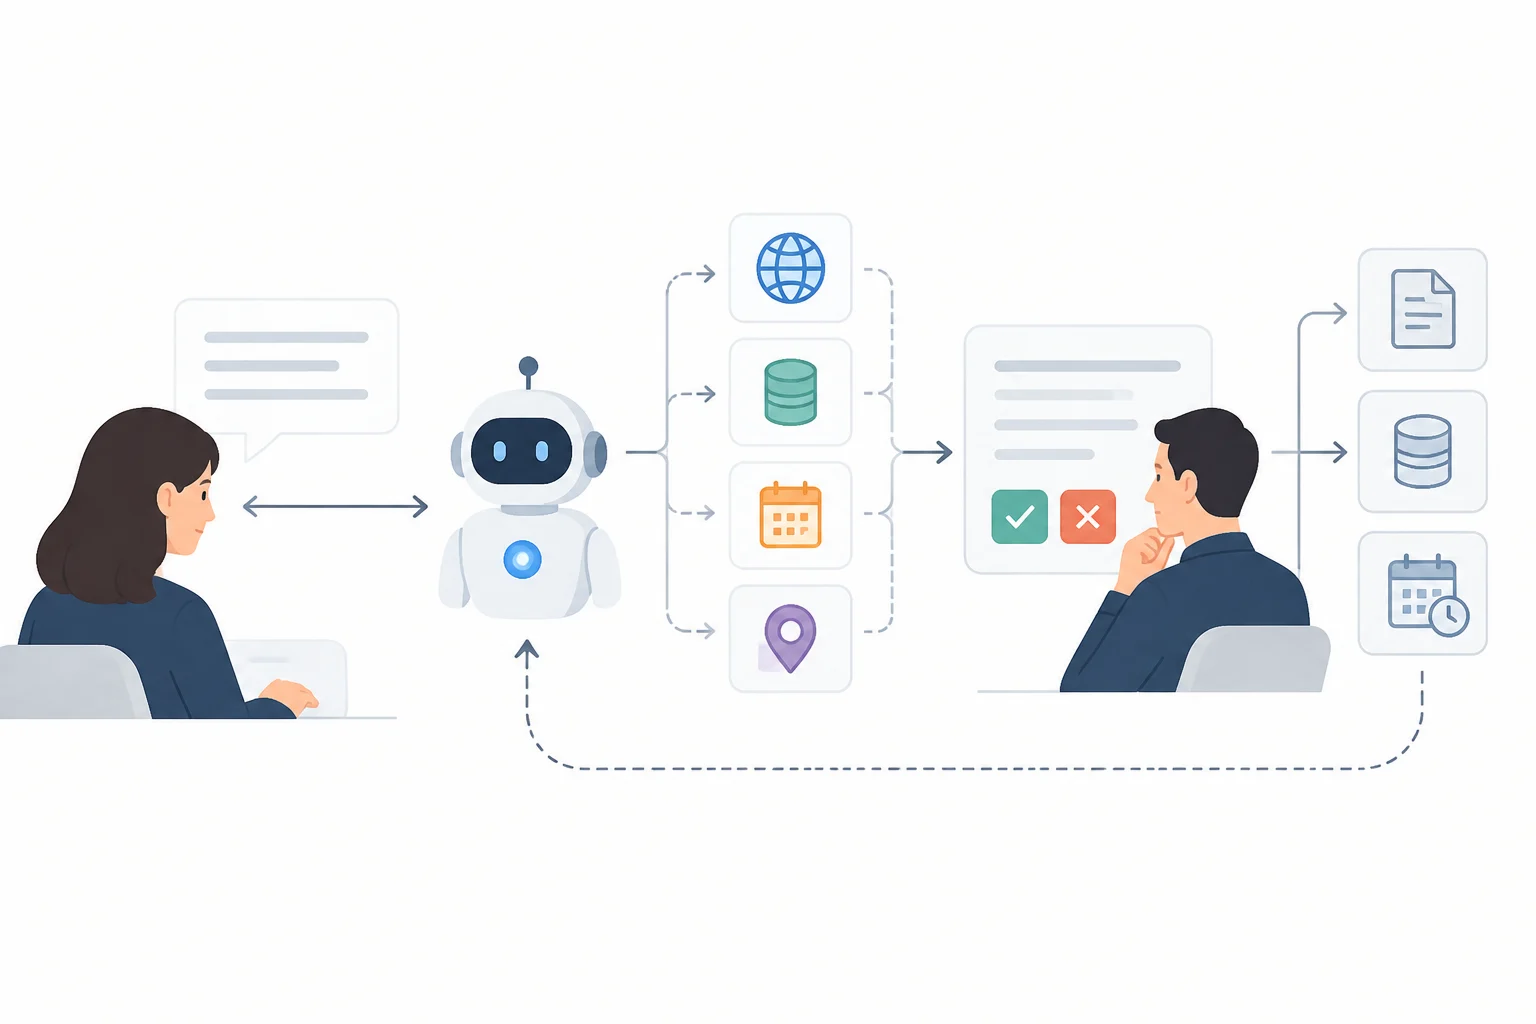
Dieser Zyklus kann sich wiederholen, muss aber nicht vollständig autonom ablaufen. Die Architektur bestimmt, ob der Agent direkt handeln kann, ob er nur eine Aktion zur Genehmigung vorschlägt oder ob er bei einer konkreten Bedingung stoppen muss. In der Referenzarchitektur von Google Cloud für Reiserouten verteilt beispielsweise ein Koordinationsagent Aufgaben an spezialisierte Agenten für Orte, Routen und Kalender; das Dokument empfiehlt auch menschliche Überprüfung für kritische Operationen. Es ist ein Designbeispiel, keine universelle Eigenschaft von Agenten.
In Systemen mit mehreren Agenten fügt die Koordination eine weitere Schicht hinzu: Eine Komponente weist Aufgaben zu und sammelt Ergebnisse, während spezialisierte Agenten verschiedene Werkzeuge konsultieren. Die AEPD beschreibt Architekturen mit einem oder mehreren Agenten und Unterstützungsdiensten wie Speicherung, Credential-Verwaltung und Nachverfolgbarkeit. Mehr Komponenten bedeuten mehr Abhängigkeiten, die zu verwalten sind: Jeder Übergang kann die Qualität des Ergebnisses, die Berechtigungen und die Aufzeichnung dessen, was passiert ist, beeinflussen.
Was externe Werkzeuge beitragen
Werkzeuge verbinden den Agenten mit Funktionen, die das Modell nicht allein ausführt: Eine API abfragen, Informationen aus einer Datenbank abrufen, eine Route prüfen oder Änderungen in einem Kalender vorschlagen. Das Modell kann entscheiden, welche anzufragen und mit welchen Parametern, aber der effektive Zugriff hängt von der Integration und den zugewiesenen Berechtigungen ab. Ein Werkzeug macht aus einem Vorschlag eine mögliche Operation; es öffnet auch einen Weg, Daten außerhalb des Gesprächs abzufragen oder zu ändern.
Die von Google Cloud veröffentlichte Architektur illustriert diesen Unterschied durch einen Reiseplaner mit spezialisierten Agenten: Das System kann geografische und Zeitplaninformationen erhalten und, mit Zugriff auf den Kalender, Ereignisse verwalten. Das gleiche Design sieht Observability-Komponenten vor, um Ereignisse zu protokollieren und Aktionen zu überprüfen. Der Nutzen des Beispiels liegt darin zu zeigen, dass das Verhalten von konkreten Schnittstellen, Daten und Kontrollen abhängt, nicht von einer magischen Fähigkeit des Modells.
Für die Implementierung eines Agenten ist das zentrale Kriterium, nur den notwendigen Zugriff zu gewähren. Wenn die Aufgabe darin besteht, einen Entwurf zu verfassen, mag Lesezugriff auf Dokumente ausreichen; wenn er Nachrichten senden oder Datensätze ändern muss, erfordern diese Aktionen explizite Berechtigungen und Schutzmaßnahmen. Es ist ratsam, abfragen, vorschlagen und ausführen zu trennen und vor Aktionen mit relevanten Konsequenzen, wie einer nicht rückgängig machbaren Reservierung oder einer Kommunikation an Dritte, Genehmigung zu verlangen.
Autonomie, Fehler und Aufsicht
Die Autonomie eines Agenten ist durch sein Design begrenzt: Anweisungen, verfügbare Werkzeuge, zugängliche Daten, Berechtigungen und Stoppbedingungen. Das System kann zwischen erlaubten Optionen wählen, sollte aber nicht als unabhängige Autorität behandelt werden noch davon ausgegangen werden, dass es alle Konsequenzen einer Operation versteht. Ein Agent, der Informationen abfragen kann, kann sie nicht unbedingt ändern; einer, der autorisiert ist, eine Aktion auszuführen, kann sie falsch ausführen, wenn er das Ziel missversteht oder ungenaue Daten erhält.
Die AEPD warnt, dass die Interaktion mit internen und externen Diensten den Umfang einer Verarbeitung personenbezogener Daten ändern kann. Zu den behandelten Risiken gehören die Offenlegung von Informationen bei der Interaktion mit der Umgebung, die Abhängigkeit von integrierten Diensten, die unangemessene Aufbewahrung im Speicher und Entscheidungen auf Basis ungenauer oder irrelevanter Daten. Die effektive menschliche Aufsicht ist besonders wichtig, wenn Aktionen Personen oder Rechte erheblich beeinflussen können.
Die Nachverfolgbarkeit muss es ermöglichen, nachzuvollziehen, welche Anfrage das System erhalten hat, welche Daten und Werkzeuge beteiligt waren, welche Aktionen es versuchte und wer die Operationen genehmigte, die dies erforderten. Nur die endgültige Antwort aufzuzeichnen, kann nicht ausreichen, um einen Fehler zu untersuchen. Die AEPD empfiehlt, das System während des gesamten Lebenszyklus der Verarbeitung zu behandeln, mit Governance, Risikobewertung und angemessenen Kontrollen; die Google-Cloud-Architektur präsentiert auch Protokolle und Ereignisüberprüfung als Observability-Elemente.
Menschliches Eingreifen bedeutet nicht, dass jemand einen Bildschirm ansehen kann, ohne echte Einflussmöglichkeiten zu haben. Eine nützliche Kontrolle definiert, welche Entscheidungen Genehmigung erfordern, wer eine Operation pausieren oder stornieren kann und wie Fehler oder Rechteanfragen verwaltet werden. Bei routinemäßigen und rückgängig machbaren Aufgaben kann eine nachträgliche Überprüfung ausreichen; bei sensiblen oder schwer rückgängig machbaren Operationen bietet die vorherige Genehmigung eine klarere Barriere.
Datenschutz und europäischer Rahmen
Die AEPD-Leitlinie, veröffentlicht im Februar 2026, behandelt agentische KI aus der Perspektive des Datenschutzes. Ihr Zweck ist es, Verantwortliche und Auftragsverarbeiter dabei zu helfen, zu bewerten, wie sich eine Verarbeitung ändert, wenn ein Agent integriert wird. Die Behörde weist darauf hin, dass der Agent einen Teil oder die Gesamtheit eines Prozesses ausführen kann und dass seine Integration Zwecke, Informationsflüsse, Beteiligte und Risiken verändern kann. Das Hinzufügen eines Agenten kann die Verarbeitung ändern, auch wenn die Organisation die Daten zuvor bereits nutzte.
In der Praxis muss eine Bewertung identifizieren, welche Daten das System abfragt, welche Anbieter oder Dienste beteiligt sind, wo Speicher und Protokolle gespeichert werden und welche Operationen es ausführen kann. Es muss auch geprüft werden, ob die neue Konfiguration Zweck und Minimierung respektiert: Der Zugriff auf mehr Repositories als nötig erhöht den potenziellen Umfang der Verarbeitung. Die Leitlinie empfiehlt, die Pflichten und Risiken bei der Integration des Systems zu überprüfen, anstatt anzunehmen, dass die vorherige Bewertung den neuen Fluss noch abdeckt.
Die AEPD-Leitlinie konzentriert sich auf den Datenschutz personenbezogener Daten, wenn agentische KI in eine Verarbeitung integriert wird. Um zu bestimmen, welche Pflichten gemäß der europäischen KI-Verordnung gelten können, müssen ihre Definitionen und Anforderungen sowie das System und die konkrete Nutzung beachtet werden. Der kommerzielle Begriff Agent reicht allein nicht aus: Auch die Funktion, der Deployment-Kontext und die Verantwortlichkeiten der beteiligten Akteure sind wichtig.
Für eine Organisation, die personenbezogene Daten verarbeitet, kann eine erste Überprüfung diese Fragen aufwerfen:
- Welches konkrete Ziel muss der Agent erfüllen und welche Daten braucht er dafür?
- Welche Werkzeuge kann er abfragen oder ändern, und mit welchen Berechtigungen?
- Welche Operationen erfordern menschliche Validierung und wie werden sie gestoppt?
- Welche Protokolle ermöglichen es, Entscheidungen zu überprüfen und Rechte der Personen zu erfüllen?
- Welche Anbieter sind beteiligt und wie werden die Datenflüsse dokumentiert?
Die praktische Antwort besteht nicht darin, jede Automatisierung zu vermeiden, sondern Autonomie und Berechtigungen an das Risiko anzupassen. Wenn eine wiederholte Aufgabe mit einfachen Regeln gelöst werden kann, kann ein Agent mit breitem Zugriff unnötige Komplexität hinzufügen. Wenn der Prozess Informationen kombinieren und Aktionen koordinieren muss, sollte das Design von Anfang an Grenzen, Aufsicht und Nachverfolgbarkeit einschließen.