Was bedeutet es, personenbezogene Daten zu schützen
Datenschutz ist ein umfassender Rahmen aus Prinzipien, Pflichten und Rechten, der die Verarbeitung von persönlichen Informationen regelt. Er besteht nicht nur darin, eine Datenbank zu stehlen: Es geht auch darum, welche Informationen gesammelt werden, mit welchem Zweck sie verwendet werden, wie lange sie aufbewahrt werden und wer darauf zugreifen kann. In der Europäischen Union setzt das GDPR den Schutz von Personen in Bezug auf die Verarbeitung ihrer Daten als ein Grundrecht fest.
Der Begriff Verarbeitung hat eine breite Bedeutung: Er umfasst Operationen an personenbezogenen Daten, nicht nur deren Speicherung auf einem Server. Um einen digitalen Dienst zu verstehen, ist es sinnvoll, die gesamte Reise der Information zu verfolgen – vom Moment, in dem eine Person sie bereitstellt oder das System sie erzeugt, bis zur Löschung oder Nichtverwendung. So wird vermieden, dass die Frage auf ein Zustimmungsfeld oder eine isolierte Sicherheitsfunktion reduziert wird.
In Spanien ergänzt die Gesetzgebung 3/2018 den europäischen Rahmen und behandelt auch Garantien für digitale Rechte. Das Gesetz macht nicht alle Datennutzungen illegal, noch verbietet es einer Organisation, Daten zu verarbeiten; es legt Regeln fest, damit jede Verarbeitung unter Bedingungen und Schutzmaßnahmen steht. Datenschutz bedeutet nicht, keine Daten zu verarbeiten, sondern innerhalb eines Rahmens zu handeln, der die Rechte der Personen anerkennt.
Welche Informationen sind betroffen
Ein personenbezogener Datensatz ist Information, die mit einer identifizierten oder identifizierbaren natürlichen Person zusammenhängt. Name und E‑Mail-Adresse sind einfache Beispiele; die Bewertung hängt jedoch nicht nur davon ab, ob ein Name auf dem Bildschirm erscheint: Es zählt auch, ob die Information vernünftigerweise mit jemandem verknüpft werden kann. Daher können Daten, die allein wenig aussagekräftig erscheinen, eine andere Bedeutung erhalten, wenn sie kombiniert oder mit einem Konto verknüpft sind.
Der Kontext der Nutzung ist wichtig. Ein Identifikator, der einem Gerät zugewiesen wird, zum Beispiel, kann Aktivitäten einer Person unterscheiden, auch wenn das Protokoll keinen Namen zeigt. Die Definition muss unter Berücksichtigung verfügbarer Informationen und der Möglichkeit, jemanden zu identifizieren, verstanden werden – nicht als geschlossene Liste persönlicher Felder. Eine konkrete Klassifizierung eines Falls erfordert die Untersuchung seiner Umstände, nicht nur des technischen Namens des Datensatzes.
Es gibt Kategorien von Daten, für die das GDPR spezielle Bedingungen vorsehen, wie z. B. bestimmte sensible Daten. Nicht alle privaten Informationen fallen automatisch in eine besondere Kategorie, und das Entfernen der Namen ist nicht ausreichend, um sicherzustellen, dass ein Set nicht mehr mit Personen verknüpft werden kann. Pseudonymisierung ist nicht unbedingt gleichbedeutend mit Anonymisierung: wenn es möglich ist, die Daten mit zusätzlichen Informationen zu verbinden, gibt es noch immer Risiken der Identifizierung.
Der Verarbeitungszyklus, von Anfang bis Ende
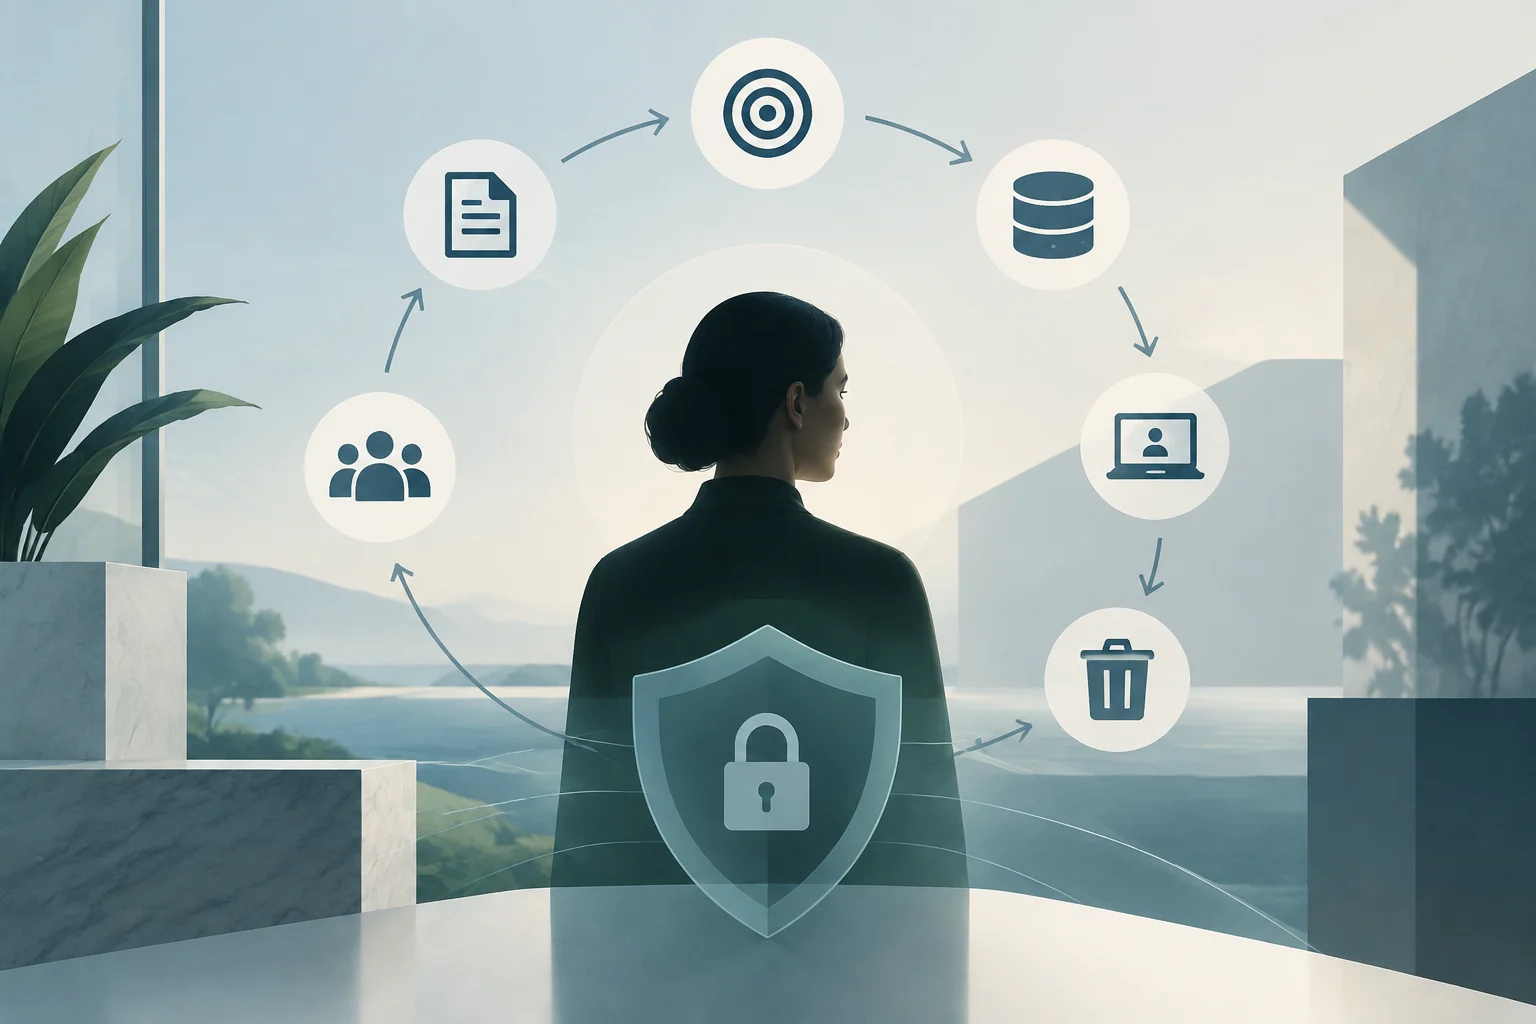
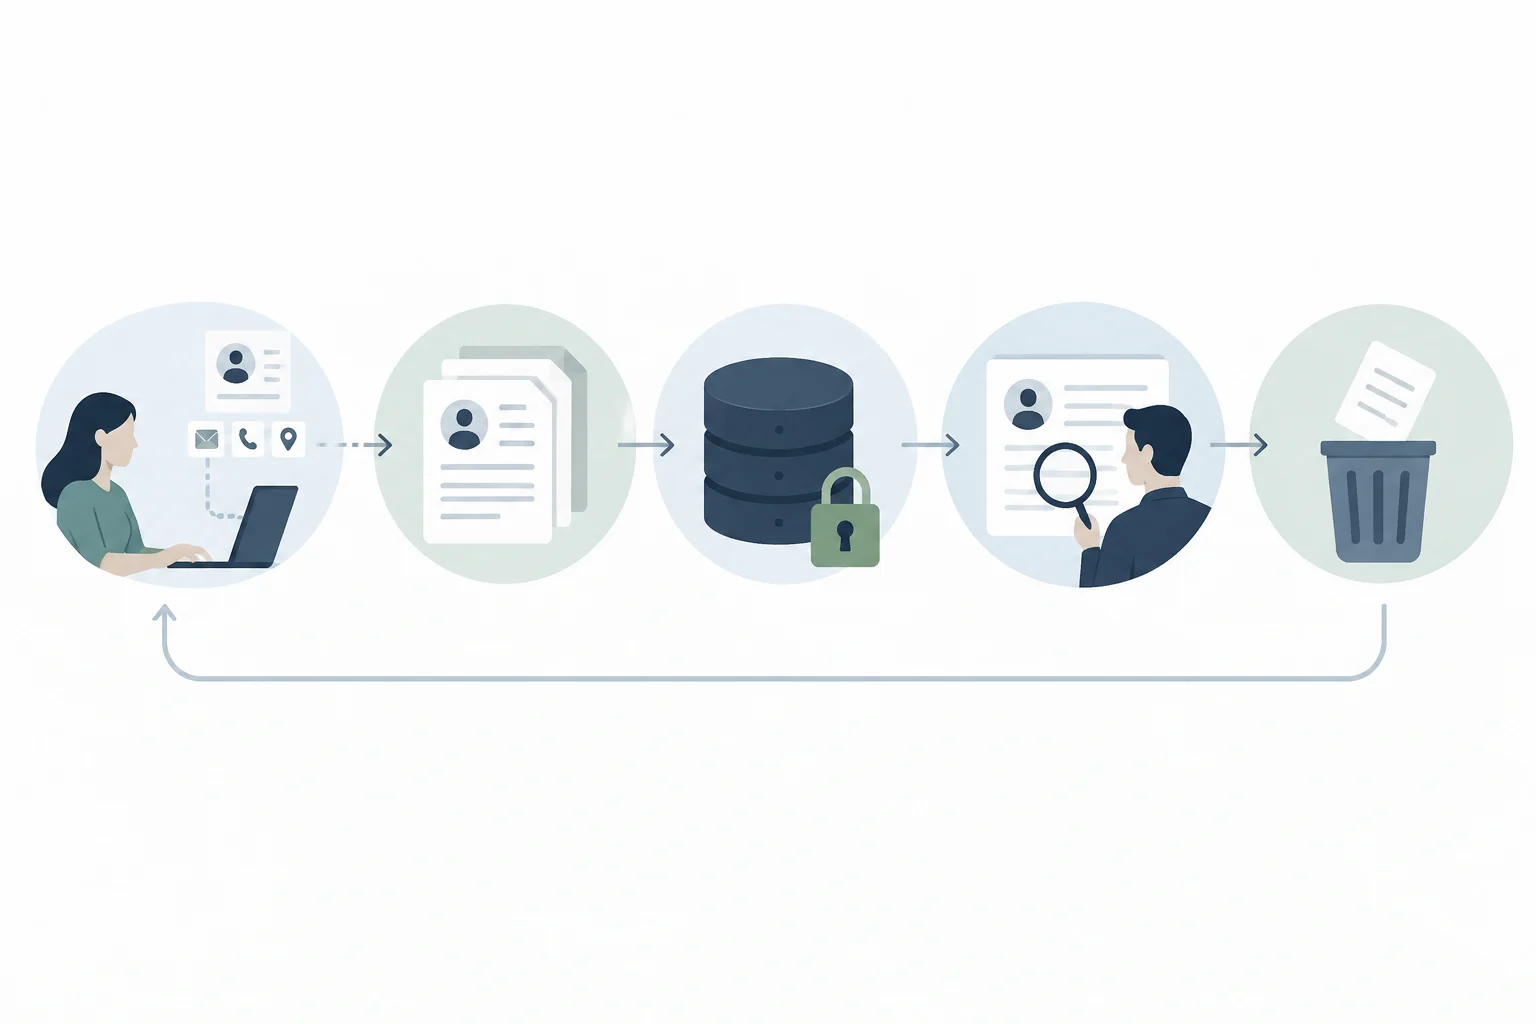
Eine praktische Methode, einen Dienst zu analysieren, besteht darin, die Phasen der Verarbeitung zu durchlaufen: Erhebung, Nutzung, Aufbewahrung, Zugriff und Löschung. Jede Phase stellt unterschiedliche Fragen. In der Erhebung: Ist dieses Feld nötig? In der Nutzung: Wird es für eine erklärte Zweck verwendet? In der Aufbewahrung: Bleibt es noch erforderlich? Im Zugriff: Wer muss es sehen? Und am Ende: Wird es gelöscht, wenn es angebracht ist, oder bleibt es in Kopien und verknüpften Systemen erhalten?
Minimierung hilft dabei, diese Fragen in Designentscheidungen zu verwandeln. Die AEPD erklärt, dass die Standarddatenschutz‑Vorgabe darauf abzielt, die Menge der verarbeiteten Daten, den Umfang der Verarbeitung, die Aufbewahrungsdauer und die Zugänglichkeit zu beschränken, basierend auf definierten Zielen. Die Verpflichtung reduziert sich nicht auf das Ändern einer Option im Software‑Tool: es beeinflusst auch den Prozessdesign und wie ein Zugriff angelegt wird.
Was man in einem Formular oder einer Anwendung sehen muss
Ein Formular, das Daten zur Erstellung eines Kontos erfordert, kann bewertet werden, indem die notwendigen Felder von denen getrennt werden, die für andere Zwecke gesammelt werden. Wenn zusätzliche Informationen angefordert werden, ist die nützliche Frage nicht nur, ob das Formular sicher ist, sondern auch, wie es verwendet wird und ob der Benutzer dies verstehen kann. Der Datenschutz per Default legt den Fokus darauf, dass die anfängliche Konfiguration die Verarbeitung bereits begrenzt, ohne dass jede Person alle restriktiven Optionen selbst finden und aktivieren muss.
In einer Anwendung gelten dieselben Fragen für Berechtigungen, Aktivitätsprotokolle und Einstellungen. Es kann nicht ohne Überprüfung des Falls behauptet werden, dass eine Berechtigung unnötig ist oder dass es eine einzige obligatorische Konfiguration gibt; es hängt vom Zweck und der konkreten Verarbeitung ab. Was für den Benutzer nützlich ist, ist zu überprüfen, welche Funktion eine Berechtigung aktiviert, ob sie deaktiviert werden kann und welche Konsequenzen der Anbieter beschreibt.
Prinzipien, Rechte und Verantwortlichkeiten
Das GDPR organisiert die Verarbeitung durch Prinzipien wie Rechtmäßigkeit, Zweckbindung, Datenminimierung, Richtigkeit und Speicherbegrenzung. Zusammen leiten sie verschiedene Entscheidungen: Das Vorhandensein einer gültigen Grundlage für die Datenverarbeitung löst nicht allein, ob zu viele gesammelt werden, ob sie für einen anderen Zweck wiederverwendet werden oder ob sie länger als nötig gespeichert bleiben. Konformität ist keine einzelne Checkbox, sondern eine Bewertung der Verarbeitung in ihrem Kontext.
Personen haben Rechte in Bezug auf ihre Daten, einschließlich der Anfrage auf Zugang, Berichtigung oder Löschung, und die Ausübung anderer Rechte, wenn ihre Bedingungen erfüllt sind. Nicht alle funktionieren auf identische Weise, und die Löschung bedeutet nicht, dass jeder Daten sofort bei jeder Anfrage verschwinden muss: Die Antwort hängt von den Umständen und den anwendbaren Regeln ab. Das sogenannte Recht auf Vergessen bezieht sich oft auf spezifische Fälle im Zusammenhang mit der Löschung oder Verbreitung von Informationen, nicht auf eine universelle Löschung aller Inhalte im Internet.
Die Pflichten liegen bei denen, die die Verarbeitung bestimmen oder ausführen, je nach ihren Funktionen und Verantwortlichkeiten. In der Praxis muss eine Organisation erklären können, welche Daten sie verwendet, mit welchem Zweck und welche Maßnahmen sie ergreift; außerdem muss die Sicherheit dem Risiko angepasst sein. Für eine Person ist eine vernünftige Entscheidung, die Datenschutzerklärung zu konsultieren und die angegebenen Kanäle zur Ausübung von Rechten zu nutzen, wobei die notwendigen Informationen zur Identifizierung des Kontos oder der Anfrage aufbewahrt werden. Dies ist keine Rechtsberatung zur Lösung eines spezifischen Falls.
Datenschutz und IT-Sicherheit: Beziehung und Unterschied
Die Informationssicherheit zielt darauf ab, Eigenschaften wie Vertraulichkeit, Integrität und Verfügbarkeit zu erhalten. Bei personenbezogenen Daten bedeutet dies beispielsweise, Zugriffe zu begrenzen, unbefugte Änderungen zu vermeiden und sicherzustellen, dass Systeme verfügbar sind, wenn sie benötigt werden. Der Europäische Datenschutzausschuss erklärt, dass technische und organisatorische Maßnahmen dem Risiko angemessen sein und an den Kontext der Verarbeitung angepasst werden müssen.
Der Datenschutz hat einen breiteren Umfang. Ein Dienst könnte seine Systeme sehr gut vor Eindringlingen schützen und dennoch übermäßige Informationen verarbeiten oder sie für einen Zweck verwenden, der nicht passt. Umgekehrt bleibt ein sorgfältig konzipierter Prozess vor einer Datenlecke ungeschützt, wenn er über angemessene Sicherheitskontrollen verfügt. Sicherheit und Datenschutz überschneiden sich, sind aber keine Synonyme: Die erste hilft, Informationen zu schützen; die zweite regelt auch, warum, wofür und unter welchen Bedingungen sie verarbeitet wird.
Die Unterscheidung dient dazu, Versprechen von Produkten und Diensten genauer zu lesen. Wenn ein Unternehmen Verschlüsselung oder verstärkte Authentifizierung ankündigt, beschreibt dies eine Sicherheitsmaßnahme, beweist aber nicht allein, dass seine Datenerhebung minimal ist, dass seine Zwecke klar sind oder dass die Aufbewahrungsdauer angemessen ist. Um das Ganze zu bewerten, müssen sowohl die technischen Schutzmaßnahmen als auch die Verarbeitungspraktiken betrachtet werden.
Alltagsbeispiele zur Anwendung des Konzepts
In einem Formular beginnt man damit, das für die Vervollständigung der Operation Unverzichtbare von den Informationen zu trennen, die für andere Zwecke angefordert werden. Lesen Sie die Erklärung zur Verwendung der Daten und überprüfen Sie, wer sie anfordert. Wenn ein Feld mehrere Zwecke vereint oder die Erklärung nicht klar macht, was getan wird, ist es ratsam, vor der Annahme, dass der Versand des Formulars alle Erwartungen abdeckt, um Klärung zu bitten.
In einer Anwendung überprüfen Sie die Berechtigungen, wenn sie erscheinen, und erwägen Sie, ob sie mit der Funktion, die Sie verwenden möchten, in Zusammenhang zu stehen scheinen. Überprüfen Sie auch die verfügbaren Einstellungen und die Informationen zur Aufbewahrung oder Löschung des Kontos. Diese Schritte helfen, die Verarbeitung zu verstehen, beweisen aber nicht allein, dass der Anbieter die Vorschriften einhält oder verletzt: Dafür ist es nötig, die Umstände und die tatsächliche Funktionsweise des Dienstes zu bewerten.
Bei einem Online-Konto kann eine Zugriffsanfrage helfen zu erfahren, welche Informationen der Anbieter aufbewahrt, während eine Berichtigungs- oder Löschanfrage über die von diesem eingerichteten Kanäle gerichtet werden muss. Der Umfang der Antwort hängt vom ausgeübten Recht und dem Kontext ab; deshalb sollte man kein automatisches Ergebnis versprechen noch das Schließen eines Kontos mit der Bestätigung verwechseln, dass jede Kopie oder jedes damit verbundene Protokoll bereits gelöscht wurde.
Grenzen und wo man verlässliche Informationen einholt
Der Datenschutz garantiert nicht, dass es nie Vorfälle gibt, dass alle Informationen ohne Risiko anonymisiert werden können oder dass jede individuelle Anfrage in den gewünschten Bedingungen gewährt werden muss. Er bietet einen Rahmen aus Prinzipien und Rechten, zusammen mit Pflichten für diejenigen, die Daten verarbeiten; er eliminiert nicht alle Risiken noch ersetzt er die Analyse jedes Falls. Die Sicherheit kann bestimmte Risiken reduzieren, aber keine allgemeine Formulierung erlaubt es, sicherzustellen, dass ein Dienst fehlerfrei ist.
Um sich in Spanien zu orientieren, ist der Text des Gesetzes 3/2018 im BOE verfügbar, und die AEPD bietet praktische Erklärungen zum Datenschutz per Default. Für den europäischen Rahmen ermöglicht der Text des GDPR die Konsultation der anwendbaren Prinzipien, Rechte und Pflichten. Es ist ratsam, den offiziellen Text von einer erklärenden Anleitung zu unterscheiden: Letztere hilft, den Rahmen zu verstehen und anzuwenden, ersetzt aber nicht den juristischen Text noch die Bewertung einer konkreten Situation.
Als erste Überprüfung kann eine Person identifizieren, welche Entität ihre Daten verarbeitet, welchen Zweck sie erklärt, welche Informationen sie anfordert und welchen Kanal sie für Anfragen oder Rechte bietet. Eine Organisation kann ihrerseits den gesamten Prozess durchlaufen, überprüfen, ob jede Daten und jeder Zugriff notwendig sind, und ihre Sicherheitsmaßnahmen dem Risiko anpassen. Das nützlichste Kriterium ist, die gesamte Verarbeitung zu betrachten, nicht nur die Datenschutzerklärung, den Akzeptieren-Button oder ein technisches Versprechen.