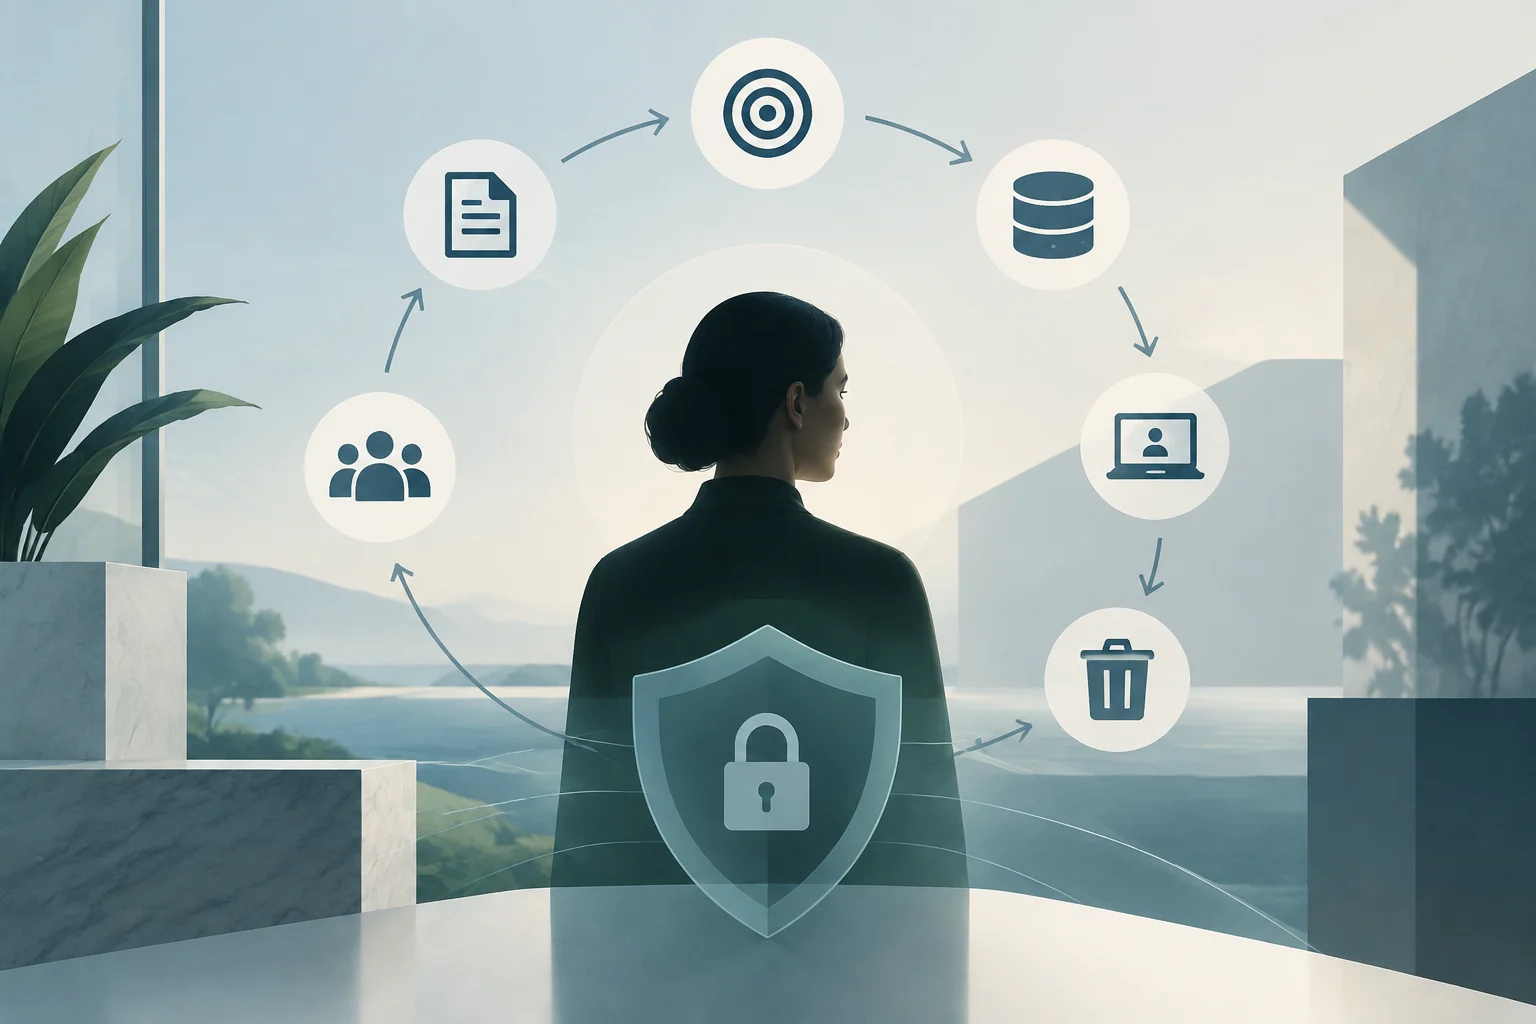
Cosa Significa Proteggere i Dati Personali
La protezione dei dati è un quadro di principi, obblighi e diritti che regola il trattamento delle informazioni personali. Non consiste solo nell’impedire il furto di un database: importa anche quali informazioni vengono raccolte, con quale scopo vengono usate, per quanto tempo vengono conservate e chi può accedervi. Nell’Unione Europea, il GDPR colloca la protezione delle persone in relazione al trattamento dei loro dati all’interno dei diritti fondamentali.
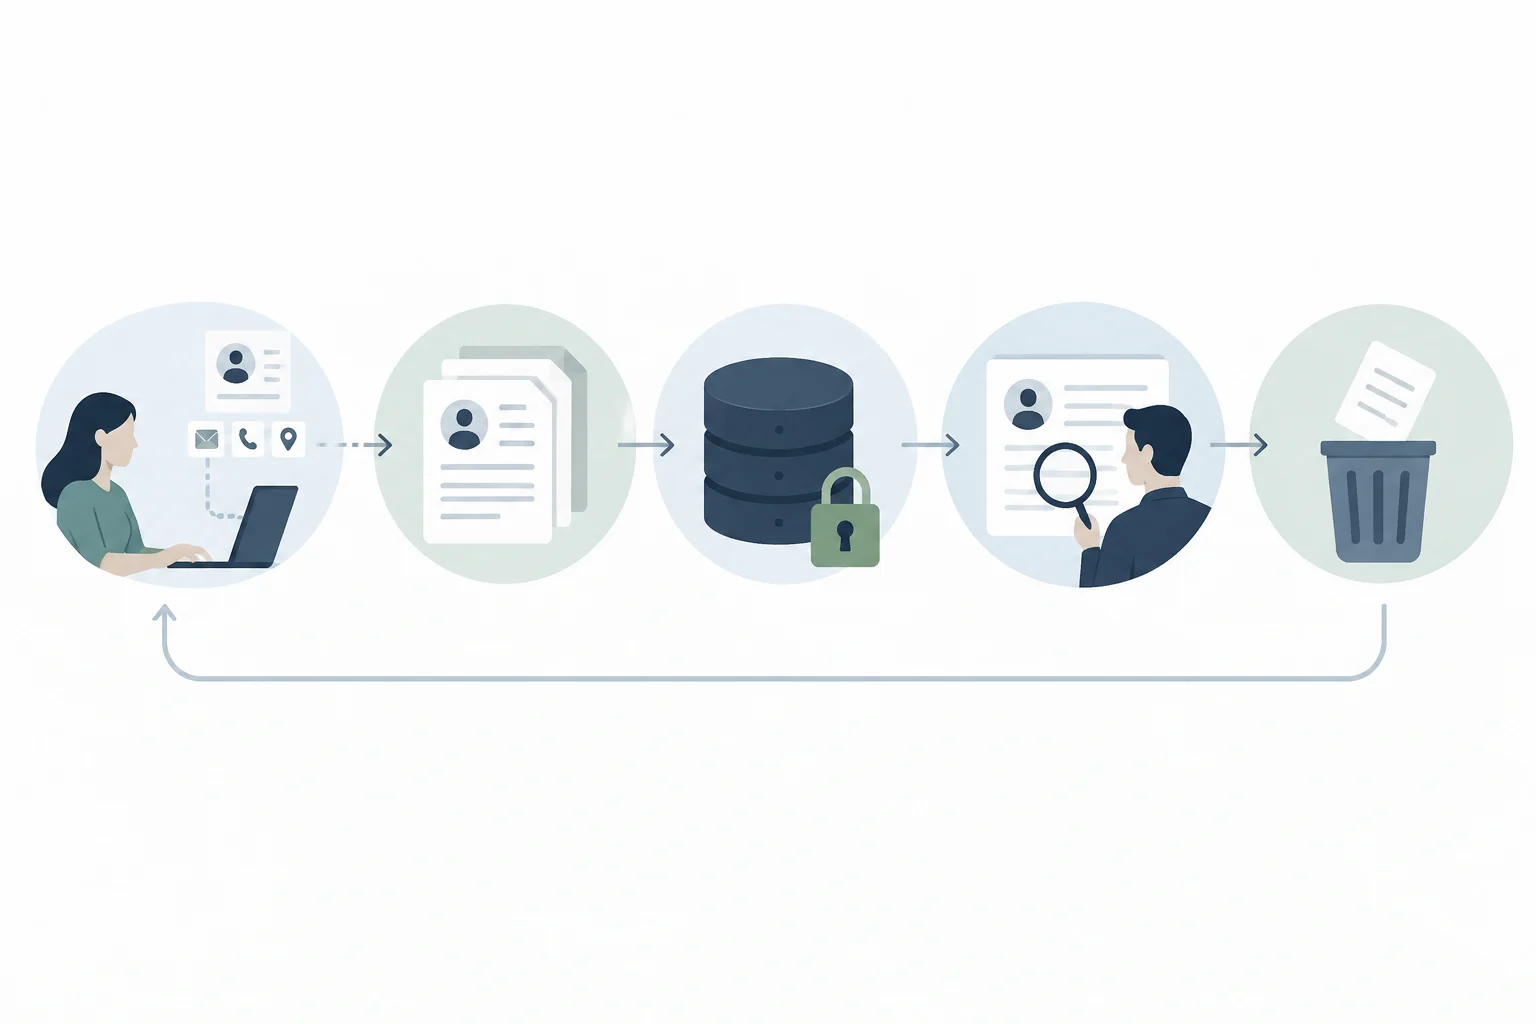
Il termine trattamento ha un senso ampio: comprende operazioni sui dati personali, non solo conservarli su un server. Per capire un servizio digitale è utile seguire l’intero percorso dell’informazione, dal momento in cui una persona la fornisce o il sistema la genera fino a quando viene eliminata o non più usata. Questo evita di ridurre la questione a una casella di consenso o a una funzione di sicurezza isolata.
In Spagna, la Legge Organica 3/2018 completa il quadro europeo e affronta anche le garanzie dei diritti digitali. La norma non rende tutti gli usi dei dati illegali né vieta che un’organizzazione li tratti; stabilisce regole affinché ogni trattamento sia soggetto a condizioni e salvaguardie. Proteggere i dati non significa smettere di trattarli, ma farlo entro un quadro che riconosca i diritti delle persone.
Quali Informazioni Sono in Gioco
Un dato personale è informazione relativa a una persona fisica identificata o identificabile. Nome e indirizzo email sono esempi facili, ma la valutazione non dipende solo dal fatto che appaia un nome su uno schermo: conta anche se l’informazione può essere ragionevolmente collegata a qualcuno. Di conseguenza, dati che sembrano innocui da soli possono acquisire un altro significato quando combinati o correlati a un account.
Il contesto di utilizzo è importante. Un identificatore assegnato a un dispositivo, per esempio, può permettere di distinguere l’attività associata a una persona anche se il registro non mostra il suo nome. La definizione deve essere compresa tenendo conto delle informazioni disponibili e della possibilità di identificare qualcuno, non come una lista chiusa di campi personali. Classificare concretamente un caso richiede di esaminare le sue circostanze, non solo il nome tecnico del dato.
Ci sono categorie di dati per cui il GDPR prevede condizioni specifiche, come alcuni dati sensibili. Ma non tutte le informazioni che sembrano private rientrano automaticamente in una categoria speciale, e togliere i nomi non è sufficiente a garantire che un set non possa più essere collegato a persone. Pseudonimizzare non equivale necessariamente ad anonimizzare: se è possibile rimappare i dati con una persona usando informazioni aggiuntive, può ancora esistere un rischio di identificazione.
Il Ciclo del Trattamento, Dal Principio alla Fine
Un modo pratico per analizzare un servizio è attraversare le fasi del trattamento: raccolta, uso, conservazione, accesso e cancellazione. Ogni fase pone domande diverse. Nella raccolta: questo campo è necessario? Nell’uso: viene usato per uno scopo spiegato? Nella conservazione: è ancora necessario? Nell’accesso: chi deve vederlo? E alla fine: viene eliminato quando opportuno o rimane in copie e sistemi collegati?
La minimizzazione aiuta a trasformare queste domande in decisioni di progettazione. La AEPD spiega che la protezione dei dati per impostazione predefinita cerca di limitare la quantità di dati trattati, l’estensione del trattamento, il periodo di conservazione e l’accessibilità, in base alle finalità definite. L’obbligo non si riduce a cambiare un’opzione nel software: influisce anche sul design del processo e su come è organizzato l’accedere all’informazione.
Cosa guardare in un modulo o un’applicazione
Un modulo che richiede dati per creare un account può essere valutato distinguendo i campi necessari per quella funzione da quelli raccolti per altri usi. Se si richiedono informazioni aggiuntive, la domanda utile non è solo se il modulo è sicuro, ma anche cosa verrà fatto con esso. La protezione predefinita mette l’accento sul perché le configurazioni iniziali limitano già il trattamento, senza chiedere a ciascuno di trovare e attivare tutte le opzioni restrittive.
In un’applicazione, le stesse domande si applicano ai permessi, registri di attività e preferenze. Non si può affermare senza esaminare il caso che qualsiasi permesso sia inutile o che ci sia una sola impostazione obbligatoria; dipende dalla finalità e dal trattamento concreto. Ciò che è utile per l’utente è verificare quale funzione attiva un permesso, se può disattivarlo e quali conseguenze descrive il fornitore.
Principi, Diritti e Responsabilità
Il GDPR organizza il trattamento tramite principi come legalità, limitazione della finalità, minimizzazione, accuratezza e limitazione del periodo di conservazione. Insieme guidano decisioni diverse: avere una base valida per trattare non risolve da solo se si raccolgono troppi dati, se vengono riutilizzati per un altro scopo o se rimangono memorizzati più a lungo del necessario. La conformità non è una casella unica, ma una valutazione del trattamento nel suo contesto.
Le persone hanno diritti relativi ai loro dati, tra cui accesso, rettifica e cancellazione, e esercitare altri diritti quando le condizioni sono soddisfatte. Non tutti operano identicamente, né la cancellazione implica che qualsiasi dato debba scomparire immediatamente su ogni richiesta: la risposta dipende dalle circostanze e dalle regole applicabili. Il cosiddetto diritto all’oblio di solito si riferisce a scenari specifici relativi alla cancellazione o alla diffusione delle informazioni, non a una cancellazione universale di qualsiasi contenuto in internet.
Le obbligazioni ricadono su chi determina o esegue il trattamento, secondo le loro funzioni e responsabilità. In pratica, un’organizzazione deve poter spiegare quali dati usa, con quale scopo e quali misure adotta; inoltre la sicurezza deve essere adeguata al rischio. Per un utente, una decisione ragionevole è consultare l’avviso di privacy e usare i canali indicati per esercitare diritti, mantenendo le informazioni necessarie per identificare il conto o la richiesta. Non è consulenza legale per risolvere un caso particolare.
Protezione dei Dati vs Sicurezza Informatica: Relazione e Differenza
La sicurezza delle informazioni mira a preservare proprietà come confidenzialità, integrità e disponibilità. Nei dati personali, ciò si traduce, ad esempio, in limitare accessi, evitare modifiche non autorizzate e garantire che i sistemi siano disponibili quando necessari. Il Comitato Europeo per la Protezione dei Dati spiega che le misure tecniche e organizzative devono essere adeguate al rischio e adattate al contesto del trattamento.
La protezione dei dati ha un ambito più ampio. Un servizio potrebbe proteggere molto bene i suoi sistemi contro intrusioni, ma trattare ancora troppi dati o usarli per uno scopo inappropriato. Al contrario, un processo concepito con cura può non essere protetto da una filtrazione se manca di controlli di sicurezza adeguati. Sicurezza e protezione dei dati si sovrappongono ma non sono sinonimi: la prima aiuta a proteggere l’informazione; la seconda regola anche cosa, perché e in quali condizioni viene trattata.
La distinzione serve a leggere promesse di prodotti e servizi con maggiore precisione. Se un’azienda pubblicizza cifratura o autenticazione rafforzata, descrive una misura di sicurezza, ma non dimostra da sola che la raccolta sia minima, che le finalità siano chiare o che il periodo di conservazione sia adeguato. Per valutare l’intero, bisogna guardare sia i salvaguardie tecniche sia le pratiche di trattamento.
Esempi Quotidiani per Applicare il Concetto
In un modulo, inizia separando ciò che è essenziale per completare l’operazione dalla informazione richiesta per altri scopi. Leggi la spiegazione sull’utilizzo dei dati e verifica chi li richiede. Se una casella copre più finalità o la spiegazione non è chiara, considera di chiedere chiarimenti prima di assumere che l’invio del modulo soddisfi tutte le aspettative.
In un’applicazione, esamina i permessi quando appaiono e valuta se sembrano correlati alla funzione che vuoi usare. Controlla anche le impostazioni disponibili e le informazioni sulla conservazione o cancellazione dell’account. Questi passaggi aiutano a comprendere il trattamento ma non dimostrano la conformità: valutare circostanze e funzionamento reale del servizio è necessario per questo.
Su un account online, una richiesta di accesso può aiutare a sapere quali informazioni il provider conserva, mentre una richiesta di rettifica o cancellazione dovrebbe essere indirizzata tramite i canali che abilita. L’ambito della risposta dipende dal diritto esercitato e dal contesto; pertanto non promettere risultati automatici né confondere la chiusura di un account con la conferma che ogni copia o registro correlato sia stato eliminato.
Limiti e Dove Trovare Informazioni Affidabili
La protezione dei dati non garantisce che non si verifichino incidenti, che tutte le informazioni possano essere anonimizzate senza rischio o che qualsiasi richiesta individuale debba essere concessa come richiesto. Offre un quadro di principi e diritti, insieme a doveri per chi tratta i dati; non elimina tutti i rischi né sostituisce l’analisi di ogni caso. La sicurezza può ridurre alcuni rischi, ma nessuna formulazione generale garantisce che un servizio sia infallibile.
In Spagna, il testo della Legge Organica 3/2018 è disponibile al BOE, e la AEPD offre spiegazioni pratiche sulla protezione per impostazione predefinita. Per il quadro europeo, il testo del GDPR consente di consultare i principi, diritti e obblighi applicabili. È utile distinguere la legge ufficiale da una guida esplicativa: quest’ultima aiuta a comprendere e applicare il quadro ma non sostituisce il testo giuridico o la valutazione di una situazione concreta.
Come verifica iniziale, una persona può identificare quale entità tratta i suoi dati, quale scopo dichiara, quali informazioni richiede e quale canale offre per richieste o diritti. Un’organizzazione, a sua volta, può attraversare l’intero processo, verificare se ogni dato e accesso sono necessari e adattare le misure di sicurezza al rischio. Il criterio più utile è esaminare l’intero trattamento, non solo la nota di privacy, il pulsante di accettazione o una promessa tecnica.