Il rischio della gestione manuale e il valore dell'automazione
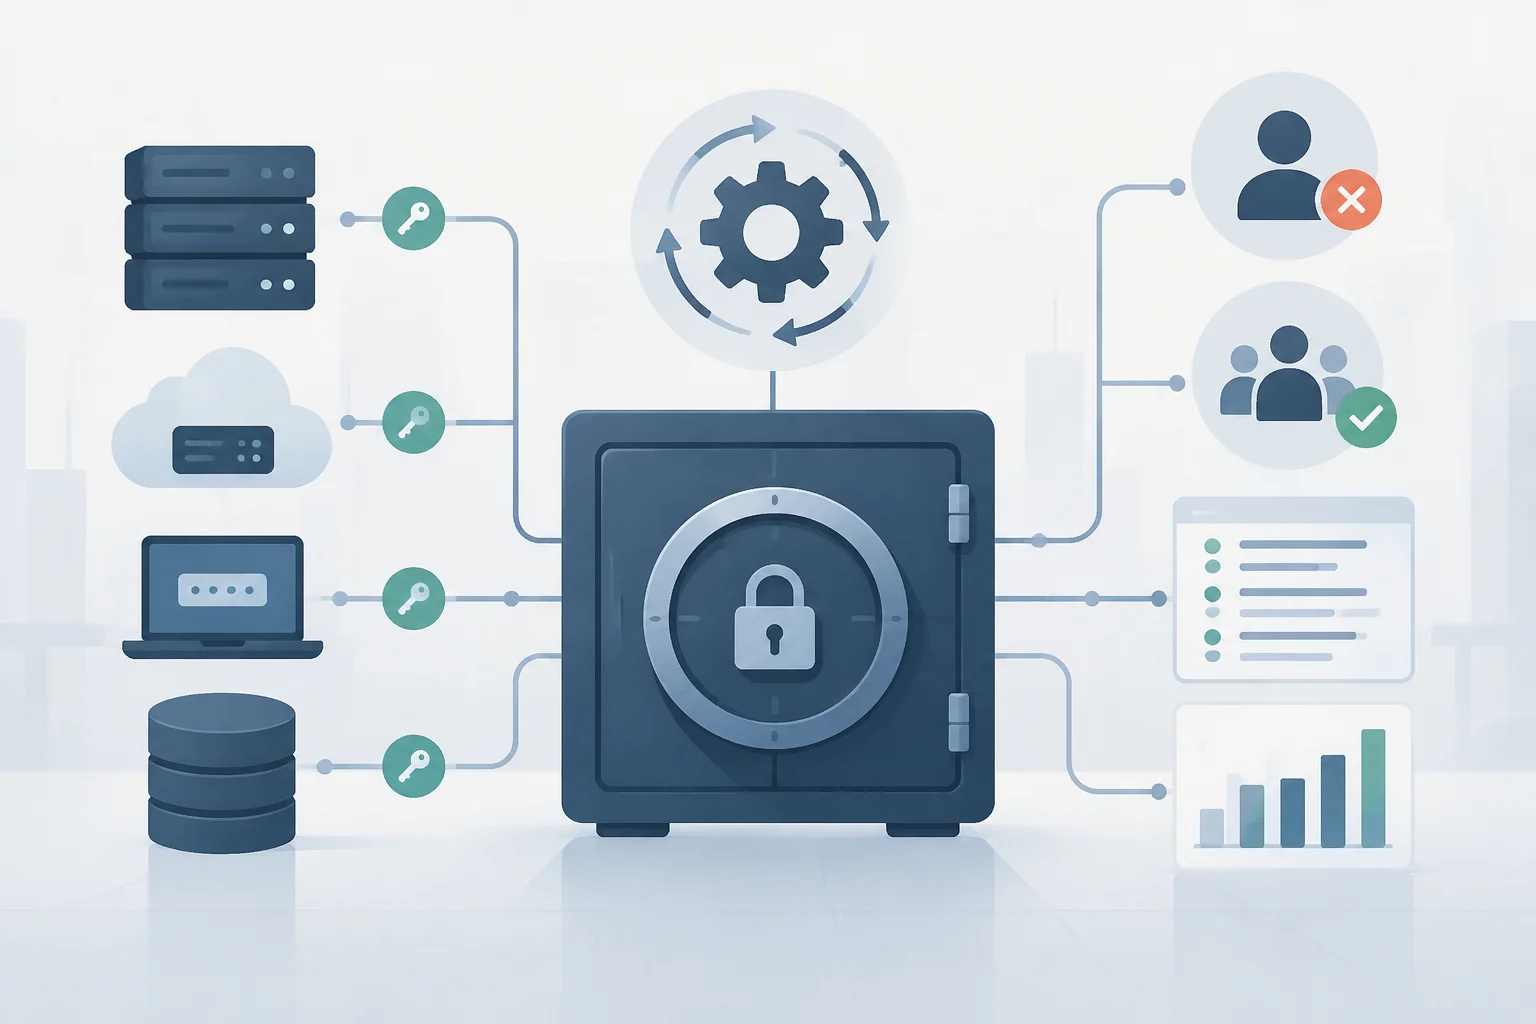
Gestire le credenziali tramite fogli di calcolo, documenti condivisi o messaggi rende difficile controllare chi conosce ogni password e quando non ne ha più bisogno. Un gestore aziendale può centralizzare lo stoccaggio, la generazione e la condivisione delle credenziali in un sistema soggetto a permessi e politiche. Il miglioramento principale è il controllo e la tracciabilità, non una garanzia che gli incidenti spariranno.
L'automazione può aiutare a ridurre i compiti ripetitivi: ad esempio, provisionare gli accessi quando si assume personale, revocarli quando si cambia ruolo o si lascia l'organizzazione, e aggiornare le credenziali privilegiate. Bitwarden descrive la gestione aziendale come parte di un approccio che combina stoccaggio cifrato, condivisione controllata, MFA, audit e applicazione delle politiche. Il beneficio dipende dalla configurazione e dalla revisione di quei controlli; installare un vault da solo non risolve permessi eccessivi né account dimenticati.
Prerequisiti: selezione degli strumenti e MFA
Prima di scegliere una piattaforma, inventaria i tipi di credenziali da gestire: accessi umani, account amministrativi, account di servizio e accessi condivisi. Non tutti gli strumenti coprono le stesse funzioni. Un gestore di password di team può organizzare gli accessi umani, mentre la rotazione automatizzata degli account privilegiati richiede di solito capacità di gestione degli accessi privilegiati (PAM) e connettori compatibili con i sistemi di destinazione. È consigliabile validare ogni flusso specifico, non assumere che una funzione descritta per un prodotto sia disponibile in tutti i piani o ambienti.
Definisci anche come proteggere l'accesso al vault. L'MFA richiede più di un tipo di verifica dell'identità e può rendere meno utili le password rubate, ma la sua implementazione richiede di decidere quali account coprire prima e quali metodi accettare. Nella pratica, dai priorità agli amministratori e agli account con accesso a sistemi critici, stabilisci una procedura di recupero e comunica i cambiamenti agli utenti. La guida aziendale di Proton evidenzia la necessità di scegliere account e metodi, e di distribuire l'autenticazione in modo che il personale possa adottarla. L'MFA deve essere obbligatorio dove appropriato, non solo una raccomandazione informale.
Integrazione con il directory di identità
L'integrazione con un directory non consiste necessariamente nel sincronizzare tutte le password delle persone con il vault. Può servire per scoprire account, relazionare credenziali di dominio o automatizzare azioni su risorse compatibili. La documentazione di Devolutions Server, ad esempio, descrive un provider di utenti di dominio che memorizza credenziali per la scoperta di account Active Directory e per operazioni di rotazione o propagazione. Questo esempio documenta una funzione specifica di quel prodotto, non una capacità universale di qualsiasi gestore aziendale.
Prima di collegare il sistema, verifica il dominio e il nome di dominio completo (FQDN), il protocollo supportato, il controller di dominio e il tipo di credenziale utilizzato. La documentazione menzionata consente di selezionare LDAP o LDAPS e specificare la porta; segnala anche che l'uso di Devolutions Gateway richiede che quel componente sia installato e configurato. Questi dati non sostituiscono una revisione dell'architettura: verifica connettività, privilegi minimi e ambito in un ambiente di test prima di abilitare modifiche in produzione.
Sequenza di integrazione sicura
- Inventaria gli account e le risorse da gestire; separa identità personali da account privilegiati e di servizio.
- Configura il connettore con il protocollo, il dominio e le credenziali corrispondenti; limita la sua portata ai sistemi necessari.
- Prova prima la scoperta e la lettura, poi qualsiasi operazione che modifichi le password.
- Assicurati che i cambiamenti di personale si riflettano nei permessi e che la revoca degli accessi abbia un responsabile e un registro verificabile.
Automazione della rotazione delle credenziali
La rotazione consiste nel cambiare una credenziale secondo una politica o un evento, come una possibile esposizione o un'uscita di personale. Non va tradotta automaticamente in «cambiare tutte le password ogni tot giorni»: la frequenza deve rispondere al rischio, ai requisiti applicabili e alle capacità del sistema. Una pagina di miniOrange descrive l'automazione dei cambi di password privilegiate in più sistemi e l'uso di un vault centralizzato e registri di audit. È una descrizione delle funzioni del provider, quindi bisogna confermare la compatibilità con ogni server, database e account reale prima di progettare il processo.
Gli account di servizio meritano un trattamento differenziato: possono permettere ad applicazioni o processi di accedere ad altri sistemi senza intervento umano. Se un account ha permessi ampi, un'esposizione può avere una portata rilevante; ma cambiare la sua password senza aggiornare in modo coordinato i servizi che la utilizzano può interrompere le operazioni. La rotazione sicura richiede di sincronizzare il cambio e verificare il servizio. Definisci finestre, dipendenze, responsabili, gestione dei fallimenti e una procedura di rollback prima di automatizzarla in produzione.
Per ogni insieme di credenziali, documenta almeno il proprietario, i sistemi dipendenti, il meccanismo di cambio, la condizione che attiva la rotazione e come si conferma il risultato. Inizia con account di test o a basso impatto. Amplia la portata solo quando i registri permettono di identificare cosa è cambiato e il team ha verificato che le applicazioni recuperano l'accesso correttamente. L'automazione riduce l'intervento manuale, ma non trasforma una politica mal progettata in una politica sicura.
Limiti dell'automazione contro il phishing
Un gestore può limitare il riutilizzo e impedire al team di condividere credenziali in modo disordinato, ma non impedisce da solo che una persona consegni dati a una pagina fraudolenta. INCIBE include il phishing tra le tecniche usate per ingannare gli utenti e ottenere informazioni riservate. SpyCloud segnala che i dati di identità rubati tramite campagne di phishing possono essere riutilizzati in appropriazioni di account e escalation di privilegi. La rotazione non inverte automaticamente una sessione già compromessa né sostituisce la risposta a un incidente.
Se si sospetta che una credenziale sia stata esposta, il team deve valutare quale account e quali sistemi sono interessati, revocare o rinnovare gli accessi pertinenti e rivedere sessioni e attività correlate. L'MFA aggiunge una barriera, ma non deve essere presentato come protezione assoluta: il risultato dipende dal metodo, dall'applicazione e dalle circostanze dell'attacco. La formazione aiuta il personale a riconoscere esche, mentre i controlli tecnici e la risposta agli incidenti riducono l'impatto quando la prevenzione fallisce. La supervisione umana rimane necessaria per interpretare gli allarmi e decidere quali azioni intraprendere.
Verifica finale: permessi, registri e recupero
Prima del deployment completo, rivedi chi può vedere, usare, condividere e modificare ogni credenziale. Assicurati che i permessi corrispondano alle funzioni lavorative e che esista un processo per rimuovere gli accessi quando cambiano le responsabilità. Bitwarden raccomanda di combinare la gestione delle credenziali con MFA, audit, registri e politiche; questi controlli offrono più contesto di un vault isolato. La revisione deve coprire anche gli account condivisi e di servizio, non solo gli utenti individuali.
Valida i registri con domande operative: si identifica chi ha iniziato un'azione? Resta traccia del risultato di una rotazione? Il team può rilevare un cambio fallito? Si sa chi deve rispondere? Per il recupero, documenta come ripristinare l'accesso alla piattaforma e come agire durante un'interruzione, senza conservare copie di credenziali in posizioni non protette. Le fonti consultate supportano l'utilità di audit e registri, ma non stabiliscono una procedura universale di backup o recupero: adattala al design e agli obblighi dell'organizzazione.
Checklist prima della produzione
- Verifica MFA e recupero degli account amministrativi.
- Conferma la portata dei permessi e la disattivazione degli utenti.
- Prova le rotazioni in un ambiente controllato, incluse le dipendenze delle applicazioni.
- Rivedi che i registri permettano di indagare su cambi e accessi.
- Esercita il recupero del servizio e assegna responsabili per gli incidenti.
La decisione pratica è distribuire per fasi: prima controllare accessi e registri, poi automatizzare cambi limitati e, infine, ampliare la copertura dopo aver verificato il funzionamento e il recupero.