Le risque de la gestion manuelle et la valeur de l'automatisation
Gérer les identifiants via des tableurs, des documents partagés ou des messages rend difficile le contrôle de qui connaît chaque mot de passe et quand il n'en a plus besoin. Un gestionnaire d'entreprise peut centraliser le stockage, la génération et le partage des identifiants dans un système soumis à des permissions et des politiques. L'amélioration principale est le contrôle et la traçabilité, pas une garantie que les incidents disparaîtront.
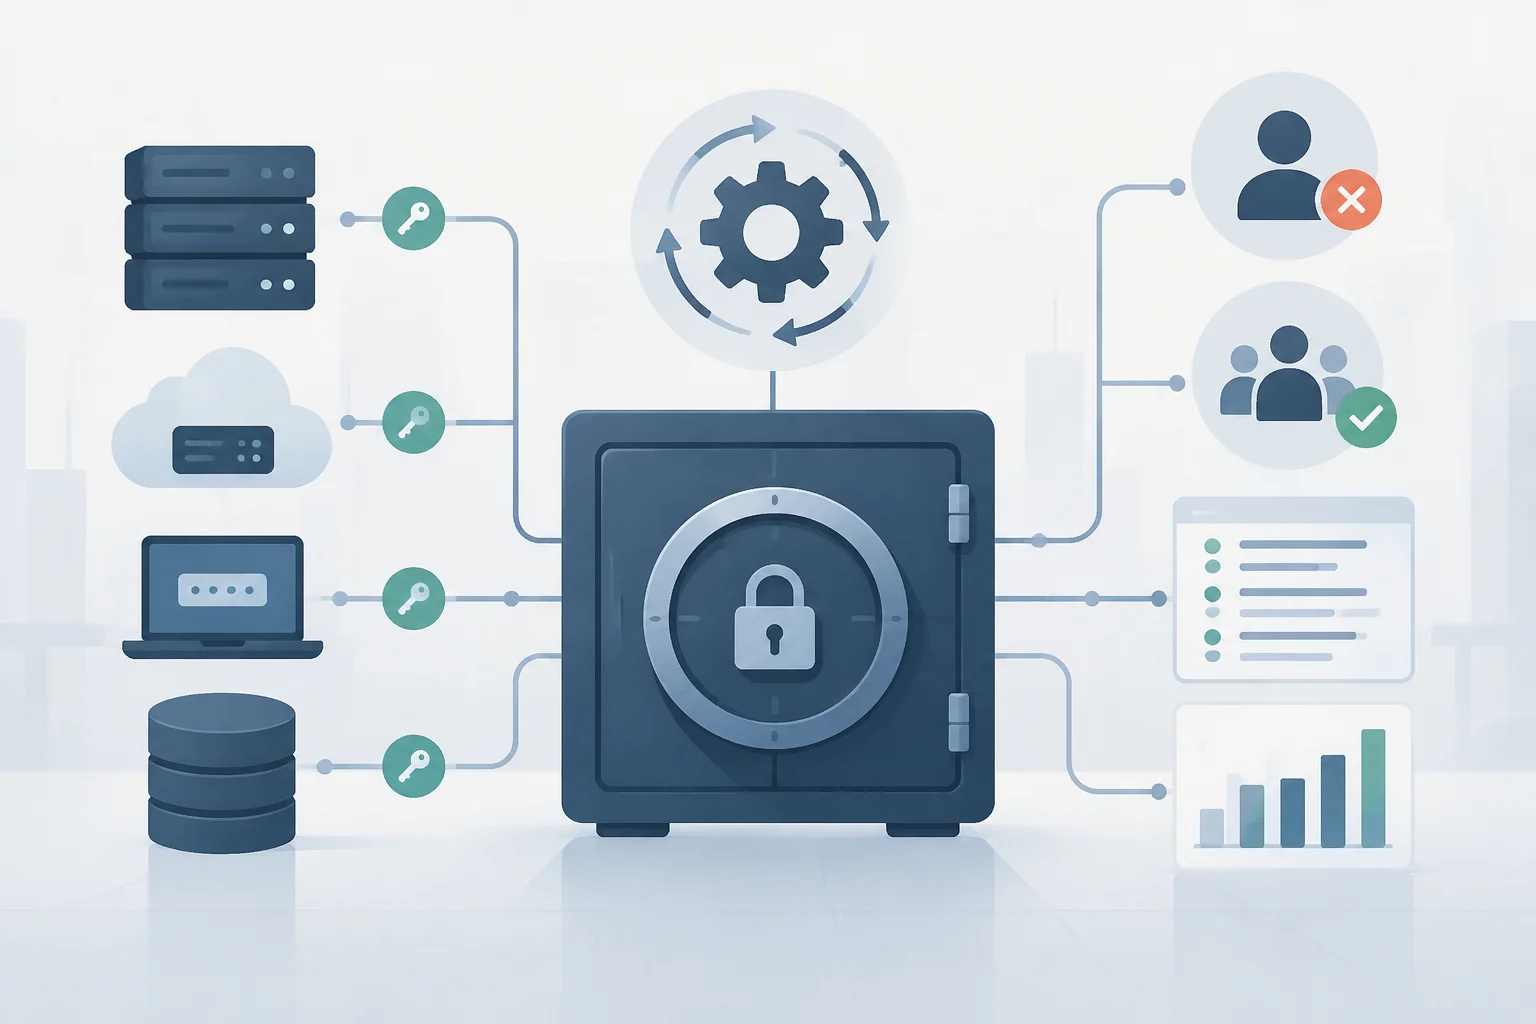
L'automatisation peut aider à réduire les tâches répétitives : par exemple, provisionner les accès lors du recrutement, les révoquer lors d'un changement de poste ou d'une démission, et mettre à jour les identifiants privilégiés. Bitwarden décrit la gestion d'entreprise comme une partie d'une approche combinant stockage chiffré, partage contrôlé, MFA, audits et application des politiques. Le bénéfice dépend de la configuration et de la révision de ces contrôles ; installer un coffre-fort seul ne résout pas les permissions excessives ni les comptes oubliés.
Prérequis : sélection des outils et MFA
Avant de choisir une plateforme, faites l'inventaire des types d'identifiants à gérer : connexions humaines, comptes administratifs, comptes de service et accès partagés. Tous les outils ne couvrent pas les mêmes fonctions. Un gestionnaire d'équipe peut organiser les accès humains, tandis que la rotation automatisée des comptes privilégiés nécessite généralement des capacités de gestion des accès privilégiés (PAM) et des connecteurs compatibles avec les systèmes cibles. Il est conseillé de valider chaque flux concret, sans supposer qu'une fonction décrite pour un produit est disponible dans tous les plans ou environnements.
Définissez également comment protéger l'accès au coffre-fort. Le MFA exige plus d'un type de vérification d'identité et peut rendre les mots de passe volés moins utiles, mais sa mise en œuvre nécessite de décider quels comptes couvrir en premier et quelles méthodes accepter. En pratique, priorisez les administrateurs et les comptes avec accès aux systèmes critiques, établissez une procédure de récupération et communiquez les changements aux utilisateurs. Le guide d'entreprise de Proton souligne le besoin de choisir les comptes et les méthodes, et de déployer l'authentification pour que le personnel puisse l'adopter. Le MFA doit être obligatoire là où c'est approprié, pas seulement une recommandation informelle.
Intégration avec l'annuaire d'identité
L'intégration avec un annuaire ne consiste pas nécessairement à synchroniser tous les mots de passe des utilisateurs avec le coffre-fort. Elle peut servir à découvrir des comptes, relier des identifiants de domaine ou automatiser des actions sur des ressources compatibles. La documentation de Devolutions Server décrit, par exemple, un fournisseur d'utilisateurs de domaine qui stocke des identifiants pour la découverte de comptes Active Directory et pour des opérations de rotation ou de propagation. Cet exemple documente une fonction spécifique de ce produit, pas une capacité universelle de tout gestionnaire d'entreprise.
Avant de connecter le système, vérifiez le domaine et le nom de domaine complet (FQDN), le protocole pris en charge, le contrôleur de domaine et le type d'identifiant utilisé. La documentation mentionnée permet de sélectionner LDAP ou LDAPS et de spécifier le port ; elle note également que l'utilisation de Devolutions Gateway nécessite que ce composant soit installé et configuré. Ces données ne remplacent pas une revue d'architecture : vérifiez la connectivité, les privilèges minimaux et la portée dans un environnement de test avant d'activer des changements en production.
Séquence d'intégration sécurisée
- Faites l'inventaire des comptes et des ressources à gérer ; séparez les identités personnelles des comptes privilégiés et de service.
- Configurez le connecteur avec le protocole, le domaine et les identifiants correspondants ; limitez sa portée aux systèmes nécessaires.
- Testez d'abord la découverte et la lecture, puis toute opération modifiant les mots de passe.
- Assurez-vous que les changements de personnel se reflètent dans les permissions et que la révocation des accès a un responsable et un journal vérifiable.
Automatisation de la rotation des identifiants
La rotation consiste à changer un identifiant selon une politique ou un événement, comme une exposition potentielle ou une démission. Il ne faut pas la traduire automatiquement par « changer tous les mots de passe tous les X jours » : la fréquence doit répondre au risque, aux exigences applicables et aux capacités du système. Une page de miniOrange décrit l'automatisation des changements de mots de passe privilégiés dans plusieurs systèmes et l'utilisation d'un coffre-fort centralisé et de journaux d'audit. C'est une description des fonctions du fournisseur, il faut donc confirmer la compatibilité avec chaque serveur, base de données et compte réel avant de concevoir le processus.
Les comptes de service méritent un traitement différencié : ils peuvent permettre aux applications ou processus d'accéder à d'autres systèmes sans intervention humaine. Si un compte a des permissions larges, une exposition peut avoir une portée importante ; mais changer son mot de passe sans mettre à jour de manière coordonnée les services qui l'utilisent peut interrompre les opérations. La rotation sécurisée nécessite de synchroniser le changement et de vérifier le service. Définissez les fenêtres, les dépendances, les responsables, le traitement des échecs et une procédure de retour arrière avant de l'automatiser en production.
Pour chaque ensemble d'identifiants, documentez au moins le propriétaire, les systèmes dépendants, le mécanisme de changement, la condition déclenchant la rotation et la confirmation du résultat. Commencez par des comptes de test ou à faible impact. N'élargissez la portée que lorsque les journaux permettent d'identifier ce qui a changé et que l'équipe a vérifié que les applications récupèrent l'accès correctement. L'automatisation réduit l'intervention manuelle, mais ne transforme pas une politique mal conçue en politique sécurisée.
Limites de l'automatisation face au phishing
Un gestionnaire peut limiter la réutilisation et empêcher les équipes de partager les identifiants de manière désordonnée, mais il n'empêche pas à lui seul une personne de transmettre des données à une page frauduleuse. L'INCIBE inclut le phishing parmi les techniques utilisées pour tromper les utilisateurs et obtenir des informations confidentielles. SpyCloud souligne que les données d'identité volées via des campagnes de phishing peuvent être réutilisées dans les prises de contrôle de comptes et les escalades de privilèges. La rotation n'inverse pas automatiquement une session déjà compromise ni ne remplace la réponse à un incident.
Si un identifiant est suspecté d'être exposé, l'équipe doit évaluer quel compte et quels systèmes sont affectés, révoquer ou renouveler les accès pertinents et examiner les sessions et activités associées. Le MFA ajoute une barrière, mais ne doit pas être présenté comme une protection absolue : le résultat dépend de la méthode, de l'application et des circonstances de l'attaque. La formation aide le personnel à reconnaître les appâts, tandis que les contrôles techniques et la réponse aux incidents réduisent l'impact lorsque la prévention échoue. La supervision humaine reste nécessaire pour interpréter les alertes et décider des actions à prendre.
Vérification finale : permissions, journaux et récupération
Avant le déploiement complet, examinez qui peut voir, utiliser, partager et modifier chaque identifiant. Assurez-vous que les permissions correspondent aux fonctions professionnelles et qu'un processus existe pour retirer les accès lorsque les responsabilités changent. Bitwarden recommande de combiner la gestion des identifiants avec le MFA, les audits, les journaux et les politiques ; ces contrôles offrent plus de contexte qu'un coffre-fort isolé. L'examen doit également couvrir les comptes partagés et de service, pas seulement les utilisateurs individuels.
Validez les journaux avec des questions opérationnelles : identifie-t-on qui a initié une action ? Y a-t-il une trace du résultat d'une rotation ? L'équipe peut-elle détecter un changement échoué ? Savoir qui doit répondre ? Pour la récupération, documentez comment rétablir l'accès à la plateforme et comment agir lors d'une interruption, sans stocker de copies d'identifiants dans des emplacements non protégés. Les sources consultées soutiennent l'utilité des audits et des journaux, mais n'établissent pas une procédure universelle de sauvegarde ou de récupération : ajustez-la à la conception et aux obligations de l'organisation.
Liste de contrôle avant production
- Vérifiez le MFA et la récupération des comptes administratifs.
- Confirmez la portée des permissions et la désactivation des utilisateurs.
- Testez les rotations dans un environnement contrôlé, y compris les dépendances des applications.
- Vérifiez que les journaux permettent d'enquêter sur les changements et les accès.
- Répétez la récupération du service et assignez des responsables pour les incidents.
La décision pratique est de déployer par étapes : d'abord contrôler les accès et les journaux, puis automatiser des changements limités, et enfin élargir la couverture après avoir vérifié le fonctionnement et la récupération.