Das Risiko der manuellen Verwaltung und der Wert der Automatisierung
Die Verwaltung von Zugangsdaten über Tabellenkalkulationen, geteilte Dokumente oder Nachrichten macht es schwierig zu kontrollieren, wer jedes Passwort kennt und wann er es nicht mehr benötigt. Ein Enterprise-Manager kann die Speicherung, Generierung und Freigabe von Zugangsdaten in einem System zentralisieren, das Berechtigungen und Richtlinien unterliegt. Die Hauptverbesserung ist Kontrolle und Nachverfolgbarkeit, keine Garantie, dass Vorfälle verschwinden.
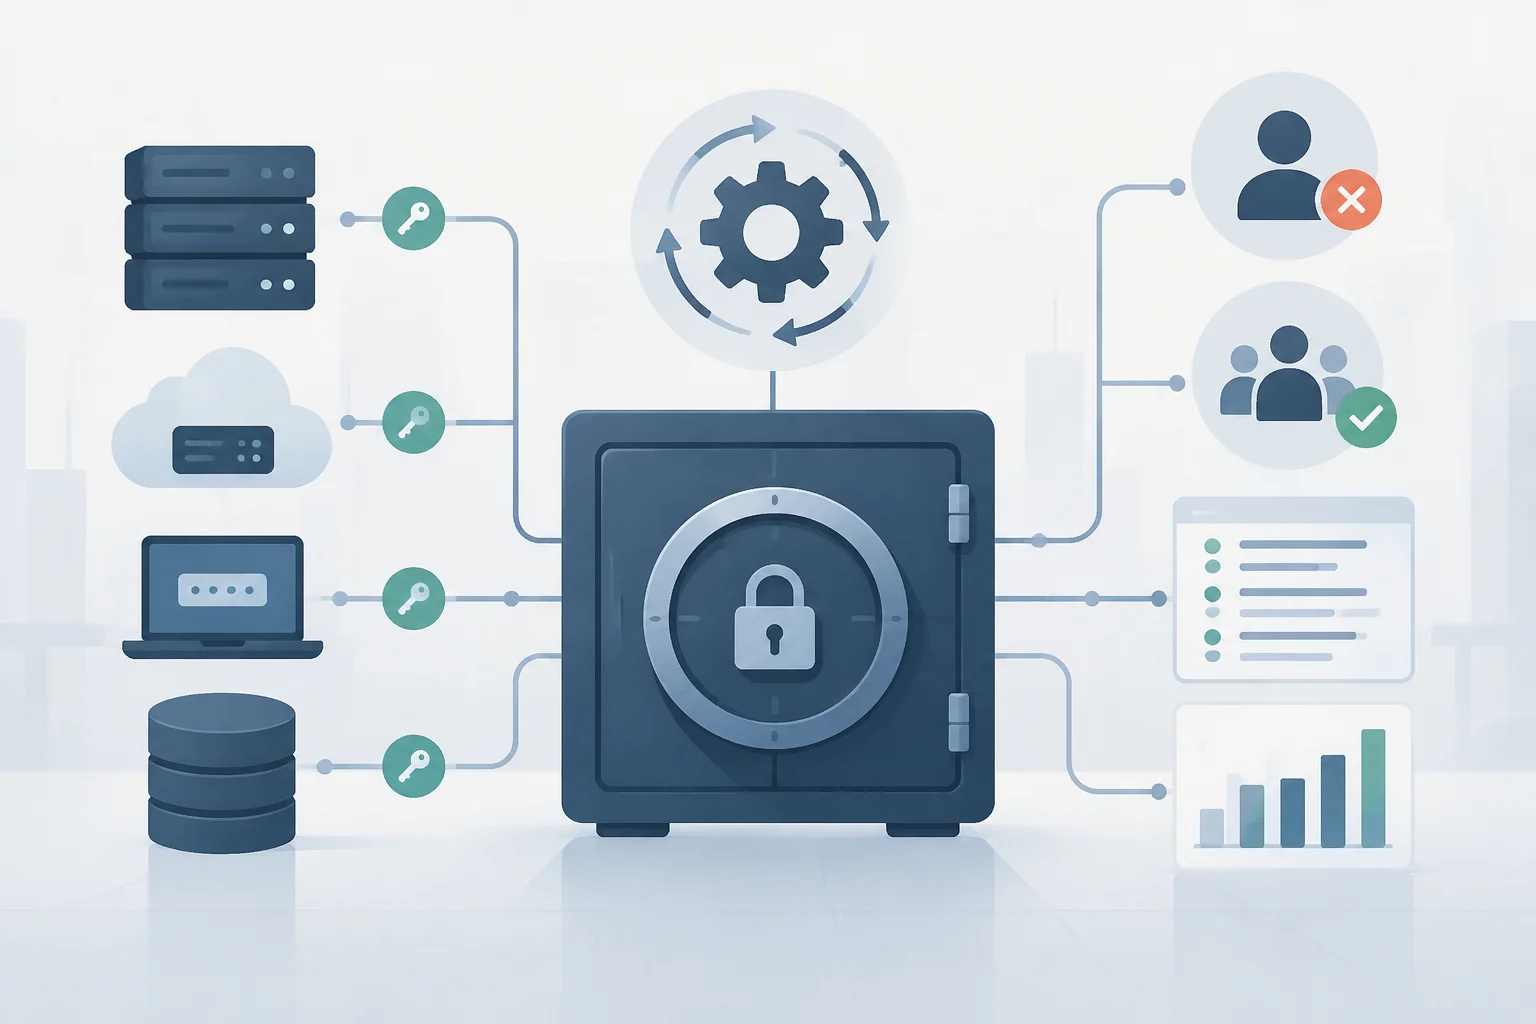
Automatisierung kann helfen, wiederkehrende Aufgaben zu reduzieren: zum Beispiel Zugänge bei der Einstellung von Personal bereitzustellen, sie bei einem Rollenwechsel oder Austritt zu widerrufen und privilegierte Zugangsdaten zu aktualisieren. Bitwarden beschreibt die Enterprise-Verwaltung als Teil eines Ansatzes, der verschlüsselte Speicherung, kontrollierte Freigabe, MFA, Audits und Durchsetzung von Richtlinien kombiniert. Der Nutzen hängt davon ab, dass diese Kontrollen konfiguriert und überprüft werden; die Installation eines Vaults allein löst übermäßige Berechtigungen oder vergessene Konten nicht.
Voraussetzungen: Auswahl der Tools und MFA
Bevor Sie eine Plattform wählen, erstellen Sie eine Inventarliste der Typen von Zugangsdaten, die verwaltet werden sollen: menschliche Logins, administrative Konten, Servicekonten und geteilte Zugänge. Nicht alle Tools decken dieselben Funktionen ab. Ein Team-Passwortmanager kann menschliche Zugänge organisieren, während die automatisierte Rotation privilegierter Konten in der Regel Fähigkeiten des Privileged Access Management (PAM) und kompatible Konnektoren für Zielsysteme erfordert. Es ist ratsam, jeden konkreten Fluss zu validieren, nicht anzunehmen, dass eine für ein Produkt beschriebene Funktion in allen Plänen oder Umgebungen verfügbar ist.
Definieren Sie auch, wie der Zugriff auf den Vault geschützt wird. MFA erfordert mehr als einen Typ der Identitätsprüfung und kann gestohlene Passwörter weniger nützlich machen, aber seine Implementierung erfordert die Entscheidung, welche Konten zuerst abgedeckt und welche Methoden akzeptiert werden. In der Praxis priorisieren Sie Administratoren und Konten mit Zugriff auf kritische Systeme, stellen Sie ein Wiederherstellungsverfahren auf und kommunizieren Sie Änderungen an die Benutzer. Der Enterprise-Leitfaden von Proton hebt die Notwendigkeit hervor, Konten und Methoden auszuwählen und die Authentifizierung so zu deployen, dass das Personal sie annehmen kann. MFA muss dort obligatorisch sein, wo es angemessen ist, nicht nur eine informelle Empfehlung.
Integration mit dem Identitätsverzeichnis
Die Integration mit einem Verzeichnis besteht nicht unbedingt darin, alle Passwörter der Benutzer mit dem Vault zu synchronisieren. Es kann dienen, Konten zu entdecken, Domänen-Zugangsdaten zu verknüpfen oder Aktionen auf kompatiblen Ressourcen zu automatisieren. Die Dokumentation von Devolutions Server beschreibt beispielsweise einen Domain-User-Provider, der Zugangsdaten für die Entdeckung von Active-Directory-Konten und für Rotations- oder Propagationsoperationen speichert. Dieses Beispiel dokumentiert eine spezifische Funktion dieses Produkts, keine universelle Fähigkeit jedes Enterprise-Managers.
Prüfen Sie vor der Verbindung des Systems den Domänenname und den vollständig qualifizierten Domänennamen (FQDN), das unterstützte Protokoll, den Domänencontroller und den verwendeten Zugangsdatentyp. Die erwähnte Dokumentation ermöglicht die Auswahl von LDAP oder LDAPS und die Angabe des Ports; sie weist auch darauf hin, dass die Verwendung von Devolutions Gateway erfordert, dass diese Komponente installiert und konfiguriert ist. Diese Daten ersetzen keine Architekturprüfung: Verifizieren Sie Konnektivität, minimale Privilegien und Umfang in einer Testumgebung, bevor Sie Änderungen in der Produktion aktivieren.
Sichere Integrationssequenz
- Inventarisieren Sie die Konten und Ressourcen, die verwaltet werden; trennen Sie persönliche Identitäten von privilegierten und Servicekonten.
- Konfigurieren Sie den Konnektor mit dem entsprechenden Protokoll, der Domäne und den Zugangsdaten; begrenzen Sie seinen Umfang auf die notwendigen Systeme.
- Testen Sie zuerst die Entdeckung und das Lesen, dann jede Operation, die Passwörter ändert.
- Stellen Sie sicher, dass Personaländerungen in den Berechtigungen widergespiegelt werden und dass die Widerrufung von Zugängen einen Verantwortlichen und ein überprüfbares Protokoll hat.
Automatisierung der Rotation von Zugangsdaten
Rotation bedeutet, ein Zugangsdatum gemäß einer Richtlinie oder einem Ereignis zu ändern, wie eine mögliche Exposition oder der Austritt von Personal. Es sollte nicht automatisch in „alle Passwörter alle X Tage ändern“ übersetzt werden: Die Häufigkeit muss auf Risiko, anwendbare Anforderungen und Systemfähigkeiten reagieren. Eine Seite von miniOrange beschreibt die Automatisierung von Änderungen privilegierter Passwörter in mehreren Systemen und die Verwendung eines zentralisierten Vaults und Audit-Protokolle. Es ist eine Beschreibung der Funktionen des Anbieters, daher muss die Kompatibilität mit jedem Server, jeder Datenbank und jedem realen Konto vor der Prozessgestaltung bestätigt werden.
Servicekonten verdienen eine differenzierte Behandlung: Sie können es Anwendungen oder Prozessen ermöglichen, auf andere Systeme zuzugreifen, ohne menschliches Eingreifen. Wenn ein Konto breite Berechtigungen hat, kann eine Exposition eine erhebliche Reichweite haben; aber sein Passwort zu ändern, ohne die Dienste, die es nutzen, koordiniert zu aktualisieren, kann Operationen unterbrechen. Sichere Rotation erfordert die Synchronisierung der Änderung und die Verifizierung des Dienstes. Definieren Sie Fenster, Abhängigkeiten, Verantwortliche, Fehlerbehandlung und ein Rollback-Verfahren, bevor Sie es in der Produktion automatisieren.
Dokumentieren Sie für jede Menge von Zugangsdaten mindestens den Eigentümer, die abhängigen Systeme, den Änderungsmechanismus, die Bedingung, die die Rotation auslöst, und wie das Ergebnis bestätigt wird. Beginnen Sie mit Test- oder niedrigimpact-Konten. Erweitern Sie den Umfang nur, wenn die Protokolle erlauben, zu identifizieren, was sich geändert hat, und das Team überprüft hat, dass die Anwendungen den Zugriff korrekt wiederherstellen. Automatisierung reduziert manuelles Eingreifen, verwandelt aber eine schlecht gestaltete Richtlinie nicht in eine sichere.
Grenzen der Automatisierung gegenüber Phishing
Ein Manager kann die Wiederverwendung begrenzen und verhindern, dass das Team Zugangsdaten unordentlich teilt, aber er verhindert nicht von selbst, dass eine Person Daten an eine betrügerische Seite übergibt. INCIBE schließt Phishing zu den Techniken, die verwendet werden, um Benutzer zu täuschen und vertrauliche Informationen zu erhalten. SpyCloud weist darauf hin, dass über Phishing-Kampagnen gestohlene Identitätsdaten bei Kontenübernahmen und Privilegieneskalierungen wiederverwendet werden können. Rotation kehrt eine bereits kompromittierte Sitzung nicht automatisch um und ersetzt nicht die Incident-Response.
Wenn vermutet wird, dass ein Zugangsdatum exponiert wurde, muss das Team bewerten, welches Konto und welche Systeme betroffen sind, die relevanten Zugänge widerrufen oder erneuern und zugehörige Sitzungen und Aktivitäten überprüfen. MFA fügt eine Barriere hinzu, sollte aber nicht als absolute Schutzmaßnahme präsentiert werden: Das Ergebnis hängt von der Methode, der Anwendung und den Umständen des Angriffs ab. Schulungen helfen dem Personal, Köder zu erkennen, während technische Kontrollen und Incident-Response den Impact reduzieren, wenn die Prävention scheitert. Menschliche Aufsicht bleibt notwendig, um Alarme zu interpretieren und zu entscheiden, welche Maßnahmen zu ergreifen sind.
Endgültige Verifizierung: Berechtigungen, Protokolle und Wiederherstellung
Prüfen Sie vor dem vollständigen Deployment, wer jedes Zugangsdatum sehen, verwenden, teilen und ändern kann. Stellen Sie sicher, dass die Berechtigungen den Arbeitsfunktionen entsprechen und dass ein Prozess existiert, um Zugänge zu entfernen, wenn sich die Verantwortlichkeiten ändern. Bitwarden empfiehlt, die Verwaltung von Zugangsdaten mit MFA, Audits, Protokollen und Richtlinien zu kombinieren; diese Kontrollen bieten mehr Kontext als ein isolierter Vault. Die Überprüfung muss auch geteilte und Servicekonten abdecken, nicht nur individuelle Benutzer.
Validieren Sie die Protokolle mit operativen Fragen: Wird identifiziert, wer eine Aktion initiiert hat? Bleibt eine Aufzeichnung des Ergebnisses einer Rotation? Kann das Team eine fehlgeschlagene Änderung erkennen? Ist bekannt, wer antworten muss? Für die Wiederherstellung dokumentieren Sie, wie der Zugriff auf die Plattform wiederhergestellt und wie bei einer Unterbrechung gehandelt wird, ohne Kopien von Zugangsdaten an ungeschützten Orten zu speichern. Die konsultierten Quellen stützen die Nützlichkeit von Audits und Protokollen, stellen aber kein universelles Backup- oder Wiederherstellungsverfahren auf: Passen Sie es an das Design und die Verpflichtungen der Organisation an.
Checkliste vor der Produktion
- Verifizieren Sie MFA und Wiederherstellung administrativer Konten.
- Bestätigen Sie den Umfang der Berechtigungen und die Deaktivierung von Benutzern.
- Testen Sie Rotationen in einer kontrollierten Umgebung, einschließlich Anwendungsabhängigkeiten.
- Prüfen Sie, dass die Protokolle die Untersuchung von Änderungen und Zugriffen ermöglichen.
- Üben Sie die Wiederherstellung des Dienstes und weisen Sie Verantwortliche für Vorfälle zu.
Die praktische Entscheidung ist, in Phasen zu deployen: zuerst Zugänge und Protokolle kontrollieren, dann begrenzte Änderungen automatisieren und schließlich die Abdeckung erweitern, nachdem Funktion und Wiederherstellung überprüft wurden.