El riesgo de la gestión manual y el valor de la automatización
Gestionar credenciales mediante hojas de cálculo, documentos compartidos o mensajes dificulta controlar quién conoce cada contraseña y cuándo deja de necesitarla. Un gestor empresarial puede concentrar el almacenamiento, la generación y el uso compartido de credenciales en un sistema sujeto a permisos y políticas. La mejora principal es de control y trazabilidad, no una garantía de que desaparezcan los incidentes.
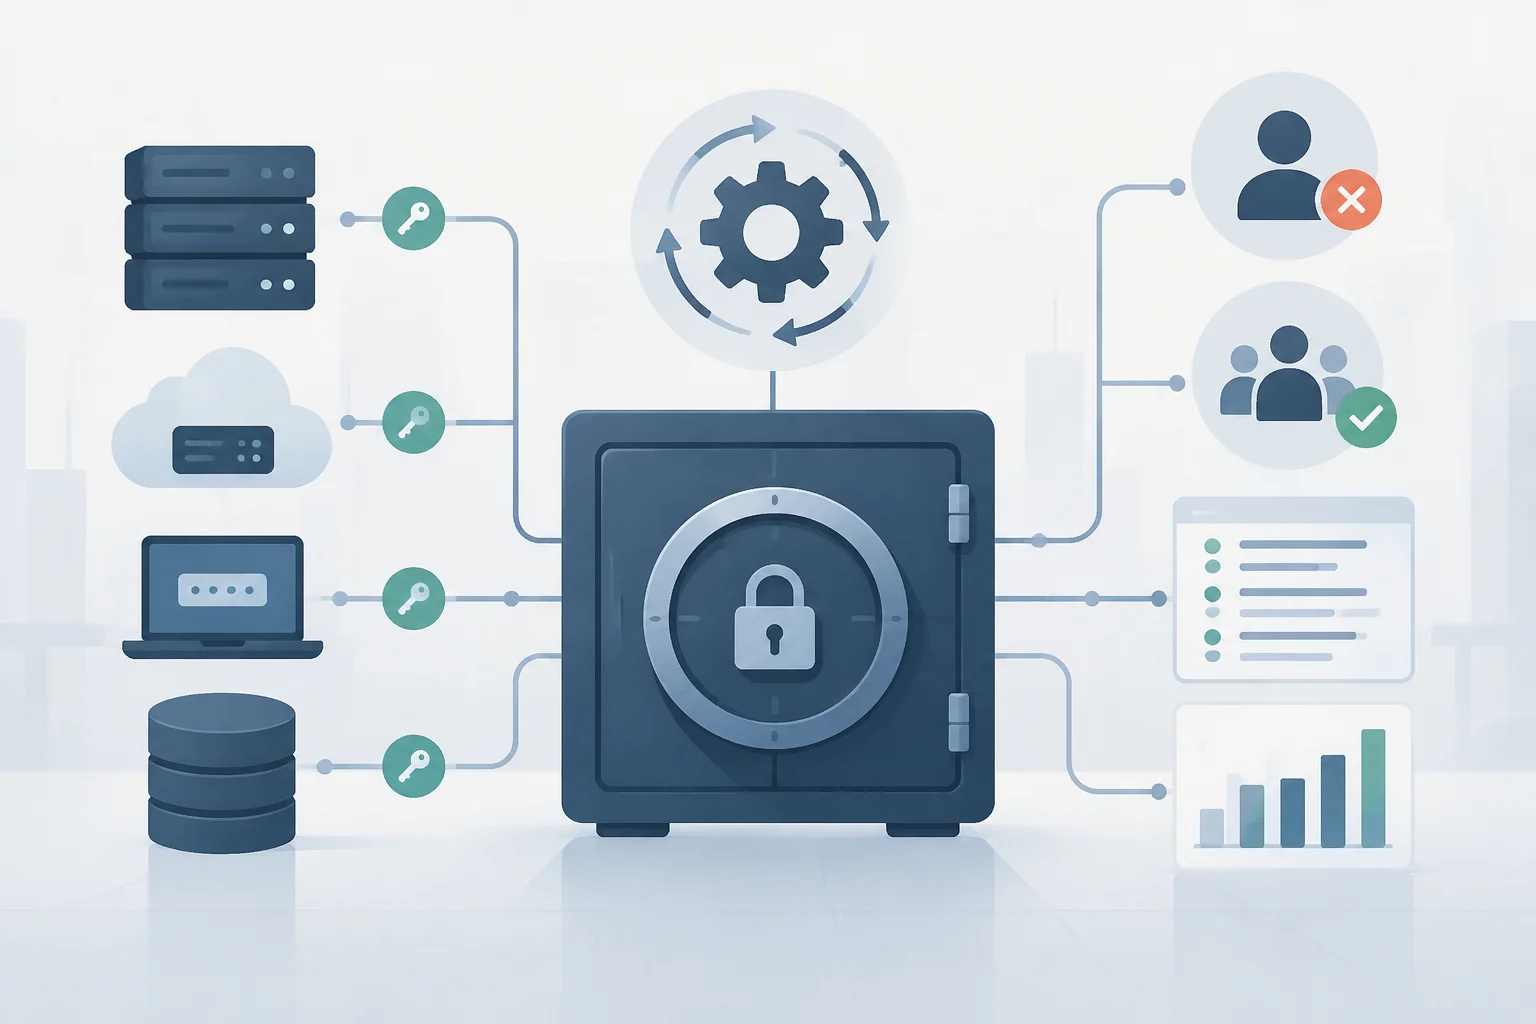
La automatización puede ayudar a reducir tareas repetitivas: por ejemplo, aprovisionar accesos al incorporar personal, revocarlos al cambiar de puesto o salir de la organización, y actualizar credenciales privilegiadas. Bitwarden describe la gestión empresarial como parte de un enfoque que combina almacenamiento cifrado, uso compartido controlado, MFA, auditorías y aplicación de políticas. El beneficio depende de que esos controles se configuren y revisen; instalar una bóveda por sí solo no resuelve permisos excesivos ni cuentas olvidadas.
Requisitos previos: selección de herramientas y MFA
Antes de elegir una plataforma, inventaría los tipos de credenciales que se quieren gestionar: inicios de sesión de personas, cuentas administrativas, cuentas de servicio y accesos compartidos. No todas las herramientas cubren las mismas funciones. Un gestor de contraseñas de equipo puede organizar accesos humanos, mientras que la rotación automatizada de cuentas privilegiadas suele requerir capacidades de gestión de accesos privilegiados (PAM) y conectores compatibles con los sistemas de destino. Conviene validar cada flujo concreto, no asumir que una función descrita para un producto está disponible en todos los planes o entornos.
Define también cómo se protegerá el acceso a la bóveda. La MFA exige más de un tipo de verificación de identidad y puede hacer menos útiles las contraseñas robadas, pero su implementación requiere decidir qué cuentas cubrir primero y qué métodos aceptar. En la práctica, prioriza administradores y cuentas con acceso a sistemas críticos, establece un procedimiento de recuperación y comunica los cambios a los usuarios. La guía empresarial de Proton destaca precisamente la necesidad de escoger cuentas y métodos, y de desplegar la autenticación de forma que el personal pueda adoptarla. La MFA debe ser obligatoria donde corresponda, no solo una recomendación informal.
Integración con el directorio de identidad
La integración con un directorio no consiste necesariamente en sincronizar todas las contraseñas de las personas con la bóveda. Puede servir para descubrir cuentas, relacionar credenciales de dominio o automatizar acciones sobre recursos compatibles. La documentación de Devolutions Server, por ejemplo, describe un proveedor de usuario de dominio que almacena credenciales para el descubrimiento de cuentas de Active Directory y para operaciones de rotación o propagación. Ese ejemplo documenta una función concreta de ese producto, no una capacidad universal de cualquier gestor empresarial.
Antes de conectar el sistema, comprueba el dominio y el nombre de dominio completo (FQDN), el protocolo admitido, el controlador de dominio y el tipo de credencial utilizado. La documentación mencionada permite seleccionar LDAP o LDAPS y especificar el puerto; también señala que el uso de Devolutions Gateway requiere que ese componente esté instalado y configurado. Estos datos no sustituyen una revisión de la arquitectura: verifica conectividad, privilegios mínimos y alcance en un entorno de prueba antes de habilitar cambios en producción.
Secuencia de integración segura
- Inventaría las cuentas y los recursos que se gestionarán; separa identidades personales de cuentas privilegiadas y de servicio.
- Configura el conector con el protocolo, dominio y credenciales que correspondan; limita su alcance a los sistemas necesarios.
- Prueba primero el descubrimiento y la lectura, y después cualquier operación que modifique contraseñas.
- Comprueba que los cambios de personal se reflejen en los permisos y que la revocación de accesos tenga un responsable y un registro verificable.
Automatización de la rotación de credenciales
La rotación consiste en cambiar una credencial según una política o un evento, como una posible exposición o una salida de personal. No hay que traducirla automáticamente en «cambiar todas las contraseñas cada cierto número de días»: la frecuencia debe responder al riesgo, a los requisitos aplicables y a las capacidades del sistema. Una página de miniOrange describe la automatización de cambios de contraseñas privilegiadas en varios sistemas y el uso de una bóveda centralizada y registros de auditoría. Es una descripción de funciones del proveedor, por lo que hay que confirmar la compatibilidad con cada servidor, base de datos y cuenta real antes de diseñar el proceso.
Las cuentas de servicio merecen un tratamiento diferenciado: pueden permitir que aplicaciones o procesos accedan a otros sistemas sin intervención humana. Si una cuenta tiene permisos amplios, una exposición puede tener un alcance relevante; pero cambiar su contraseña sin actualizar de forma coordinada los servicios que la utilizan puede interrumpir operaciones. La rotación segura requiere sincronizar el cambio y verificar el servicio. Define ventanas, dependencias, responsables, tratamiento de fallos y un procedimiento de reversión antes de automatizarla en producción.
Para cada conjunto de credenciales, documenta al menos el propietario, los sistemas dependientes, el mecanismo de cambio, la condición que activa la rotación y cómo se confirma el resultado. Empieza con cuentas de prueba o de bajo impacto. Solo amplía el alcance cuando los registros permitan identificar qué cambió y el equipo haya comprobado que las aplicaciones recuperan acceso correctamente. La automatización reduce intervención manual, pero no convierte una política mal diseñada en una política segura.
Límites de la automatización frente al phishing
Un gestor puede limitar la reutilización y evitar que el equipo comparta credenciales de forma desordenada, pero no impide por sí mismo que una persona entregue datos a una página fraudulenta. INCIBE incluye el phishing entre las técnicas empleadas para engañar a usuarios y obtener información confidencial. Por su parte, SpyCloud señala que los datos de identidad robados mediante campañas de phishing pueden reutilizarse en apropiaciones de cuentas y escaladas de privilegios. La rotación no revierte automáticamente una sesión ya comprometida ni sustituye la respuesta ante un incidente.
Si se sospecha que una credencial fue expuesta, el equipo debe evaluar qué cuenta y sistemas están afectados, revocar o renovar los accesos pertinentes y revisar sesiones y actividad relacionada. La MFA añade una barrera, pero no debe presentarse como protección absoluta: el resultado depende del método, de la aplicación y de las circunstancias del ataque. La formación ayuda a que el personal reconozca señuelos, mientras que los controles técnicos y la respuesta a incidentes reducen el impacto cuando la prevención falla. La supervisión humana sigue siendo necesaria para interpretar alertas y decidir qué acciones tomar.
Verificación final: permisos, registros y recuperación
Antes del despliegue completo, revisa quién puede ver, usar, compartir y modificar cada credencial. Comprueba que los permisos correspondan a funciones laborales y que exista un proceso para retirar accesos cuando cambian las responsabilidades. Bitwarden recomienda combinar gestión de credenciales con MFA, auditorías, registros y políticas; estos controles ofrecen más contexto que una bóveda aislada. La revisión debe abarcar también las cuentas compartidas y de servicio, no solo los usuarios individuales.
Valida los registros con preguntas operativas: ¿se identifica quién inició una acción?, ¿queda constancia del resultado de una rotación?, ¿puede el equipo detectar un cambio fallido?, ¿se sabe quién debe responder? Para la recuperación, documenta cómo restablecer el acceso a la plataforma y cómo actuar ante una interrupción, sin guardar copias de credenciales en ubicaciones desprotegidas. Las fuentes consultadas respaldan la utilidad de auditorías y registros, pero no establecen un procedimiento universal de respaldo o recuperación: ajústalo al diseño y a las obligaciones de la organización.
Lista de comprobación antes de producción
- Verifica MFA y recuperación de cuentas administrativas.
- Confirma el alcance de los permisos y la baja de usuarios.
- Prueba rotaciones en un entorno controlado, incluidas dependencias de aplicaciones.
- Revisa que los registros permitan investigar cambios y accesos.
- Ensaya la recuperación del servicio y asigna responsables para incidentes.
La decisión práctica es desplegar por etapas: primero controlar accesos y registros, después automatizar cambios acotados y, por último, ampliar la cobertura tras comprobar el funcionamiento y la recuperación.